Cette modularisation de l’informatique est comparable à celle des applications qu’elle est chargée de sécuriser et de fournir. On estime que 80 à 90 % des applications modernes sont constituées de composants tiers, dont la plupart sont open source. Cette approche offre notamment les avantages suivants : rapidité, capacité d’adaptation au changement (agilité) et réduction des coûts de développement des logiciels. Après tout, si quelqu’un a déjà écrit le code d’une roue, pourquoi la réinventer ?
Il n’existe aucune estimation du degré de modularité actuel de l’informatique, mais une chose est sûre quant à son degré de modularité futur : il sera très élevé.
Nous ne développons plus nos propres systèmes de supervision. Nous en adoptons un, comme Prometheus. Nous ne développons plus nos propres moteurs de recherche ; nous intégrons Elastic Search ou Lucerne. Nous n’avons plus à concevoir ni à développer des contrôleurs de formation et d’infrastructure ; nous disposons de Helm et de Terraform. On ne nous demande plus si nous pouvons nous intégrer à des systèmes, mais quels écosystèmes nous prenons en charge.
Nous construisons des systèmes à partir d’une pile logicielle plutôt que de développer nous-mêmes chaque composant.
L’effet domino de la modularisation
Cette réflexion à l’échelle du système est omniprésente dans le développement et commence à avoir un impact profond sur la manière dont tous les logiciels, qu’ils soient commerciaux ou sur mesure, sont développés. Elle a également un impact significatif sur la façon dont nous concevons l’architecture du réseau.
Il y a quelques années, j’ai fait remarquer que les microservices fragmentaient le réseau. Cette fragmentation est toujours en cours, pour des raisons étroitement liées à l’état d’esprit DevOps. En effet, le DevOps tend davantage à envisager les systèmes comme un ensemble de composants, en particulier sous l’influence du cloud. À mesure que le DevOps empiète sur le terrain traditionnel du NetOps et des opérations, il y apporte sa façon de penser. Cela signifie des piles technologiques plutôt que des solutions.
Cette perspective conduit naturellement à l’adoption de services applicatifs individuels, mieux adaptés au mode de fonctionnement et à la façon de penser qui caractérisent aujourd’hui le DevOps. Des services applicatifs à usage unique, axés sur une fonction précise, sont utilisés pour composer un chemin de données plutôt que pour en construire un.
Cela signifie que l’équilibrage de charge reste de l’équilibrage de charge, le contrôle des entrées reste du contrôle des entrées et une passerelle d’API reste une passerelle d’API. À l’aide de divers services applicatifs, les artisans des opérations composent (assemblent) un chemin de données qui s’étend du code (l’application) jusqu’au client.
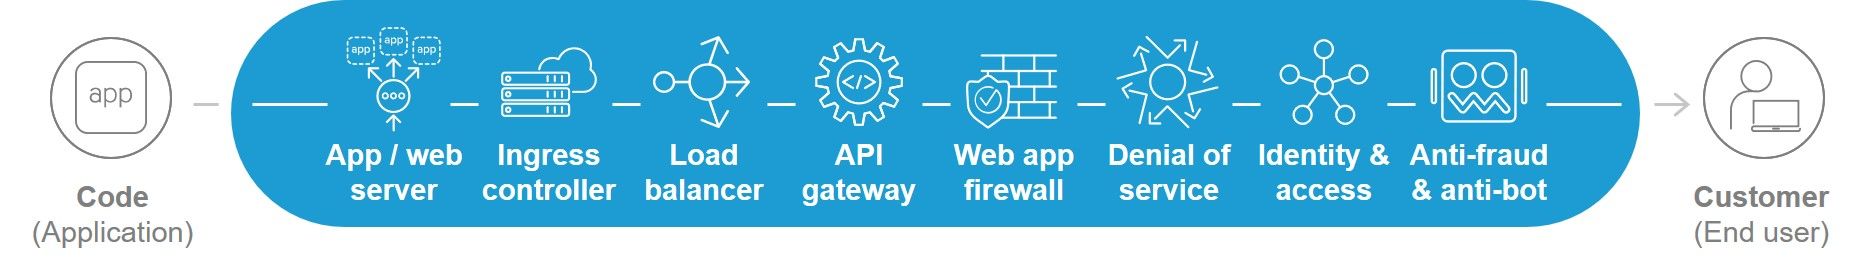
Cela se reflète dans les taux d’adoption exceptionnels observés cette année pour des services ciblés tels que les passerelles d’API, le contrôle des accès entrants et la protection contre les bots, comme l’indique notre rapport sur l’état des services applicatifs.
Cette évolution n’est pas passée inaperçue. Tout comme la transformation numérique continue de contraindre les entreprises à se réinventer et à se décomposer en services représentés par des API et des applications (capacités numériques), elle modifie radicalement la manière dont nous concevons, développons et fournissons les services applicatifs.
Remonter la pile technologique
Le routage basé sur les adresses IP a toujours été la méthode utilisée pour concevoir les chemins de données. Acheminez ce trafic ici, ce type de trafic là, et si la charge utile contient un élément correspondant à X, acheminez le trafic ailleurs. Cette approche est très spécifique au réseau et lie donc étroitement le chemin de données au réseau sur lequel il est déployé.
Cela rend sa reproduction difficile dans d’autres environnements, comme un cloud public. Même si vous pourrez probablement réutiliser les politiques, vous ne pourrez pas tirer parti de la configuration qui lie le chemin de données au réseau.
Les conteneurs comme le cloud obligent essentiellement les chemins de données à remonter dans la pile et à être assemblés au niveau de la couche applicative à partir de services applicatifs. Cette approche est bien plus facilement transposable d’un environnement à l’autre, car elle repose sur des métadonnées telles que les noms d’hôtes, les balises ou les étiquettes, qui ne sont pas liées au réseau.
En définitive, cela signifie que nous devons abandonner les configurations au profit de politiques capables d’assembler les chemins de données sans être liées à des adresses IP ni à des environnements.
Il ne fait aucun doute que nous passons de solutions isolées à des piles technologiques, et de processus manuels à des pipelines. À mesure que nous étendons nos capacités numériques à l’ensemble de l’entreprise et de ses opérations, la composition et le contrôle du chemin des données continueront de remonter dans la pile et de s’appuyer davantage sur les services applicatifs qui les pilotent.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.