L’IA d’entreprise a franchi un cap. Selon le rapport F5 « État de la stratégie applicative 2026 », les organisations exploitent désormais en moyenne sept modèles d’IA simultanément, et 78 % d’entre elles disposent de leur propre infrastructure d’inférence d’IA. Parallèlement, 98 % des organisations se préparent activement à l’IA agentique. Le passage de l’expérimentation à la production est en cours et s’opère plus rapidement que ne l’avaient prévu la plupart des organisations.
Ce qui distingue cette période, ce n’est pas seulement l’ampleur de l’adoption de l’IA, mais aussi son architecture. Les entreprises connectent plusieurs agents à différents modèles, clouds et sources de données. Le rapport 2026 sur l’état des stratégies applicatives révèle que 93 % des organisations opèrent dans des environnements multicloud hybrides et que plus de la moitié d’entre elles enchaînent ou orchestrent plusieurs modèles pour gérer des workflows complexes. L’inférence d’IA ne repose plus sur un point de terminaison unique. Il s’agit désormais d’un système distribué, et cette distribution fait émerger une nouvelle catégorie de risques.
Lorsque les workflows d’IA s’étendent aux clouds, aux centres de colocation et aux environnements sur site, la surface d’attaque s’élargit. Des données sensibles circulent entre les systèmes. Les agents prennent des décisions de manière autonome. Mais les cadres de gouvernance adaptés aux applications traditionnelles n’ont tout simplement pas été conçus pour ce type de trafic, et de nombreuses organisations en ont déjà perdu le contrôle.
Une nouvelle réalité opérationnelle pour l’IA d’entreprise
Prenons l’exemple d’un workflow d’agent de service client exécuté dans plusieurs environnements. La requête d’un utilisateur déclenche une interrogation d’une base de connaissances privée, appelle une API externe pour obtenir des données en temps réel, puis transmet la réponse à un grand modèle de langage (LLM) public afin qu’il la résume.
Chaque étape comporte des risques. Des données sensibles peuvent être exposées lorsqu’elles quittent le périmètre de l’entreprise. Les API externes peuvent renvoyer du contenu non validé. Le modèle lui-même peut générer des réponses qui enfreignent les règles en vigueur.
C’est là que la gouvernance devient opérationnelle : il ne s’agit plus d’un rapport établi a posteriori, mais d’un contrôle appliqué à chaque étape du workflow. Or, la plupart des outils traditionnels de sécurité des applications ont été conçus pour inspecter le trafic HTTP, et non les interactions propres à l’IA. Ils ne peuvent pas détecter lorsqu’un modèle génère du contenu qui enfreint les politiques de conformité, lorsqu’un agent expose des données confidentielles à un LLM public ou lorsqu’un workflow automatisé s’écarte des limites fixées par l’entreprise. Pour combler cette lacune, il faut des contrôles spécifiquement conçus pour les modes de communication et de fonctionnement des systèmes d’IA.
Comment Equinix Distributed AI Hub et F5 AI Guardrails fonctionnent ensemble
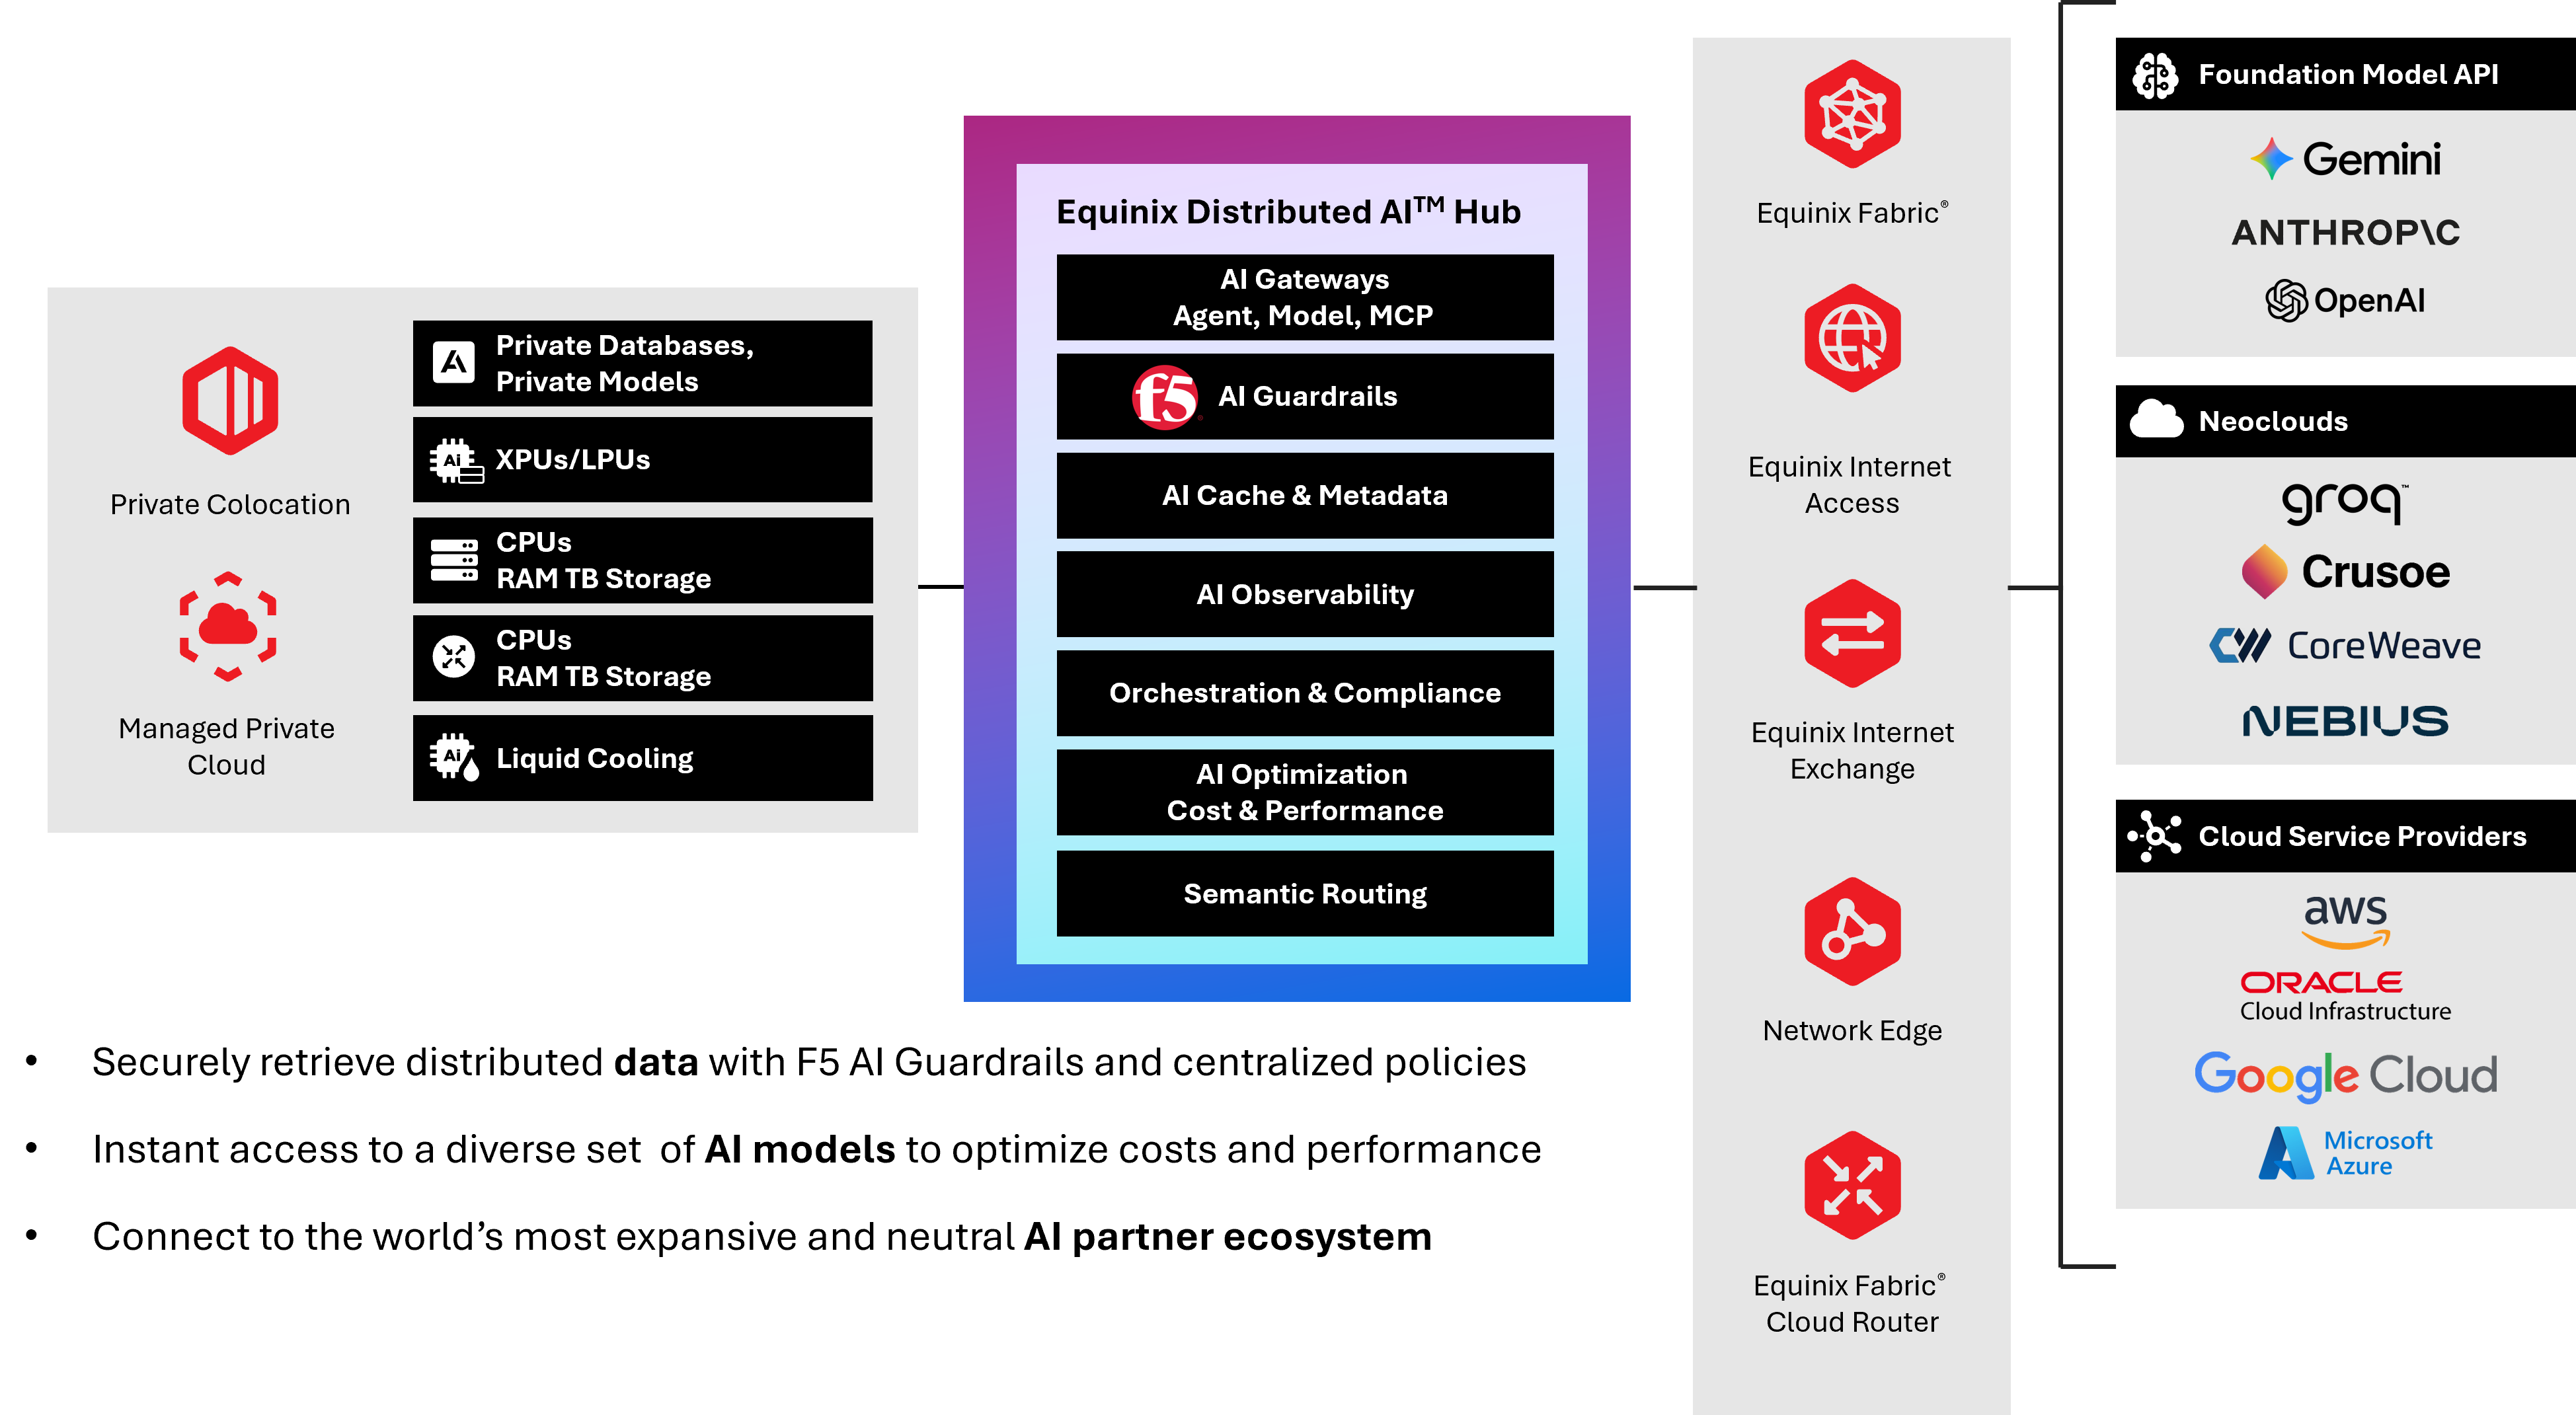
Afin d’aider leurs clients communs à relever les défis actuels en matière de gouvernance et de contrôle de l’IA, F5 et Equinix renforcent leur partenariat de longue date en associant l’Equinix Distributed AI Hub à F5 AI Guardrails. Cette offre conjointe permet aux entreprises de rapprocher l’inférence et l’inspection de l’IA de la périphérie du réseau, afin d’optimiser les performances et de réduire la latence pour offrir une expérience utilisateur fluide et sécurisée.
Présent dans plus de 280 centres de données Equinix à travers le monde, le Distributed AI Hub fournit un cadre unifié qui rassemble les données, les ressources de calcul, les plateformes cloud et les partenaires de l’écosystème de l’IA dans un environnement indépendant des fournisseurs. Il permet aux entreprises d’exécuter leurs charges de travail d’IA là où elles sont les plus performantes, sans avoir à reconstruire leur architecture à chaque fois ni à déplacer leurs données vers d’autres emplacements. Grâce à cette solution, Equinix offre un moyen simple et sécurisé de connecter des modèles, de déplacer des données, d’exécuter des inférences et de gérer des systèmes d’IA distribués avec une gouvernance et un contrôle cohérents.
Le Distributed AI Hub est conçu pour être ouvert et neutre vis-à-vis des fournisseurs, offrant ainsi aux clients la liberté de composer leur propre pile d’IA à partir des meilleures solutions du marché. Cette flexibilité permet aux équipes d’optimiser simultanément les coûts, les performances et la souveraineté.
Parallèlement, F5 AI Guardrails intervient au niveau de la couche d’interaction et est déployé sur site dans les installations d’Equinix afin de répondre à des exigences réglementaires strictes. Il applique en temps réel des contrôles basés sur des politiques et conçus nativement pour l’IA afin de détecter et de bloquer les fuites de données, les violations de politiques et les contenus préjudiciables lors de chaque interaction avec l’IA. Les organisations peuvent définir des contrôles de conformité personnalisés ou prêts à l’emploi, alignés sur des cadres réglementaires tels que le RGPD et le règlement européen sur l’IA. Un moteur de politiques adaptatif assure une gouvernance cohérente malgré l’évolution des modèles, des utilisateurs et des contextes métier, tout en offrant une visibilité centralisée et une traçabilité exploitable à des fins d’audit pour chaque décision d’application.
L’architecture combinée introduit un point de contrôle unique pour les interactions avec l’IA dans tous les environnements. Equinix fournit la connectivité privée et les options de déploiement permettant d’exécuter l’inférence là où elle offre les meilleures performances, tandis que F5 applique des contrôles à l’exécution à chaque requête et à chaque réponse.
La gouvernance passe ainsi d’un exercice a posteriori à une fonctionnalité intégrée. Au lieu de dupliquer les politiques entre les équipes, les organisations peuvent mettre en place une application cohérente des règles à un seul endroit, puis l’étendre à l’ensemble des modèles, des clouds et des agents.
Il en résulte des opérations simplifiées, une meilleure maîtrise des risques et la flexibilité nécessaire pour déployer l’IA à grande échelle sans avoir à repenser l’architecture de sécurité pour chaque déploiement.
L’intérêt économique d’une gouvernance de l’IA au niveau de la couche d’infrastructure
Les entreprises qui tentent d’ajouter a posteriori une gouvernance à leurs déploiements d’IA se retrouvent souvent à gérer des outils fragmentés, des contrôles incohérents et des risques importants en matière d’audit. Chaque équipe met en place ses propres garde-fous, voire aucun. L’utilisation non encadrée de l’IA se développe. La dépendance à l’égard des fournisseurs s’accentue. Et lorsque les autorités de réglementation demandent des preuves de supervision, la documentation est incomplète. Pour éviter ces problèmes, les organisations doivent adopter une approche proactive et centralisée qui contribue à maîtriser les coûts tout en évitant les investissements ponctuels et réactifs ainsi que la prolifération des outils.
L’intégration de la gouvernance au niveau de l’infrastructure permet de résoudre ces problèmes de manière structurelle. Lorsque l’application des politiques est centralisée et accompagne la charge de travail d’IA, quel que soit l’environnement dans lequel elle s’exécute, les organisations bénéficient d’une visibilité cohérente sur chaque modèle et chaque environnement. Les équipes chargées de la conformité disposent des éléments probants prêts pour l’audit dont elles ont besoin. Les équipes de sécurité bénéficient d’une protection en temps réel contre les menaces les plus pertinentes pour les systèmes d’IA. Quant aux équipes responsables des plateformes, elles peuvent choisir leurs modèles et leurs fournisseurs en fonction des performances et des coûts, sans craindre de perdre le contrôle.
À qui cela s’adresse
À mesure que les workflows d’IA se déploient dans différents environnements, la gouvernance ne peut rester fragmentée. L’intégration de l’application des politiques dans le parcours d’interaction offre aux entreprises un contrôle en temps réel, une visibilité cohérente et la flexibilité nécessaire pour évoluer sans complexité supplémentaire.
C’est ce qui permet à l’IA de passer du stade de l’expérimentation à celui d’une infrastructure de production fiable.
Les équipes chargées des plateformes et des infrastructures d’IA doivent pouvoir développer et faire évoluer l’IA distribuée sans hériter d’une complexité ingérable. L’association d’Equinix Distributed AI Hub et de F5 AI Guardrails leur fournit une base indépendante des fournisseurs, intégrant une gouvernance cohérente, afin qu’elles puissent se concentrer sur la mise à disposition de capacités d’IA plutôt que sur la gestion des failles de sécurité.
Les responsables des risques et de la conformité ont besoin de traçabilité. Chaque interaction avec l’IA qui passe par AI Guardrails génère un journal pouvant être examiné, faire l’objet de rapports et être associé à des mesures d’application spécifiques. Ces éléments probants permettent de faire le lien entre les opérations d’IA et la responsabilité réglementaire.
Pour en savoir plus, consultez notre communiqué de presse. N’hésitez pas non plus à consulter notre page web consacrée à F5 et Equinix.
À propos de l’auteur
Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.