Même si vous ne subissez aucune violation de données, le coût des attaques automatisées peut être plus élevé que vous ne le pensez.
Nous savons qu’aujourd’hui, près de la moitié du trafic Internet est générée par des bots. Certains sont bienveillants, mais la plupart sont malveillants. Les gains d’efficacité opérationnelle issus de l’automatisation et de l’apprentissage automatique sont détournés à des fins malveillantes pour mener aussi bien des opérations de reconnaissance que des attaques.
Au-delà de la menace pour la sécurité — qui est existentielle et explique sans aucun doute pourquoi une part importante des organisations déploient des services de protection contre les bots —, tout ce trafic indésirable a un réel impact économique. J’ai élaboré quelques modèles pour illustrer cet impact.
IMPACT SUR LES COÛTS DES SERVEURS
Tout d’abord, cela représente une charge supplémentaire pour l’application ou le serveur. Les applications disposent d’une capacité de connexion limitée, et les robots comme les utilisateurs légitimes ont besoin d’une connexion. Si les robots monopolisent des connexions, les utilisateurs légitimes ne peuvent pas en bénéficier. Des ressources supplémentaires sont donc nécessaires pour garantir que les clients payants puissent accéder au site ou à l’application.
Compte tenu de la répartition communément admise du trafic — dont au moins 50 % est généré par des robots —, on peut supposer qu’il y a un robot pour chaque utilisateur légitime. Sur deux requêtes, l’une est légitime et l’autre provient d’un robot. Partant de cette hypothèse, on peut en déduire que, pour chaque instance de serveur nécessaire au traitement des requêtes légitimes, il en faut également une pour traiter les requêtes des robots.
En clair, à cause des bots, vous payez deux fois plus que nécessaire pour vos instances de serveur. Si vous aviez normalement besoin de 5 instances pour traiter les requêtes légitimes, cela vous coûterait environ 1 401,60 $ par an. Doublez maintenant ce montant pour gérer les bots, et vous payez désormais 2 803,20 $ par an.
IMPACT SUR LES COÛTS DE BANDE PASSANTE
Mais attendez, ce n’est pas tout !
Le modèle économique disruptif du cloud ne s’est pas contenté de nous faire découvrir la facturation à l’usage et les abonnements. Il a également introduit le paiement des services en fonction de leur utilisation. Aujourd’hui, il est possible de choisir à la carte parmi une multitude d’options, allant des bases de données à la messagerie, en passant par le stockage et l’équilibrage de charge.
Mais certains services s’imposent, que vous les ayez choisis ou non. La bande passante sortante — autrement dit, l’utilisation du réseau — fait partie de ces coûts dont personne n’aime parler. Pourtant, il s’agit bien d’un coût, et la transformation des bots en armes l’affecte tout autant que les ressources informatiques.
Selon HTTP Archive, la taille moyenne d’une page est aujourd’hui de 1 288 Ko. C’est lourd. Le tarif courant de la bande passante est d’environ douze (12) cents par Go. J’ai établi une modélisation prudente, en partant de seulement dix (10) visiteurs par jour, puis en multipliant ce nombre par dix à chaque palier. Le modèle suppose que 50 % des visiteurs sont des bots. Avec 10 visiteurs par jour, la différence n’est que de 1,09 $ (sans bots) contre 2,19 $ (avec bots) par an. Mais avec 10 000 visiteurs par jour, le coût annuel atteint 1 096,66 $ sans bots et 2 193,32 $ avec bots.
Là encore, vous payez probablement deux fois plus par an parce que vous prenez en charge des robots. Pris isolément, ces chiffres peuvent ne pas sembler si mauvais. Après tout, vous ne payez qu’environ 2 000 $ par an pour la bande passante. C’est une bonne affaire compte tenu du tarif habituel d’une ligne T1.
Examinons ensemble les coûts.
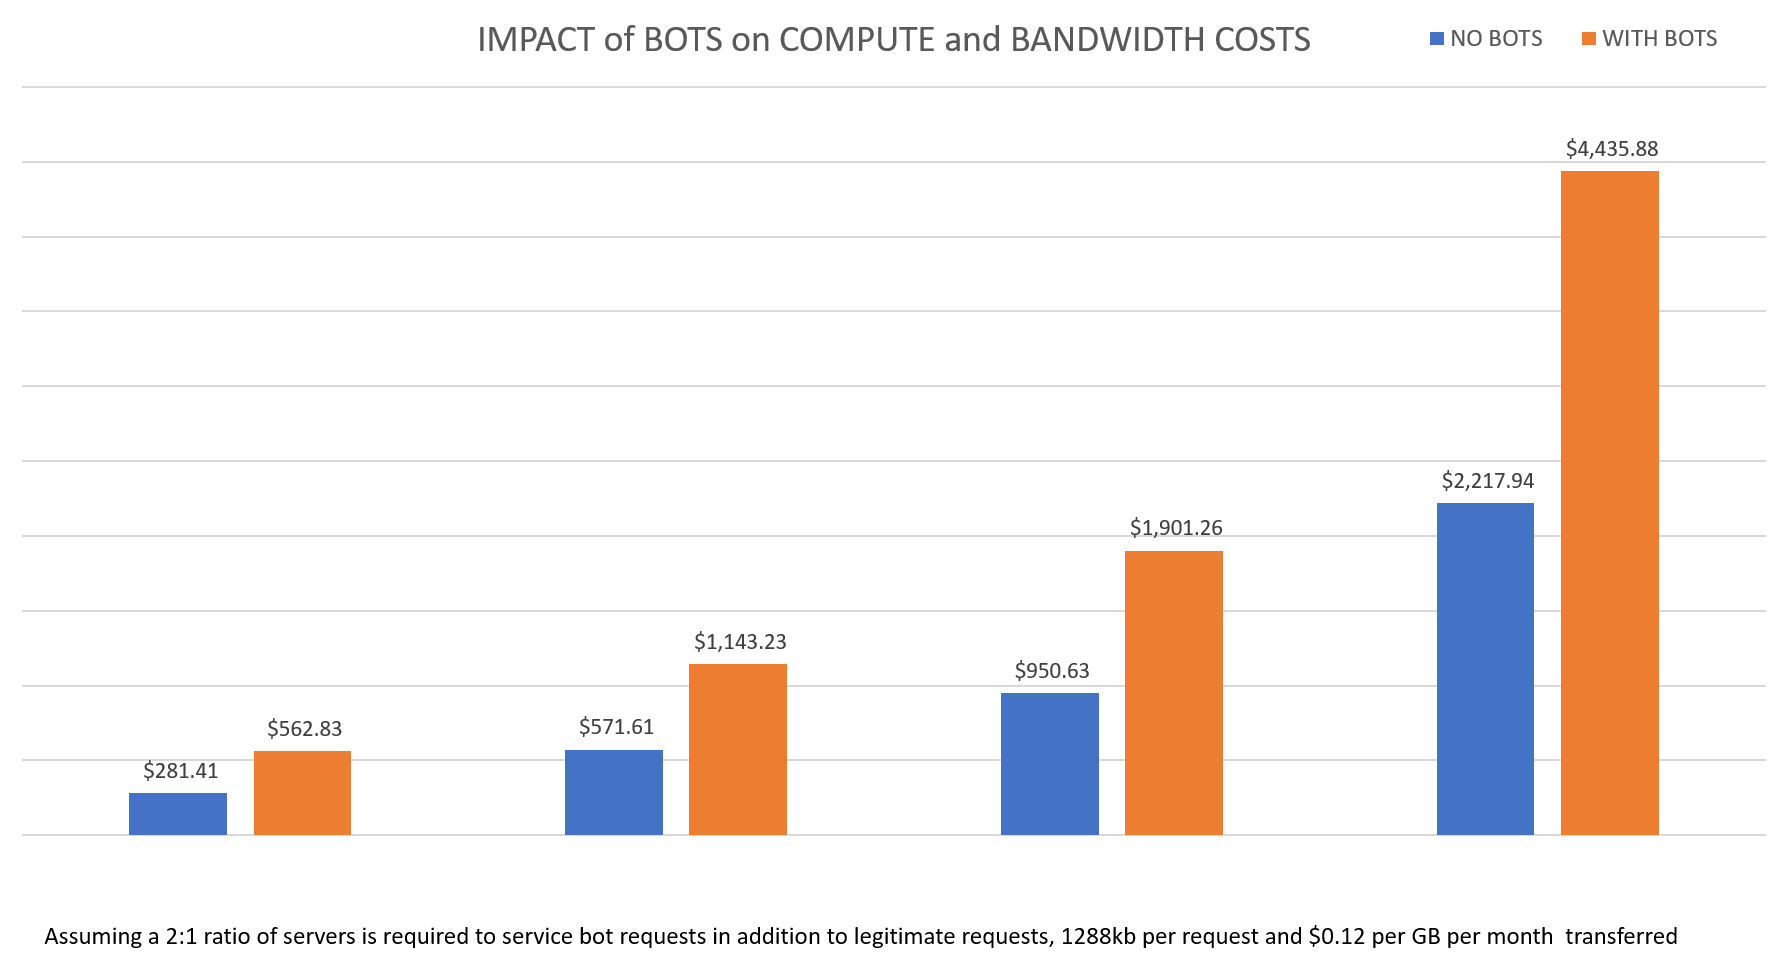
L’impact économique des bots commence à devenir significatif, d’autant plus que nous observons ici un nombre relativement faible de visiteurs par jour, avec des interactions limitées. Une application basée sur une API, avec une fréquence d’interaction plus élevée, augmentera considérablement ces coûts — et, par conséquent, le coût lié au fait d’accorder aux bots la même valeur qu’aux consommateurs humains.
N’oubliez pas non plus que nous n’avons fait qu’effleurer les coûts nécessaires pour garantir la sécurité et la rapidité d’une application dans le cloud. Ajoutez à cela des services de CDN et d’équilibrage de charge, ainsi qu’un WAF pour empêcher les bots malveillants de causer de réels dégâts, et votre facture va augmenter de façon spectaculaire.
Rackspace propose un calculateur de « coût du cloud » assez simple, mais excellent qui prend en compte les serveurs virtuels, les répartiteurs de charge, les bases de données et plusieurs services complémentaires tels que le stockage, la sauvegarde et la surveillance, le tout en plus de la bande passante. C’est un excellent outil pour vous faire une idée du coût de votre présence dans le cloud. N’oubliez pas de doubler votre estimation afin de tenir compte de ces bots malveillants.
LES COÛTS S’ACCUMULENT AUSSI DANS LE CENTRE DE DONNÉES
Vous pensez peut-être pouvoir éviter l’impact économique en restant dans le centre de données. Bien au contraire. Même si cela paraît moins évident, vous payez toujours pour les ressources de calcul, la bande passante et tous les services nécessaires pour accélérer et sécuriser cette application. À cela s’ajoutent probablement les frais généraux liés à l’exploitation des services ainsi qu’à la maintenance du réseau et des baies de stockage. Et puisque nous nous devons d’être exhaustifs et transparents sur les coûts des centres de données, je suis certain qu’en cherchant bien, je pourrais déterminer le coût des bots sur site en fonction du nombre de kilowattheures consommés. Car s’ils utilisent des ressources de calcul, ils consomment de l’électricité, et l’électricité coûte de l’argent.
Je vous encourage à examiner vos journaux d’un peu plus près et à les analyser afin de déterminer quelle part de votre trafic global provient en réalité de sollicitations indésirables de la part de bots. Faites ensuite quelques calculs pour savoir combien cela vous coûte réellement.
Car ne vous y trompez pas : vous payez ce trafic indésirable de bien des façons — coûts de calcul, de bande passante et de services, ainsi que frais d’exploitation. Il est donc logique de le réduire autant que possible en tirant parti de solutions de protection contre les bots et de pare-feu pour applications web. Ces deux dispositifs peuvent réduire le coût des activités dans une économie numérique en diminuant le volume de trafic généré par des bots indésirables.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.