Les API ne constituent pas une intégration. Elles permettent de mettre en œuvre l’intégration. Et au vu des difficultés évoquées par les équipes ITOps, elles ne suffisent pas à assurer la continuité des opérations informatiques.
Dans le domaine du développement d’applications, l’intégration a toujours été un gros mot. Des DLL aux bibliothèques partagées, des ESB aux files d’attente de messages, nous avons exploré une multitude de moyens d’intégrer des applications à d’autres applications et services.
Dans le domaine de la gestion des réseaux, elle a revêtu une importance toute particulière. L’intégration a joué un rôle essentiel dans la gestion de la complexité inhérente à la chaîne hétérogène et multifournisseur d’équipements réseau et de services applicatifs qui assurent la mise à disposition et la sécurisation des applications.
Aujourd’hui, cette chaîne est de plus en plus automatisée. Les développeurs et les équipes DevOps ont relevé avec succès le défi de l’intégration afin de mettre en place une chaîne de développement continu. Ils attendent désormais — que dis-je, ils exigent — que le service informatique fasse de même avec la chaîne de déploiement.
Les équipes informatiques réagissent. Selon « Quand le NetOps rencontre le DevOps : état des lieux de l’automatisation des réseaux », un pourcentage important des pipelines de production sont au moins partiellement automatisés.
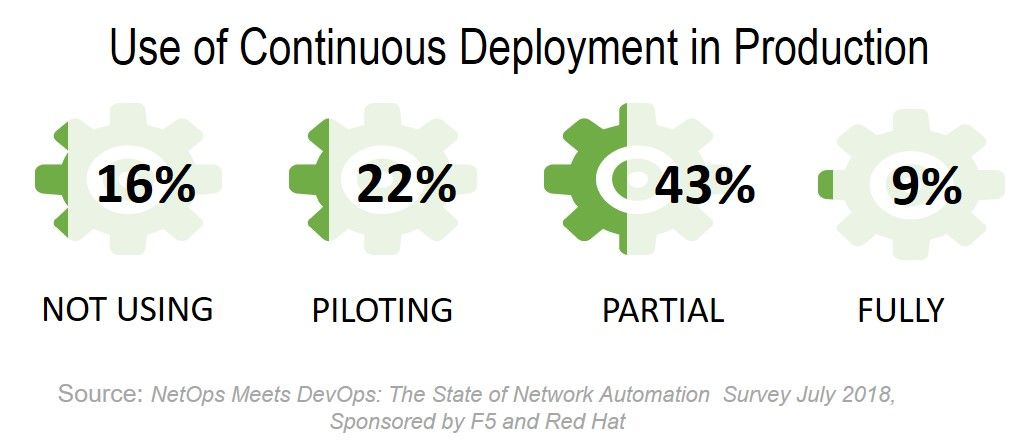
Mais l’adoption du déploiement continu ne va pas sans difficultés.
En règle générale, les enquêtes mettent en avant la « culture » comme l’un des principaux freins au DevOps et aux pratiques qui y sont associées. Dans l’enquête State of Network Automation, la culture figurait parmi les trois principaux obstacles. Toutefois, elle n’était pas la première source de frustration, ni même la deuxième. Ces places étaient occupées par le manque de compétences et par mon mot de quatre lettres préféré : l’intégration.
Ces deux défis sont en réalité liés. Le déficit de compétences contribue en partie à faire de l’intégration une importante source de frustration. En effet, les équipes NetOps ne sont pas — et cela va vous surprendre — des développeurs.
C’est là que le bât blesse vraiment. Si le DevOps a si bien réussi dans ses efforts visant à permettre la livraison continue c’est notamment parce qu’il repose principalement sur des développeurs. Des développeurs qui vivent et respirent le code. Ils possèdent le savoir-faire nécessaire pour intégrer ce qui doit l’être. Les équipes NetOps ne disposent pas nécessairement de ces compétences. Le pipeline de déploiement se compose principalement d’appareils et de systèmes qui s’intègrent au moyen de protocoles. Des protocoles bien définis, fondés sur des RFC, qui ne nécessitent pas d’intégration par le code, car ils ont précisément été conçus pour l’éviter.
Il s’agit d’un défi entièrement nouveau pour les équipes NetOps, qu’elles ne sont pas nécessairement préparées — ni formées — à relever.
Ce défi ne peut pas être relevé à l’aide d’API. Si les infrastructures compatibles avec les API restent importantes — comme l’ont indiqué les trois quarts des personnes ayant répondu à notre enquête 2018 sur l’état de la fourniture d’applications —, les API ne constituent pas une intégration. Elles la rendent possible, mais le travail concret consistant à connecter et à faire fonctionner ensemble des appareils et systèmes disparates avec des consoles et des outils de gestion reste du ressort des équipes informatiques, qui ne disposent pas nécessairement des compétences requises. Ces difficultés ont de profondes répercussions sur les opérations quotidiennes, car elles finissent par imposer une approche très manuelle du pipeline de déploiement.
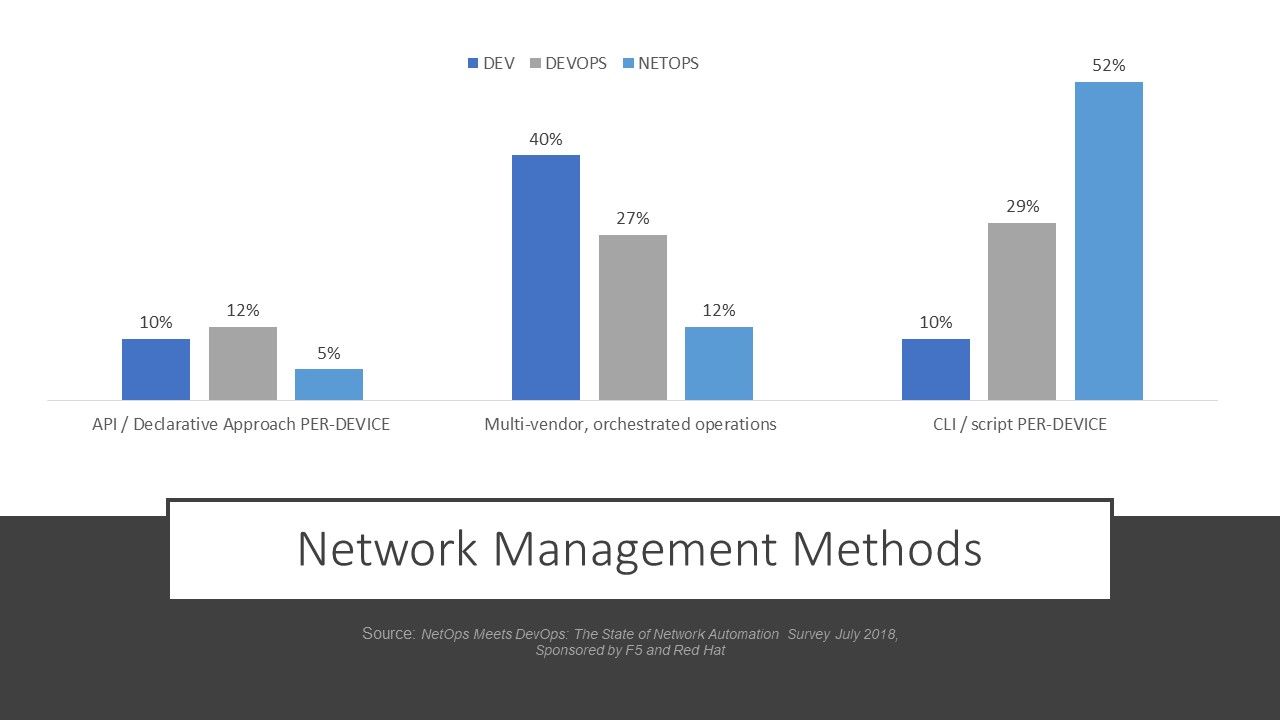
Cela explique pourquoi plus de la moitié (52 %) des équipes NetOps utilisent principalement une méthode de gestion « par appareil, via une CLI ou des scripts ». L’écart entre les approches opérationnelles orchestrées et multifournisseurs mentionnées par les équipes DevOps et NetOps était frappant. 29 % des équipes DevOps adoptent une approche multifournisseur fondée sur l’orchestration, contre seulement 12 % des équipes NetOps.
Cet écart met clairement en évidence la nécessité d’une meilleure approche de l’intégration pour les NetOps, ainsi que d’un engagement tout aussi fervent de la part de la communauté et du marché pour relever ce défi.
Si vous souhaitez comprendre ce nouveau monde de l’automatisation et de l’orchestration, découvrez notre formation gratuite en ligne Super-NetOps. En plus de mettre l’accent sur l’application de l’automatisation et de l’orchestration aux technologies F5, elle vous apporte également les connaissances fondamentales nécessaires pour travailler avec des API REST, utiliser des outils tels que Postman et créer des playbooks d’automatisation.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.