
À l’ère désormais incontournable de l’Internet des objets (IoT), les opportunités et les défis se succèdent tandis que le marché reste fragmenté. Les appareils IoT se multiplient dans tous les secteurs à un rythme exponentiel, et les analystes prévoient que leur nombre dépassera les 20 milliards d’ici 2020.
Qu’il s’agisse de l’IoT grand public ou de l’IoT industriel, les failles de sécurité sont devenues l’un des principaux défis, au point de menacer de ralentir l’adoption à l’échelle mondiale. À mesure que le marché évolue, les conséquences de ces vulnérabilités constituent une source d’enseignements dans le secteur de l’IoT grand public d’entrée de gamme et à bas coût, tandis que leurs implications juridiques peuvent être colossales dans le secteur de l’IoT industriel. Par conséquent, les exigences essentielles à l’activité en matière de sécurité, de fiabilité, d’évolutivité, de latence, de performances, de visibilité et d’adaptabilité deviennent indispensables à la réussite d’une entreprise.
Bien que les menaces de sécurité soient clairement identifiées, les menaces implicites pourtant évidentes liées au trafic réseau et à la gestion des données ont été négligées, chacun pensant que quelqu’un d’autre s’en chargerait. Ces appareils IoT peuvent fonctionner 24 heures sur 24 et 7 jours sur 7, en produisant des données chaque seconde, au risque de saturer le réseau et de rendre sa gestion cauchemardesque.
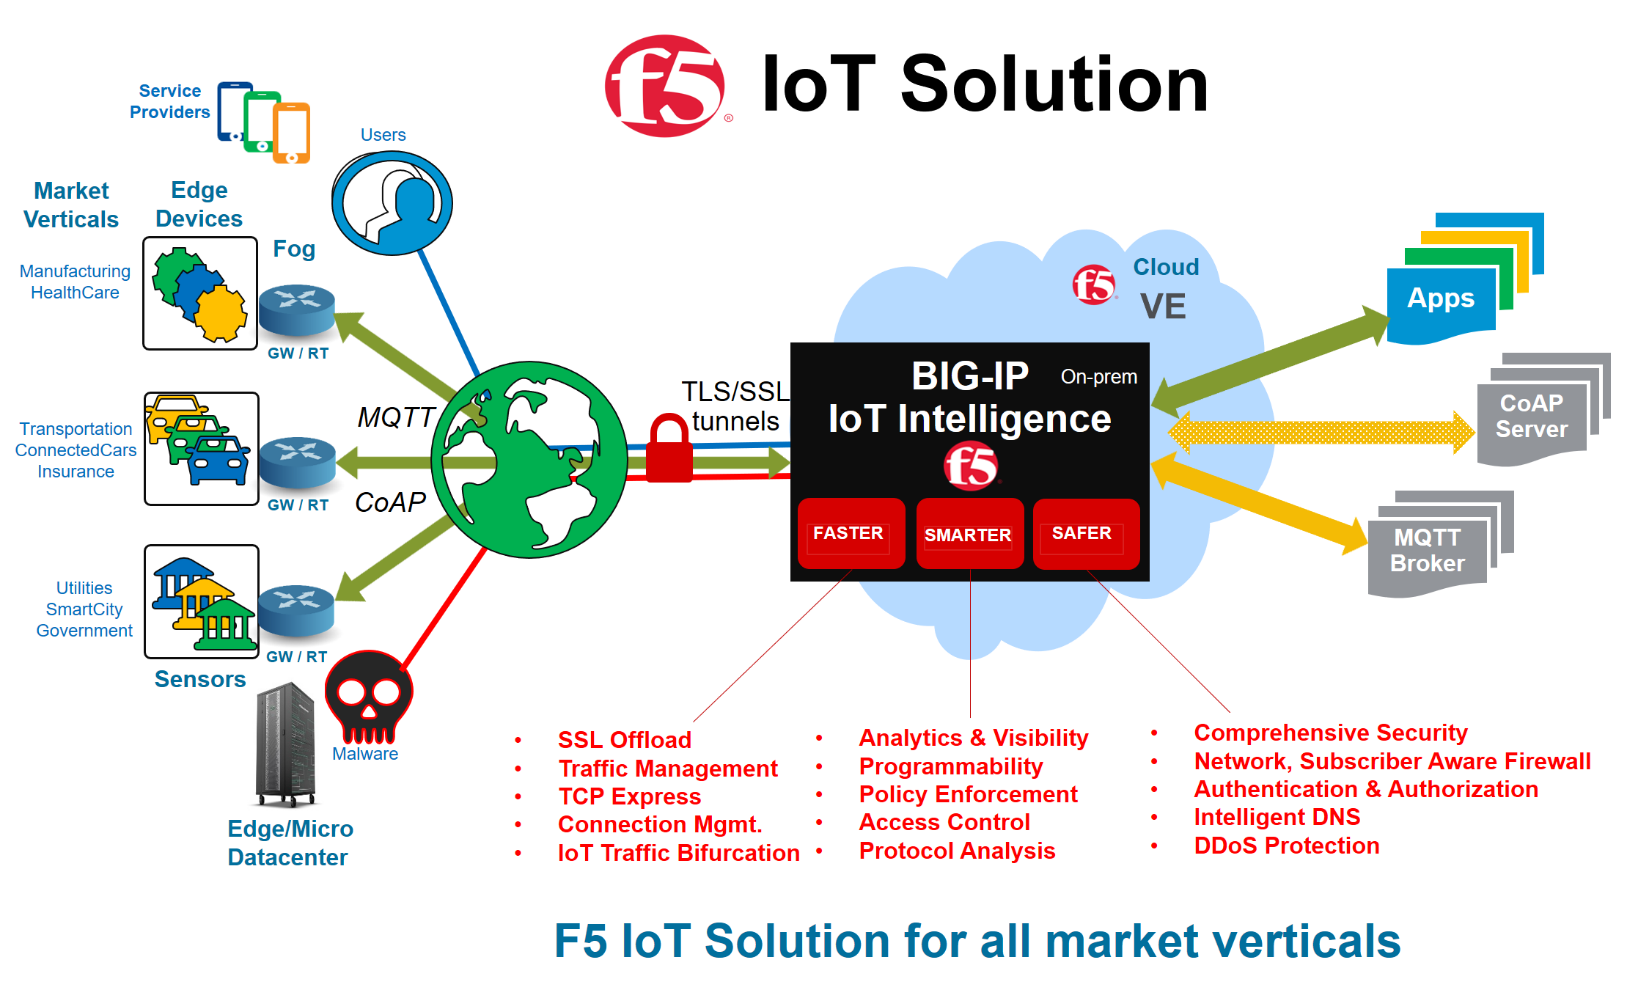
F5 BIG-IP IoT Intelligence propose des solutions uniques grâce à une sécurité de niveau industriel et à une gestion agile du trafic, quel que soit le secteur d’activité. Ces solutions permettent également de contrôler et de personnaliser l’ensemble du trafic de données en fonction des besoins de l’entreprise. L’offre comprend notamment un pare-feu tenant compte des abonnés IoT, le déchargement SSL, la protection contre les attaques DDoS, la gestion des identités et des accès, l’analyse des protocoles, l’application des politiques, l’analyse des données et la visibilité. Avec BIG-IP IoT Intelligence, le trafic IoT peut utiliser OAUTH ou JWT selon les besoins et les schémas de trafic. SSL crée, conformément aux politiques, des canaux sécurisés pour le trafic IoT provenant des appareils et capteurs clients, ainsi que pour les applications. Le framework IoT iRules permet de créer des politiques agiles et granulaires pour le trafic IoT, d’inspecter ou de modifier les en-têtes de protocole, entre autres. L’interface REST facilite l’intégration à grande échelle avec des applications tierces. BIG-IP IoT Intelligence s’intègre de manière transparente aux scénarios d’utilisation de bout en bout en s’inscrivant dans l’écosystème de plateformes de n’importe quel fournisseur. En outre, le large éventail de formats matériels et logiciels disponibles permet de déployer l’IoT industriel dans le cloud, sur site et dans des centres de données d’entreprise hybrides.
Depuis des décennies, BIG-IP complète les infrastructures des fournisseurs de services en proposant des solutions technologiques rentables. Les smartphones sont devenus le support privilégié des capteurs IoT, car ils intègrent déjà plus de 14 types de capteurs. Ces capteurs peuvent servir d’« interface homme-machine », en fournissant des services d’infodivertissement aux utilisateurs finaux, ou d’« interface machine-machine », en tirant parti de l’écosystème et des technologies d’IA pour améliorer l’expérience personnelle. À mesure que la diversité et le volume du trafic réseau augmentent, l’infrastructure doit conserver une longueur d’avance sur les évolutions technologiques. L’une des améliorations récentes apportées à BIG-IP Session Director permet d’utiliser un pare-feu tenant compte des abonnés afin de segmenter le trafic IoT, offrant ainsi aux administrateurs une gestion et un contrôle fluides.
BIG-IP IoT Intelligence aide les dirigeants d’entreprise à atteindre leurs objectifs d’optimisation dans le cadre de leurs initiatives de transformation numérique et d’automatisation, en renforçant technologiquement leur infrastructure IoT.
À propos de l’auteur
Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.