Alors que les entreprises entrent dans l’ère de l’autonomie, F5 ouvre la voie en proposant une protection fluide, de niveau entreprise, contre les menaces potentielles liées à l’essor de mécanismes fondés sur l’IA, tels que l’IA agentique : des systèmes intelligents qui raisonnent, agissent et s’adaptent de manière autonome, avec une supervision humaine minimale.
L’émergence du trafic autonome
L’IA agentique accélère la croissance du trafic numérique autonome : des interactions non humaines de plus en plus présentes sur les réseaux d’entreprise et les infrastructures applicatives. Si l’automatisation n’a rien de nouveau, l’ampleur et la sophistication des agents actuels pilotés par l’IA redessinent le paysage numérique. Ces agents, qui s’appuient sur de grands modèles de langage (LLM) et sur l’IA générative, sont entraînés à exécuter des processus complexes, comme réserver des vols, extraire des données ou encore reproduire le comportement humain lors de sessions de navigation web.
Le trafic généré par les agents autonomes n’est pas toujours malveillant. Des outils comme OperatorAI d’OpenAI et NovaACT d’Amazon représentent une nouvelle génération d’agents d’IA conçus pour des usages légitimes tels que les achats, la recherche et l’automatisation des tâches. Ces plateformes intègrent des garde-fous, comme des modes de confirmation par l’utilisateur et un accès restreint aux API du navigateur, afin de prévenir les abus. Leur infrastructure est souvent transparente, avec des plages d’adresses IP connues et un contrôle limité sur le comportement du navigateur, ce qui les rend moins attrayantes pour les acteurs malveillants.
À l’inverse, un nombre croissant d’outils reposant sur l’IA générative, tels que BrowseGPT, Browser.ai, DoBrowser, Firecrawl, Skyvern-AI et BrowserMCP, sont commercialisés expressément pour l’extraction de données web et l’automatisation des navigateurs, contournant souvent les systèmes traditionnels de détection des bots. Ces outils interagissent avec les pages web comme le feraient de véritables utilisateurs humains et imitent leur comportement.
Le lien entre l’IA agentique et les frameworks d’automatisation
C’est là que ce lien devient crucial : si les LLM apportent l’intelligence nécessaire pour comprendre le contenu et le contexte, ils n’interagissent pas directement avec les sites web. Ils s’appuient plutôt sur des frameworks d’automatisation pour exécuter des actions dans le navigateur. Cette répartition des tâches — les LLM déterminent « quoi faire » et les frameworks « comment le faire » — est ce qui rend l’IA agentique à la fois puissante et potentiellement dangereuse.
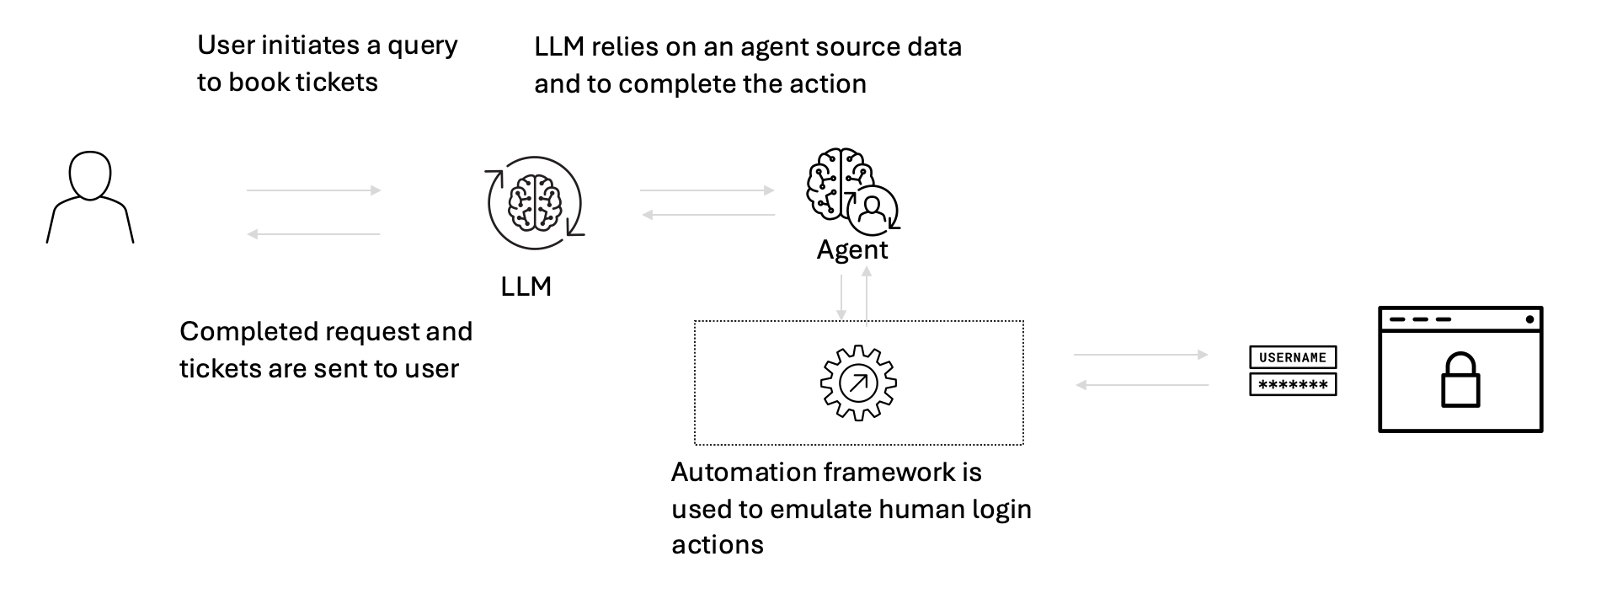
Par exemple, un LLM peut déterminer qu’il doit se connecter à un site web et en extraire les données tarifaires. Il transmet alors cette instruction à un framework d’automatisation web, qui simule les clics de souris, les frappes au clavier et la navigation nécessaires à l’exécution de la tâche. Cette architecture modulaire permet aux agents d’IA de s’adapter rapidement aux changements de structure des sites web sans reprogrammation manuelle, ce qui facilite l’accès à une automatisation avancée.
Une protection contre les bots conçue pour l’ère des agents IA
F5 Distributed Cloud Bot Defense est spécialement conçu pour les cas d’usage à forte valeur ajoutée privilégiant le mobile et offre une efficacité éprouvée grâce à des renseignements intégrés sur les menaces. Il détecte et atténue les menaces issues des frameworks d’automatisation sur lesquels repose l’IA agentique, assurant ainsi une protection transparente sans compromettre l’expérience utilisateur. Qu’il s’agisse d’une extension de navigateur comme Browser-Use ou d’un agent hébergé comme Skyvern, Distributed Cloud Bot Defense identifie à grande échelle les comportements artificiels, la manipulation des API du navigateur et l’utilisation de proxys résidentiels. Contrairement aux solutions traditionnelles de gestion des bots, qui peinent à suivre l’évolution des outils des attaquants, Distributed Cloud Bot Defense s’appuie sur un modèle de détection en deux étapes, combinant analyse comportementale, télémétrie côté client et retours d’analystes humains, pour garder une longueur d’avance sur les menaces liées à l’automatisation.
Les principaux enseignements des recherches en cours de F5 sont les suivants :
- Les LLM ne sont pas malveillants par nature, mais ils peuvent exploiter des frameworks d’automatisation web pour lancer des attaques automatisées malveillantes.
- OperatorAI et NovaACT intègrent des fonctionnalités de sécurité telles que la confirmation par l’utilisateur et la transparence des adresses IP, ce qui les rend moins attrayants pour les attaquants.
- Les agents malveillants sont souvent dépourvus de ces garde-fous et sont conçus pour échapper à la détection. Pourtant, ils s’appuient toujours sur des piles d’automatisation connues que Distributed Cloud Bot Defense peut détecter.
- Les proxys résidentiels restent un levier essentiel au déploiement à grande échelle de l’automatisation malveillante, et F5 dispose de capacités étendues pour les détecter et les bloquer.
L’IA agentique est encore en pleine évolution. Si les outils actuels n’ont pas encore l’envergure ni la sophistication nécessaires pour contourner la plupart des défenses, le rythme de l’innovation exige de rester vigilant. À mesure que les agents d’IA gagnent en capacités, les organisations doivent être prêtes à distinguer une automatisation utile d’une intention malveillante.
F5 s’engage à anticiper cette évolution pour permettre aux entreprises de tirer parti des avantages de l’IA agentique tout en protégeant leurs écosystèmes numériques. Apprenez-en davantage sur Distributed Cloud Bot Defense et découvrez ses fonctionnalités.
Découvrez également toutes les annonces de cette semaine concernant l’IA sur notre page web Accelerate AI.
À propos de l’auteur
Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.