Au cours des 15 dernières années, la cybercriminalité n’a cessé de gagner en sophistication et de battre des records (pas ceux dont on peut se réjouir).
Par exemple, mars 2023 a été le mois ayant enregistré le plus grand nombre d’attaques par rançongiciel de ces dernières années, soit une hausse de 91 % par rapport à février et de 62 % par rapport à mars 2022. En outre, le coût de la cybercriminalité devrait atteindre 8 000 milliards de dollars d’ici la fin de l’année, puis 10 500 milliards de dollars d’ici 2025.
Le volume du trafic chiffré a également atteint environ 90 %, ce qui complique de plus en plus la tâche des organisations comme la vôtre pour éviter d’être victimes de la cybercriminalité, car la plupart des menaces et des attaques sont désormais dissimulées par le chiffrement. Vous utilisez peut-être déjà des solutions dans votre arsenal de sécurité pour déchiffrer, inspecter et rechiffrer le trafic. Toutefois, l’augmentation continue et l’ampleur du trafic chiffré SSL/TLS risquent de mettre vos solutions de cybersécurité en difficulté et de les empêcher de déchiffrer le trafic à grande échelle tout en assurant pleinement les fonctions de sécurité qui leur sont attribuées.
Certains pourraient faire valoir que, compte tenu de la conjoncture macroéconomique actuelle et potentiellement future, conjuguée à la recrudescence des acteurs malveillants, des menaces automatisées et d’une cybercriminalité sophistiquée en constante évolution, dissimulée par le recours toujours croissant au chiffrement, la protection des applications et des API est plus importante que jamais.
Une conjonction de facteurs défavorables pourrait se profiler, exposant davantage votre entreprise, vos données, votre réseau, vos applications et vos API. Pour assurer la pérennité de votre activité, il est essentiel de mettre en place dès aujourd’hui une sécurité des applications et des API qui optimise les investissements existants en matière de sécurité et réduit les coûts.
Simplifiez l’orchestration et la configuration du trafic grâce à un WAF leader du marché
La toute dernière version de BIG-IP (v17.1) permet d’utiliser BIG-IP Advanced WAF comme service de sécurité configurable au sein de BIG-IP SSL Orchestrator, créant ainsi une solution de sécurité F5 intégrée et optimisée.
Vous pouvez désormais tirer parti de BIG-IP Advanced WAF en tant que service de sécurité reconnu, directement depuis le catalogue de services de BIG-IP SSL Orchestrator. D’un simple clic, vous pouvez appliquer une protection WAF complète au sein de votre pile de sécurité — ainsi qu’en tant que solution de sécurité dans une chaîne de services dynamique personnalisée — sans interruption de service ni latence.
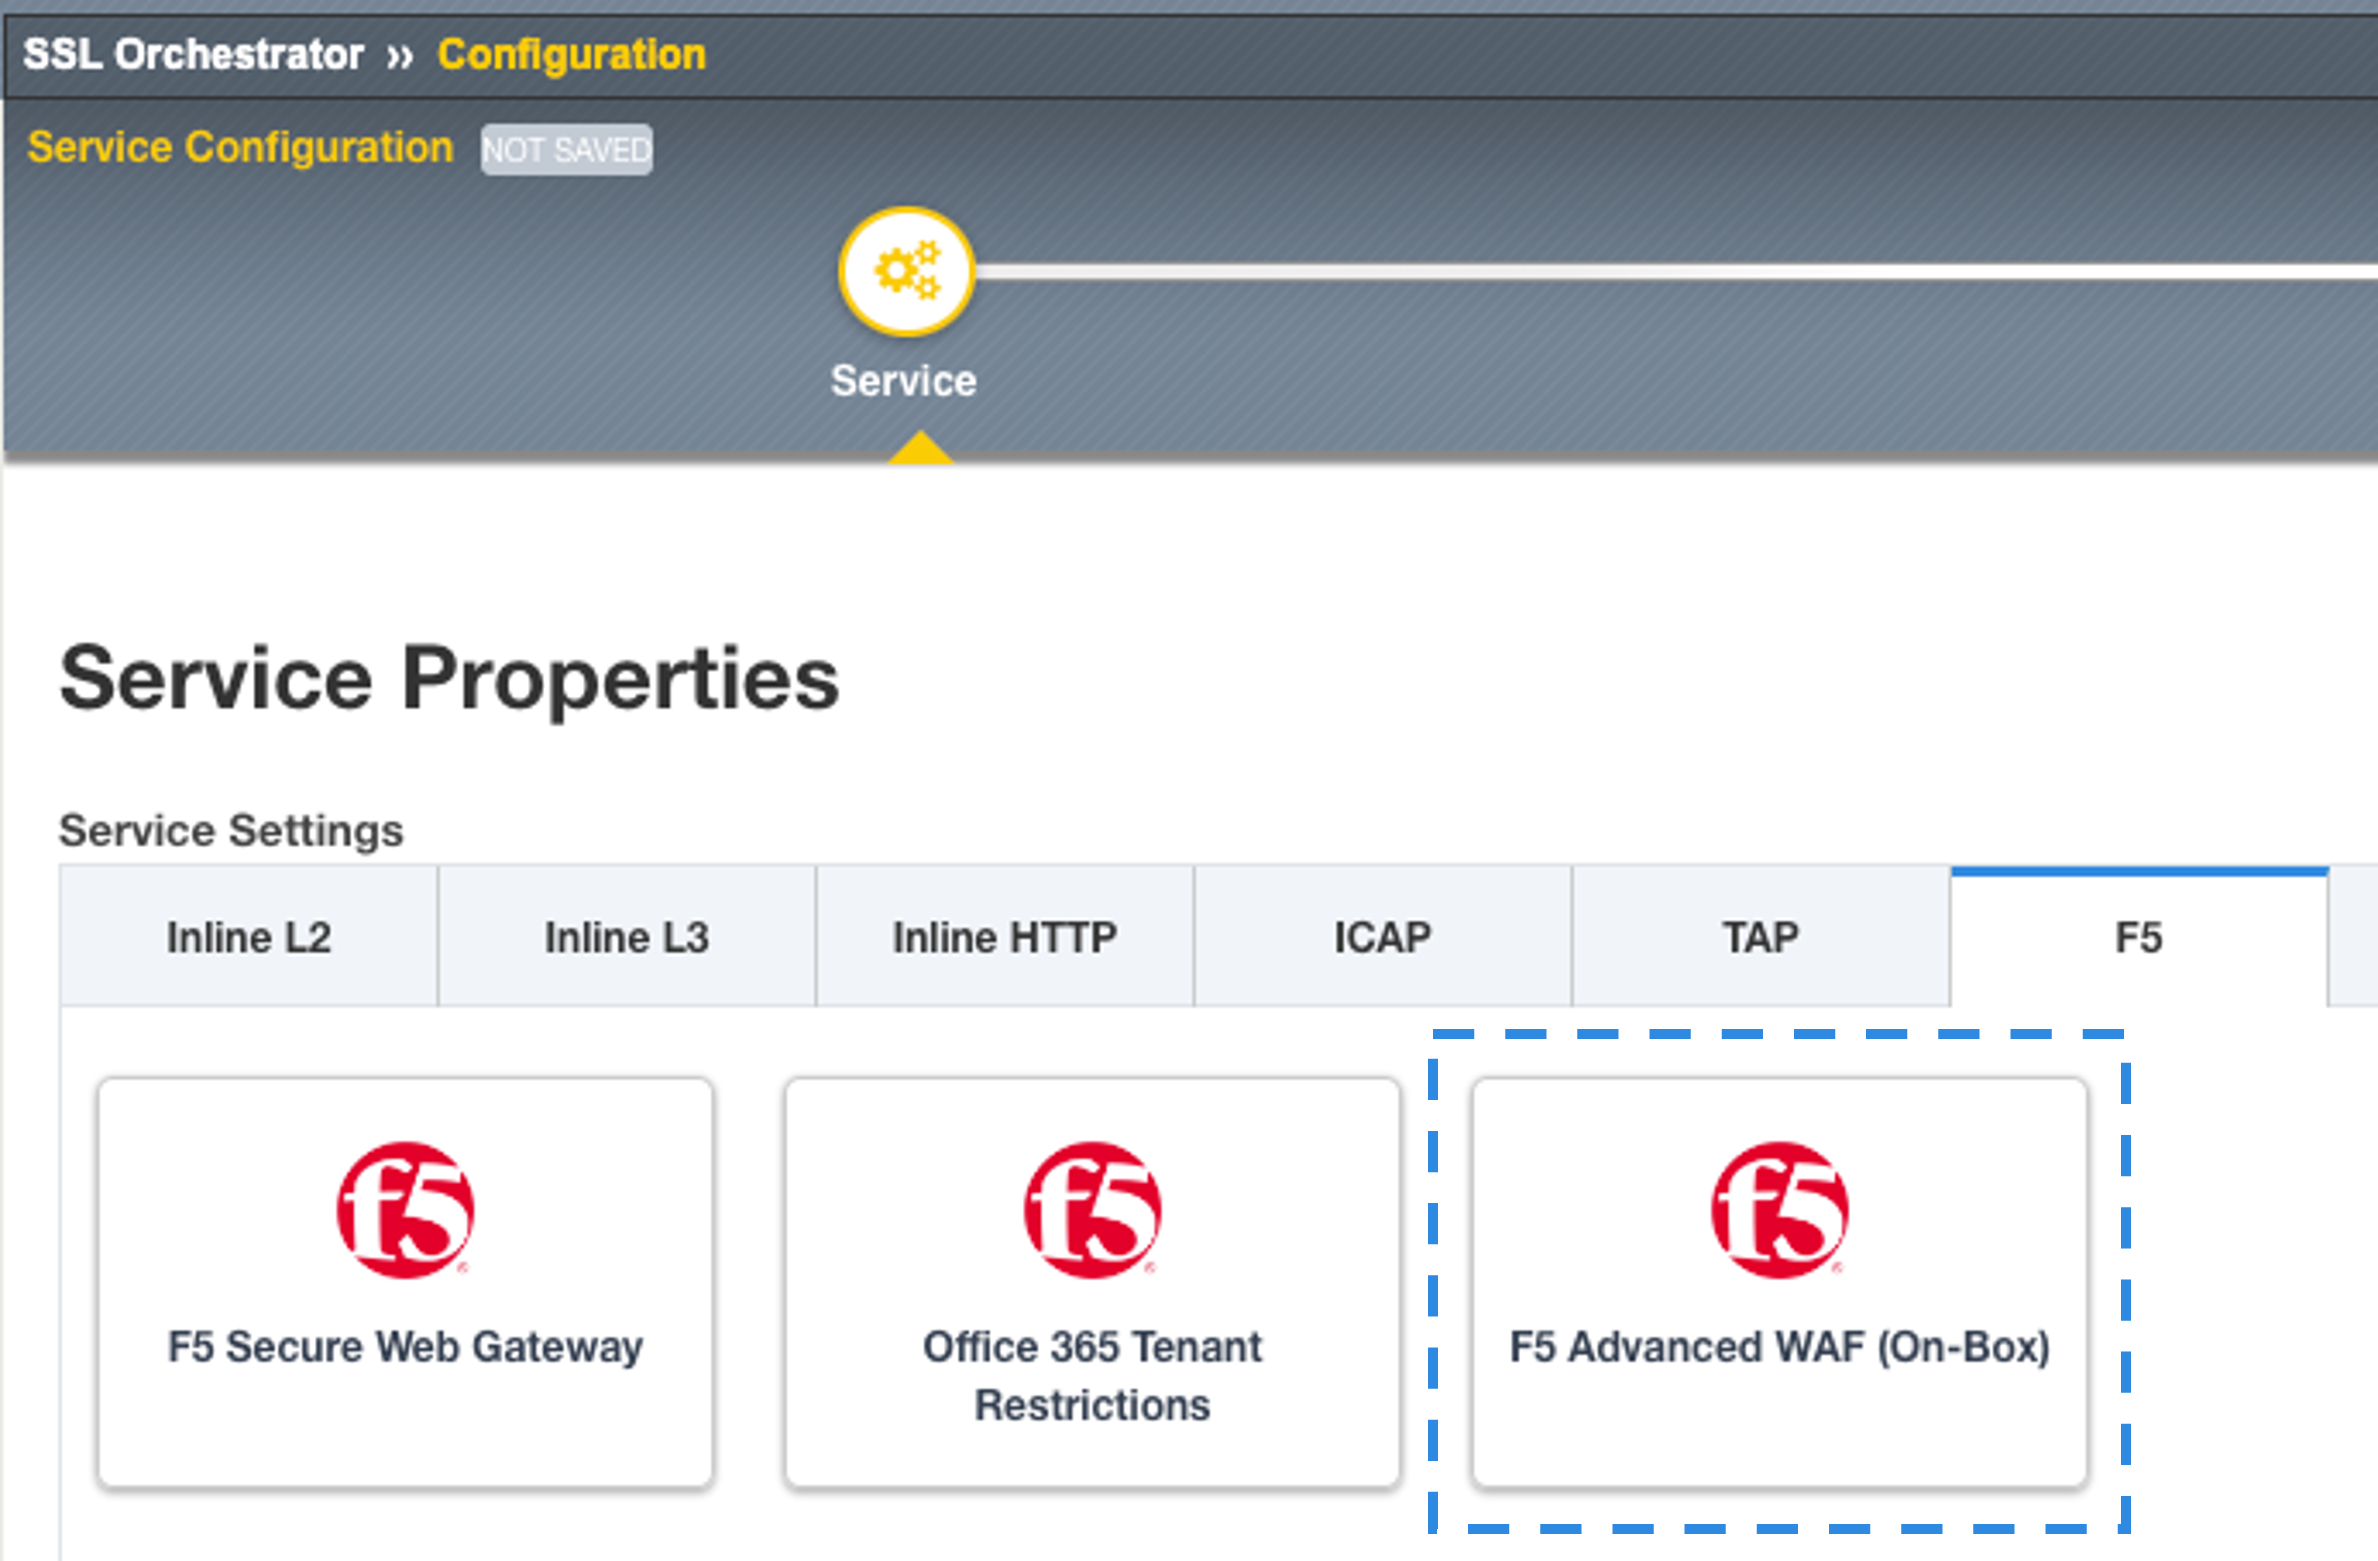
Grâce à son routage basé sur des politiques, BIG-IP SSL Orchestrator achemine le trafic approprié, une fois déchiffré, vers la chaîne de services dynamique adéquate, ce qui permet à BIG-IP Advanced WAF d’appliquer au trafic ses puissants contrôles de sécurité pour le Web et les API. BIG-IP Advanced WAF garantit que le trafic déchiffré qui tente d’accéder aux serveurs de vos applications ou API n’est pas malveillant.
La configuration de BIG-IP Advanced WAF directement via BIG-IP SSL Orchestrator renforce la défense en profondeur et associe des fonctionnalités avancées de routage du trafic basé sur des politiques, d’orchestration dynamique de la sécurité et de déchiffrement SSL/TLS haute performance aux fonctionnalités WAF de F5, leaders et reconnues sur le marché.
Cette configuration simple, intégrée au catalogue de services de BIG-IP SSL Orchestrator, distingue la gamme de solutions WAF de F5. Elle vous permet également d’intégrer et d’exploiter facilement d’autres produits de sécurité F5 avec BIG-IP SSL Orchestrator.
L’utilisation de BIG-IP Advanced WAF en tant que service du catalogue de services de BIG-IP SSL Orchestrator permet également de réaliser des économies grâce à la consolidation au sein d’une infrastructure de sécurité unifiée, tout en réduisant la complexité du déploiement et la charge administrative.
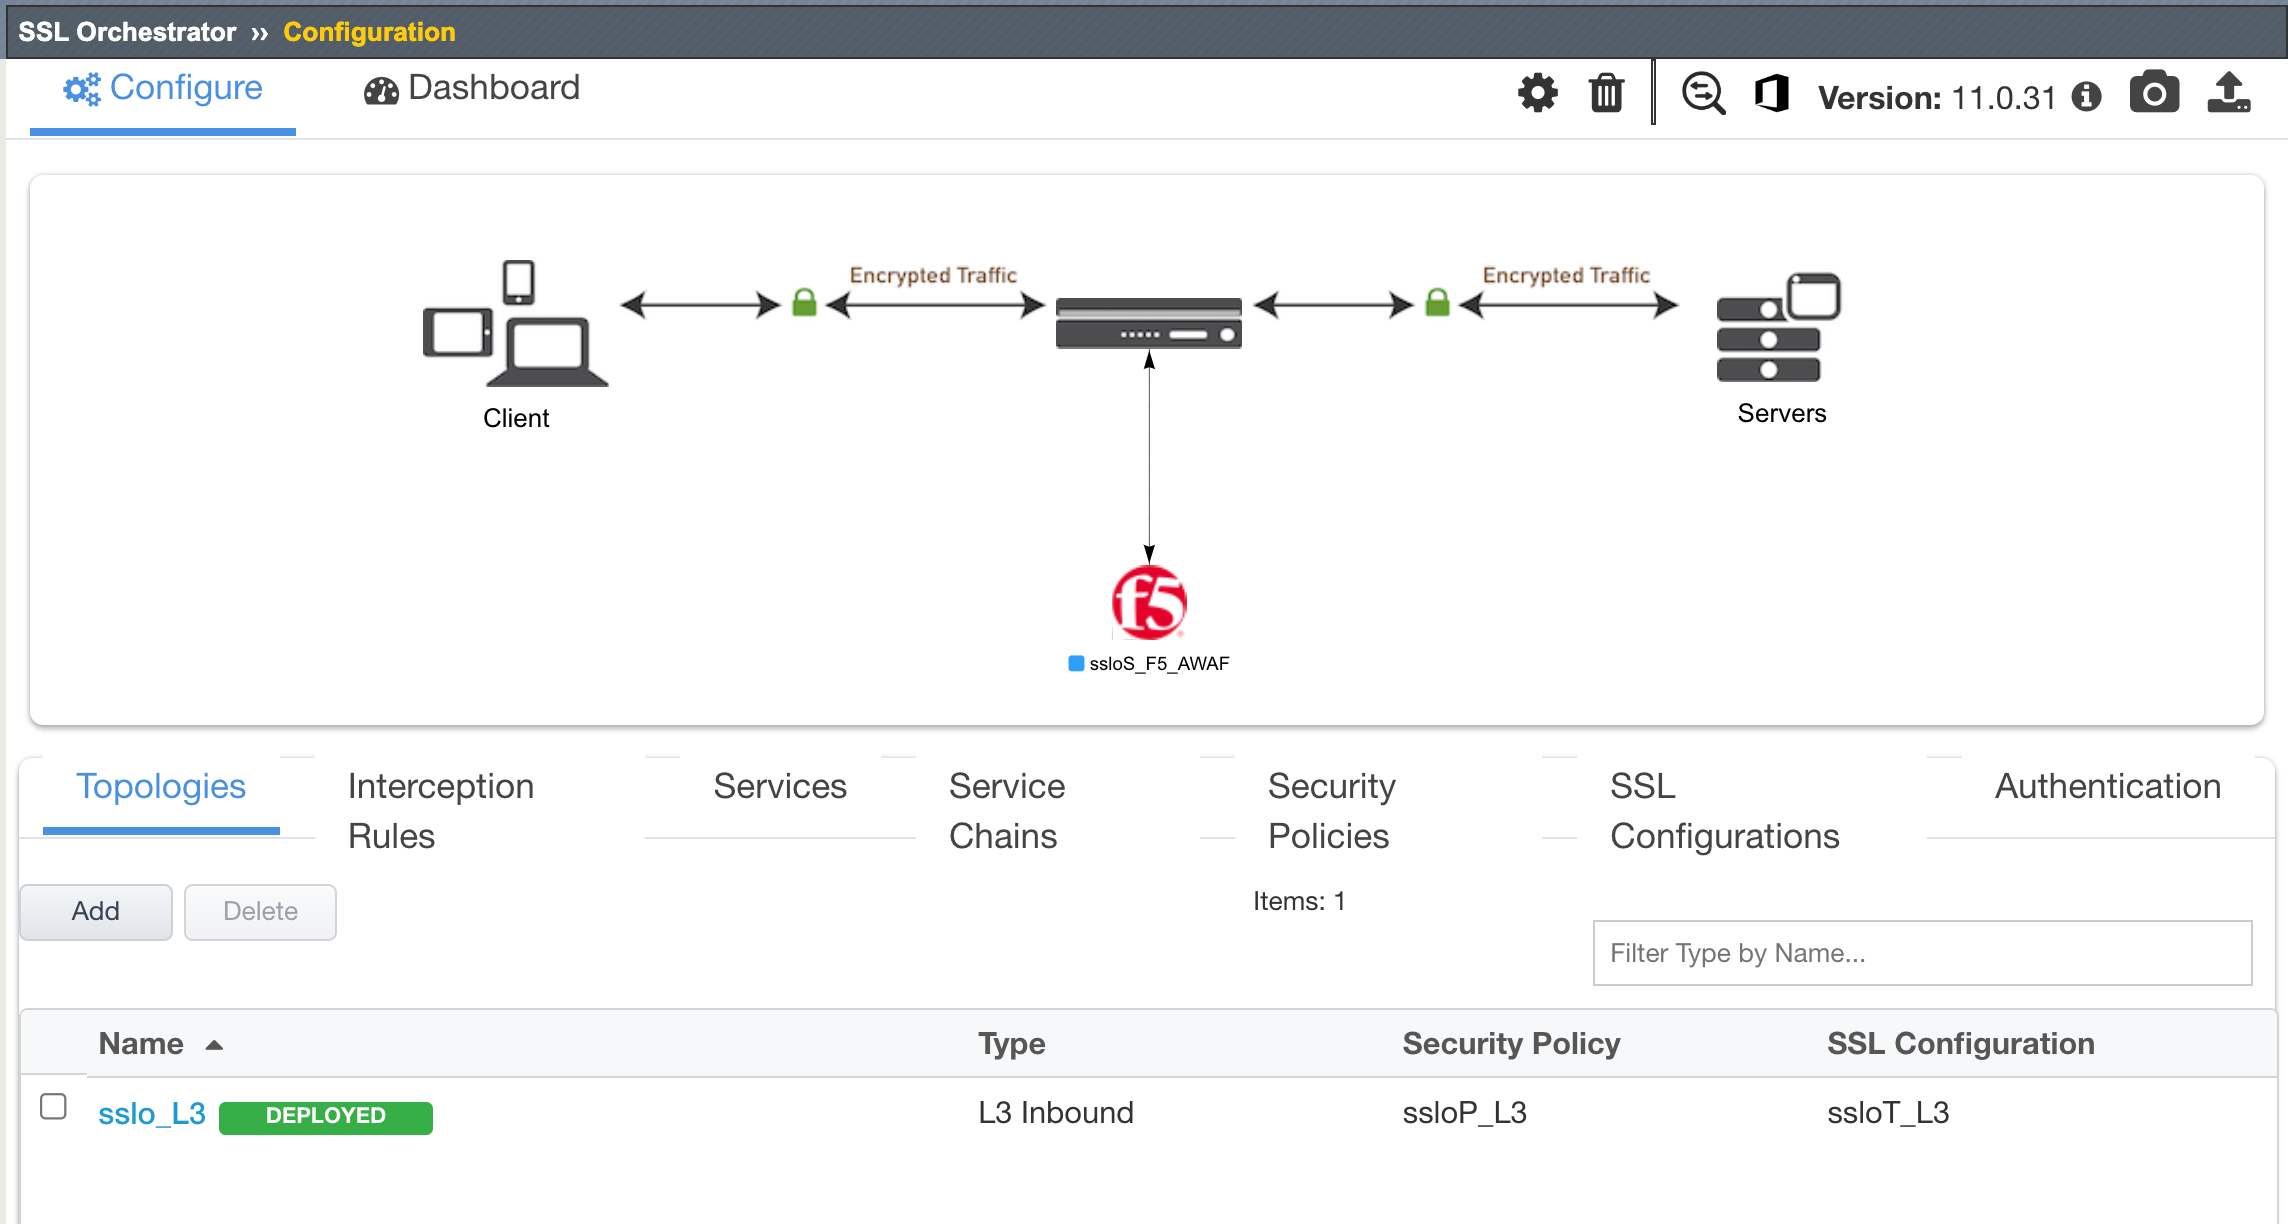
S’intégrant facilement aux architectures existantes, BIG-IP SSL Orchestrator gère de manière centralisée les fonctions de déchiffrement et de rechiffrement SSL/TLS, afin que les dispositifs de votre pile de sécurité, tels que BIG-IP Advanced WAF, puissent se concentrer sur leur mission première : détecter et bloquer rapidement les attaques dissimulées à plusieurs étapes. Il offre également des capacités de chiffrement et de déchiffrement hautes performances, une gestion intelligente du trafic en fonction du contexte et la création de chaînes de services dynamiques, afin d’exploiter pleinement et de rentabiliser au maximum vos investissements dans les services de sécurité.
Protégez vos applications et vos API dès maintenant et pour l’avenir
Le déploiement de BIG-IP Advanced WAF en tant que service dans BIG-IP SSL Orchestrator n’a jamais été aussi simple. Profitez dès aujourd’hui de tous les avantages de cette solution de sécurité F5 flexible, dont les composants sont encore plus performants lorsqu’ils sont associés.
- Pour commencer, téléchargez la dernière version de BIG-IP SSL Orchestrator (v11.0)
- Ensuite, suivez ces instructions de configuration simples, étape par étape
- Découvrez comment BIG-IP Advanced WAF sécurise les applications et les API
- Vous avez des questions ou besoin d’aide ? Contactez l’équipe commerciale de F5
À propos de l’auteur
Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.