Notre compréhension de la technologie et de son fonctionnement connaît une transformation profonde à plusieurs niveaux. Afin de comprendre comment les organisations s’adaptent à ces changements, F5 s’est associé à SlashData, une société d’études de marché de premier plan spécialisée dans les technologies, pour interroger des centaines de responsables et de professionnels de l’informatique, de la sécurité et du développement logiciel, issus de divers secteurs d’activité et régions du monde.
Parmi les participants figuraient des utilisateurs de projets open source NGINX, de NGINX Open Source et de produits commerciaux F5 NGINX. Les enseignements tirés ont confirmé le sentiment d’urgence exprimé par les organisations qui souhaitent apporter des changements immédiats en matière de conteneurisation, de sécurité, de plateformes pour développeurs et d’IA. Voici les principales conclusions de notre enquête annuelle NGINX 2025.
Tendances émergentes : l’avenir agentique sans CPU
F5 NGINX s’est imposé comme la passerelle de référence pour les infrastructures d’IA, les principaux fournisseurs de matériel et de logiciels d’IA l’ayant adopté comme proxy inverse et contrôleur de diffusion principal ou recommandé pour les applications d’IA. Les résultats de l’enquête ont révélé une forte dynamique chez les utilisateurs de NGINX — et, plus largement, au sein de la communauté de la diffusion d’applications — en faveur d’un avenir porté par l’IA.
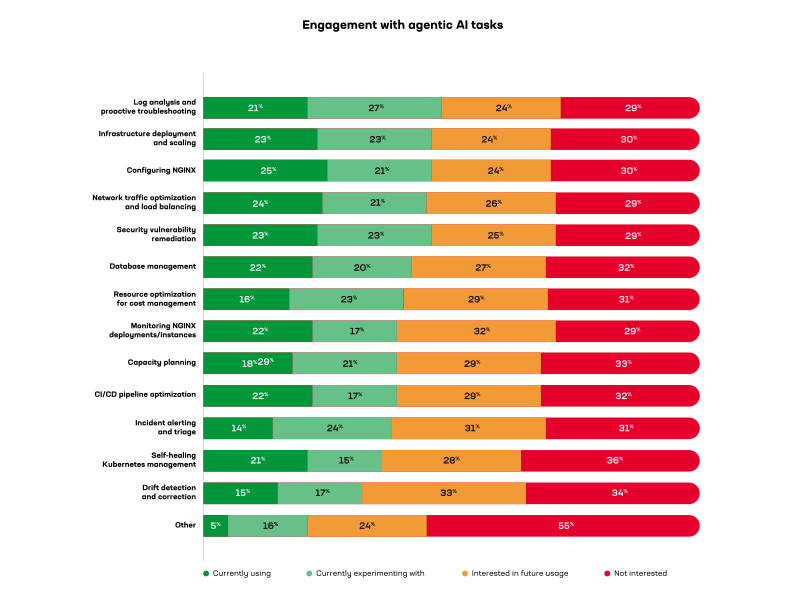
Utilisation des agents d’IA : Interrogés sur leur recours à des tâches d’IA agentique (voir Figure 1), les répondants ont indiqué que la « configuration de NGINX » affichait le taux d’adoption actuel le plus élevé, à 25 %, suivie de près par « l’optimisation du trafic réseau et l’équilibrage de charge », à 24 %. Le « déploiement et la mise à l’échelle de l’infrastructure », ainsi que la « correction des vulnérabilités de sécurité », sont actuellement utilisés par 23 % des répondants.
Adoption globale : En combinant les réponses des personnes qui utilisent actuellement l’IA agentique et de celles qui l’expérimentent, « l’analyse des journaux et le dépannage proactif » arrive en tête avec 48 %. « La configuration de NGINX » et « le déploiement et la mise à l’échelle de l’infrastructure » sont à égalité avec 46 % chacun, tandis que « l’optimisation du trafic réseau » suit avec 45 %.
Intérêt futur le plus marqué : La « détection et correction des dérives » a suscité le plus fort intérêt futur, à 33 %, suivie de la « surveillance des déploiements NGINX », à 32 %, et des « alertes et du triage des incidents », à 31 %.
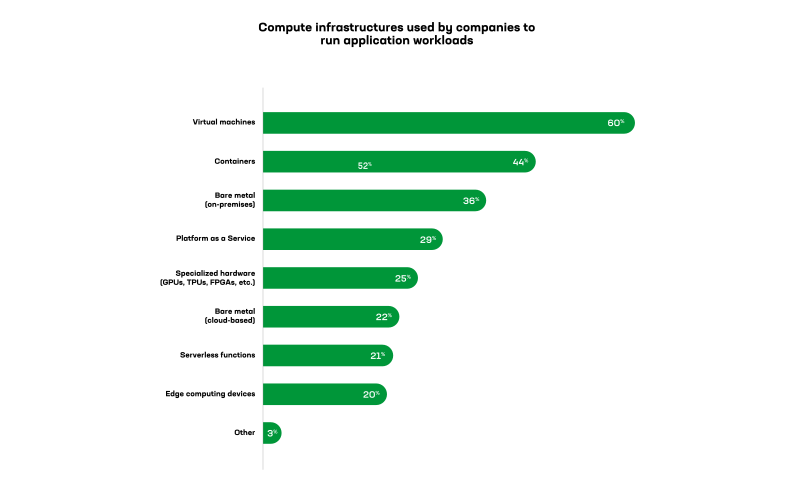
Matériel spécialisé : 25 % des personnes interrogées exécutent des charges de travail sur des GPU, des TPU ou des FPGA, ce qui est notable pour des infrastructures traditionnellement axées sur le calcul généraliste (voir figure 2). Nous pensons que cette proportion continuera d’augmenter sous l’effet de plusieurs facteurs clés, notamment les progrès réalisés dans les modèles d’IA de plus petite taille, la facilité d’exécution de ces modèles dans des infrastructures cloud natives telles que Docker et celles des hyperscalers, ainsi que le déchargement des processus de mise à disposition des applications (par exemple, le déchargement du chiffrement et du protocole SSL vers des NPU et des FPGA, ou encore le déploiement de l’inférence d’IA sur des GPU et des TPU, etc.)
Principaux obstacles : Les personnes interrogées ont cité les préoccupations en matière de sécurité (26 %) et le manque de confiance dans la fiabilité des résultats (24 %) comme les principaux obstacles à l’intégration de l’IA. La complexité de l’intégration, les contraintes de conformité et de réglementation, ainsi que la compréhension limitée des capacités des agents ont toutes recueilli 17 %.
Le cloud natif est omniprésent, mais reste encore en cours de développement
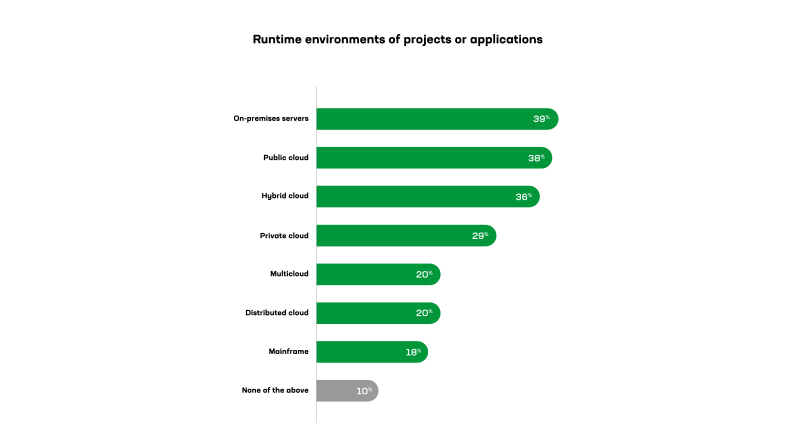
La révolution cloud native continue de prendre de l’ampleur, plus de dix ans après avoir débuté avec les conteneurs et Kubernetes. Pour les principaux composants du cloud native, même si leur adoption est presque généralisée, leur déploiement à grande échelle reste encore lointain (voir figure 3).
Plus précisément, notre enquête a révélé que :
- La réalité multi-environnement est bel et bien là : 66 % des organisations utilisent au moins une option cloud, mais les déploiements sur site restent en tête avec 39 %, contre 38 % pour le cloud public et 36 % pour le cloud hybride. Ces chiffres témoignent de la nature complexe et distribuée des infrastructures modernes, loin du simple scénario de « migration vers le cloud ».
- L’adoption des conteneurs dispose encore d’une importante marge de progression : Seuls 42 % des répondants exécutent des charges de travail dans des conteneurs, tandis que le taux d’adoption des microservices n’atteint que 31 %. Les machines virtuelles restent largement majoritaires, à 60 %, ce qui laisse penser que de nombreuses organisations n’en sont encore qu’aux premières étapes de leur transformation cloud native.
- Fragmentation de Kubernetes : Alors que Kubernetes (autogéré) arrive en tête des solutions d’orchestration de conteneurs avec 24 %, Red Hat OpenShift représente 21 % au total (versions autogérée et entièrement gérée), tandis que les services gérés d’Amazon Web Services (21 %), de Microsoft Azure (17 %) et de Google Cloud Platform (17 %) connaissent une adoption significative.
Le déficit en matière de gestion de la sécurité des API et des microservices est considérable
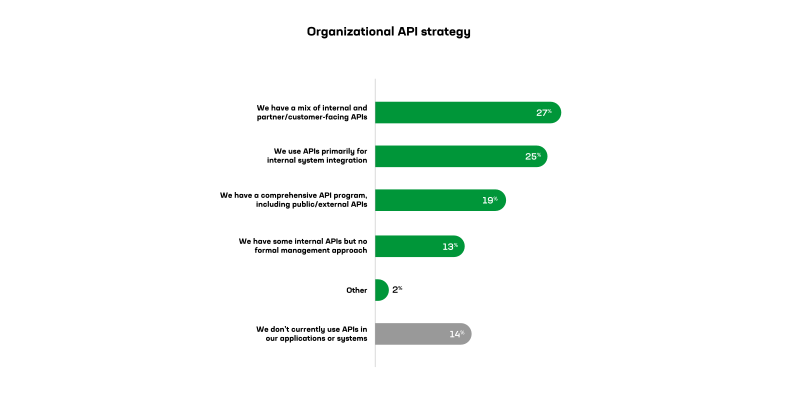
Au cours de la dernière décennie, de nombreuses entreprises technologiques ont adopté les API comme mécanisme de connexion central pour leurs opérations internes comme externes. Dans les architectures cloud natives, l’approche API-first constitue un principe de conception fondamental. Ainsi, 86 % des personnes interrogées déploient des passerelles API pour gérer leurs infrastructures d’API (voir figure 4).
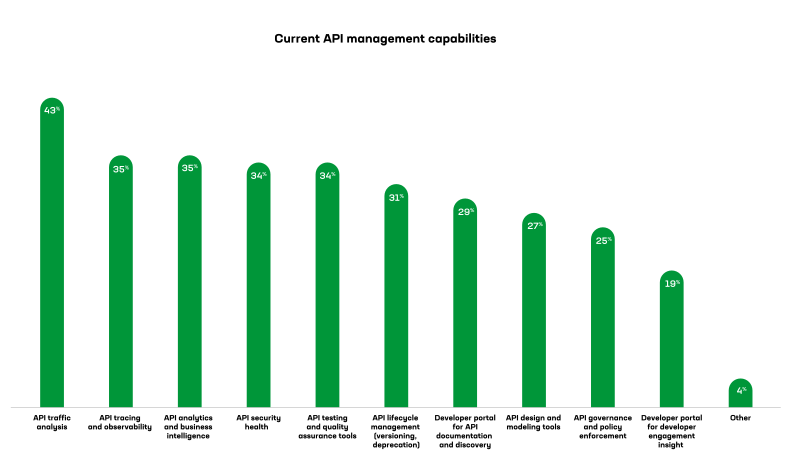
Malgré cette adoption généralisée des API et la forte présence des passerelles d’API, la majorité des organisations ont encore des pratiques peu matures en matière de sécurité des API (voir figure 5). Alors que 86 % des organisations utilisent des API, seules 34 % ont mis en place des mesures de sécurité pour les API. Cela constitue une vulnérabilité majeure dans les infrastructures applicatives modernes.
Moins de la moitié des personnes interrogées se concentrent sur l’analyse du trafic des API (43 %) et l’observabilité (38 %), deux autres composantes essentielles de la sécurité des API. Cet écart témoigne probablement de difficultés à observer et à gérer les API dans leur ensemble. En effet, 23 % des personnes interrogées utilisent des approches de gestion des API différentes selon les équipes, une fragmentation qui découle vraisemblablement des difficultés à amener l’ensemble de l’organisation à suivre la « voie royale » classique en matière de gestion des API.
L’ingénierie de plateforme a évolué, mais reste encore peu mature
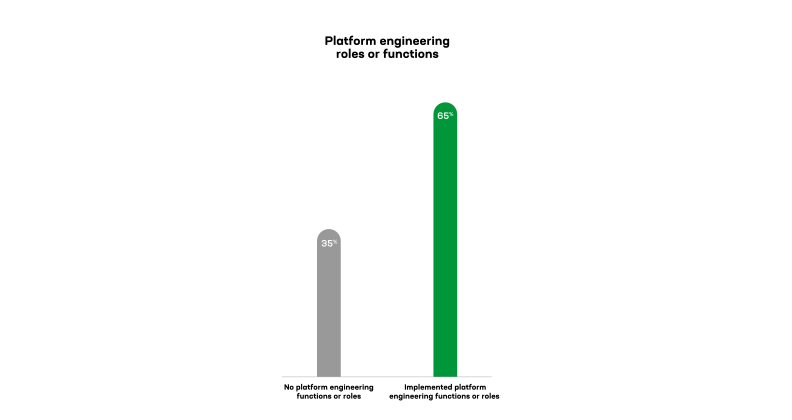
Le platform engineering, autrefois simple terme à la mode, s’est désormais largement démocratisé. De fait, 65 % des personnes interrogées ont commencé à mettre en place des capacités et des responsabilités en matière de platform engineering (voir figure 6). Ce résultat englobe aussi bien les grandes organisations dotées d’équipes dédiées que les équipes dont un seul membre assume le rôle de responsable du platform engineering. Environ 27 % disposent de petites équipes dédiées au platform engineering, tandis que 21 % des organisations confient ce rôle à une personne au sein de leurs équipes de développement ou d’exploitation. Par ailleurs, 13 % des organisations disposent de grandes équipes dédiées au platform engineering. Il est donc clair que la proposition de valeur du platform engineering s’est diffusée et s’est imposée.
Cela étant, quelle que soit la taille des équipes, les réponses aux questions de l’enquête sur les défis liés aux plateformes révèlent des difficultés propres aux premières étapes. Seuls 20 % des répondants ont déclaré ne rencontrer aucun défi majeur. Les autres ont indiqué qu’un large éventail de défis liés à l’ingénierie des plateformes avait une incidence concrète sur leur organisation, notamment en matière de sécurité et de conformité (18 %), de maintenance de la documentation (16 %), de mise à jour des technologies (16 %) et de ressources limitées (14 %).
L’enquête a effectivement mis en évidence une nette différence entre les grandes et les petites équipes quant aux priorités en matière de fourniture de services et de proposition de valeur. Sans surprise, les grandes équipes se concentraient sur des domaines plus sophistiqués, tandis que les petites équipes adoptaient une approche plus proche du DevOps traditionnel. Les grandes équipes dédiées à l’ingénierie de plateforme sont davantage susceptibles de proposer des services sophistiqués tels que la base de données en tant que service (54 %), l’observabilité (52 %), la gestion des API (51 %), la configuration et la gestion des pare-feu (54 %), ainsi que des outils de pipeline CI/CD (50 %).
Il est difficile de rester à la pointe (du cloud, de l’IA et des API)
Les entreprises déploient les technologies plus vite qu’elles ne peuvent les gérer. L’enquête montre que les organisations souhaitent vivement adopter les conteneurs, les API et l’ingénierie de plateforme, mais qu’elles ne sont actuellement pas préparées à sécuriser et à exploiter ce qu’elles développent. La faille la plus critique concerne la sécurité des API. Presque toutes les organisations utilisent des API, mais deux tiers d’entre elles ne disposent pas d’une protection de base. Il ne s’agit pas d’un risque futur, mais d’une vulnérabilité active présente dès maintenant en production.
Parallèlement, de réelles avancées se concrétisent dans certains domaines. Les agents d’IA sont sur le point de prendre en charge à grande échelle de véritables tâches liées aux infrastructures, et non plus seulement des démonstrations. Les GPU et les processeurs spécialisés deviennent la norme. La plupart des organisations disposent d’équipes d’ingénierie de plateforme, même si celles-ci cherchent encore à définir précisément leur mission.
Ce qui compte désormais, c’est la rigueur d’exécution. Nos recommandations ? N’ajoutez pas de nouvelles fonctionnalités tant que vous ne maîtrisez pas correctement celles dont vous disposez déjà. Standardisez vos pratiques de sécurité et de gestion des API. Mettez en place l’observabilité nécessaire pour comprendre vos systèmes. Confiez aux équipes plateforme des responsabilités claires et les ressources nécessaires pour mener à bien leur mission.
La technologie nécessaire à la création d’une infrastructure moderne et efficace existe déjà. Il est désormais temps d’accomplir le travail peu valorisant, mais indispensable, qui permettra de la rendre sûre et durable.
Pour en savoir plus sur les produits F5 NGINX, consultez notre page web.
À propos de l’auteur
Articles de blog associés
Tendances actuelles des technologies cloud natives, de l’ingénierie de plateforme et de l’IA
Découvrez les principaux enseignements tirés des réponses à l’enquête annuelle F5 NGINX sur les dernières tendances en matière de technologies cloud natives, de sécurité, d’ingénierie de plateforme et d’IA.

Quels contrôleurs Ingress NGINX sont affectés par les vulnérabilités CVE-2022-4886, CVE-2023-5043 et CVE-2023-5044 ?
Lorsque de nouvelles CVE sont signalées, il est facile de ne plus savoir si elles concernent un outil de contrôleur Ingress NGINX particulier, car il existe plusieurs projets. Cet article présente les CVE et explique comment distinguer les différents projets de contrôleurs Ingress afin de dissiper toute confusion.
Votre API est-elle en temps réel ? Testez sa latence avec l’outil rtapi de NGINX
Votre API répond-elle aux requêtes en moins de 30 ms ? Si ce n’est pas le cas, il ne s’agit pas d’une API en temps réel offrant la faible latence exigée par la grande majorité des organisations. Mesurez la latence de votre API avec l’outil rtapi de NGINX et découvrez comment NGINX peut l’aider à offrir une réactivité en temps réel.
Un testeur d’expressions régulières pour NGINX et NGINX Plus
Le testeur d’expressions régulières (regex) pour NGINX et NGINX Plus vous évite de tâtonner en vous indiquant si une expression régulière utilisée dans un bloc location ou map correspond aux valeurs comme prévu. Il génère la configuration appropriée et affiche les valeurs des groupes de capture.
Caches partagés avec les clusters de cache NGINX Plus, partie 1
Optimisez la capacité de votre cache web en le répartissant entre plusieurs serveurs de cache web NGINX ou NGINX Plus. Découvrez comment procéder dans cet article.
Introduction aux microservices
Les microservices suscitent actuellement beaucoup d’intérêt. Cet article de blog est le premier d’une série de sept consacrée à la conception, au développement et au déploiement de microservices.