

Les équipes chargées des applications modernes sont de plus en plus conscientes de l’importance et des avantages du « déplacement de la sécurité vers l’amont », c’est-à-dire de l’intégration des contrôles de sécurité dès les premières étapes du cycle de développement et de déploiement des applications. Dans une approche shift left, chaque équipe choisit les solutions et les paramètres de sécurité les mieux adaptés à son application. Cette démarche est bien entendu raisonnable ; chez NGINX, nous préconisons la mise en place d’une équipe chargée des opérations de plateforme qui offre aux développeurs une « liberté de choix encadrée » en sélectionnant activement un ensemble approprié de solutions de sécurité. Il incombe ensuite aux développeurs de configurer la sécurité de leurs applications, ce qui implique généralement le déploiement d’un pare-feu d’applications Web (WAF), même pour les applications et les microservices à usage interne.
Mais le décalage de la sécurité vers l’amont devient beaucoup plus complexe dans Kubernetes – le moteur d’orchestration de conteneurs qui s’est imposé comme la norme pour les équipes chargées des applications modernes –, notamment en raison des défis majeurs que posent la communication et la coordination. Il n’est pas réaliste de demander aux développeurs de gérer les communications entre plusieurs clusters. En outre, le positionnement d’un WAF dans Kubernetes soulève des questions d’architecture et de performances. Avec NGINX App Protect WAF, vous pouvez soit intégrer le WAF au contrôleur Ingress NGINX, soit placer un WAF distinct devant certains microservices ou certaines applications.
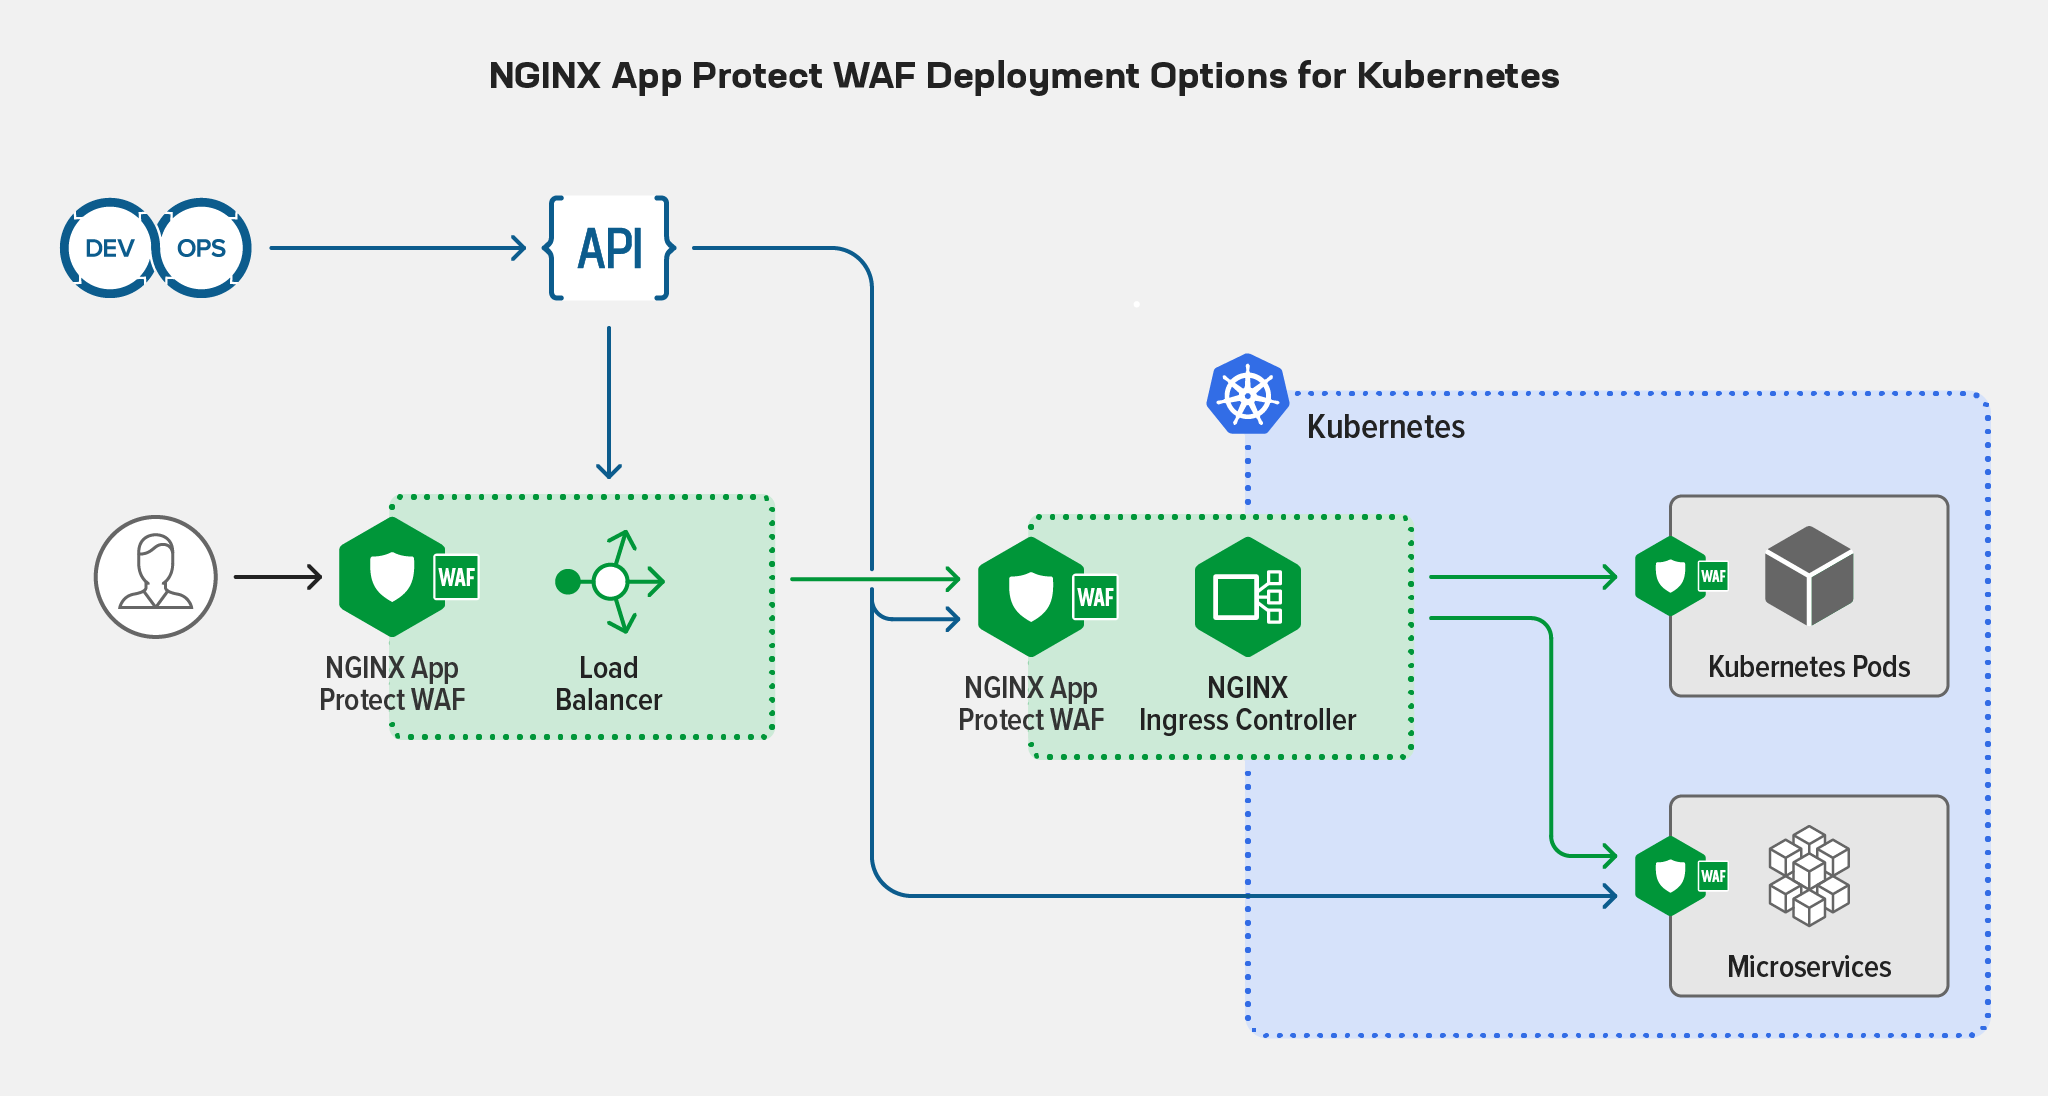
Les deux approches sont excellentes, mais chacune convient mieux à des cas d’usage différents. Pour les développeurs et les équipes applicatives qui se concentrent uniquement sur la gestion de leurs propres applications, le déploiement de NGINX App Protect WAF sur un équilibreur de charge NGINX Plus placé devant les applications constitue une solution idéale, qui leur offre maîtrise et agilité. Pour les équipes DevSecOps qui souhaitent gérer la sécurité au niveau des pods ou des services pour les clusters Kubernetes et les applications qui y sont exécutées, la solution optimale consiste à exécuter NGINX App Protect WAF sur le contrôleur Ingress NGINX basé sur NGINX Plus, afin de bénéficier de tous les avantages du contrôle Ingress et de l’intégration native avec l’API Kubernetes.
Cependant, comme nous l’avons mentionné, il est difficile d’établir une communication entre les équilibreurs de charge, les contrôleurs Ingress et les WAF, aussi bien entre les clusters qu’au sein d’un même cluster. Cela nécessite une connaissance approfondie des réseaux de couche 7 et de couche 4, ainsi que des ajustements constants. Une communication robuste et quasiment en temps réel est néanmoins essentielle au maintien d’une posture de sécurité solide. Lorsqu’ils communiquent correctement, les WAF, les équilibreurs de charge et les contrôleurs Ingress peuvent rapidement informer l’ensemble des applications et des instances de nouvelles attaques, et partager des données sur le type d’attaque, les protocoles et logiciels ciblés, les blocs d’adresses IP concernés, et bien plus encore. Cette communication gagne encore en efficacité lorsque l’apprentissage automatique (ML) est utilisé pour détecter rapidement les tendances.
La nouvelle fonctionnalité d’évaluation adaptative des violations de NGINX App Protect WAF
NGINX App Protect WAF intègre un puissant système de machine learning qui permet aux équipes Platform Ops, DevSecOps et SecOps de partager facilement les tendances et les données relatives aux attaques entre tous les WAF gérés au sein d’une même organisation sous NGINX Plus ou avec le contrôleur Ingress NGINX basé sur NGINX Plus. Nous travaillons sur une nouvelle fonctionnalité de NGINX App Protect WAF, Adaptive Violation Rating, qui exploite davantage le machine learning afin d’améliorer le réglage de la sécurité en détectant les changements de comportement d’un microservice. Grâce à cette fonctionnalité de machine learning, NGINX App Protect WAF peut analyser en continu et automatiquement les tendances des attaques, même sur des milliers, voire des dizaines de milliers de WAF répartis dans le monde entier. Les résultats de cette analyse peuvent servir à ajuster en continu la posture de sécurité, quasiment en temps réel, sans obliger les développeurs et les autres équipes impliquées en amont à devenir des experts en sécurité ni à modifier sans cesse leurs WAF. Mieux encore, plus les instances de NGINX App Protect WAF partagent de données, plus les WAF gagnent en intelligence.
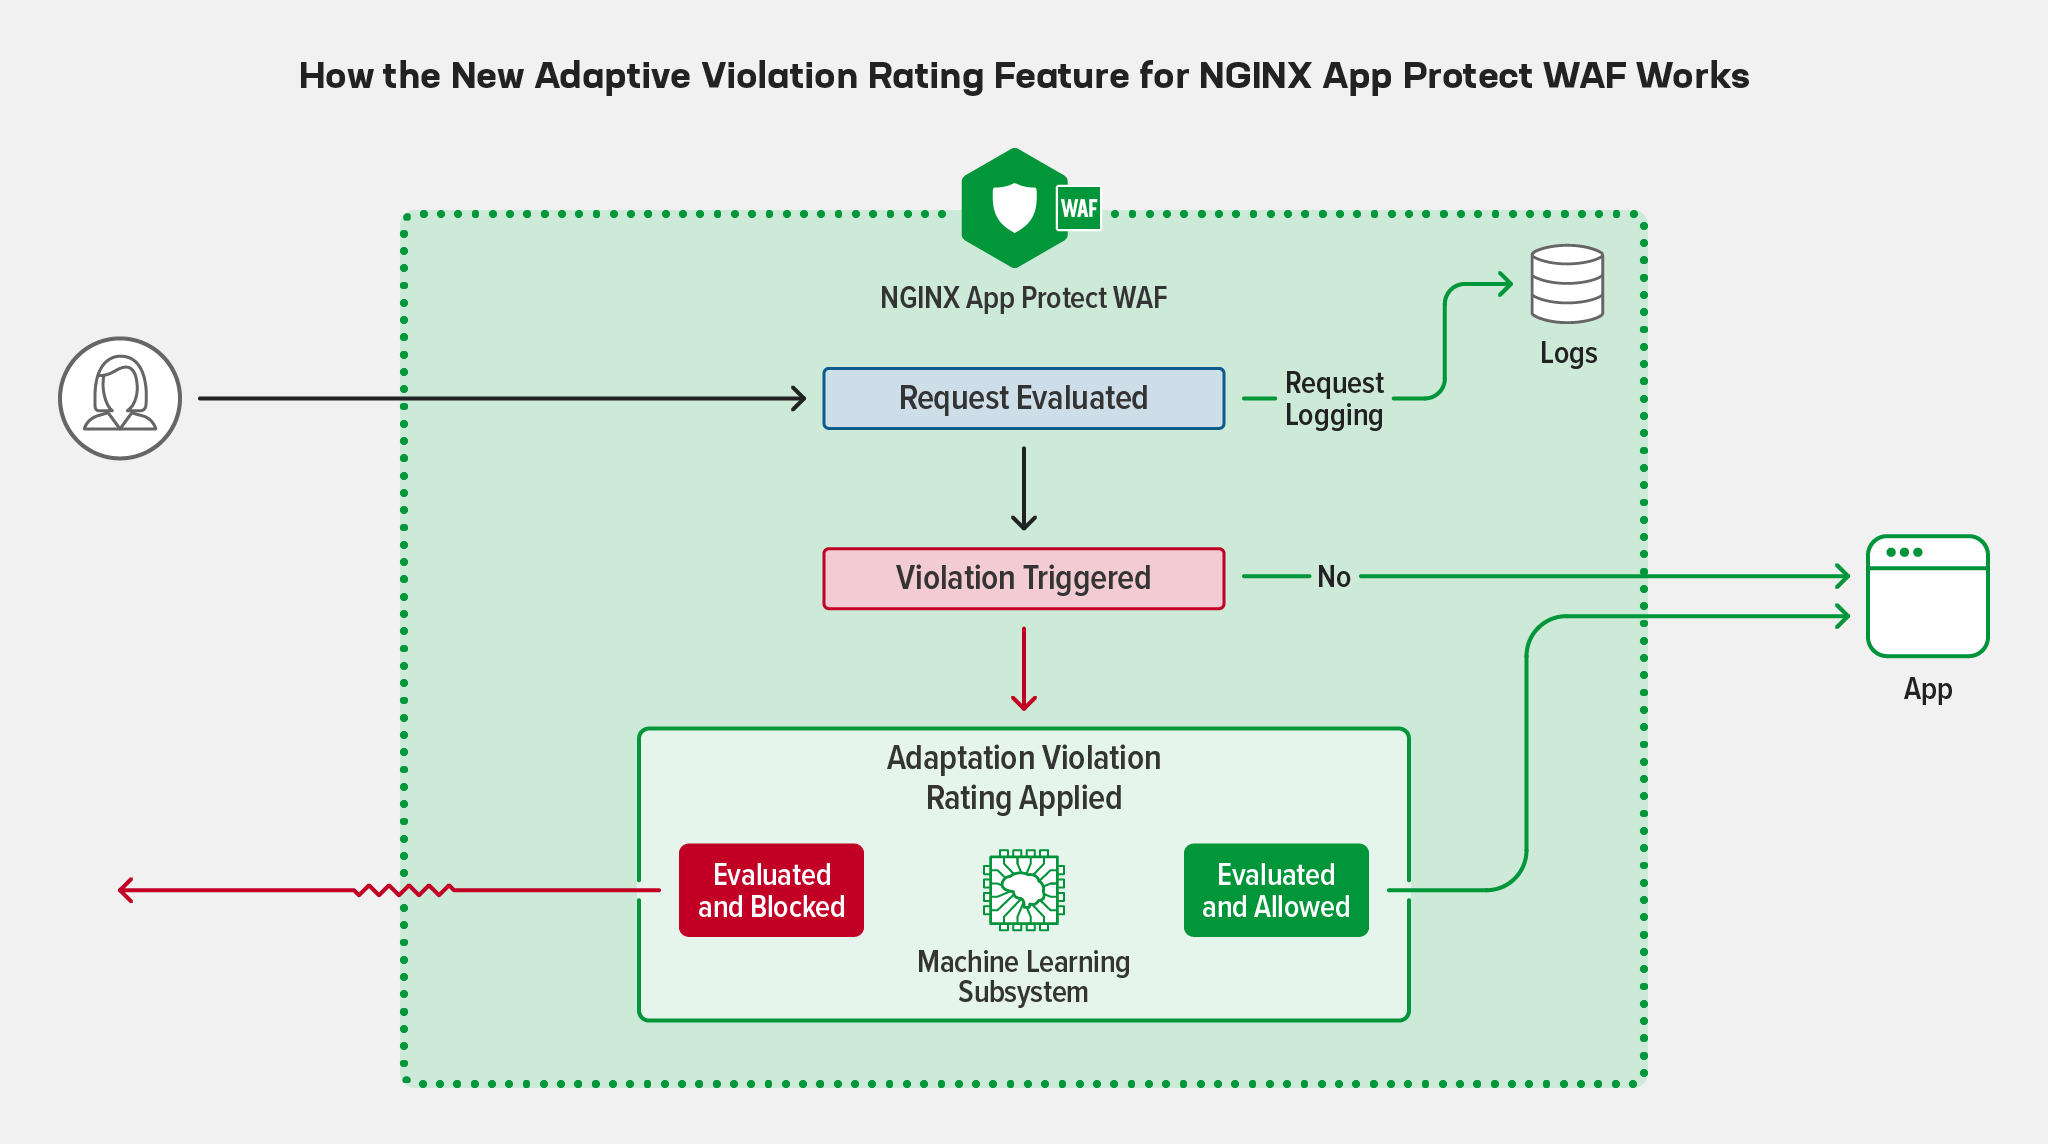
Les capacités de machine learning gagnent en importance et en valeur à mesure que les entreprises étendent leur utilisation des microservices et que la distinction entre applications internes et externes s’estompe. Avec potentiellement des milliers de microservices, chacun doté de son propre WAF léger, NGINX App Protect WAF, interconnecté et optimisé par le machine learning, devient l’équivalent d’un cerveau de sécurité vivant qui veille sur vos applications. Les applications modernes doivent être plus intelligentes afin de répondre aux besoins des équipes adoptant une approche shift-left et de leur permettre de rester concentrées sur la livraison de code et de fonctionnalités sans avoir à devenir des spécialistes de la sécurité. Les équipes DevSecOps bénéficient elles aussi d’une plus grande tranquillité d’esprit, sachant que, même sans réglage manuel, tous vos WAF, dans l’ensemble de vos clusters, fonctionnent de manière cohérente.
La communication est essentielle. C’est une fonctionnalité fondamentale que nous intégrons à l’ensemble de nos produits afin de continuer à proposer la meilleure technologie possible dans cette ère en pleine évolution, marquée par l’informatique massivement distribuée et les applications modernes.
Pour en savoir plus et assister à une démonstration des nouvelles fonctionnalités de ML que nous ajoutons à NGINX App Protect WAF, venez nous rencontrer au stand n° 5771, dans le hall nord du Moscone Center, à la RSA Conference 2022 qui se tiendra la semaine prochaine à San Francisco, ou contactez-nous.
À propos des auteurs
Articles de blog associés

Tendances actuelles des technologies cloud natives, de l’ingénierie de plateforme et de l’IA
Découvrez les principaux enseignements tirés des réponses à l’enquête annuelle F5 NGINX sur les dernières tendances en matière de technologies cloud natives, de sécurité, d’ingénierie de plateforme et d’IA.

Quels contrôleurs Ingress NGINX sont affectés par les vulnérabilités CVE-2022-4886, CVE-2023-5043 et CVE-2023-5044 ?
Lorsque de nouvelles CVE sont signalées, il est facile de ne plus savoir si elles concernent un outil de contrôleur Ingress NGINX particulier, car il existe plusieurs projets. Cet article présente les CVE et explique comment distinguer les différents projets de contrôleurs Ingress afin de dissiper toute confusion.
Votre API est-elle en temps réel ? Testez sa latence avec l’outil rtapi de NGINX
Votre API répond-elle aux requêtes en moins de 30 ms ? Si ce n’est pas le cas, il ne s’agit pas d’une API en temps réel offrant la faible latence exigée par la grande majorité des organisations. Mesurez la latence de votre API avec l’outil rtapi de NGINX et découvrez comment NGINX peut l’aider à offrir une réactivité en temps réel.

Un testeur d’expressions régulières pour NGINX et NGINX Plus
Le testeur d’expressions régulières (regex) pour NGINX et NGINX Plus vous évite de tâtonner en vous indiquant si une expression régulière utilisée dans un bloc location ou map correspond aux valeurs comme prévu. Il génère la configuration appropriée et affiche les valeurs des groupes de capture.
Caches partagés avec les clusters de cache NGINX Plus, partie 1
Optimisez la capacité de votre cache web en le répartissant entre plusieurs serveurs de cache web NGINX ou NGINX Plus. Découvrez comment procéder dans cet article.
Introduction aux microservices
Les microservices suscitent actuellement beaucoup d’intérêt. Cet article de blog est le premier d’une série de sept consacrée à la conception, au développement et au déploiement de microservices.