Cela fait longtemps que j’évolue dans le monde de la technologie. Non, je ne vous dirai pas depuis combien de temps, mais croyez-moi, suffisamment longtemps pour avoir assisté au passage progressif des appareils informatiques de modèles sans utilisateur à des modèles multi-utilisateurs, puis mono-utilisateur.
À l’époque, il suffisait d’allumer le vieil Apple ][e et la notion d’identité n’existait pas. Les débuts de l’informatique sur PC ont suivi le même modèle, jusqu’à ce que le concept d’ordinateur familial entre dans le langage courant et que les systèmes multi-utilisateurs voient le jour. Chacun s’est alors vu attribuer un nom d’utilisateur et un mot de passe, ainsi qu’un profil. Peu à peu, nous avons évolué vers le concept de système mono-utilisateur. Alliant la volonté de sécuriser l’accès par des identifiants au principe d’un système destiné à un seul utilisateur, les tablettes et les téléphones sont désormais les exemples emblématiques de cette ère informatique.
Cependant, comme le constatent de nombreux parents, ce modèle est frustrant. Prenons le cas du jeune Alfie, « un garçon britannique de 11 ans » qui a « involontairement dépensé près de 7 500 $ (6 000 £) en achats dans des jeux en ligne après avoir accédé au compte iTunes de ses parents, rapporte la BBC. Roy Dodson avait auparavant associé son compte à sa carte de crédit, ce qui a permis à son fils Alfie d’effectuer plus de 50 achats intégrés. « La première fois, il a dépensé 700 £ en moins de cinq minutes, puis 1 100 £ en une demi-heure, et les dépenses n’ont cessé de s’accumuler. »
Si vous êtes parent d’enfants qui grandissent dans cette économie numérique, vous avez peut-être vous-même vécu ce genre de situation. Cela m’est arrivé lorsque notre enfant de 4 ans a fait la même chose (pour une somme bien moindre, Dieu merci). Le contrôle parental existe, bien sûr, et nombre d’entre nous ont sans doute appris à s’en servir par nécessité.
À l’origine de ce problème (apparemment de plus en plus répandu) se trouve le modèle informatique mono-utilisateur. Certains appareils commencent à prendre en charge plusieurs utilisateurs. Android propose cette fonctionnalité depuis un certain temps, même si elle était initialement problématique (et difficile) à configurer. Apple a introduit la prise en charge de plusieurs utilisateurs sur les iPad avec iOS 9.03, mais uniquement à des fins éducatives dans l’enseignement primaire et secondaire. Cette prise en charge excluait expressément les « utilisateurs ordinaires au quotidien ». Apple continue de ne proposer le mode multi-utilisateur que sur des marchés ciblés, comme celui de l’éducation, imposant à tous les autres son modèle « un appareil, un utilisateur ». Du point de vue de ces appareils, la possession vaut identité. Ou du moins, l’inverse. Si vous tenez l’appareil entre vos mains, vous êtes l’identité qui lui est associée. Point final.
Cela deviendra de plus en plus problématique à l’ère des objets connectés. Les objets sont enregistrés au nom d’un propriétaire, généralement au moyen d’une adresse e-mail, et les services d’abonnement sont payés (automatiquement, bien sûr) avec une carte bancaire associée. Ils suivent le modèle informatique mono-utilisateur popularisé par d’autres pseudo-objets*, comme les téléphones et les tablettes.
Mais ces objets — comme le thermostat, le réfrigérateur ou le système d’éclairage automatisé de la maison — ne partiront probablement pas avec leur propriétaire lorsque celui-ci vendra la maison et déménagera. Certes, nous devons déjà gérer des services tels que l’eau, le gaz ou l’électricité, qui doivent être coupés puis rétablis au nom du nouveau propriétaire, mais imaginez cela multiplié par le nombre d’objets installés dans une maison qui devront à l’avenir « changer de mains ».
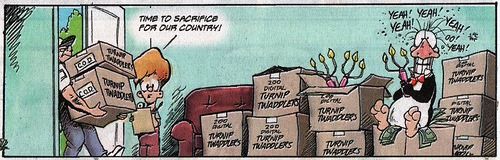
Et si vous oubliez ? Qu’est-ce qui est prévu dans ce cas ? Est-ce que ce sera comme Alfie, qui accumule des milliers de livres sterling de dettes sur sa carte de crédit ? Les nouveaux propriétaires seront-ils redevables des frais si je prouve qu’ils avaient pris possession de la maison avant que ceux-ci ne soient engagés ? Si je conserve l’accès jusqu’à la fin du mois parce que c’est ainsi que fonctionne l’abonnement, puis-je légitimement régler leur climatisation sur 50 degrés pour leur faire une blague ? Arrêter leur lave-vaisselle en plein milieu d’un cycle ? Leur commander une centaine de bidules à navets avec ce bouton Amazon Dash fixé dans le garde-manger ?
Ma maison a-t-elle besoin de ses propres identifiants, auxquels seraient associés des « objets » plus permanents ? Des identifiants que je devrais transmettre, comme les clés de la maison, lorsque nous déménageons ? Certains objets devraient-ils plutôt reposer sur un modèle à jeton ? Un jeton lié à l’objet, où qu’il se trouve et quel qu’en soit le propriétaire, qui pourrait être traité comme les clés de la porte d’entrée ? Ou nous orientons-nous vers une authentification à deux facteurs pour les objets « installés » dans une maison, afin d’éviter toute entourloupe de la part des anciens propriétaires et de faciliter une transition plus fiable ?
Aussi surprenant que cela puisse paraître, je n’ai pas (encore) de réponse. Mais il me semble important de soulever cette question dès maintenant, alors que la plupart des organisations commencent tout juste à expérimenter avec les objets connectés et à réfléchir à la manière dont ils pourraient s’intégrer à leur modèle économique, car il faudra bien y répondre. Et il faudra le faire sans tarder.
Cette réponse ne reposera probablement pas sur le modèle actuel d’authentification et d’autorisation mono-utilisateur que nous employons pour les applications. Car un jour, Alfie sera grand et vous vendra une maison remplie d’objets connectés…
* Oui, des pseudo-objets. Les téléphones et les tablettes ont été intégrés a posteriori à la catégorie des « objets » lorsque celle-ci est devenue une tendance à part entière. Un peu comme le SaaS qui, soudain, est devenu le cloud.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.