
Depuis des années, Red Hat et F5 collaborent pour bâtir un partenariat solide. Aujourd’hui, nous sommes ravis d’annoncer la prochaine étape de notre parcours visant à aider nos clients à faire face à la complexité du multicloud. À l’occasion de notre événement AppWorld à Dubaï, nous sommes fiers d’annoncer que Red Hat a choisi F5 Distributed Cloud Services pour aider nos clients communs à simplifier la sécurité et la mise à disposition des applications, ainsi que la connectivité réseau, dans le cadre de déploiements OpenShift multicloud.
Red Hat OpenShift est une plateforme unifiée permettant de créer, de moderniser et de déployer à grande échelle des applications conteneurisées. Alors que les entreprises exploitent des solutions OpenShift sur site et dans le cloud via Red Hat OpenShift Service on AWS (ROSA), Azure Red Hat OpenShift (ARO) et des solutions cloud natives telles qu’AWS EKS afin de déployer des applications en fonction de différents besoins, les équipes informatiques doivent relever le défi complexe qui consiste à garantir une sécurité, une mise à disposition et une connectivité cohérentes des applications dans tous ces environnements, tout en permettant leur portabilité entre les environnements AWS EKS et OpenShift.
Blake Shiver, vice-président des partenariats cloud mondiaux chez Red Hat, déclare : « Les services F5 Distributed Cloud proposent une suite de services de sécurité, de mise à disposition, de connectivité et d’observabilité des applications, ainsi qu’un réseau mondial de points de présence, afin de répondre aux défis de mise à disposition d’applications multicloud auxquels sont confrontés les clients de Red Hat. Grâce aux services F5 Distributed Cloud, les entreprises peuvent innover dans n’importe quel environnement OpenShift, sur site, ROSA ou ARO, tout en bénéficiant d’une sécurité des applications homogène, ainsi que d’une mobilité et d’une connectivité fluides des applications. »
Historiquement, pour tirer pleinement parti de ROSA, les entreprises devaient encore passer par le processus de mise en place de la connectivité réseau entre les environnements, établir une connectivité interapplications pour les services répartis sur plusieurs clouds et déployer des politiques de sécurité à l’aide de solutions ponctuelles disparates, dont certaines étaient propres à un cloud. Ces opérations étaient nécessaires pour chaque application, existante ou modernisée, dans chaque cloud, ce qui accentuait la complexité pour les équipes NetOps, SecOps et DevOps.
Les entreprises d’aujourd’hui ont besoin d’une solution de sécurité et de connectivité des applications multicloud capable de faire le lien entre les environnements sur site et le cloud, afin de mettre en œuvre une stratégie « développer une fois, déployer partout » qui accélère la mise sur le marché et tire parti de l’évolutivité offerte par ROSA, tout en assurant de manière fluide la mobilité et la connectivité des applications vers des solutions cloud natives telles que les déploiements EKS, afin de réduire le coût total de possession.
C’est là que les services F5 Distributed Cloud peuvent vous aider.
Sécurité, connectivité et diffusion cohérentes sur ROSA avec les services F5 Distributed Cloud
Avec les services F5 Distributed Cloud, les clients peuvent réduire bon nombre des difficultés de déploiement persistantes auxquelles ils sont confrontés lorsqu’ils déploient Red Hat OpenShift sur site et dans des environnements de cloud public. F5 Distributed Cloud App Connect assure une connectivité hybride fluide entre les clusters OpenShift déployés sur site et dans ROSA, sans qu’il soit nécessaire de mettre en place un routage personnalisé, des VPN ou des mécanismes NAT pour connecter ces clusters.
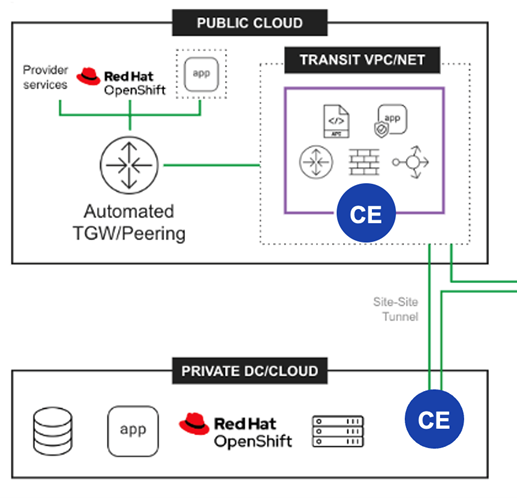
Les applications Distributed Cloud App Connect exécutées sur des clusters OpenShift se connectent de manière transparente au niveau de la couche 7, en s’appuyant sur une infrastructure de distribution d’applications qui s’étend à tous les environnements. Ce modèle de connectivité sécurisée des services limite les déplacements latéraux et élimine la complexité liée à l’extension de la connectivité réseau de couche 3 des environnements sur site vers le cloud, sans aucune modification du routage, aucun ajustement des ports de pare-feu et sans nécessiter de connectivité NAT ou VPN. En outre, les entreprises peuvent appliquer des politiques de sécurité cohérentes à chaque service exécuté dans n’importe quel cluster OpenShift, afin de garantir la protection de chaque application. Les politiques de réseau et de sécurité sont gérées de manière centralisée et déployées à l’échelle mondiale sur les applications de chaque cluster OpenShift, ce qui permet de gagner du temps et de simplifier considérablement la maintenance continue.
Tout cela est rendu possible par la plateforme F5 Distributed Cloud. F5 a conçu cette plateforme selon une approche hybride, en proposant une gamme de services de sécurité et de mise en réseau qui complètent les outils de gestion existants. Les entreprises peuvent choisir d’utiliser ces services en mode SaaS ou de mettre en œuvre une solution SaaS hybride reposant sur un package logiciel Customer Edge (CE) personnalisé, déployé dans leur environnement. Grâce au déploiement d’un package CE sur site, ROSA Distributed Cloud App Connect peut acheminer le trafic entre différents sites afin d’assurer une haute disponibilité et la mobilité des services, de faciliter les migrations et de fournir les applications aux utilisateurs selon un modèle opérationnel cohérent pour la distribution et la sécurité des applications.
Ce déploiement local de CE permet à Distributed Cloud App Connect d’établir une connectivité d’application à application entre les clusters OpenShift, ainsi qu’avec d’autres distributions Kubernetes telles qu’EKS, tout en assurant une application cohérente des politiques et une observabilité centralisée dans des environnements de clusters disparates.
Shiver ajoute : « Associer ROSA aux services F5 Distributed Cloud réduit au minimum les efforts nécessaires pour connecter les charges de travail entre vos clusters OpenShift. Vous pouvez ainsi libérer des ressources pour des projets d’innovation tels que l’IA, au lieu de vous concentrer uniquement sur la maintenance de l’infrastructure principale. »
Cette approche réduit les difficultés auxquelles les entreprises sont confrontées lors du déploiement de nouvelles applications, tout en simplifiant l’orchestration du réseau et de la sécurité. Elles peuvent désormais évoluer plus rapidement que jamais grâce au renforcement du partenariat entre F5 et Red Hat.
Conclusion
La collaboration entre F5 et Red Hat offre une solution puissante aux entreprises qui souhaitent simplifier la complexité opérationnelle et moderniser leurs applications. En associant la plateforme de conteneurs et les capacités de déploiement de Red Hat OpenShift à la sécurité et à la connectivité homogènes des services F5 Distributed Cloud, les entreprises peuvent connecter, sécuriser et faire évoluer selon leurs besoins leurs applications OpenShift sur ROSA, sans aucune interruption de service.
Commencez dès aujourd’hui avec les services F5 Distributed Cloud : https://www.f5.com/cloud
À propos de l’auteur
Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.