
Aujourd’hui, le réseau multicloud est un terme générique vaste et souvent déroutant. Il peut englober un large éventail de technologies, allant des solutions SD-WAN aux cadres avancés de sécurité réseau tels que les NGFW et le SASE, en passant par la mise en réseau des services. Il existe une multitude de technologies réseau et de méthodes différentes pour aborder le réseau multicloud. C’est pourquoi il peut être difficile de déterminer précisément ce qu’il recouvre et s’il s’agit d’une solution dont les entreprises modernes ont besoin.
Aujourd’hui, nous allons nous pencher sur les capacités de mise en réseau multicloud des services F5 Distributed Cloud afin de découvrir les 10 principaux atouts de notre approche dans les environnements cloud, hybrides et sur site.
Le besoin croissant de réseaux multicloud
En termes simples, le réseau multicloud est l’infrastructure qui relie les applications ou les services entre eux. L’objectif du réseau est de permettre aux organisations de fournir des applications aux utilisateurs finaux, qu’elles soient déployées dans des centres de données ou dans le cloud public.
Selon le rapport F5 sur l’état de la stratégie applicative, l’une des principales raisons pour lesquelles les clients adoptent une stratégie hybride et multicloud pour déployer leurs applications est d’assurer la continuité de leurs activités, afin que leurs services restent opérationnels en cas de défaillance catastrophique chez un fournisseur de cloud unique. Une autre raison essentielle est de mettre les grands fournisseurs de cloud public en concurrence pour remporter les marchés du client. Celui-ci peut ainsi choisir avec souplesse l’option la moins coûteuse qui répond néanmoins à ses besoins techniques.
Une réserve toutefois : une stratégie multicloud pose des défis considérables pour la mise en place d’une infrastructure réseau sécurisée et hautement performante couvrant des environnements d’infrastructure variés. Ces défis ne se limitent pas à l’interconnexion des services : il faut également garantir la sécurité, la visibilité, l’automatisation et la simplicité opérationnelle.
C’est là que les services F5 Distributed Cloud entrent en jeu. Ils fournissent une plateforme unifiée permettant de connecter et de sécuriser les applications, tout en garantissant des performances fiables et optimisées dans les environnements multicloud hybrides. Ces fonctionnalités sont au cœur de la F5 Application Delivery and Security Platform et sont essentielles à toute entreprise moderne.
Composants réseau multicloud de F5 Distributed Cloud Services
Le site Customer Edge (CE) est la technologie clé qui permet la mise en réseau multicloud au sein de Distributed Cloud Services. Un site CE est un logiciel déployable qui peut être installé dans les environnements des clients, notamment dans les centres de données sur site et les régions de cloud public. Il peut être installé sous forme de machine virtuelle ou de service conteneurisé autonome dans n’importe quel environnement.
Le deuxième composant de mise en réseau multicloud des services Distributed Cloud est le réseau mondial de F5. Ce réseau se compose d’une série de points de présence régionaux (Regional Edges, RE) gérés par F5 et situés dans des points de présence à travers le monde. Chaque RE est connecté par une fibre appartenant à F5 et bénéficie de dispositifs de sécurité physique, réseau et applicative de pointe.
Dans le cadre du processus de provisionnement des CE, chaque CE établit une connexion avec les deux RE les plus proches sur le réseau mondial afin d’assurer les fonctions des plans de contrôle et de gestion. Pour interconnecter les sites CE au niveau du plan de données, les clients peuvent utiliser leurs propres réseaux ou le réseau mondial comme réseau de transit.
Le dernier composant est la F5 Distributed Cloud Console, une console SaaS mutualisée qui fait office de plateforme centrale de gestion et d’exploitation pour les réseaux multicloud. Elle offre une visibilité globale sur l’ensemble du réseau, ainsi qu’une application centralisée et cohérente des politiques.
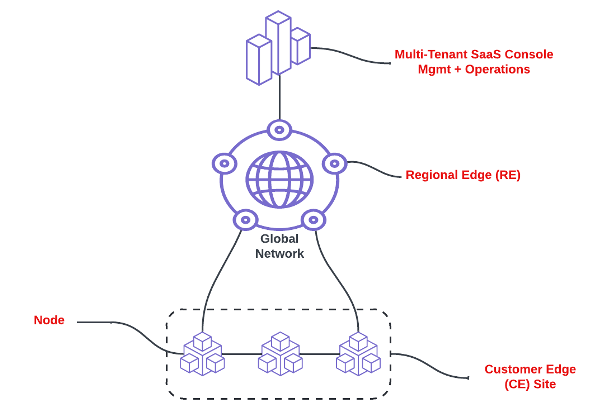
Architecture réseau multicloud de F5 Distributed Cloud Services
L’avantage de la mise en réseau multicloud de F5 Distributed Cloud Services
La mise en réseau multicloud de Distributed Cloud Services offre un large éventail de fonctionnalités adaptées à des cas d’usage tels que la connectivité de couches 3 et 7 et la segmentation centrée sur le réseau. Examinons chacune de ces fonctionnalités et voyons pourquoi elles permettent à F5 Distributed Cloud Services de se démarquer dans le domaine des réseaux :
1. Solution SaaS : La fourniture sous forme de SaaS offre des avantages considérables en simplifiant les opérations des clients. Une console cloud suffit aux clients pour gérer entièrement leur réseau multicloud, sans aucune charge supplémentaire liée à l’infrastructure de contrôle et de gestion. Les clients déploient les composants de leur plan de données là où résident leurs applications et services.
2. Flexibilité de déploiement : Les CE peuvent être déployés dans n’importe quel environnement sur site (par exemple, VMware, KVM, Nutanix ou Red Hat OpenShift), ainsi que dans des clouds publics tels qu’AWS, Azure et Google Cloud Platform. Un CE peut également être déployé en tant que contrôleur Ingress pour Kubernetes. Tous les CE prennent par ailleurs en charge jusqu’à huit interfaces dans ces environnements, ce qui permet de répondre à différents cas d’usage.
Les connexions aux points de présence régionaux sont toujours provisionnées pour assurer les fonctions des plans de contrôle et de gestion. Pour la connectivité du plan de données, les clients peuvent interconnecter directement les sites CE via leurs propres réseaux, ou indirectement en utilisant le réseau mondial F5 comme réseau de transit. La connectivité directe entre les CE peut être chiffrée via IPsec, créant ainsi un groupe de maillage de sites (Site Mesh Group, SMG), ou non chiffrée via IP-in-IP, créant alors un groupe de clusters de centres de données (Data Center Cluster Group, DCG).
3. Orchestration cloud : Les fournisseurs de cloud public proposent de nombreux composants réseau, qui varient d’un fournisseur à l’autre. Par exemple, les composants AWS comprennent les VPC, les sous-réseaux, les tables de routage, les interfaces réseau élastiques, les listes de contrôle d’accès réseau et les groupes de sécurité. Chacun d’eux constitue un service distinct qui doit être configuré et géré sur AWS, ce qui complexifie encore davantage la gestion lorsque d’autres fournisseurs de cloud sont également concernés.
F5 Distributed Cloud Services permet, d’une part, d’orchestrer entièrement ces composants. D’autre part, si un client gère lui-même ces composants de CSP, il peut utiliser le routage manuel afin de s’assurer que les CE sont uniquement déployés dans ses VPC existants. Là encore, cela apporte une grande flexibilité aux environnements clients existants.
4. Segmentation centrée sur le réseau : Un segment est une structure virtuelle de routage et de transfert qui s’étend sur plusieurs CE et permet aux clients d’exécuter des environnements totalement isolés. Imaginez deux navires qui se croisent dans la nuit. Par exemple, les charges de travail des environnements de production ne pourront communiquer qu’avec d’autres charges de travail en production. Il n’existe aucune route permettant d’atteindre l’environnement de développement. La segmentation du réseau peut s’étendre aux interfaces individuelles du CE, aux VPC ou aux VNet des environnements cloud, ainsi qu’à tout connecteur externe permettant à des routeurs, pare-feu ou solutions SD-WAN tiers de se connecter à votre réseau.
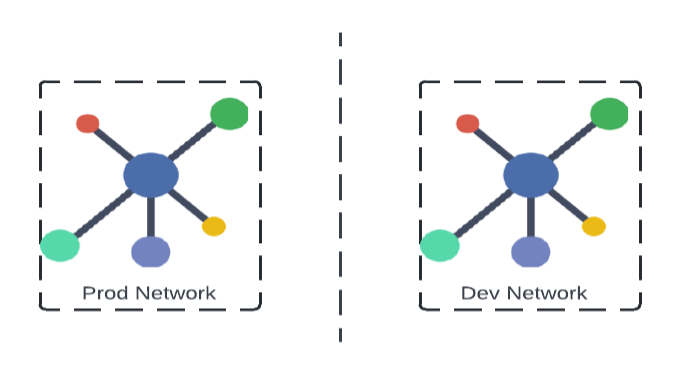
Isolation des réseaux de production et de développement les uns des autres
5. Prise en charge de la NAT : Notre solution prend en charge la NAT statique pour les adresses qui se chevauchent (figure 3). Nous proposons également des fonctionnalités de NAT source permettant de masquer les adresses réelles des hôtes pour le trafic est-ouest, ainsi que la NAT source pour les cas d’usage d’accès à Internet.
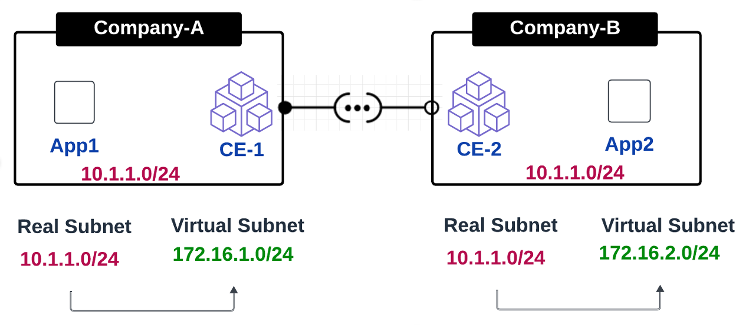
Résolution des chevauchements d’adresses
6. Mise en réseau des services : La plupart des gens envisagent la connectivité sous l’angle des réseaux. Par exemple, connecter le réseau A au réseau B, ce qui convient dans de nombreux scénarios. Toutefois, ce modèle montre ses limites lorsqu’il faut établir une connexion avec une seule application ou un seul service au sein d’un environnement. Prenons le cas d’un partenaire externe ou d’un client dont l’infrastructure est sur site ou dans le cloud et qui doit accéder à un seul service. Pour mettre en place cet accès, un ingénieur réseau commencera à réfléchir aux segments, aux connecteurs de segments, aux règles de pare-feu et éventuellement à la traduction d’adresses réseau (NAT) en cas de chevauchement des adresses.
La mise en réseau multicloud de Distributed Cloud Services permet de publier une application ou un composant unique sans que les clients aient à se soucier du routage L3, de la NAT ni des règles de pare-feu, tout en offrant de nombreux avantages en matière de sécurité. Cette fonctionnalité est essentielle lorsqu’un ou plusieurs Customer Edge (CE) peuvent publier des applications hébergées sur des sites distants. La mise en réseau multicloud de Distributed Cloud Services peut également fournir à la fois une mise en réseau L3 et une mise en réseau des services adaptées aux besoins et au cas d’usage du client.
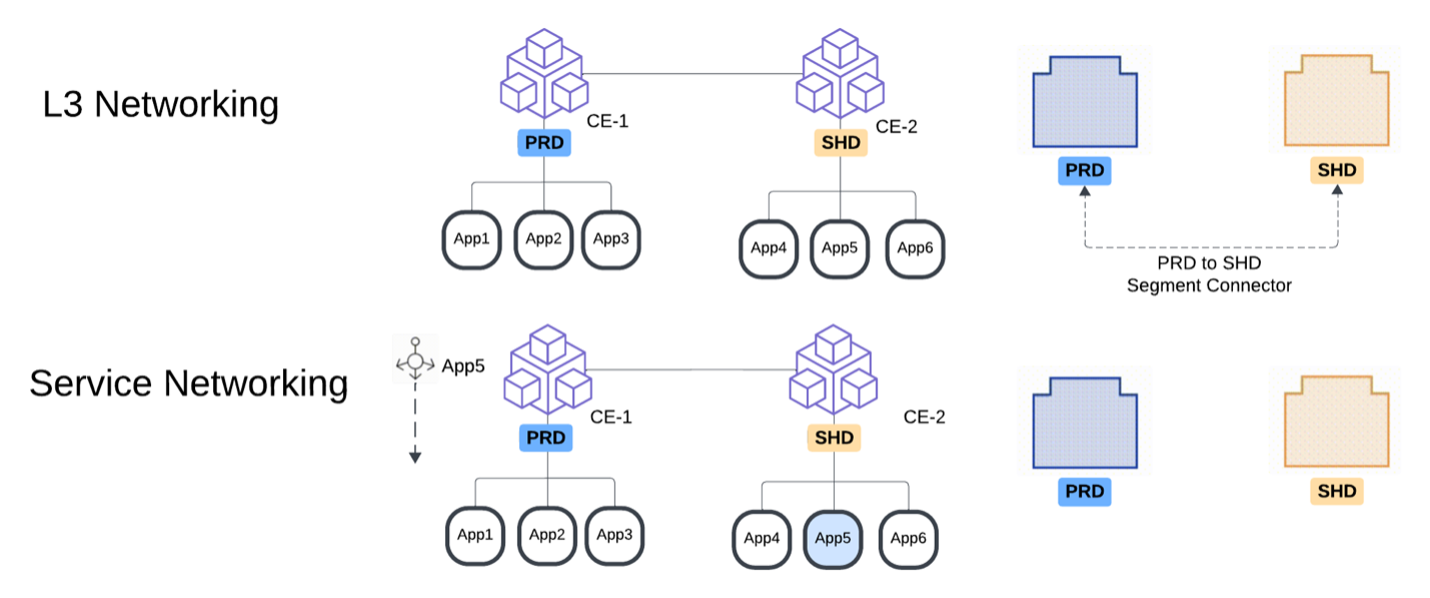
Réseau traditionnel vs réseau de services
7. Connecteurs externes (prochainement) : La mise en réseau multicloud de Distributed Cloud Services permet une intégration basée sur des normes avec des composants tiers, tels que des routeurs et des pare-feu, via une connectivité IPSec, avec un routage BGP ou statique afin d’étendre notre fabric aux solutions tierces. Il convient également de noter qu’un connecteur externe peut être placé dans un segment réseau, comme illustré dans le schéma ci-dessous.
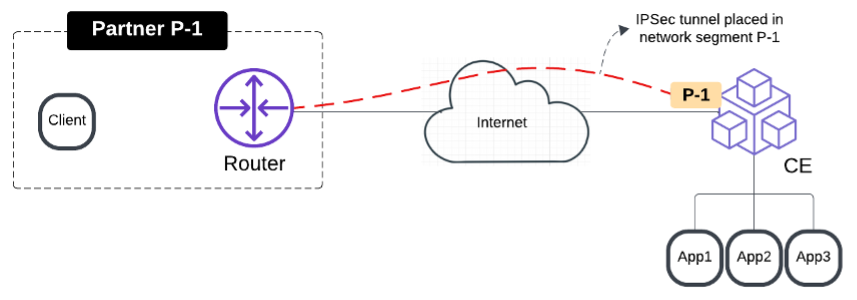
Connectivité externe aux appareils tiers via IPsec
8. Réseau mondial F5 : Notre réseau de RE interconnectés par fibre permet à nos clients de publier leurs applications partout dans le monde avec une adresse anycast, garantissant ainsi la latence la plus faible possible en fonction du RE le plus proche de leurs utilisateurs. Le réseau mondial F5 offre également une sécurité complète grâce à F5 Distributed Cloud Web App and API Protection (WAAP), qui protège contre les vecteurs d’attaque courants tels que l’injection SQL, le cross-site scripting (XSS), les attaques par déni de service distribué (DDoS) et les attaques de bots susceptibles de cibler les applications ou les API des clients. Il fait ainsi office de couche gérée de sécurité des flux entrants et de mise à disposition des applications.
9. Sécurité des CE : Les CE agissent comme des extensions du réseau mondial de F5 et apportent à vos environnements les mêmes fonctionnalités WAAP robustes, sans nécessiter de refonte de votre architecture. Les applications internes et publiques exécutées dans des environnements où un CE est déployé sont protégées contre les clients externes sur Internet et/ou les flux de trafic est-ouest. Les CE intègrent un pare-feu L3/L4, et les clients peuvent opter pour une solution NGFW entièrement orchestrée avec Palo Alto Networks pour le trafic est-ouest comme nord-sud. Enfin, les CE offrent un accès réseau Zero Trust (ZTNA) avec une authentification d’application à application via mTLS.
10. Observabilité du réseau et des applications : La mise en réseau multicloud sécurisée offre un large éventail d’outils et de fonctionnalités opérationnelles permettant aux équipes NetOps, DevOps et Platform Ops d’évaluer rapidement l’état de leur réseau et de résoudre les éventuels problèmes. Avec Distributed Cloud Network Connect et App Connect, nous fournissons des informations sur :
- Routes CE : Nous vous aidons à visualiser les routes CE sur l’ensemble de votre réseau afin de mettre en évidence les éventuels problèmes de connectivité.
- Routes cloud : Nos outils d’observabilité s’étendent aux tables de routage VPC et VNet des fournisseurs de services cloud tels qu’AWS, Microsoft Azure et Google Cloud Platform, afin d’offrir une expérience unifiée depuis une console unique.
- Analyse des flux : Nous présentons les flux de trafic qui transitent par les CE sous forme visuelle et tabulaire, avec des fonctionnalités de recherche avancée et un assistant IA.
- Captures de paquets : Configurez des captures de paquets sur n’importe lequel de vos CE et utilisez Wireshark pour générer des rapports afin de visualiser tous les détails des paquets.
- Outils de ping/traceroute : Utilisez les outils courants de dépannage du plan de données depuis le CE, via la console Distributed Cloud, afin de diagnostiquer les problèmes de connectivité réseau.
- Performances des applications : La console Distributed Cloud fournit des informations sur l’état des applications, la latence de bout en bout, les métriques, les requêtes et les erreurs. Un assistant IA peut aider à approfondir le diagnostic des problèmes de performances, le tout depuis cette même console.
- Sécurité des applications : La console Distributed Cloud offre également une visibilité unifiée sur la sécurité des applications, avec des informations détaillées sur tous les événements de sécurité (WAF, Bot Defense, API Security, DDoS), des analyses de sécurité et des recommandations d’actions fournies par un assistant IA.
Commencez dès aujourd’hui
Comme vous pouvez le constater, les fonctionnalités de mise en réseau multicloud proposées par les services F5 Distributed Cloud couvrent un large éventail de cas d’usage et de besoins clients. Qu’il s’agisse de permettre une connectivité externe pour les partenaires ou de créer et maintenir des segments réseau précis, le tout avec une observabilité et une sécurité du réseau de bout en bout, nos solutions de mise en réseau multicloud peuvent vous aider à exploiter et à protéger votre réseau. Restez à l’écoute pour découvrir chacune de ces fonctionnalités en détail.
Contactez-nous pour découvrir ce que la mise en réseau multicloud au sein de Distributed Cloud Services peut vous apporter.
À propos de l’auteur
Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.