La cristallisation du fossé entre l’informatique traditionnelle et une informatique plus agile, axée sur le DevOps, entraîne l’émergence d’une architecture de centre de données essentiellement à deux niveaux. Cela ne devrait pas surprendre les observateurs attentifs. Pendant des années, j’ai été submergé de questions de la part des équipes d’exploitation et des développeurs qui souhaitaient avancer plus vite et plus fréquemment, mais qui étaient freinés non pas par la rigidité du matériel au cœur du réseau, mais par celle des procédures imposant des validations manuelles et diverses étapes pour mettre en œuvre les changements.
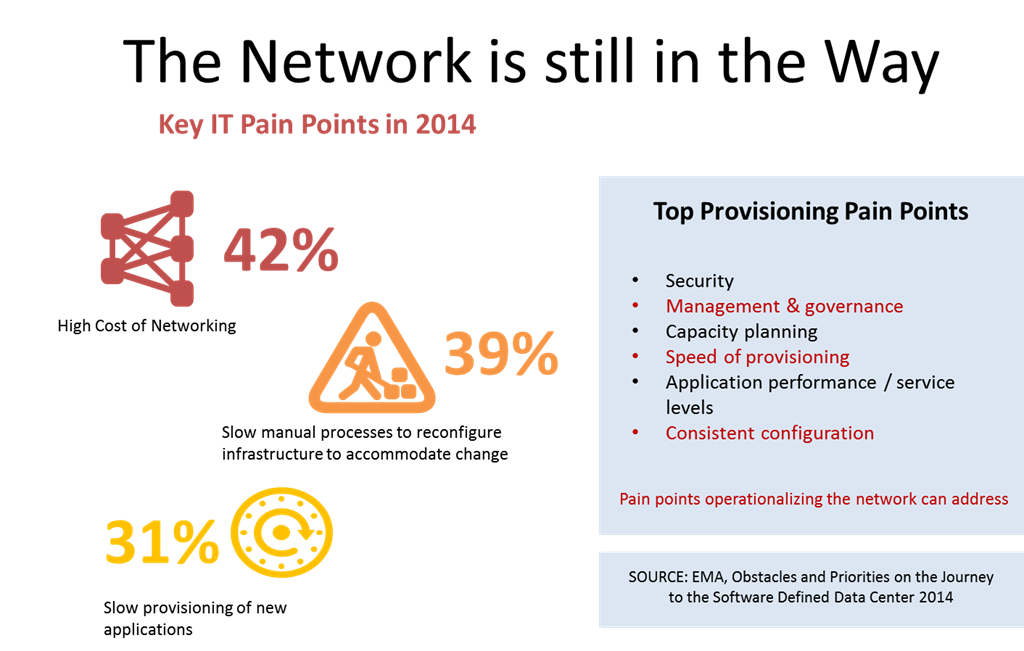
Les tensions qui existent naturellement entre les personnes chargées d’assurer des transferts de données sécurisés, stables et rapides vers et depuis le centre de données, et celles qui doivent commercialiser sans attendre les applications et fonctionnalités considérées comme le moteur de la croissance de l’entreprise, donnent lieu à de vifs échanges, à des accusations mutuelles et à du ressentiment.
Beaucoup aiment rejeter la faute sur les « boxen », ces équipements matériels vieillissants et hérités qui se trouvent sur le réseau et qui, bien qu’ils fournissent les services essentiels dont les applications ont besoin pour monter en charge et rester sécurisées, ne feraient que « se mettre en travers du chemin ». Mais en réalité, ces boxen ne sont pas eux-mêmes en cause. Aujourd’hui, presque tous disposent d’une API qui permet à toute personne ayant accès à curl et possédant une bonne connaissance de HTTP de configurer, gérer et manipuler de diverses manières les services associés à chaque déploiement d’application. Bon nombre de ces mêmes « boxen » sont eux-mêmes virtualisés et offrent une expérience virtuelle du même type que celle proposée plus en profondeur dans le centre de données.
Ils sont loin de constituer des obstacles sur la voie rapide que représente le concept de déploiement continu.
C’est plutôt la rigidité des organisations, ancrée dans leur culture, comme aiment à le dire les partisans du DevOps, qui crée ces frictions et ralentit le déploiement des applications. La nécessité de préserver en production un niveau de stabilité et de sécurité qui ne s’impose pas forcément dans l’environnement plus instable du développement applicatif laisse moins de place aux erreurs et aux inévitables perturbations de l’activité qu’elles entraînent.
Ce n’est pas nécessairement une mauvaise chose. Le réseau central doit assurément maintenir un haut niveau de disponibilité, non seulement pour garantir l’accès aux applications hébergées dans le centre de données, mais aussi pour permettre aux utilisateurs internes qui dépendent de solutions SaaS publiques de faire leur travail.
Les organisations doivent toutefois assouplir les contraintes afin de mieux équilibrer les besoins des deux niveaux d’architecture du centre de données moderne. Les déploiements d’applications doivent effectivement être plus rapides et plus fréquents. Pour y parvenir, les organisations doivent examiner sérieusement les processus actuellement en place, qui sont presque certainement plus rigides et inflexibles que les équipements qu’ils régissent. Aujourd’hui, les processus opérationnels informatiques sont aussi importants pour l’entreprise que ses processus métier, dont les dirigeants savent qu’ils doivent être examinés, évalués, documentés, automatisés et améliorés afin de gagner en efficacité et en performance. Plus important encore, ils doivent être suffisamment agiles pour pouvoir être modifiés lorsque cela s’avère nécessaire. Mais pour ce faire, les organisations doivent comprendre ces processus et être disposées à les évaluer d’un œil critique afin d’en repérer les inefficacités et les goulets d’étranglement.
Dans un rapport AIIM Industry Watch de 2016 intitulé « Gestion de l’information – État du secteur en 2016 », 55 % des personnes interrogées ont déclaré que la gestion des processus métier (BPM) était importante (38 %) ou indispensable (17 %) pour leur entreprise.
En ce qui concerne l’utilisation de la technologie pour optimiser les processus, les entreprises ont constaté des améliorations dans tous les domaines :
❶ Un tiers des organisations ont constaté une réduction de leurs cycles de révision et d’approbation, et 62 % déclarent avoir bénéficié d’un meilleur acheminement des tâches vers les personnes concernées et entre elles. Pour 42 %, les avantages découlent d’une plus grande agilité organisationnelle et d’un meilleur acheminement entre les processus.
❷ Le traitement plus rapide des activités critiques pour l’entreprise a apporté le plus de valeur à 53 % des répondants. Pour 45 % d’entre eux, la principale valeur ajoutée réside dans la réduction des erreurs et du traitement des exceptions.
❸ Le retour sur investissement a été obtenu en moins d’un an pour 41 % des répondants, dont 17 % en moins de 6 mois. Pour 25 % d’entre eux, il a été obtenu en moins de 18 mois.
Le service informatique utilise souvent le terme « orchestration », mais aborde rarement son lien avec les processus. C’est lorsque l’orchestration sert à automatiser les processus opérationnels qui régissent les déploiements que de réelles améliorations deviennent possibles. C’est en repérant les gaspillages et les lacunes dans la chaîne de valeur, puis en supprimant les temps d’attente, les approbations inutiles et les redondances, que les organisations obtiendront les mêmes gains de rapidité et d’agilité que ceux déjà constatés du côté des processus métier .
On peut parler de DevOps ou de gestion des processus opérationnels (OPM), mais en réalité, les deux sont étroitement liés. Les organisations doivent appliquer aux processus opérationnels informatiques ce qu’elles ont déjà mis en œuvre pour les processus métier afin de gagner en agilité et d’accélérer le déploiement des applications, sans compromettre la stabilité ni la sécurité.
Et cela n’a que très peu à voir avec la présence ou non de serveurs dans le centre de données.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.