Les opérateurs télécoms savent que la connectivité multicloud est essentielle au déploiement de technologies modernes, du cœur de réseau à la périphérie, tant pour les réseaux informatiques que mobiles. Dans cet environnement dynamique, ils cherchent constamment à gagner en évolutivité et en résilience afin de renforcer leur posture de sécurité sur les systèmes existants comme modernes, tout en sécurisant les environnements distribués. Face à l’évolution rapide des menaces de sécurité, la visibilité et la gestion des politiques sont indispensables pour prévenir les attaques et réduire le temps moyen de réponse (MTTR). Les environnements hybrides et multicloud multifournisseurs complexifient le maintien d’une cybersécurité robuste et la garantie de l’intégrité opérationnelle. L’une des principales fonctionnalités de notre solution de réseau multicloud sécurisé (MCN) est sa console indépendante et simplifiée, qui offre une visibilité complète, quels que soient la configuration ou le dimensionnement du cloud.
Console SaaS MCN sécurisée pour une visibilité et un contrôle accrus des environnements multicloud
Pour les équipes informatiques des opérateurs télécoms, la supervision manuelle des environnements distribués est entravée par des volumes de trafic considérables, des cycles de travail continus et un manque d’automatisation. La gestion distincte des performances et des fournisseurs pour chaque hyperscaler accentue cette complexité. À l’inverse, notre solution MCN propose une console SaaS permettant de connecter vos clouds et de centraliser vos politiques en un seul endroit.
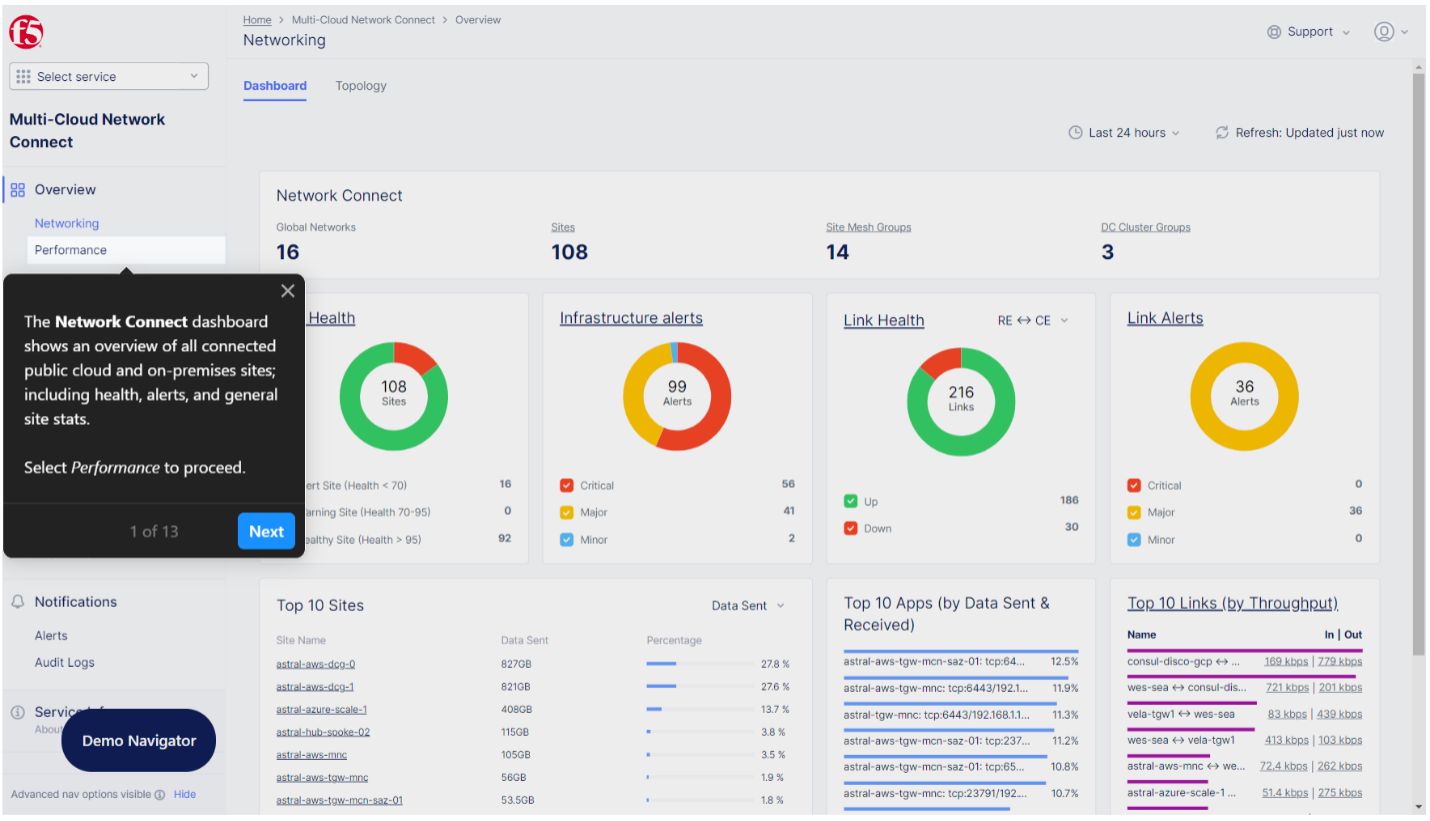
Grâce à cette console, une architecture de sécurité multicouche permet d’appliquer des politiques de sécurité cohérentes à l’ensemble des environnements et des piles informatiques, afin que les équipes informatiques puissent identifier et corriger efficacement les menaces critiques telles que la vulnérabilité Log4j 2. Ce cadre de sécurité vertical offre des contrôles complémentaires, notamment une protection contre les attaques par déni de service distribué (DDoS) de couche applicative 7, la gestion des identités et des accès (IAM), ainsi que la protection des applications web et des API (WAAP).
Découvrez comment la console ci-dessus se connecte au cloud dans ce guide de démonstration et cette série de vidéos.
Étude de cas : un client de F5 dans le secteur des télécommunications automatise son réseau multicloud
L’automatisation des réseaux des fournisseurs de services s’est accélérée face à l’aggravation de la pénurie de personnel spécialisé en cybersécurité. Les opérateurs télécoms cherchent de plus en plus à intégrer des éléments d’architecture modernes afin de gagner en agilité, de réduire les coûts et de simplifier leurs opérations. SoftBank, entreprise japonaise et l’un des clients fournisseurs de services les plus innovants et visionnaires de F5, a adopté les services sécurisés de mise en réseau multicloud (SMNS) de F5, proposés en mode SaaS. Les SMNS constituent un choix stratégique pour simplifier les problématiques complexes liées à la gestion multicloud. Grâce à une simplification accrue, notamment au moyen d’une solution d’infrastructure privilégiant les API et offrant une interface unifiée, des entreprises comme SoftBank bénéficient d’un meilleur contrôle sur l’ensemble de leur pile applicative grâce à des solutions indépendantes des plateformes. Cela permet également d’automatiser la gouvernance des politiques et d’accélérer la résolution des incidents.
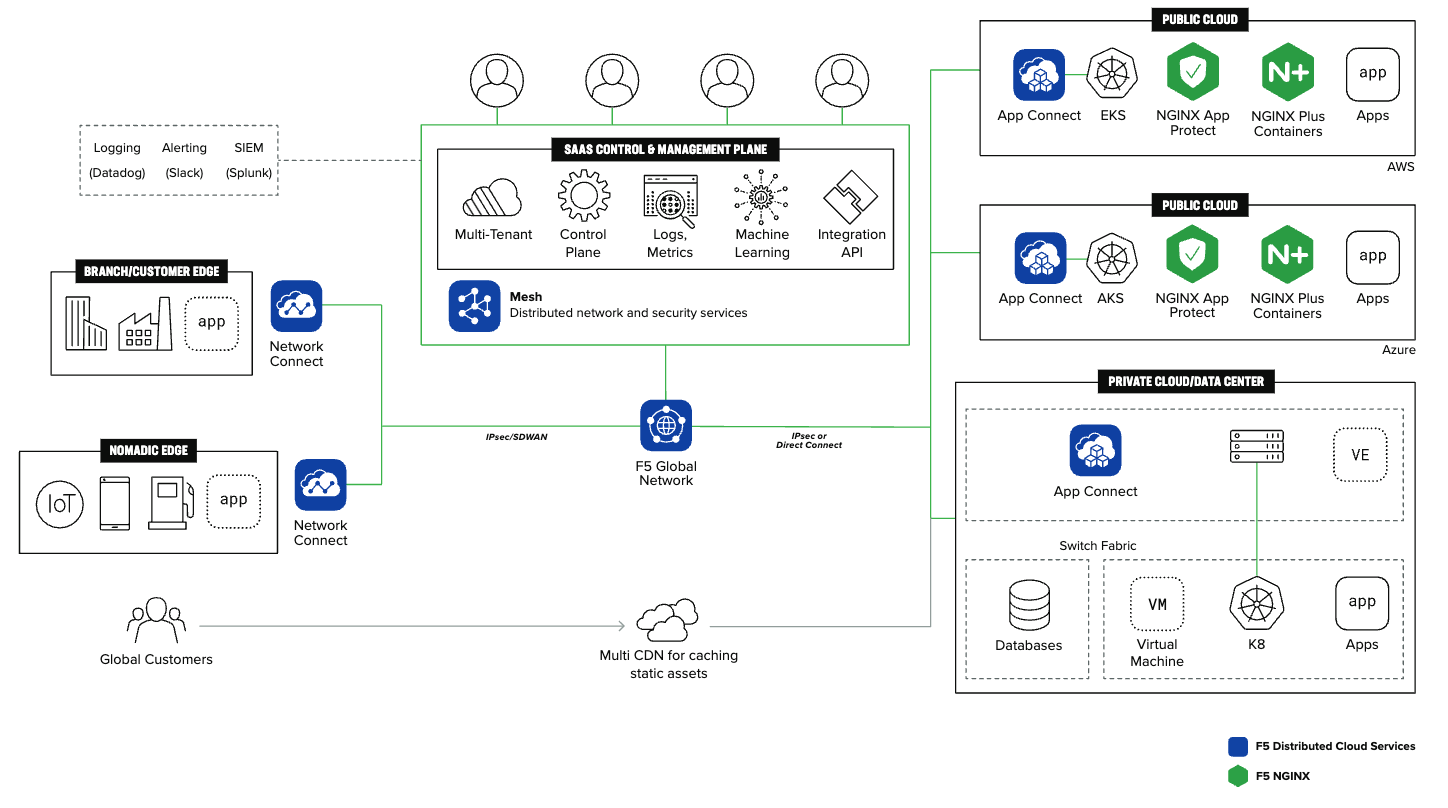
La croissance des services cloud expose les opérateurs télécoms à de nombreuses vulnérabilités. La perte de visibilité et le contrôle moins granulaire de leurs portefeuilles constituent de sérieuses préoccupations. En effet, 9 organisations sur 10 font état de difficultés liées au multicloud, notamment concernant les outils, les procédures de dépannage et les API.
La sécurité des API devient de plus en plus cruciale pour les fournisseurs de services
La croissance des API est portée par les efforts déployés par les opérateurs télécoms pour définir et proposer des services innovants, notamment en simplifiant la complexité des réseaux grâce aux API. Des organisations telles que CAMARA jouent un rôle central dans cette évolution en collaborant afin d’harmoniser et de normaliser les exigences relatives aux API, ainsi que de publier des définitions complètes de celles-ci.
Le projet CAMARA, auquel F5 participe, est une initiative open source placée sous l’égide de la Linux Foundation. Axée sur la définition, le développement et le test d’API, la collaboration de CAMARA avec le GSMA Operator Platform Group garantit que les exigences relatives aux API sont non seulement harmonisées, mais aussi rigoureusement testées et normalisées auprès des opérateurs mobiles.
L’urgence de cette priorité est soulignée par :
- De récentes et importantes violations de données dans le secteur des télécommunications, qui ont principalement résulté d’attaques liées aux API.
- La nécessité de disposer d’une plateforme centralisée pour gérer les politiques de sécurité dans différents environnements distribués, en s’appuyant sur une stratégie cloud de bout en bout.
- Les avantages d’une liste d’exclusion simplifiée, telle qu’un filtre ciblant un faux positif spécifique ou la réputation d’une API, qui peut facilement être déployée de manière cohérente depuis une console centrale.
La solution Secure MCN de F5 est un outil SaaS facile à mettre en œuvre qui permet aux services informatiques de gérer sereinement la complexité des environnements distribués grâce à une visibilité accrue et à des opérations de sécurité rationalisées, tout en réduisant le risque de perte de données sensibles, telles que les informations personnelles identifiables (PII) des clients. En outre, les déploiements multicloud gagnent considérablement en efficacité grâce à des solutions SMNS spécialement conçues pour automatiser les processus et ainsi faciliter la mise en place de la connectivité multicloud.
Découvrez comment simplifier les opérations grâce à une mise en réseau multicloud sécurisée.
Ce blog reprend certains contenus, complétés par d’autres articles consacrés à différents secteurs d’activité.
Découvrez notre solution de réseau multicloud sécurisé en action. Démarrer une démo.
À propos de l’auteur
Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.