Lorsque nous parlons du « dernier kilomètre » dans le domaine des réseaux, nous faisons généralement référence à la portion d’Internet où les données transitent du réseau du fournisseur vers celui de l’utilisateur. Pour la plupart des consommateurs, ce dernier se limitait autrefois à une seule machine. Aujourd’hui, il s’agit d’un appareil combinant routeur et point d’accès, qui constitue en définitive un autre réseau.
En effet, de manière générale, c’est la partie de la chaîne sur laquelle nous (c’est-à-dire les fournisseurs de solutions conçues pour optimiser les performances) n’avions aucun véritable contrôle. À ce stade, nous avions déjà fait tout notre possible pour accélérer la mise à disposition des applications, car nous ne pouvions pas vraiment intervenir sur les équipements qui constituaient ce dernier kilomètre entre le fournisseur et l’utilisateur.
Cela reste encore largement vrai aujourd’hui, même s’il existe bien sûr des moyens d’intervenir sur les couches supérieures du réseau (couches 4 à 7) afin d’améliorer les performances, même sans disposer de ce contrôle. Mais en matière de sécurité, en particulier pour ceux dont les principaux utilisateurs sont des consommateurs, les difficultés liées au dernier kilomètre sont bien réelles.
En effet, en matière de sécurité, le dernier maillon est l’utilisateur ou, plus précisément, son appareil, son PC ou cet « objet » qui communique avec son application mère dans le ciel (autrement dit, le cloud). Comme bon nombre des interactions entre consommateurs et fournisseurs impliquent des transactions financières, il est absolument essentiel d’accorder une attention toute particulière à leur sécurité.
Or, comme les problèmes de performance d’autrefois, ces enjeux sont vraiment très difficiles à résoudre lorsque vous ne maîtrisez pas « le dernier kilomètre ».
Cela explique peut-être pourquoi 30 % des personnes interrogées dans le cadre de l’enquête « State of Application Delivery » de cette année ont déclaré qu’une « protection antifraude des terminaux » était importante pour permettre à leur organisation d’adopter le cloud computing.
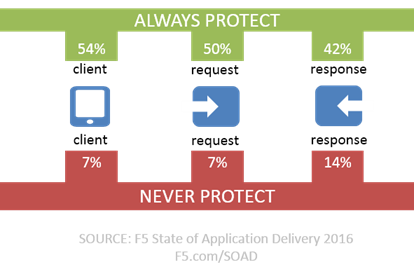
Aujourd’hui, ces mêmes répondants sécurisent les applications sur l’ensemble de la chaîne de communication : du client aux requêtes qu’il envoie, jusqu’aux réponses qui lui sont retournées. Bien que les pratiques des organisations semblent varier selon l’application, un nombre important d’entre elles activent systématiquement — du moins, c’est ce qu’elles nous ont déclaré — une protection contre ces trois vecteurs de menace potentiels.
Compte tenu de l’augmentation du volume de logiciels malveillants et du succès persistant des campagnes d’hameçonnage, il n’est pas surprenant que beaucoup souhaitent disposer d’une protection contre la fraude côté client (terminal) pour le cloud. Il serait seulement surprenant que cela ne soit pas également vrai pour les applications sur site.
La protection contre la fraude vise à sécuriser le « dernier kilomètre » — l’utilisateur — dans un monde applicatif où il n’est pas toujours possible de contrôler les appareils, les objets et les applications dont il dispose. La protection moderne contre la fraude est souvent considérée comme une préoccupation propre au secteur financier, mais en réalité, seuls 25 % des logiciels malveillants en circulation sont détectés par les antivirus et, même s’ils ciblent les données financières avec lesquelles interagissent les utilisateurs finaux, à l’instar du ratel, ils ne se soucient guère d’exfiltrer au passage des identifiants d’entreprise. Et une fois ceux-ci mis en vente sur le marché libre, vous pouvez être certain qu’il y aura bien quelqu’un pour les acheter.
Le périmètre de sécurité évolue. Le cloud, la décomposition des applications en microservices et en API, ainsi que la mise à disposition d’applications mobiles natives ont entraîné un changement radical : la traditionnelle muraille cède la place à une approche plus mobile, consistant à « former un cercle défensif » autour des applications pour les protéger. L’« application » constitue désormais le périmètre, mais nous devons rester vigilants afin de veiller à ce qu’aucun de ses composants ne soit laissé sans protection, ce qui implique parfois d’étendre ce périmètre autour du client, même si ce n’est que temporairement.
La protection contre la fraude sur le Web ne concerne plus uniquement les banques. Les entreprises soucieuses de la robustesse globale de leur dispositif de sécurité et déterminées à protéger le client « en permanence » doivent évaluer les solutions modernes de protection contre la fraude en fonction de leur capacité à empêcher les logiciels malveillants, les virus et autres attaques furtives de dérober des identifiants d’entreprise.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.