Si vous examiniez la part du trafic réseau entrant de votre organisation générée par des bots et d’autres attaques automatisées, vous seriez probablement stupéfait. Non, laissez-moi reformuler : quand vous l’examinerez, et non si vous l’examinez. Car si vous utilisez Fastly, il vous suffit d’activer les fonctionnalités d’analyse des journaux de Shape, à la pointe du secteur. Cela n’a aucune incidence sur le trafic de production et ne présente donc aucun risque de conséquences négatives : il s’agit simplement de recueillir des informations.
L’analyse des journaux de Shape, activable d’un simple clic, est un service unique actuellement disponible exclusivement sur Fastly. C’est l’une des fonctionnalités qui distingue Shape des autres solutions de sécurité et des fournisseurs qui affirment proposer une intégration à Fastly. Grâce à ce service, tout utilisateur de Fastly (eh oui, vous n’avez même pas besoin d’être déjà client de Shape) peut mesurer l’ampleur du problème sans avoir à fournir le moindre effort.
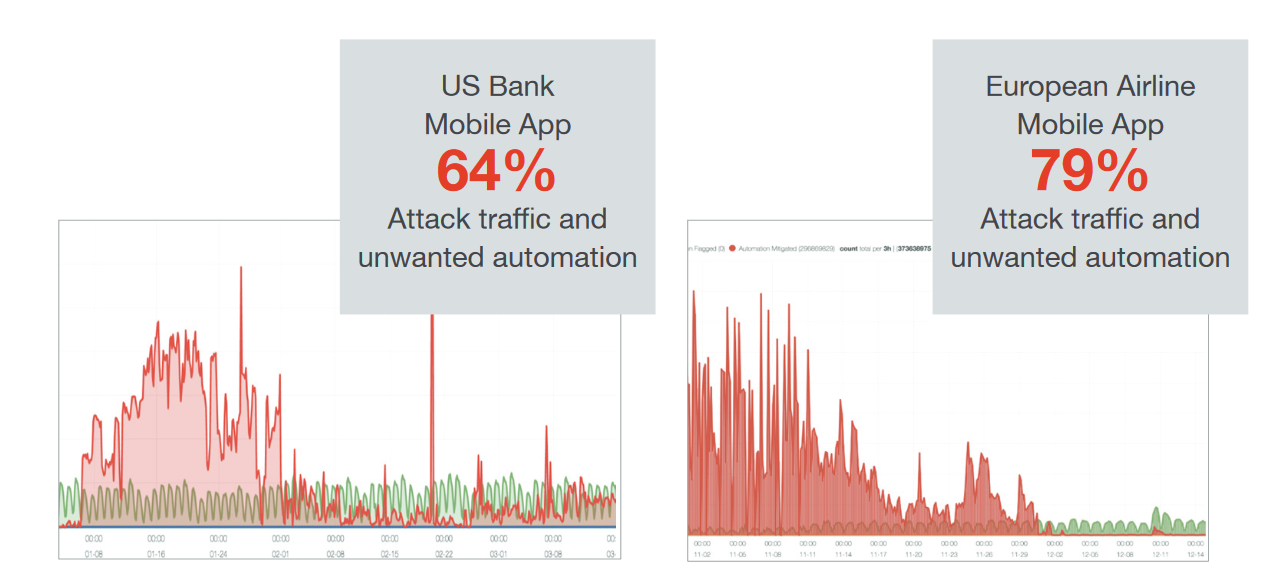
Je vous assure qu’il ne s’agit pas d’un stratagème astucieux visant à vous effrayer pour vous inciter à acheter des services coûteux dont, autrement, vous n’auriez même pas soupçonné avoir besoin. Loin de là. L’analyse de la forme de vos journaux Fastly peut sembler inquiétante au premier abord, mais vous comprendrez vite qu’identifier l’ennemi est la première étape pour l’éradiquer. Et maintenant, vous l’avez dans votre ligne de mire. Ce sont les opérateurs de bots qui feraient mieux d’avoir peur.
Ce n’est un secret pour personne : contrairement à l’analyse, les mesures d’atténuation auront un certain impact sur le trafic de production. Shape réduit cet impact autant que possible, mais l’intégration d’une solution de défense d’entreprise au sein d’un CDN exige que le trafic de production soit filtré selon des règles précises afin de protéger les API critiques visées par les attaques. Cela nécessite un travail considérable, mobilisant plusieurs équipes d’ingénierie et de test au sein de votre environnement, ainsi qu’une coordination étroite.
Mais grâce à l’analyse de vos journaux Fastly dont vous disposez déjà, vous avez en quelque sorte une carte ou une prévision des zones sur lesquelles se concentre le trafic malveillant. L’analyse des journaux constitue une première étape simple pour comprendre ce que Shape peut faire, mais elle joue également un rôle essentiel dans l’orientation des mesures globales d’atténuation et le renforcement de vos défenses.
En plus de bloquer ou d’éliminer très efficacement le trafic malveillant, l’approche de Shape peut également permettre de réaliser des économies substantielles. Selon l’ampleur des attaques subies — il n’est pas rare de constater que bien plus de 50 % du trafic entrant provient de vecteurs d’attaque — les utilisateurs de Shape bénéficient régulièrement d’un retour sur investissement immédiat.
Souvent, la fraude cesse tout simplement dès que Shape empêche l’exécution d’une attaque donnée. Dans d’autres cas, les causes profondes des pannes et des ralentissements persistants des systèmes sont éliminées. Si vous avez déjà mobilisé une équipe pour identifier les adresses IP à l’origine d’attaques, créer des listes de blocage dans un WAF et tenter de résoudre des problèmes auxquels les outils internes ne peuvent remédier (le fameux scénario du « jeu de la taupe »), imaginez l’impact sur votre budget — et votre productivité — lorsque Shape élimine complètement la menace.
Les avantages globaux du déploiement d’une solution Shape sont clairs et convaincants : vous réduisez rapidement la fraude et les abus (ce qui permet d’éviter les pertes de revenus et les atteintes à la réputation), tandis que la suppression du trafic inutile et des tentatives de connexion frauduleuses qui surchargent les systèmes améliore les performances et la disponibilité des applications, accélère les traitements back-end et réduit considérablement les coûts de bande passante.
Ce n’est pas tous les jours que l’on vous propose une intégration « clé en main », nécessitant une configuration minimale et sans aucun impact sur le trafic de production. Alors, n’hésitez pas à appuyer sur ce bouton.
Ressources supplémentaires
- Comment configurer l’analyse des journaux Shape dans Fastly – Article DevCentral
- Distinguer les fraudeurs des utilisateurs légitimes avec Shape Security et le CDN Fastly – Vidéo pédagogique sur tableau blanc de DevCentral
- Distinguer les fraudeurs des utilisateurs légitimes avec Shape Security et le CDN Fastly - Document de cas d’usage
À propos de l’auteur
Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.