Les entreprises déploient désormais leurs applications et leurs API dans un nombre d’environnements sans précédent. Plus d’un tiers des personnes interrogées dans le cadre du rapport State of Application Strategy (SOAS) de F5 hébergent leurs applications dans au moins six environnements, notamment des centres de données sur site, plusieurs clouds et des environnements en périphérie.
Cependant, cette approche a créé un environnement extrêmement complexe, qui empêche les organisations et les équipes informatiques d’avancer au rythme exigé par leur activité. Chez F5, nous appelons cette complexité croissante la « boule de feu » (« Ball of Fire »).
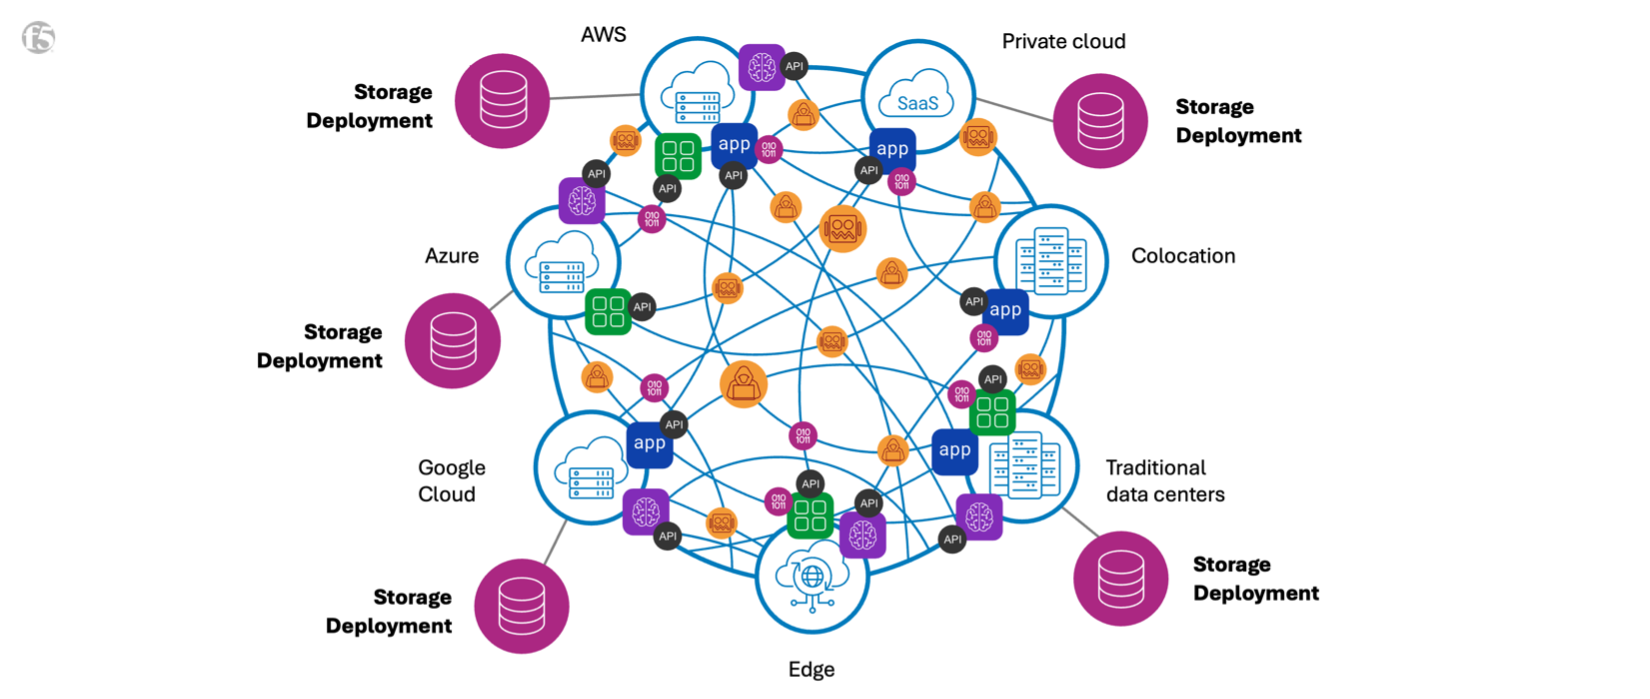
Les entreprises d’aujourd’hui gèrent un nombre exponentiel d’applications et d’API dans un environnement toujours plus distribué, créant ainsi une réalité inextricable digne d’une « boule de feu ».
Les défis d’un environnement hybride et multicloud
Aujourd’hui, les équipes informatiques sont chargées de gérer des centaines d’applications interconnectées par un nombre toujours croissant d’API, réparties dans un nombre grandissant d’environnements. Si les environnements hybrides et multicloud peuvent offrir davantage de flexibilité, de résilience et d’accès à des technologies avancées, ils peuvent également engendrer une situation intenable, tant sur le plan de l’efficacité que de la sécurité :
- Environnements cloisonnés : Dans un paysage informatique hybride et multicloud mis en place de manière ponctuelle, les entreprises doivent déployer des services de base redondants dans plusieurs environnements. Cet écosystème tentaculaire composé de multiples environnements nuit à l’efficacité des équipes informatiques, une situation aggravée par le nombre de tâches manuelles nécessaires pour intervenir dans des environnements différents et variés, ainsi que par les silos opérationnels qui apparaissent au sein d’une infrastructure aussi disparate. Cette inefficacité entraîne une hausse des coûts d’exploitation d’une telle infrastructure.
- Une surface d’attaque étendue : La complexité accrue d’un environnement hybride et multicloud augmente le risque de failles de sécurité, de pertes de données et de non-conformité réglementaire. Les entreprises doivent gérer plusieurs politiques de sécurité et contrôles d’accès, ce qui multiplie les vulnérabilités potentielles. À mesure qu’elles déploient toujours plus d’applications modernes au sein d’un écosystème étendu, la sécurisation de la couche applicative devient également beaucoup plus difficile. En effet, ce nouveau maillage de connexions a élargi la surface d’attaque à la disposition des cybercriminels. De fait, 81 % de l’ensemble des attaques neutralisées par les services F5 Distributed Cloud au premier trimestre 2024 ciblaient les API. Alors que les applications deviennent la porte d’entrée de la cybercriminalité, les acteurs malveillants considèrent de plus en plus les API comme la clé permettant d’y accéder.
- Manque de visibilité: Les différences en matière de contrôles, de journaux et d’outils limitent la visibilité sur l’ensemble de l’environnement, ce qui complique le diagnostic des problèmes et la réponse aux incidents. Elles rendent également difficile l’obtention des informations nécessaires pour sécuriser et optimiser les applications et les API dans l’ensemble de l’environnement.
L’IA alimente la complexité
L’essor de l’IA ne fait qu’aggraver ce problème. Entre 2023 et 2024, le nombre d’entreprises travaillant sur des initiatives commerciales assistées par l’IA a augmenté de 40 %. À mesure que l’IA continuera de s’intégrer aux activités des entreprises, elle accélérera le développement de l’environnement distribué actuel, tout en entraînant une déferlante de nouvelles applications basées sur l’IA et un nombre encore plus important d’API.
Traditionnellement, les organisations ont utilisé des outils disparates pour surveiller, sécuriser et gérer les API tout au long du cycle de développement des applications. Dans un avenir dominé par l’IA, cette approche n’est pas viable. Le déploiement croissant de passerelles API par les clients de F5 — 95 % en 2024, contre 35 % en 2019 — indique que la transition vers des solutions complètes de sécurité des API a déjà commencé.
Une approche fondée sur une plateforme unique
Chez F5, nous pensons qu’il est essentiel d’accompagner les clients là où ils en sont afin qu’ils puissent profiter dès aujourd’hui des avantages d’un environnement hybride et multicloud, sans se laisser dépasser par les défis à venir. En aidant les organisations à sécuriser, fournir et optimiser chaque application et API dans leurs environnements hybrides et multicloud, nous leur permettons de maîtriser cette boule de feu qui ne cesse de grossir.
Aujourd’hui, les clients s’appuient sur un trop grand nombre de solutions ponctuelles. Ils peuvent utiliser une solution et un fournisseur différents pour chaque environnement d’infrastructure. Cela entraîne non seulement la multiplication des consoles de gestion, mais les empêche également de mettre en œuvre des politiques cohérentes dans l’ensemble de ces différents environnements.
Pour simplifier leurs environnements de plus en plus complexes, les entreprises ont besoin d’une suite intégrée et complète de fonctionnalités de pointe, proposée sur une plateforme unique.
Une approche reposant sur une plateforme unique permet d’automatiser la reconnaissance de sécurité et les tests d’intrusion, afin que les entreprises et les équipes informatiques puissent identifier et corriger les vulnérabilités des applications et des API. Elle permet également aux entreprises de mettre en place une gestion unifiée et des politiques homogènes, tout en bénéficiant d’une visibilité cohérente sur l’ensemble de leurs environnements. Cette approche aide non seulement les entreprises à mieux maîtriser leur sécurité, mais simplifie également leurs opérations tout en réduisant leurs coûts opérationnels.
Éteindre la boule de feu
Le cloud hybride et multicloud est essentiel pour offrir les expériences numériques exceptionnelles dont les entreprises et leurs clients ont besoin. Pourtant, ces environnements complexes entraînent une très grande complexité opérationnelle, ainsi que des coûts et des risques considérables.
Grâce à une plateforme intégrée permettant de déployer, de sécuriser et d’optimiser l’ensemble de leurs applications et API dans les environnements actuels toujours plus distribués, les entreprises peuvent maîtriser la « boule de feu » et réduire radicalement la complexité qui freine leur activité.
Vous souhaitez rationaliser et sécuriser votre approche hybride et multicloud ? Contactez un commercial F5.
À propos de l’auteur
Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.