Services applicatifs. Que nous les appelions SDAS (Software-defined Application Services, ou services applicatifs définis par logiciel) ou simplement services applicatifs, nous parlons à peu près de la même chose : les services qui s’intercalent entre les applications et leurs utilisateurs (qu’il s’agisse de personnes, d’objets ou d’autres applications) et qui garantissent la sécurité, la disponibilité et l’échange rapide des données.
Il s’agit des « services réseau » qui résident dans les couches 4 à 7, ces services avec état présents dans tous les centres de données, que leur existence soit reconnue ou non.
Ce sont les services auxquels F5 accorde une très grande importance et qu’elle s’efforce de fournir par l’intermédiaire de ses plateformes matérielles, virtuelles et cloud.
Mais ce n’est pas le cas de tout le monde. Souvent décrits comme « l’équilibrage de charge, l’optimisation WAN et autres », les services applicatifs reçoivent rarement l’attention qu’ils méritent, compte tenu de leur rôle dans le chemin critique qui achemine les applications jusqu’aux utilisateurs à chaque seconde de la journée. C’est pourquoi nous avons commencé à poser à leur sujet des questions que personne d’autre ne pose. Qu’utilisez-vous ? Que prévoyez-vous d’utiliser ? Où souhaitez-vous les déployer ? Comment souhaitez-vous les fournir ?
Le résultat de l’année dernière a donné lieu au premier rapport « State of Application Delivery », auquel nous sommes heureux de donner suite cette année (et nous prévoyons de continuer à le faire chaque année). En étudiant en profondeur le paysage des services applicatifs, nous pouvons mieux comprendre non seulement ces services eux-mêmes, mais aussi les projets et les préoccupations des organisations du monde entier concernant les architectures, les approches, les technologies et les tendances émergentes.
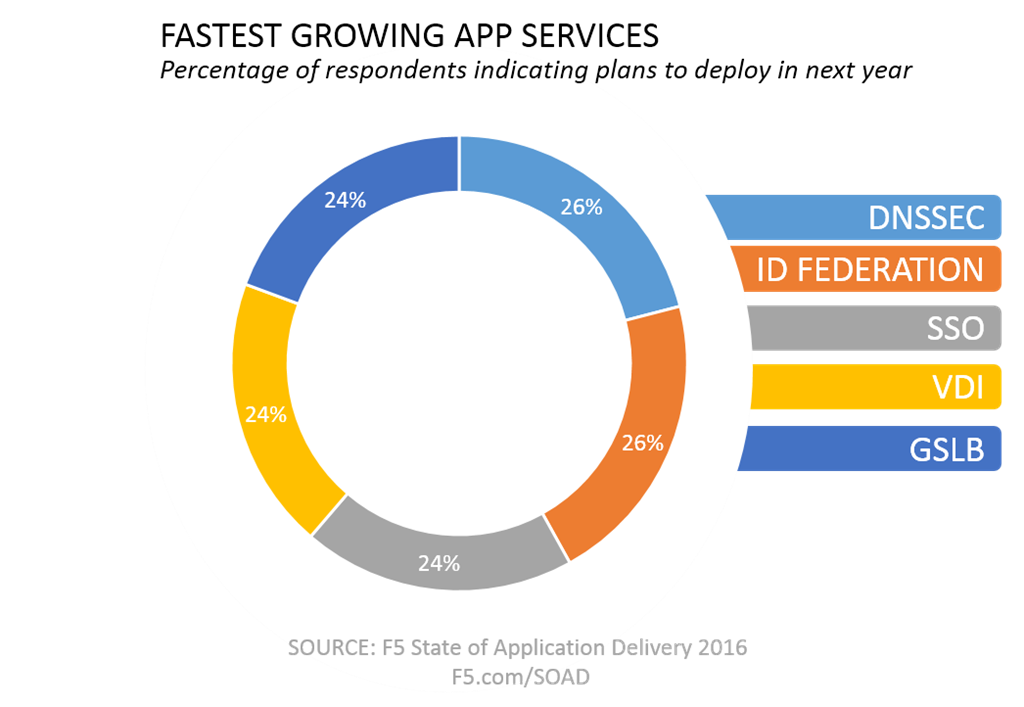
Par exemple, lorsque nous examinons les services applicatifs qui connaissent la plus forte croissance en 2016 — ceux que les entreprises prévoient de déployer cette année —, nous constatons qu’elles s’attachent à répondre aux préoccupations liées à la prédominance du cloud hybride dans tous les secteurs.
La fédération des identités (26 %), le SSO (24 %) ainsi que le GSLB (24 %) sont autant de services applicatifs essentiels pour répondre aux principales préoccupations des professionnels de l’informatique, qu’ils soient membres de la direction ou sur le terrain, en matière de sécurité et de productivité liées au cloud hybride. Après tout, la fédération des identités est le principal moyen d’assurer la gouvernance d’applications SaaS de plus en plus stratégiques pour l’entreprise, en garantissant que les accès reposent sur les identités et les responsabilités définies par l’entreprise, et non par les utilisateurs. Le SSO (authentification unique) joue lui aussi un rôle important : il permet d’éviter que les applications réparties entre plusieurs environnements (cloud hybride) ne nuisent à la productivité des utilisateurs de l’entreprise en leur imposant de gérer (et de mémoriser) quinze mots de passe différents.
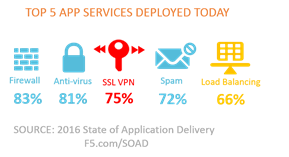
Même les données sur la situation actuelle nous indiquent les priorités des DSI et des entreprises. Parmi les cinq principaux services applicatifs actuellement déployés, quatre sont axés sur la sécurité : celle du réseau, des communications et des données. Le cinquième ? L’équilibrage de charge (disponibilité), bien sûr. Car la sécurité sans capacité de montée en charge, c’est comme un piano sans touches.
Vous n’aviez jamais entendu cette comparaison auparavant, n’est-ce pas ?
Tout comme nous pouvons tirer des conclusions sur les tendances, les technologies et les préoccupations à partir des services applicatifs déployés aujourd’hui, nous pouvons également comprendre pourquoi tant de fonctions, au sein des différents silos informatiques de l’organisation, accordent une telle importance à des fonctionnalités comme les API et les modèles intelligents. Il s’avère qu’une entreprise moyenne déploie actuellement onze services applicatifs différents, dont beaucoup sont chaînés afin d’assurer la mise à disposition, la sécurisation et l’optimisation de chaque application. La majorité des organisations utilisent au moins dix des vingt-quatre services sur lesquels portait notre enquête. Et une proportion non négligeable de 30 % utilise tous les services à sa disposition pour assurer la sécurité, la disponibilité, la mobilité, les performances et le contrôle des accès des applications dans l’ensemble de son centre de données. Celles qui ne le font pas encore pourraient s’y mettre l’année prochaine : 25 % prévoient de déployer au moins quatre services de sécurité en 2016, tandis que 55 % déclarent déployer au moins un service de disponibilité.
La conclusion ? Tous les services applicatifs – et pas seulement les trois mentionnés après coup lorsqu’il est question des couches L4 à L7 – sont utilisés par les entreprises pour fournir des fonctionnalités essentielles aux applications et à leur activité.
Le meilleur moyen de comprendre leur importance est probablement de les replacer dans le contexte de l’une de mes questions préférées de l’enquête, qui porte sur ce à quoi les répondants seraient prêts à renoncer si cela permettait de mieux sécuriser leurs réseaux. Compte tenu du nombre de violations de données très médiatisées survenues au cours de l’année écoulée (sans parler des dix dernières années) et de leurs répercussions extrêmement négatives sur la réputation des organisations et leur capacité à exercer leurs activités, celles-ci doivent accorder une très grande valeur à ces services pour affirmer : « Non, je n’y renoncerai pas, même si cela permet de mieux sécuriser mon réseau. »
Alors, quels services étaient si importants ?
À peine 7 % renonceraient à la disponibilité. Seuls 10 % sacrifieraient les performances. Un quart (25 %) préférerait renoncer à la facilité de gestion de l’infrastructure plutôt qu’à ces deux services applicatifs.
Cela en dit long sur leur importance, non seulement pour la mise à disposition des applications, mais aussi pour leur réussite et leur sécurité au sein de l’entreprise qui en dépend.
Pour en savoir plus sur les services applicatifs, ainsi que sur le cloud, la sécurité et le SDN/DevOps, n’oubliez pas de consulter le rapport complet, disponible ici : f5.com/SOAD.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.