À mesure que les entreprises adoptent des transformations axées sur le cloud, leurs applications web deviennent des cibles privilégiées pour les cybermenaces. De nombreuses entreprises peinent à protéger leurs applications web face à la fréquence croissante de cyberattaques complexes. La création de règles personnalisées pour un pare-feu d’applications web (WAF) afin de se prémunir contre les menaces et tactiques les plus récentes peut s’avérer longue, complexe et coûteuse, ce qui amène beaucoup d’entre elles à se demander : « Comment protéger mes applications web contre les attaques les plus récentes ? »
Encore plus performants ensemble : AWS WAF et F5
Il est essentiel d’adopter une approche de sécurité multicouche. Aucune solution ne peut à elle seule protéger contre toutes les attaques possibles, et les cybercriminels font constamment évoluer leurs techniques. L’ajout de règles gérées par F5 à AWS WAF offre une puissante combinaison de protection sécurisée pour les applications web, avec une configuration et un déploiement simples, ainsi que des mises à jour automatisées qui protègent et défendent en permanence votre application contre les attaques les plus récentes. F5 a obtenu la désignation F5 AWS WAF Ready, qui atteste de la réussite de cette intégration.
Renforcer la sécurité avec les règles gérées F5
F5 Managed Rules for AWS WAF fournit des ensembles de règles de sécurité préconfigurés, conçus pour renforcer les capacités de protection d’AWS WAF. De la protection contre les bots et des API à la défense contre les attaques et les vulnérabilités Web, ces ensembles de règles renforcent AWS WAF afin de contribuer à la sécurité de vos applications et de vos données. Ils comprennent :
- Règles OWASP contre les attaques Web : Protège contre les 10 principales menaces répertoriées par l’OWASP, notamment les attaques par script intersite (XSS), les injections SQL, la traversée de répertoires et les ressources prévisibles.
- Règles de protection contre les bots : Analyse toutes les requêtes entrantes et bloque toute activité malveillante détectée provenant de bots, notamment les outils DDoS, les scanners de vulnérabilités, les robots d’indexation et les outils de spam sur les forums.
- Règles de sécurité des API : Protège contre les attaques ciblant les API, les attaques par entités externes XML et la falsification de requêtes côté serveur (SSRF), tout en prenant en charge les charges utiles XML et JSON ainsi que d’autres frameworks d’API web standard.
- Règles relatives aux vulnérabilités et expositions courantes (CVE) : Protège contre les CVE majeures affectant des systèmes populaires tels qu’Apache, Java, MySQL, WordPress et bien d’autres.
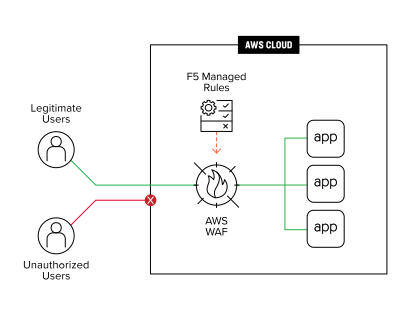
Renforcez la sécurité des applications avec les règles gérées F5 pour AWS WAF
Ces quatre ensembles de règles offrent une protection avancée à vos applications web modernes grâce à une solution de sécurité facile à utiliser et à déployer, évolutive et économique.
Avantages de l’utilisation des règles gérées F5 pour AWS WAF
- Protection renforcée : les règles gérées F5 offrent une protection supplémentaire contre un large éventail de menaces malveillantes et s’intègrent parfaitement à AWS WAF.
- Expertise et mises à jour continues : Les experts en sécurité de F5 surveillent, maintiennent et mettent à jour en permanence les ensembles de règles afin d’assurer une protection contre les menaces les plus récentes.
- Mise en œuvre facile : les règles gérées F5 peuvent être rapidement déployées sur des instances AWS WAF nouvelles ou existantes avec une configuration minimale, offrant ainsi une solution prête à l’emploi.
- Économique : Les règles sont proposées sous licence avec une tarification à l’usage : vous ne payez que ce que vous utilisez, sans contrat ni engagement.
- Gain de temps et de ressources : En utilisant des règles préconfigurées, vous pouvez réduire considérablement le temps et les efforts nécessaires à la mise en œuvre et à la maintenance de règles de sécurité personnalisées, et ainsi potentiellement diminuer les coûts de développement et de maintenance.
En outre, les règles gérées F5 peuvent aider votre organisation à respecter ses exigences de conformité en matière de protection de ses applications web et de ses données.
Bien démarrer
L’application des règles est simple. Les règles gérées F5 pour AWS WAF sont disponibles sur AWS Marketplace. Choisissez les offres ou les combinaisons qui répondent le mieux aux besoins de votre organisation. Les règles gérées F5 pour AWS WAF peuvent être facilement appliquées en quelques minutes à des instances AWS WAF nouvelles ou existantes.
Pour commencer, suivez les étapes ci-dessous :
- Identifiez le ou les jeux de règles F5 que vous souhaitez associer à votre AWS WAF, puis accédez à leur fiche dans AWS Marketplace.
- Abonnez-vous aux règles gérées souhaitées depuis leur page sur AWS Marketplace.
- Configurez l’ACL web pour AWS WAF et ajoutez les règles souhaitées.
Des instructions de déploiement détaillées, étape par étape, sont disponibles sur AWS Marketplace.
Consultez f5.com/aws pour en savoir plus sur ce partenariat.
À propos de l’auteur
Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.