Il y a quatre ans, Meghan Markle épousait le prince Harry. Pendant ce temps, Sears déposait le bilan et le monde assistait à une rare super lune bleue de sang. Toys “R” Us fermait également tous ses magasins, et Apple devenait la première entreprise américaine cotée en bourse à atteindre une valorisation de 1 000 milliards de dollars.
N’oublions pas que 2018 a également été marquée par l’approbation de TLS 1.3 par l’Internet Engineering Task Force (IETF).
Depuis lors, les organisations ont eu tout le temps nécessaire pour évaluer les avantages et les défis liés à l’adoption de TLS 1.3, la toute dernière version de l’un des protocoles cryptographiques les plus utilisés, qui garantit la sécurité et la confidentialité des données sur Internet.
Afin de comprendre pourquoi les entreprises ont — ou n’ont pas encore — mis en œuvre TLS 1.3, Enterprise Management Associates (EMA) a préparé le rapport d’étude intitulé « Quatrième anniversaire de TLS 1.3 : quels enseignements avons-nous tirés de sa mise en œuvre et de la surveillance des réseaux ? »
L’étude de l’EMA, parrainée par F5, recueille les avis de dirigeants des secteurs technologique et commercial en Amérique du Nord, issus de domaines tels que les services technologiques, la finance et la santé. Les participants mettent en lumière la manière dont les entreprises hiérarchisent leurs priorités en matière de sécurité de l’information et de conformité, ainsi que l’influence des réglementations relatives à la sécurité et à la confidentialité des données sur l’orientation de leurs priorités de sécurité.
Voici trois conclusions tirées du rapport :
1. Les contrôles réglementaires et ceux des fournisseurs, l’amélioration de la sécurité des données et le télétravail favorisent l’adoption
Ces dernières années, les normes de sécurité et de confidentialité des données ont été au cœur des préoccupations des dirigeants d’entreprise et des responsables technologiques. Il n’est donc guère surprenant que les participants à l’étude aient cité l’amélioration de la sécurité et de la confidentialité des données parmi les principaux facteurs motivant la mise en œuvre de TLS 1.3. En effet, 85 % des personnes interrogées ont indiqué que la sécurité des données constituait le principal avantage de leur mise en œuvre de TLS 1.3.
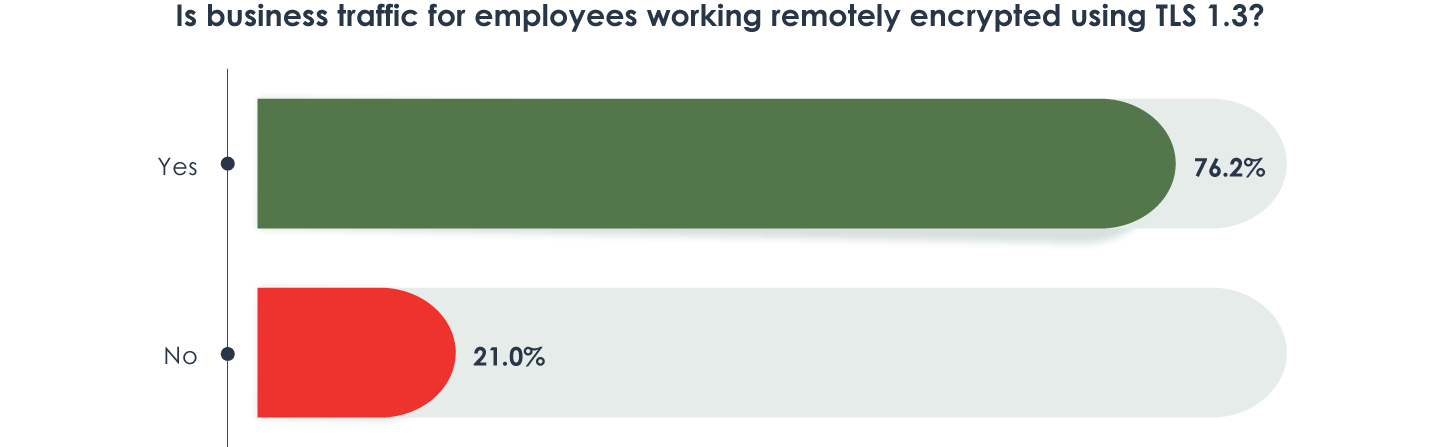
En outre, alors que les entreprises s’adaptaient à la pandémie de COVID-19, l’essor — et la pérennisation — du télétravail, ainsi que la nécessité de traiter de manière sécurisée les données sensibles et la propriété intellectuelle de l’entreprise, ont contribué à l’adoption de TLS 1.3. Comme le montre la figure 1, 76 % des personnes interrogées utilisent TLS 1.3 pour les échanges professionnels de leurs collaborateurs en télétravail.
2. Les enjeux de visibilité et de surveillance constituent les principaux obstacles
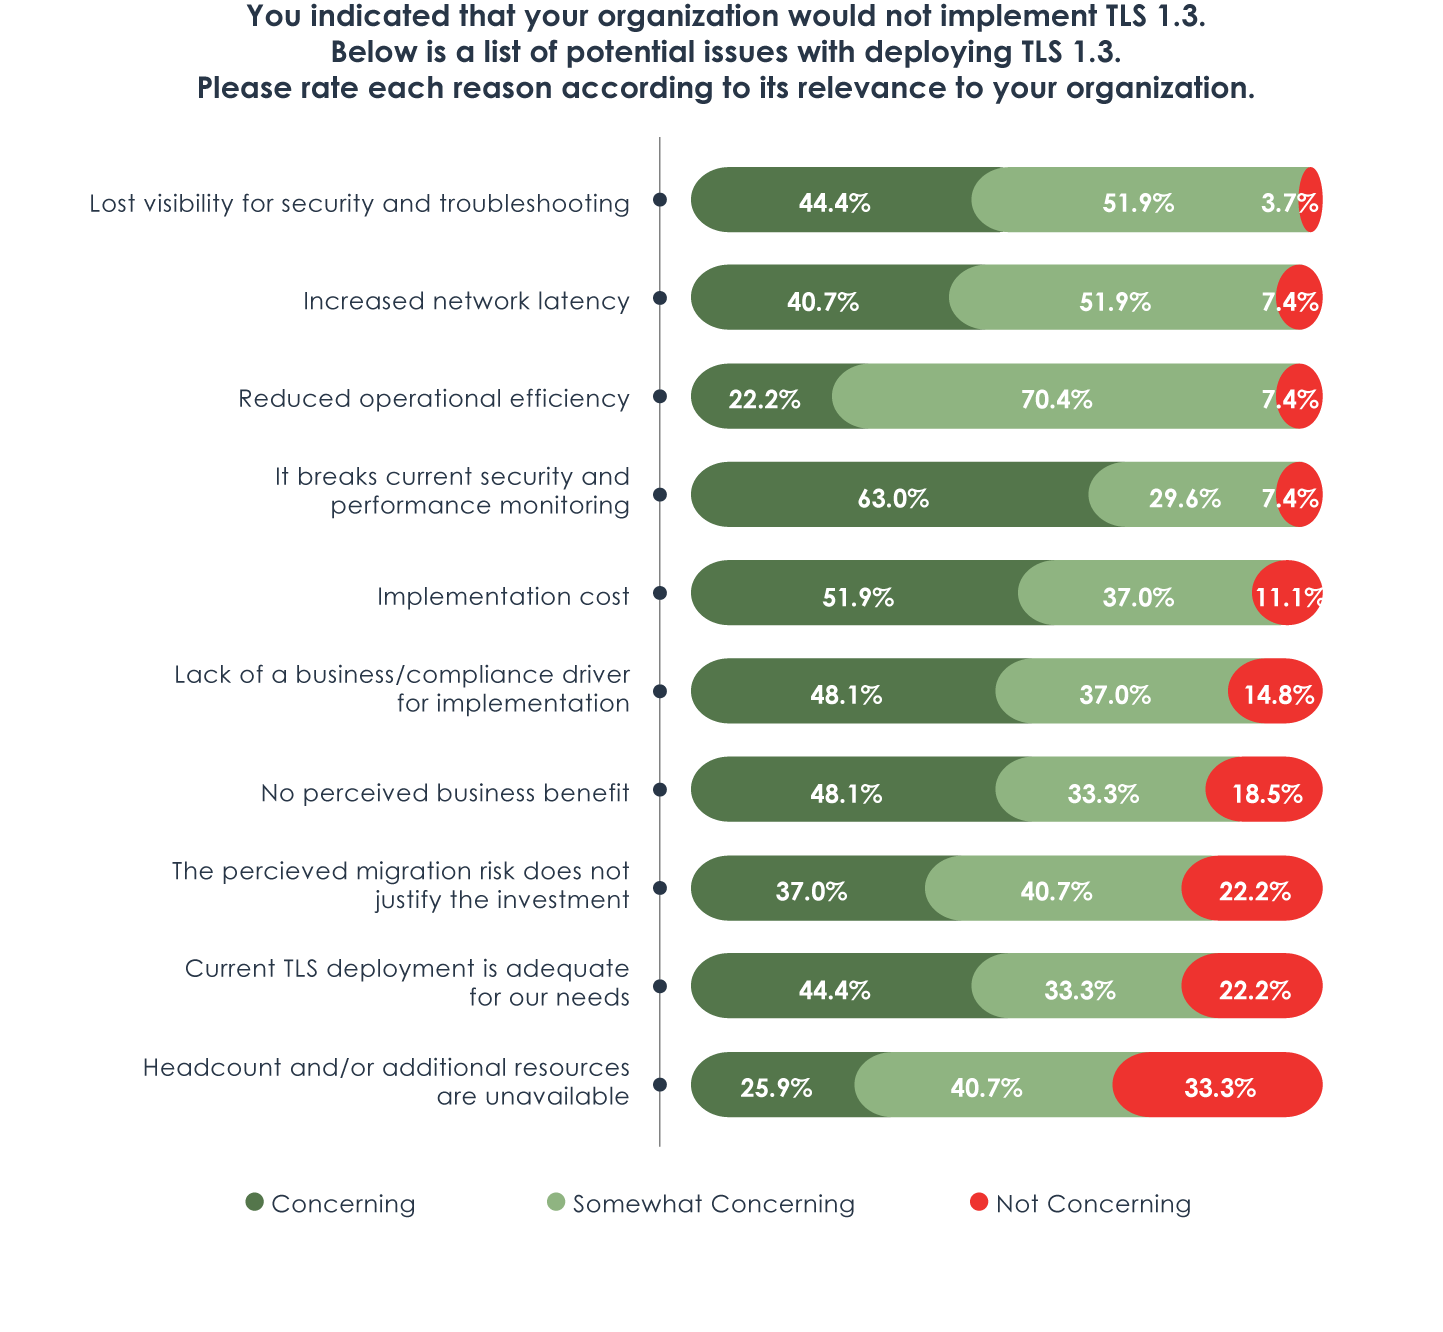
Malgré les contrôles imposés par les fournisseurs et les réglementations telles que la loi HIPAA et le règlement général sur la protection des données (RGPD) de l’UE, les organisations peinent à adopter TLS 1.3 en raison de son impact anticipé sur leurs dispositifs de sécurité et de surveillance, comme l’illustre la figure 2. De plus, ce type d’intégration peut s’avérer complexe, ce qui n’est un secret pour personne. Ainsi, plutôt que de s’engager, de nombreuses organisations gagnent du temps afin d’élaborer un plan de migration et évaluent des solutions provisoires plus faciles et moins contraignantes à mettre en œuvre que TLS 1.3.
La perte de visibilité suscite également des inquiétudes chez 96 % des participants à l’enquête. En effet, 44 % des répondants ayant déployé TLS 1.3 ont été contraints de revenir en arrière en raison d’une perte de visibilité sur le trafic, et plus d’un quart des répondants pensent avoir peut-être subi une faille de sécurité du fait du manque de visibilité sur le trafic avec ce protocole.
3. Les coûts liés aux ressources et à la mise en œuvre sont considérables
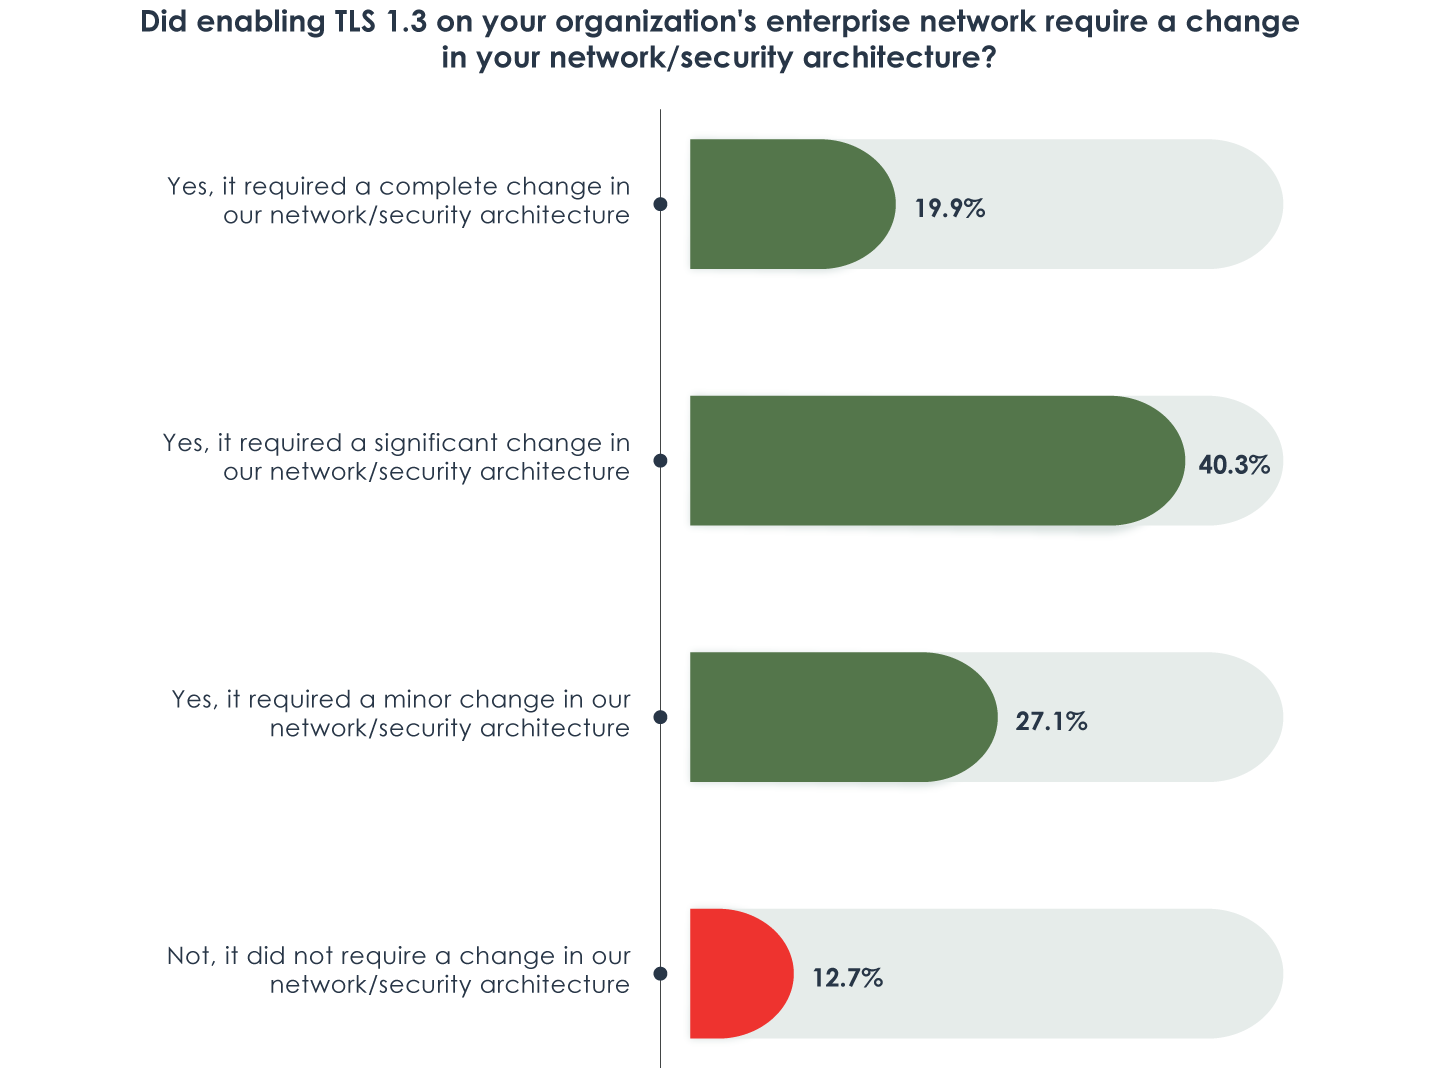
Parmi les organisations interrogées ayant mis en œuvre TLS 1.3, 87 % ont dû apporter des modifications plus ou moins importantes à leur infrastructure pour permettre cette intégration, comme l’illustre la figure 3. Pour beaucoup, la mise à jour de la topologie du réseau est assurément difficile à accepter. Elle demande du temps et coûte cher. Il est difficile de justifier la mobilisation de ressources pour mettre en œuvre un projet de cette ampleur, compte tenu des ressources humaines limitées au sein d’équipes de sécurité déjà surchargées et de la très faible valeur perçue pour l’entreprise par rapport à d’autres impératifs commerciaux concurrents (81 %).
Bien que plusieurs facteurs continueront d’influencer l’adoption de TLS 1.3, une chose est sûre : TLS est appelé à rester un protocole recommandé pour la confidentialité des données.
Et avec près de 90 % de l’ensemble du trafic Internet désormais chiffré, un chiffre qui ne cesse d’augmenter, ce que vous ne voyez pas peut vous nuire. Les cybercriminels profitent constamment du trafic chiffré pour dissimuler des charges utiles malveillantes, quelle que soit la version de TLS. Si vous ne l’inspectez pas, vous exposez votre organisation à des risques.
Découvrez ce que les responsables technologiques et commerciaux pensent de la mise en œuvre de TLS 1.3 dans le rapport complet d’EMA et comprenez pourquoi la visibilité et l’orchestration du trafic chiffré SSL/TLS— en particulier du trafic entrant et sortant chiffré avec TLS 1.3 — sont aujourd’hui si essentielles.
À propos de l’auteur

Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.