C’est enfin terminé. Après des mois passés à analyser plus de 2 600 réponses à notre enquête « État des services applicatifs », nous avons obtenu un aperçu fascinant de l’impact de la transformation numérique sur les organisations du monde entier.
Nous avons découvert que les entreprises sont engagées dans un processus de transformation technologique. Quatre dirigeants sur cinq nous ont indiqué mettre en œuvre des initiatives de transformation numérique, lesquelles favorisent l’adoption d’architectures cloud natives et de services applicatifs.
Et quand je dis qu’elle s’accélère, ce n’est pas une exagération. En moyenne, le portefeuille d’applications des entreprises comprend désormais 15 % d’applications modernes basées sur des microservices. C’est maintenant davantage que les 11 % d’applications monolithiques ou hébergées sur des systèmes centraux, pourtant solidement implantées. Compte tenu des retards considérables signalés dans tous les secteurs pour le développement de nouvelles applications, le fait que les applications modernes représentent une part aussi importante du portefeuille des entreprises est tout simplement impressionnant.
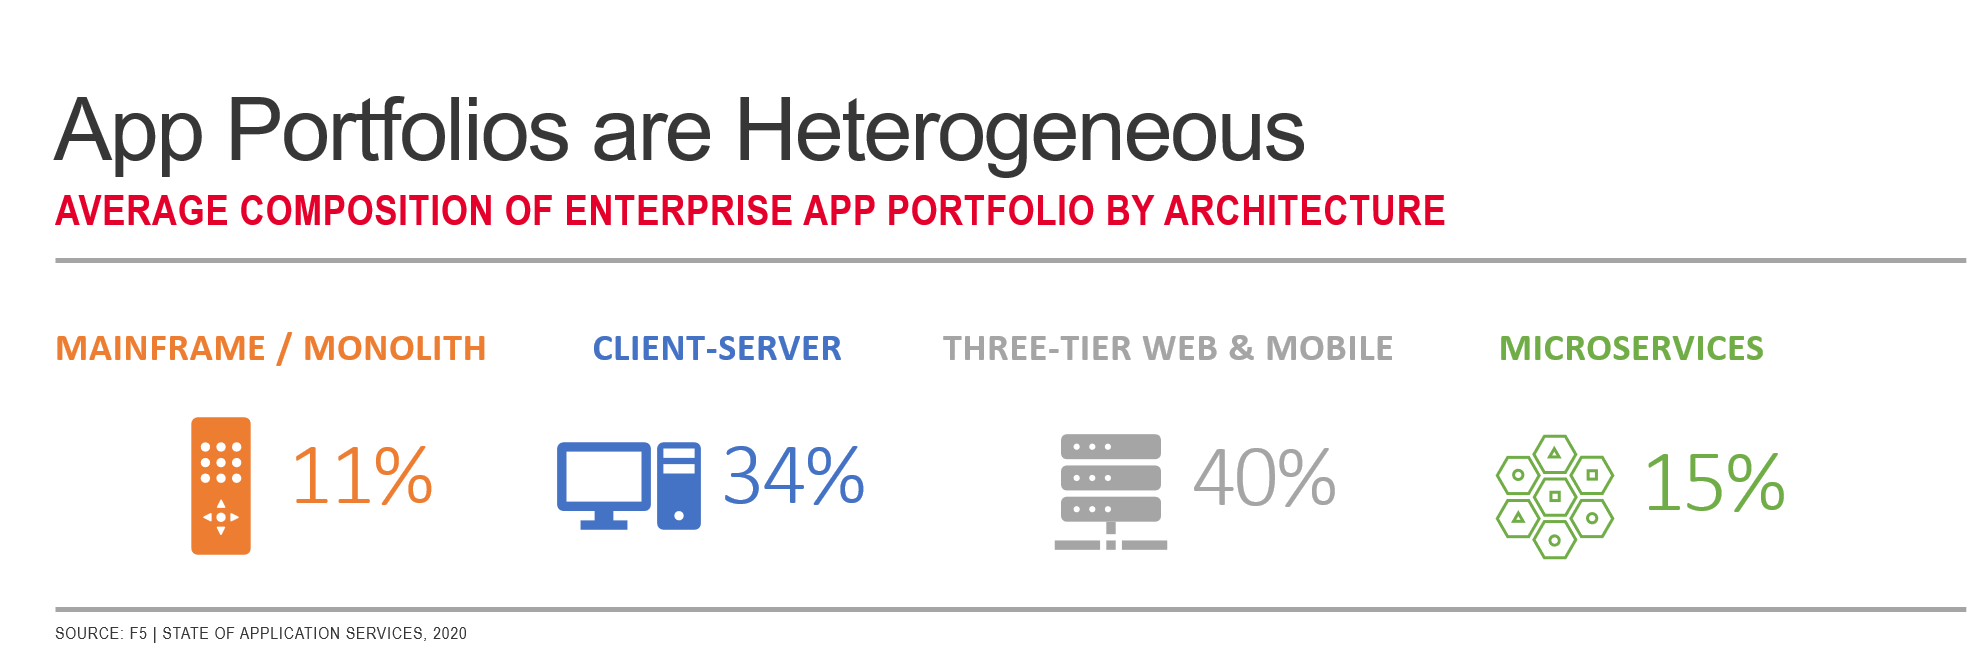
L’essor des architectures cloud natives ne doit pas être pris à la légère. Leur incidence sur des domaines aussi variés que l’adoption de l’automatisation et le déploiement des services applicatifs est loin d’être négligeable. L’interdépendance entre les applications cloud natives et les infrastructures cloud natives ressort de nos conclusions concernant les préférences en matière de formats de déploiement des services applicatifs sur site. En 2018, seuls 9 % des répondants souhaitaient déployer des services applicatifs dans des conteneurs. En 2019, cette proportion est passée à 14 %. Et aujourd’hui ? Elle atteint le chiffre impressionnant de 19 %, soit un peu plus que la part des applications cloud natives dans un portefeuille applicatif moyen. Cette préférence transparaît clairement dans les taux de déploiement des services applicatifs associés, tels que le maillage de services, le contrôle des entrées, la découverte de services et les passerelles d’API.
Cela se reflète également dans les rôles chargés du déploiement et de l’exploitation de ces services applicatifs. Nous avons constaté qu’à mesure que les applications cloud natives occupent une part croissante du portefeuille d’applications de l’entreprise, les professionnels du DevOps assument davantage de responsabilités dans le déploiement et l’exploitation des services applicatifs qui les accompagnent.
Ce faisant, ils apportent avec eux les outils sur lesquels ils s’appuient pour automatiser le pipeline de livraison. Python (30 %), Ansible (25 %) et GitHub Enterprise (13 %) sont aujourd’hui les trois outils les plus utilisés pour l’automatisation et l’orchestration des pipelines.
Ce qui peut surprendre, c’est que ces services applicatifs cloud natifs ne sont pas uniquement déployés dans le cloud public. Pour l’ensemble de ces services, les taux de déploiement sur site et dans le cloud public sont presque identiques. Cela prouve que le cloud natif ne se résume pas à une application déployée dans le cloud public et que son impact architectural se fera sentir dans les centres de données des entreprises pendant de nombreuses années.
L’adoption de l’automatisation va elle aussi de pair avec les architectures modernes et le parcours de transformation numérique. Cette année, nous avons constaté une plus grande homogénéité de l’automatisation dans les quatre composants clés du pipeline de déploiement. Fait intéressant, parmi les cinq générations d’architectures applicatives, les monolithes/mainframes comme les architectures cloud-native présentent généralement une corrélation statistiquement plus forte avec l’automatisation du pipeline de déploiement. Les architectures traditionnelles et les applications mobiles ? Leurs pipelines sont principalement manuels.
Si nous nous attendions à voir l’automatisation associée aux architectures modernes — elle est après tout inhérente à leur fonctionnement —, nous avons été surpris de la voir également apparaître aux côtés des monolithes et des systèmes mainframe. Notre conclusion ? Certaines applications sont si importantes pour l’entreprise que leur exploitation doit être modernisée afin de garantir leur disponibilité et de faciliter les mises à niveau régulières.
L’importance des applications et, dans de nombreux cas, la dépendance à leur égard en tant que fondement de l’activité devraient susciter une certaine inquiétude face aux lacunes autodéclarées en matière de compétences de sécurité. La principale lacune signalée par les personnes interrogées concerne la sécurité des applications. Plus préoccupant encore, 56 % des professionnels de la sécurité ont indiqué que la sécurité des applications constituait leur principale lacune en matière de compétences. Il s’agit assurément d’un défi auquel les organisations devront s’attaquer dans les années à venir. Le caractère critique des applications ne fera probablement que croître, et leur sécurité pourrait être la clé de la réussite — ou un obstacle à celle-ci.
Le rapport de cette année contient tellement d’autres informations qu’il m’est impossible de toutes les présenter dans un seul article. Alors, procurez-vous un exemplaire du rapport, et restez à l’affût de mes prochains articles, de ceux de ma coautrice Cindy Borovick, ainsi que des analyses de notre évangéliste cloud principal, Tim Wagner.
Bienvenue en 2020 !
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.