Les commerçants passent des mois à se préparer au pic de trafic du Black Friday. On pourrait penser que les attaquants font de même, en intensifiant progressivement leur activité automatisée à l’approche de cet événement commercial. Pourtant, trois années de données de télémétrie du secteur du commerce de détail révèlent une tout autre réalité.
Une analyse menée par F5 sur le trafic des enseignes de vente au détail protégées par F5 Distributed Cloud Bot Defense durant les périodes du Black Friday de 2023, 2024 et 2025 a révélé que l’activité automatisée n’augmentait pas systématiquement à l’approche du Black Friday et que le jour même ne connaissait pas non plus la plus forte concentration de trafic automatisé. Cette activité suivait plutôt un schéma plus nuancé, ciblant des parcours clients et des processus métier spécifiques bien avant que les acheteurs ne remplissent leurs paniers.
Pour les responsables de la sécurité et du commerce en ligne, la conclusion est simple : la protection du Black Friday se prépare bien avant le jour J.
Le jour le plus chargé n’est pas toujours le Black Friday
L’un des constats les plus récurrents sur les trois saisons était que le taux d’automatisation diminuait en réalité le jour même du Black Friday. Les transactions automatisées représentaient 11,6 % des transactions du Black Friday en 2023, 14,8 % en 2024 et 14,6 % en 2025, soit, dans chaque cas, un taux inférieur à la moyenne du mois de novembre de l’année correspondante.
Cela ne signifie pas pour autant que les attaquants ont cessé de cibler les commerçants.
En 2023 et 2024, le volume de transactions automatisées a augmenté lors du Black Friday. L’activité d’achat des utilisateurs humains a simplement progressé beaucoup plus vite, réduisant ainsi la part du trafic malveillant dans le trafic total. En 2025, le volume de transactions automatisées a diminué le jour même, mais la tendance générale s’est maintenue : le Black Friday n’était pas le jour où les commerçants enregistraient la plus forte concentration d’activité automatisée.
Le plus surprenant est peut-être que le jour du pic d’activité automatisée variait considérablement d’une année à l’autre. Le trafic automatisé a atteint son maximum 23 jours avant le Black Friday en 2023, le lendemain du Black Friday en 2024 et 38 jours avant le Black Friday en 2025.
Pour les dirigeants qui planifient les opérations de sécurité saisonnières, les implications sont importantes. Si les mesures de défense ne sont renforcées que pendant la semaine de Thanksgiving, les organisations risquent de passer à côté des périodes où les attaquants sont réellement les plus actifs.
Les attaquants ciblent les processus métier, pas les dates des événements commerciaux
Si le calendrier variait d’une saison à l’autre, un autre constat restait remarquablement constant : l’automatisation ciblait des processus métier spécifiques au commerce de détail.
Les parcours les plus ciblés reflétaient les réalités économiques de chaque segment du commerce de détail. Chez les enseignes de mode, l’automatisation concernait surtout la recherche de produits, souvent associée à l’extraction de catalogues de produits, de données tarifaires et d’informations sur les disponibilités. Les sites de commerce en ligne généralistes enregistraient les taux d’automatisation les plus élevés dans les parcours d’ajout au panier, un indicateur courant d’accaparement des stocks et d’autres formes de manipulation des achats. Les enseignes de restauration rapide (QSR) subissaient une activité persistante ciblant les fonctionnalités liées aux cartes-cadeaux et aux comptes clients, caractéristique des abus de programmes de fidélité et de la fraude aux cartes-cadeaux.
Ces résultats suggèrent que les attaquants adaptent avant tout leurs stratégies aux opportunités, plutôt qu’aux événements du calendrier.
Qu’il s’agisse de collecter automatiquement des informations sur les produits, d’abuser des offres promotionnelles en créant de faux comptes, de tester des identifiants volés ou de siphonner des soldes prépayés, les attaquants ciblent systématiquement les fonctionnalités numériques qui créent de la valeur pour l’entreprise.
Cela explique également pourquoi la conception du site d’un commerçant est importante. Les entreprises qui proposent des informations détaillées sur leurs produits, des programmes de fidélité, des offres promotionnelles ou des fonctionnalités liées à un compte suscitent des motivations différentes chez les attaquants, ce qui se traduit par des profils d’automatisation distincts.
La leçon est claire : les équipes de sécurité doivent protéger en priorité les parcours clients à forte valeur ajoutée, plutôt que de supposer que l’ensemble du trafic présente le même niveau de risque.
Le Web reste le principal champ de bataille, pour l’instant
Sur l’ensemble des trois années, les applications web sont restées la cible principale de l’automatisation.
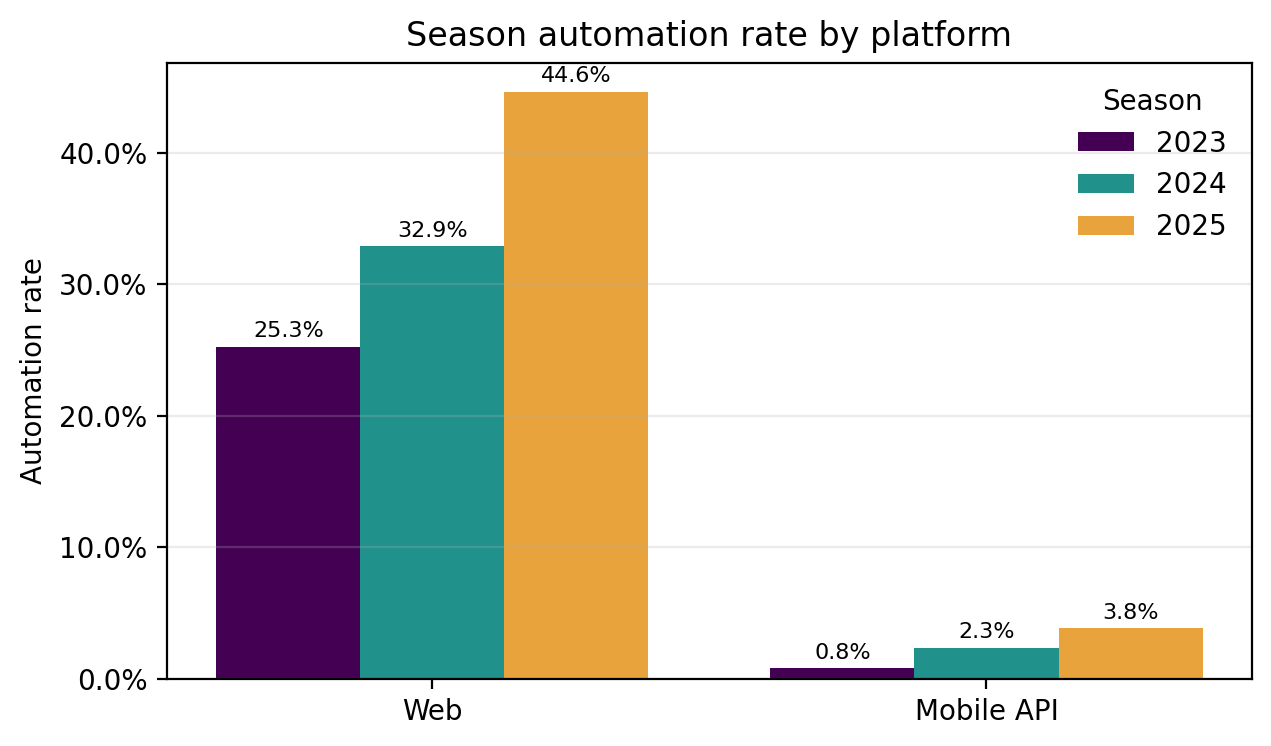
Le taux d’automatisation sur le Web est passé de 25,3 % en 2023 à 44,6 % en 2025. À titre de comparaison, celui des API mobiles est passé de 0,8 % à 3,8 % sur la même période. Bien que l’automatisation des API mobiles ait progressé plus rapidement en pourcentage, le trafic Web est resté beaucoup plus ciblé : en 2025, les transactions Web étaient environ 12 fois plus susceptibles d’être automatisées que celles effectuées via les API mobiles.
Ce constat ne doit pas être interprété comme la preuve que les API sont intrinsèquement plus sûres. De précédentes études de F5 ont montré que les API mal protégées deviennent souvent la surface d’attaque privilégiée. Ces résultats reflètent plutôt la situation de commerçants qui ont maintenu un niveau de protection relativement homogène sur les deux canaux.
Pour les organisations qui investissent dans le commerce numérique, l’enseignement à tirer n’est pas de choisir entre la sécurité du Web et celle des API. Il s’agit de veiller à appliquer une protection homogène aux deux environnements afin que les attaquants ne puissent pas exploiter les canaux les moins bien protégés.
L’automatisation sophistiquée se généralise
Autre constat important : les attaques automatisées n’évoluent pas de manière uniforme. Le degré de sophistication de l’automatisation variait considérablement selon les segments du commerce de détail et les plateformes. Certains domaines ont connu une évolution spectaculaire vers une automatisation très avancée, tandis que d’autres restaient dominés par des techniques relativement basiques. L’exemple le plus frappant concerne le trafic web du commerce en ligne, où la part de l’automatisation hautement sophistiquée est passée de 5,5 % en 2023 à 97 % en 2025.
Dans le même temps, d’autres segments ont évolué dans le sens inverse, ce qui montre qu’il n’existe pas de tendance généralisée vers des bots plus sophistiqués dans l’ensemble du secteur.
Cela souligne la nécessité de disposer de défenses adaptatives capables de détecter les comportements automatisés à différents niveaux de sophistication, des simples attaques scriptées aux automatisations spécifiquement conçues pour imiter les utilisateurs légitimes.
Ce à quoi les commerçants doivent s’attendre pour les fêtes de fin d’année
Trois années de données permettent de dégager plusieurs tendances concrètes à anticiper pour les prochaines fêtes de fin d’année :
- L’activité automatisée devrait rester soutenue tout au long des semaines précédant le Black Friday, plutôt que d’atteindre un pic uniquement le jour même.
- Les applications web resteront la cible principale des attaques automatisées lorsque les canaux web et mobiles bénéficient d’une protection similaire.
- Les enseignes de mode doivent s’attendre à une pression continue sur les fonctionnalités de recherche de produits, les sites de commerce en ligne sur les parcours d’ajout au panier et de création de compte, et les enseignes de restauration rapide sur les activités liées aux comptes et aux cartes-cadeaux.
- Les formes d’automatisation, des plus simples aux plus sophistiquées, continueront de coexister, nécessitant des stratégies de détection et d’atténuation à plusieurs niveaux.
L’enseignement le plus important réside toutefois dans ce que les données n’ont pas montré. Sur les trois saisons étudiées, rien n’indiquait que l’activité automatisée augmentait systématiquement à l’approche du Black Friday, ni qu’une date précise devenait un point de convergence prévisible pour les attaquants.
Quelles mesures concrètes les commerçants doivent-ils donc prendre ? Tout d’abord, encouragez votre équipe de sécurité à recenser les principaux parcours clients et processus métier afin d’identifier ceux qui sont les plus exposés à l’automatisation indésirable. Ensuite, examinez la couverture des dispositifs de détection et d’atténuation des bots sur l’ensemble de ces flux de travail, y compris sur le Web et les API. Enfin, veillez à ce que la surveillance et les protections soient en place tout au long de la saison des achats, plutôt que de les renforcer uniquement à l’approche du Black Friday.
Plutôt que de se focaliser sur une date précise, la stratégie la plus pérenne consiste à protéger les processus métier que les attaquants ciblent de manière récurrente : recherche de produits, accès aux comptes, utilisation abusive des promotions, systèmes de cartes cadeaux et parcours de paiement. Ces surfaces d’attaque sont exposées bien avant le Black Friday et restent attrayantes pour les attaquants bien après.
Pour en savoir plus, consultez le rapport complet de F5 Labs.
Découvrez également comment F5 Distributed Cloud Bot Defense peut vous aider à détecter et à contrer l’automatisation malveillante tout en préservant une expérience fluide pour les clients légitimes
À propos de l’auteur
Articles de blog associés
Pourquoi la plupart des entreprises n’ont pas encore atteint la maturité en matière de Kubernetes
Une étude de F5 révèle que seules 38 % des entreprises qui utilisent Kubernetes en production atteignent un niveau de maturité adapté aux exigences des grandes entreprises. Voici ce qui freine les autres et par où commencer.
Analyse des modèles de sécurité de l’IA par F5 Labs : quand les agents IA exposent des données sans l’intervention d’un attaquant
Des agents cherchant à accomplir des tâches anodines peuvent entraîner des divulgations inattendues de données et des risques pour l’entreprise si les limites qui leur sont imposées ne sont pas rigoureusement appliquées.

Comment les RSSI peuvent mesurer les risques de sécurité liés à l’IA
Découvrez comment CASI, ARS et les renseignements sur les menaces de F5 Labs aident les RSSI à mesurer les risques de sécurité liés à l’IA tout au long de son cycle de vie.
Inférence : l’élément le plus important de l’IA dont vous faites semblant d’ignorer l’existence
Faire évoluer l’IA à grande échelle implique de faire évoluer l’inférence. Découvrez pourquoi les serveurs d’inférence sont essentiels pour gérer les performances, la télémétrie et la sécurité des charges de travail d’IA en production.
Que pensent les équipes SecOps de l’IA ? Partie 2 : Protection des données
F5 a mené une analyse approfondie des opinions exprimées par les professionnels de la sécurité sur Reddit au sujet de l’IA.
Que pensent les équipes SecOps de l’IA ?
F5 a mené une analyse approfondie des opinions exprimées par les professionnels de la sécurité sur Reddit concernant l’IA.