Il y a environ un mois, nous avons publié la sixième édition de notre rapport annuel sur l’état des services applicatifs (SOAS). Dès le départ, nous avons avancé que, puisque les services applicatifs se situent entre l’application et l’utilisateur final, ils constituent les éléments indispensables à toute interaction réussie avec une application. Les services applicatifs offrent des expériences client de haute qualité afin de favoriser l’engagement, d’optimiser les communications au sein d’architectures multicloud et de mettre efficacement en œuvre la sécurité pour instaurer la confiance.
En 2015, nous avions prédit que les services applicatifs gagneraient encore en importance à mesure que les applications et les données se déploieraient dans différents clouds et que la transformation numérique créerait de nouveaux écosystèmes et modèles économiques. Les taux d’adoption nous ont donné raison, puisqu’ils ont augmenté pour la quasi-totalité des services applicatifs. En voici quelques exemples :
- En 2020, le taux d’adoption de la protection WAF atteint désormais 71 %, contre 56 % en 2015
- Les déploiements de solutions de protection contre les attaques DDoS sont passés de 53 % en 2015 à 70 %
- L’équilibrage de charge, déjà largement déployé en 2015, progresse de 4 points pour atteindre 74 %
À mesure que les réalités de la COVID-19 se précisent, le rôle essentiel joué par les services applicatifs apparaît lui aussi plus clairement. Alors que les organisations s’emploient rapidement à permettre à leurs collaborateurs du monde entier de travailler à domicile, elles s’intéressent aux performances, à la disponibilité et à la sécurité de leurs applications d’entreprise. Au fil de nos échanges avec des clients et des partenaires du monde entier au cours du mois écoulé, nous avons constaté un regain d’intérêt pour certains des services applicatifs qui figuraient déjà en tête de liste en 2015 : répartition de charge, pare-feu réseau, antivirus et, surtout, gestion des identités et des accès.
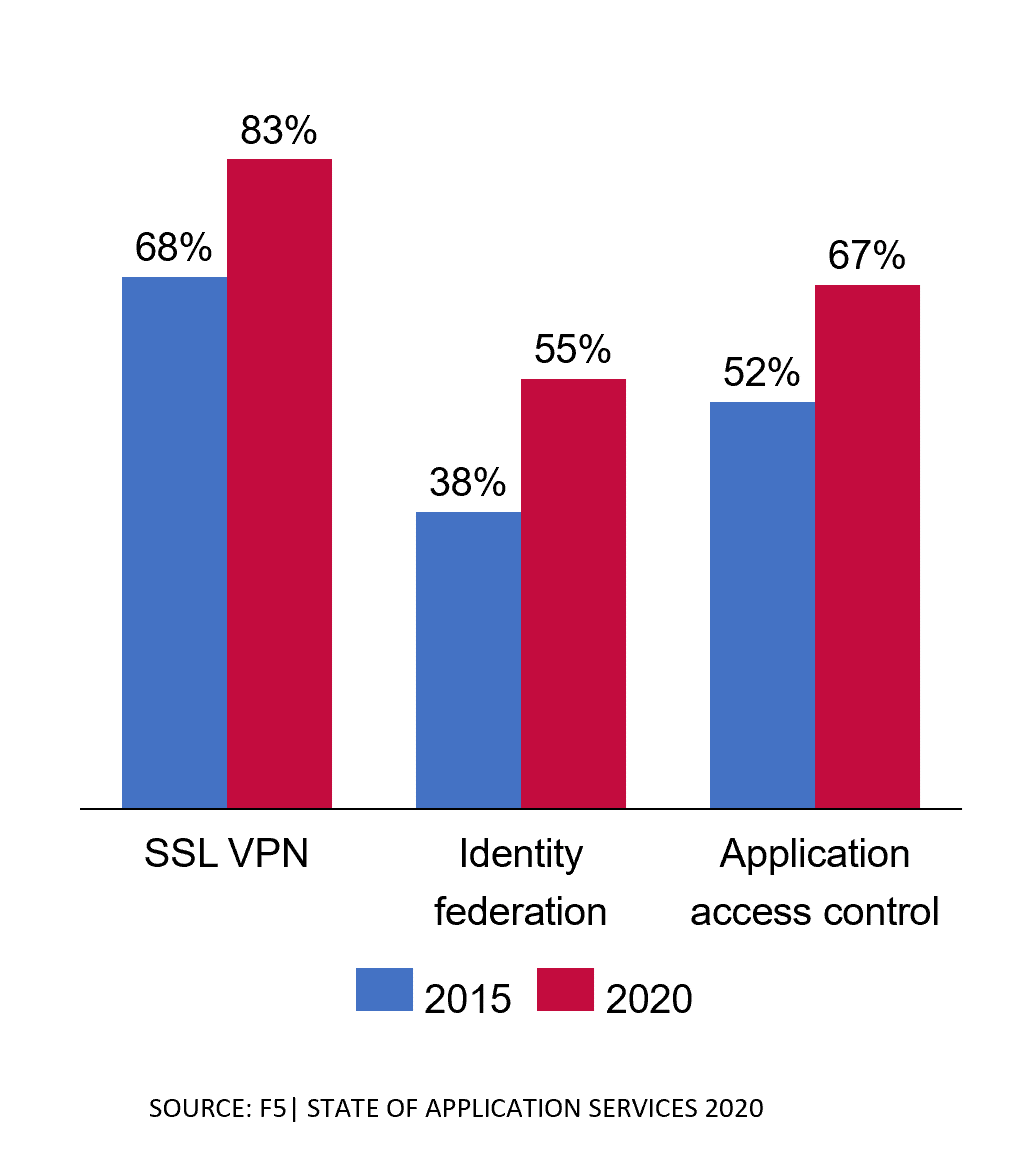
Si la plupart des organisations disposent de l’infrastructure nécessaire pour permettre à un pourcentage limité de leurs employés de travailler à distance à tout moment, elles ont rarement dû étendre leurs capacités pour prendre en charge des dizaines, voire des centaines ou des milliers de personnes, le tout en une semaine ou deux. Les services applicatifs fédèrent les identités des utilisateurs et permettent l’authentification unique afin d’offrir une expérience utilisateur fluide et sécurisée à l’échelle mondiale. D’après les données recueillies au cours des six dernières années, la plupart des organisations disposaient au moins d’une architecture-cadre leur permettant de monter en charge. Voici quelques indicateurs clés :
- Le taux de déploiement des VPN SSL atteint désormais 83 %, contre 68 % en 2015
- La fédération d’identités a atteint 55 %, contre 38 % en 2015
- Le taux de déploiement des contrôles d’accès aux applications est passé de 52 % en 2015 à 67 %
L’un des services applicatifs dont le taux d’utilisation est resté stable est l’infrastructure de postes de travail virtuels (VDI), avec 38 % en 2015 et 39 % en 2020. Nous pensons que ces taux augmentent régulièrement ce mois-ci, car la VDI permet aux employés d’accéder à leur poste de travail depuis un ordinateur personnel, ce qui laisse aux organisations le temps de déployer des ordinateurs portables et d’autres équipements nécessaires. De même, l’équilibrage de charge, l’équilibrage global de la charge des serveurs et le DNS assurent une surveillance essentielle de la capacité et de la bande passante afin de garantir des performances constantes pendant les périodes de forte utilisation.
Il a été avancé que l’une des conséquences à long terme de la crise de la COVID-19 pourrait être une accélération des initiatives de transformation numérique. Pour que cela se produise, les services applicatifs devront continuer à jouer un rôle toujours plus important dans la gestion et la protection des applications. Ces services affranchissent la fourniture des applications des contraintes liées à l’infrastructure physique, permettent de dégager des informations précieuses sur les applications et l’activité, et offrent une efficacité maximale face aux menaces de sécurité. Si les tendances observées au cours des six dernières années se maintiennent pendant les six prochaines, ces prédictions sont tout à fait plausibles.
Chaque année, Lori MacVittie et moi-même sommes impatients d’analyser les résultats. C’est un véritable cadeau que nous font chaque année les milliers de personnes qui ont pris le temps de nous parler de leurs déploiements et de leur utilisation des services applicatifs. Nous leur en sommes sincèrement reconnaissants et souhaitons à toutes et à tous santé et sécurité.
Téléchargez le Rapport 2020 sur l’état des services applicatifs, et suivez la conversation avec @f5networks et le hashtag #AppServices.
À propos de l’auteur
Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.