
Qu’est-ce que la protection des applications web et des API (WAAP) ?
La protection des applications web et des API (WAAP) désigne un ensemble intégré de services de sécurité qui fonctionnent de concert pour atténuer les risques de sécurité liés aux API et aux applications web.
Signification de WAAP
Les solutions WAAP protègent contre les risques liés à la sécurité des applications, notamment l’exploitation des vulnérabilités, les bots, les attaques automatisées, les dénis de service, la fraude et les abus, ainsi que les intégrations non sécurisées d’API tierces.
Des contrôles de sécurité intégrés permettent aux organisations d’améliorer leur visibilité grâce à des informations exploitables, afin de bloquer des attaques spécifiques et d’identifier des campagnes de menaces coordonnées couvrant plusieurs vecteurs d’attaque.
Dans cette leçon Brightboard, Buu Lam explique ce qu’est un WAAP, à quels besoins il répond et comment en tirer parti.
Que sont les API et les passerelles API ?
Les interfaces de programmation d’applications (API) constituent le moyen le plus courant de connecter entre eux les utilisateurs, les applications et les services dans un environnement informatique moderne. La plupart des applications modernes reposent sur des API, des interfaces logicielles qui permettent aux applications ou aux services de communiquer et rendent possibles les interactions entre les produits et les services sous forme de requêtes et de réponses. Toutefois, plus le nombre d’API augmente, plus la surface d’attaque s’étend. À mesure que les API se généralisent et sont distribuées au sein d’architectures de microservices, une infrastructure supplémentaire devient nécessaire pour garantir l’évolutivité et la sécurité.
Pour les applications basées sur des microservices, une passerelle d’API constitue un point d’entrée unique dans le système et assure le routage et la composition des requêtes, ainsi que l’application des politiques. Elle traite certaines requêtes en les acheminant simplement vers le service backend approprié, et d’autres en faisant appel à plusieurs services backend et en agrégeant les résultats.
Les passerelles API intègrent également des fonctionnalités de sécurité qui protègent les API contre les menaces courantes. Elles assurent en outre des fonctions de sécurité essentielles, notamment la gestion du contrôle d’accès, de l’authentification et des autorisations pour vos API, afin que seuls les utilisateurs authentifiés et autorisés puissent y accéder.
Une passerelle d’API peut être déployée devant un cluster Kubernetes en tant qu’équilibreur de charge (niveau multicluster), à sa périphérie en tant que contrôleur Ingress (niveau cluster) ou en son sein en tant que maillage de services (niveau service). Pour les déploiements de passerelles d’API à la périphérie et au sein du cluster Kubernetes, il est recommandé d’utiliser un outil natif de Kubernetes comme passerelle d’API. Ces outils sont étroitement intégrés à l’API Kubernetes, prennent en charge YAML et peuvent être configurés à l’aide de l’interface de ligne de commande standard de Kubernetes.
L’utilisation conjointe d’une passerelle API et d’une solution WAAP permet d’ajouter des couches de sécurité complémentaires. Par exemple, une passerelle API se concentre principalement sur la gestion et la sécurisation de l’accès aux API, tandis qu’une solution WAAP protège les applications web et les API contre un large éventail de menaces de sécurité, notamment les vulnérabilités du Top 10 de l’OWASP, les attaques DDoS, ainsi que le trafic de bots, et offre des fonctionnalités avancées telles que le renseignement sur les menaces et la détection des anomalies fondée sur le comportement.
Pourquoi la protection des applications web et des API est-elle importante ?
Proposer aux clients des expériences numériques attrayantes et sécurisées est un impératif commercial et une priorité majeure pour les responsables de la sécurité et des risques. Dans l’économie numérique moderne, l’équation risques-bénéfices visant à concilier sécurité et facilité d’utilisation n’a jamais été aussi complexe, cruciale et lucrative.
Un choix sans précédent, la faible tolérance des clients aux difficultés ou aux défaillances et les contraintes réglementaires croissantes font évoluer la perception de la sécurité, qui n’est plus considérée comme un centre de coûts, mais comme un facteur de différenciation concurrentielle dans le numérique. En outre, les applications sont de plus en plus décentralisées et distribuées, déployées sur des architectures hétérogènes et multicloud, et intégrées à des chaînes d’approvisionnement logicielles et à des pipelines CI/CD complexes.
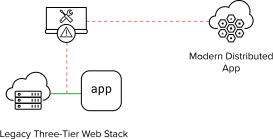
Figure 1 : les applications sont de plus en plus décentralisées et distribuées
La sophistication croissante des bots et des attaques automatisées, ainsi que la multiplication des points de terminaison d’API due à l’utilisation accrue des applications mobiles et au développement d’applications modernes, élargissent considérablement la surface d’attaque et engendrent des risques imprévus liés aux intégrations tierces.
Le cycle de vie des attaques industrialisées commence par l’automatisation et se termine par la prise de contrôle de comptes et la fraude.
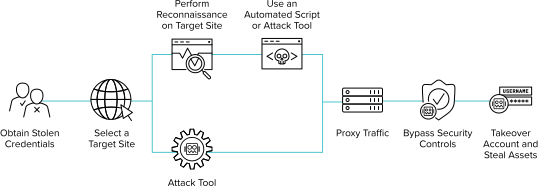
Figure 2 : Les attaques visant les applications sont persistantes et sophistiquées
Une solution WAAP représente l’évolution du marché des WAF vers des domaines connexes, notamment la gestion des bots, la sécurité des API et la protection contre les attaques DDoS.
Historiquement, un WAF intégré à des centres de nettoyage DDoS basés dans le cloud était considéré comme une solution WAAP, qu’il s’agisse d’une appliance matérielle ou virtuelle déployée dans un centre de données, un cloud privé ou un cloud public. Toutefois, le marché se trouve à un tournant où de nombreuses organisations privilégieront les plateformes WAAP basées dans le cloud, sous la forme d’une sécurité en tant que service.
Plusieurs facteurs contribuent à l’intérêt croissant pour les plateformes WAAP basées sur le cloud :
- La nécessité de disposer d’une technologie spécialisée de gestion des bots pour prévenir la fraude et les abus
- Des contrôles de découverte et d’application des politiques pour les API, capables d’atténuer les risques liés aux intégrations tierces
- Maintenance continue des politiques via des API, des frameworks de développement et des pipelines CI/CD
- Protections automatisées et correction des faux positifs grâce à une IA supervisée par l’humain
Les WAF sous forme d’appliances qui s’intègrent à des services de sécurité cloud axés sur les résultats métier resteront des solutions viables, voire privilégiées, dans les secteurs fortement réglementés tels que la banque et les services financiers (BFSI).
Comment évaluer un service WAAP cloud
L’efficacité et la facilité d’utilisation sont souvent citées comme des critères d’achat essentiels pour une solution WAAP.
Une solution WAAP de premier ordre aide les organisations à renforcer leur posture de sécurité au rythme de leurs activités, à limiter les compromissions sans friction ni faux positifs excessifs, et à réduire la complexité opérationnelle afin de protéger en permanence les architectures hybrides et multicloud contre les vulnérabilités critiques, l’exploitation abusive de la logique métier et les risques imprévus.
Les principales fonctionnalités comprennent :
- Observabilité universelle de l’infrastructure cloud native à l’ensemble de la pile applicative
- Découverte dynamique des API et application des politiques
- Résilience face à l’adaptation des outils, à l’escalade et aux techniques d’évasion des attaquants
Comment fonctionne la protection des applications web et des API ?
Les solutions WAAP réduisent les risques de compromission, d’exfiltration de données, de prise de contrôle de comptes et d’indisponibilité des applications en intégrant différents contrôles de sécurité pour protéger les applications, notamment :
- Pare-feu d’application web (WAF)
- Gestion des bots
- Sécurité des API
- Atténuation des attaques DDoS
Les solutions WAAP sont disponibles sous plusieurs formats :
- Appliances WAF physiques/virtuelles s’intégrant à des services de sécurité basés dans le cloud
- Instances WAF basées sur des microservices et intégrées à des services de sécurité cloud
- Plateformes WAAP basées sur le cloud avec contrôles de sécurité WAF, anti-bots, API et anti-DDoS intégrés
Les solutions WAAP incluent également une protection côté client permettant de détecter les scripts malveillants et le skimming (comme les attaques Magecart), des contrôles de sécurité visant à prévenir les attaques menées par l’intermédiaire d’agrégateurs malveillants, ainsi qu’une protection des comptes empêchant leur prise de contrôle par le biais de fraudes manuelles.
Les solutions de protection de l’infrastructure applicative (AIP) renforcent davantage la sécurité des applications et améliorent la remédiation grâce à la détection dynamique des vulnérabilités et à la sécurisation des charges de travail dans le cloud, empêchant ainsi l’exploitation abusive et les attaques visant l’infrastructure sous-jacente grâce à leur intégration aux contrôles WAAP.
Comment F5 assure-t-il la protection des applications web et des API ?
Les solutions WAAP de F5 s’intègrent nativement à toutes les architectures, tous les clouds et tous les modèles opérationnels. Elles offrent aux équipes chargées de la sécurité et des risques une visibilité globale et une application cohérente des politiques afin de protéger les applications existantes et modernes, du cœur du réseau au cloud et à la périphérie. Les solutions WAAP de F5 offrent souplesse et liberté de choix en matière de modèle de déploiement et de modèle opérationnel.
F5 Distributed Cloud WAAP offre une observabilité inégalée qui, associée à un vaste lac de données réelles et à des algorithmes d’apprentissage automatique, permet aux clients de F5 d’adopter des services à valeur ajoutée (VAS) basés sur l’IA, tels qu’Authentication Intelligence, qui optimise les transactions des clients légitimes en améliorant la personnalisation et en réduisant les frictions afin d’accroître la fidélisation, la conversion et la loyauté.
Figure 3 : Plateforme de protection des applications web et des API F5 Distributed Cloud
F5 NGINX propose également plusieurs options pour déployer et exploiter une passerelle d’API en fonction de vos cas d’usage et de vos modèles de déploiement. Parmi les outils universels figure F5 NGINX Plus, qui peut être déployé comme passerelle d’API légère et hautement performante dans des environnements cloud, sur site et en périphérie.
Les outils natifs de Kubernetes incluent NGINX Ingress Controller, qui gère la connectivité des applications à la périphérie d’un cluster Kubernetes et offre des fonctionnalités de passerelle API, de gestion des identités et d’observabilité.
