Zero trust architecture pour les administrations publiques
Protégez les applications, les API et l’IA des administrations grâce à une approche Zero Trust dans des environnements multicloud hybrides.
Préservez la continuité des missions et la confiance des citoyens
Renforcez la résilience des services critiques
F5 associe des contrôles de sécurité à une gestion intelligente du trafic et à une conception résiliente des infrastructures afin d’éviter les interruptions de service dues aux cyberincidents et d’accélérer la reprise lorsqu’ils surviennent. Les organismes publics assurent ainsi la continuité de leurs opérations en cas d’attaque, tout en protégeant les données critiques et en maintenant la disponibilité des services essentiels.
Protégez les services critiques grâce à une sécurité optimisée par l’IA
F5 assure une inspection cohérente et continue du trafic des modèles, des agents et des API. La solution détecte l’IA fantôme et les API non gérées dans les environnements multicloud hybrides et isolés, et bloque les flux de données non autorisés, les injections de prompts et les fuites de données avant qu’ils n’atteignent des données sensibles relatives aux citoyens ou aux missions.
Simplifiez les opérations de sécurité
F5 centralise la gestion des politiques, la visibilité et l’automatisation dans les environnements multicloud hybrides. Les organismes publics réduisent la prolifération des outils, rationalisent les opérations de sécurité et exploitent la télémétrie des couches L3 à L7 pour accélérer l’analyse des causes profondes et améliorer le temps moyen de résolution (MTTR).
Digital sovereignty et conformité simplifiée
F5 consigne chaque décision relative aux politiques et à leur application, créant ainsi une piste d’audit qui atteste de la maturité de l’approche Zero Trust au regard de la norme NIST SP 800-207, du modèle de maturité Zero Trust de la CISA et des cadres nationaux équivalents. La mise en correspondance des contrôles s’étend à des référentiels tels que NIST 800-53. Pour les pays imposant des exigences de résidence des données, les options de déploiement souverain permettent de conserver le contrôle au niveau local, tandis que F5 applique le modèle Zero Trust au sein de ces périmètres.
Une protection optimisée par l’IA avec des contrôles Zero Trust granulaires
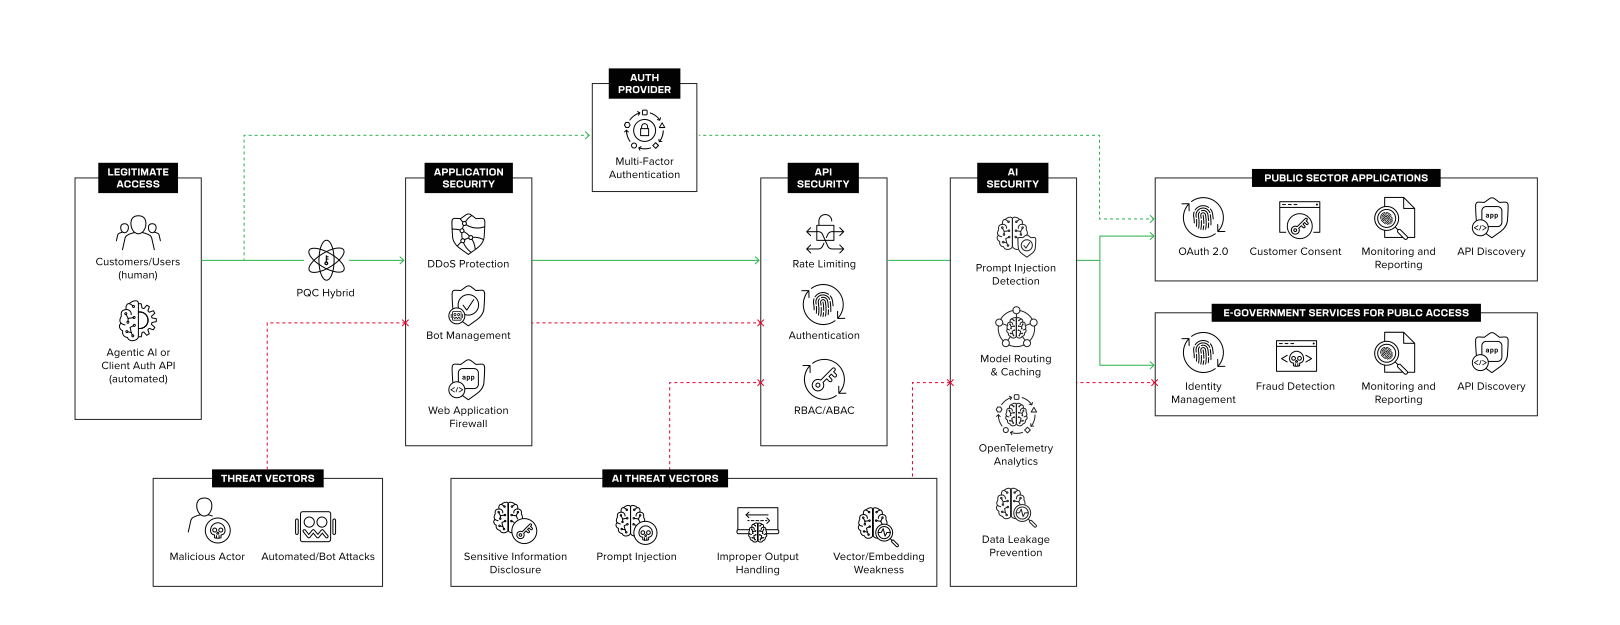
Protection cohérente et continue des charges de travail dans les environnements multicloud hybrides
La F5 Application Delivery and Security Platform (ADSP) assure la cybersécurité sur le chemin du trafic applicatif dans les centres de données, le cloud et en périphérie, en plaçant le modèle Zero Trust au cœur de son approche : accès tenant compte de l’identité, microsegmentation, inspection du trafic chiffré et protection des applications et des API à l’exécution. La F5 AI Security Platform étend ce socle aux charges de travail d’IA en détectant l’IA fantôme et en régissant le trafic des modèles, des agents et des API, avec un déploiement possible jusque dans les environnements isolés. Les politiques et les journaux des deux plateformes fournissent les éléments probants nécessaires aux audits pour démontrer la conformité.
Comment F5 vous aide
Gestion des identités et des accès
Sécurisez les applications modernes et héritées grâce au modèle Zero Trust
Activez un accès Zero Trust tenant compte de l’identité, avec une application centralisée des politiques pour les applications modernes et héritées, à l’aide de contrôles d’accès cohérents.
BIG-IP Zero Trust Access
Accès sécurisé et sensible à l’identité pour les applications gouvernementales, avec des contrôles basés sur des politiques.
Distributed Cloud Client-Side Defense
Protégez les applications web gouvernementales contre les attaques malveillantes côté client.
Pare-feu réseau et microsegmentation
Renforcez la sécurité du réseau grâce à la visibilité sur le trafic chiffré
Centralisez la visibilité sur le trafic SSL/TLS afin de détecter les menaces chiffrées, appliquez des contrôles du trafic basés sur des politiques et renforcez la microsegmentation pour atténuer les attaques DDoS et les menaces réseau.
BIG-IP SSL Orchestrator
Déchiffrez le trafic chiffré des administrations publiques afin de l’inspecter à des fins de sécurité.
Gestion de la sécurité des pare-feu réseau
Appliquez des contrôles du trafic basés sur des politiques afin de renforcer la sécurité du réseau et la protection contre les attaques DDoS.
Protection des applications et des environnements d’exécution de l’IA
Garantissez une sécurité cohérente pour l’ensemble des services numériques
Protégez les applications gouvernementales, les API et l’IA grâce à la sécurisation du cycle de vie des API, à des contrôles d’accès fondés sur des politiques et à des garde-fous pour l’IA dans les environnements distribués.
Sécurité des API
Découvrez, surveillez et sécurisez les API grâce à une visibilité et une gouvernance continues.
Pare-feu d’applications web
Protégez les applications contre les attaques de couche 7 et les 10 principaux risques de l’OWASP.
Passerelle API NGINX
Sécurisez les communications des API grâce à une authentification et à des contrôles d’accès basés sur des politiques.
Guardrails pour l’IA
Encadrez les interactions avec l’IA afin de réduire les risques d’injection de prompts et d’exposition des données.
Visibilité continue et gestion unifiée
Standardisez les opérations de mise à disposition et de sécurisation des applications
Réduisez la complexité opérationnelle grâce à une gestion centralisée, une visibilité de bout en bout et une automatisation intelligente de la mise à disposition et de la sécurité des applications.
BIG-IQ Centralized Management
Gérez les appareils et services BIG-IP depuis une plateforme de gestion unique et unifiée.
BIG-IP Automation Toolchain
Automatisez le provisionnement et la configuration de BIG-IP grâce à des interfaces déclaratives.
Nginx One
Regroupez la mise à disposition, la sécurité et la gestion des applications au sein d’une offre unique pour garantir la cohérence des opérations.
F5 Insight pour ADSP
Unifiez la visibilité sur les applications et l’infrastructure grâce à des renseignements opérationnels exploitables.
Ressources
Rapports d’analystes
Actualités récentes
COMMUNIQUÉ DE PRESSE
La surface d’attaque est partout : l’EDR dans le réseau n’est plus une option
Présentation des solutions
PRÉSENTATION DE LA SOLUTION
Solutions d’architecture Zero Trust de F5
PRÉSENTATION DE LA SOLUTION
Le Zero Trust dans un monde centré sur les applications
PRÉSENTATION DE LA SOLUTION