BIG-IP DNS
Le rôle de BIG-IP DNS au sein de la F5 Application Delivery and Security Platform (ADSP) permet à votre infrastructure DNS et d’équilibrage global de charge des serveurs (GSLB) de fournir un cadre unifié, évolutif et intelligent pour la mise à disposition et la sécurité des applications, afin de garantir des applications rapides et sécurisées dans tous les environnements.
Mise à l’échelle, sécurisation et optimisation du DNS
F5 ADSP optimise la disponibilité et les performances des applications, et fournit un pilotage du trafic en temps réel et un équilibrage global de charge des serveurs (GSLB) avec BIG-IP DNS, grâce à une gestion unifiée et à une orchestration intelligente. Cette solution permet à votre infrastructure de s’adapter à très grande échelle et la sécurise en cas de volumes élevés de requêtes et d’attaques DDoS, garantissant ainsi des performances fiables dans les environnements hybrides et multicloud.
Des performances DNS inégalées
Évoluez à très grande échelle jusqu’à 100 millions de réponses par seconde (RPS) afin de gérer les augmentations rapides du nombre de requêtes DNS. Grâce à un ensemble de fonctionnalités comprenant l’évolutivité multicœur, DNS Express et l’intégration d’IP Anycast, la diffusion DNS peut traiter des millions de requêtes DNS et garantit aux utilisateurs des performances applicatives optimales.
- Performances de 100 millions de RPS - BIG-IP DNS permet une mise à l’échelle massive du DNS faisant autorité jusqu’à 100 millions de réponses aux requêtes par seconde (RPS), garantissant ainsi que les utilisateurs se connectent au meilleur site, et offre une mise à l’échelle à la demande pour le DNS et les applications mondiales. DNS Express améliore les fonctions DNS standard en déchargeant les réponses DNS et en passant de quelques centaines de milliers à plus de 50 millions de RPS.
- Mise à l’échelle DNS à la demande - Déployez une mise à l’échelle à la demande avec la capacité souhaitée en matière de limites de débit et d’objets pour BIG-IP DNS et GSLB.
- Performances globales dans le cloud et sur site - Orientez les utilisateurs vers les serveurs qui leur offriront la connexion la plus rapide et la plus fiable, en fonction des politiques métier, de leur localisation et des performances des applications et des serveurs.
La sécurisation du DNS est essentielle
Une sécurité complète est indispensable pour chaque application, car les applications sont au centre de l’attention des acteurs malveillants comme des utilisateurs légitimes. Un réseau mal sécurisé peut avoir de lourdes conséquences et entraîner une perte de clients et de chiffre d’affaires. Les services BIG-IP DNS offrent l’agilité adaptée au DevOps, ainsi que l’évolutivité, le niveau de sécurité et la protection des investissements nécessaires aux applications établies comme émergentes.
- Pare-feu DNS/DDoS - Peut être associé à BIG-IP AFM pour offrir une sécurité étendue, notamment en protégeant le DNS contre les attaques DDoS volumétriques telles que les inondations UDP ou les attaques DDoS par amplification.
- DNSSEC - Protégez les serveurs LDNS contre l’empoisonnement du cache et les attaques de l’homme du milieu grâce à DNSSEC en temps réel.
- DoH/DoT - BIG-IP DNS déchiffre et résout les requêtes DNS sur HTTPS (DoH) sans incidence sur le nombre de requêtes par seconde (RPS). DNS sur TLS (DoT) garantit que les requêtes et les réponses DNS ne sont ni altérées ni falsifiées lors d’attaques sur le chemin.
Améliorez la mise en cache et la résolution pour accroître l’évolutivité
La latence DNS peut être réduite en activant un cache DNS sur BIG-IP DNS afin qu’il réponde immédiatement aux requêtes des clients. Cela permet de centraliser le cache et d’augmenter son taux de succès, réduisant ainsi la latence DNS jusqu’à 80 %. Outre la mise en cache, BIG-IP DNS permet à l’appareil d’effectuer lui-même la résolution DNS sans avoir recours à un résolveur DNS en amont.
- Consolidation du cache - Latence et temps de réponse réduits jusqu’à 80 %.
- Répartition de la charge DNS - L’intégration d’IP Anycast répartit la charge des requêtes DNS et achemine les requêtes adressées à une seule adresse IP vers plusieurs appareils locaux.
- Routage basé sur la localisation - Achemine les clients vers le centre de données le plus proche grâce à un équilibrage de charge basé sur la géolocalisation, afin d’offrir la meilleure expérience utilisateur.
Simplifiez la gestion du réseau DNS
Les réseaux se développent, tant en taille qu’en besoins de trafic, ce qui nécessite d’améliorer la disponibilité pour les utilisateurs ainsi que l’accès et la gestion pour les administrateurs. BIG-IP DNS offre une visibilité et une programmabilité aisées, facilitant ainsi la maintenance des architectures réseau.
- Intégration à l’infrastructure actuelle - Communiquez et intégrez-vous aux équipements réseau tels que les agents SNMP, les caches tiers, les serveurs, les routeurs et les répartiteurs de charge afin de diagnostiquer l’état des points de terminaison du réseau.
- Options de site flexibles - Activez des options de site flexibles, notamment Actif/Actif, Actif/Passif ou Actif/Reprise après sinistre uniquement.
- Basculement garantissant la disponibilité - Basculez des centres de données entiers ou des applications/serveurs individuels afin que les utilisateurs bénéficient d’un accès ininterrompu aux applications dont ils ont besoin.
Présentation du produit
Faites évoluer et protégez votre DNS à très grande échelle tout en optimisant la diffusion mondiale de vos applications
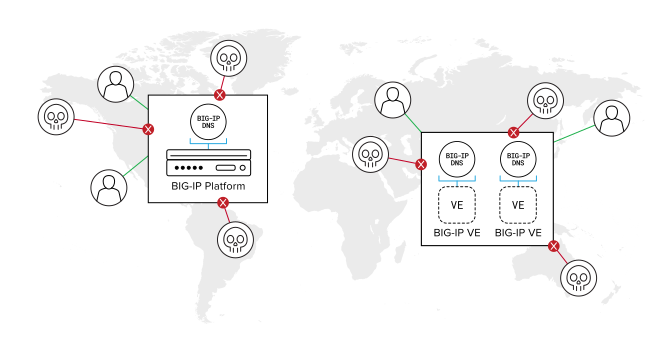
Le DNS permet aux utilisateurs d’accéder aux services, ce qui en fait l’un des composants les plus importants de l’infrastructure réseau. Si le DNS est indisponible, les services ne fonctionneront pas correctement. Les fournisseurs de services et les entreprises doivent mettre en place une infrastructure DNS optimisée et sécurisée, capable d’évoluer rapidement et de gérer des millions de noms de services et d’adresses IP. Améliorez les performances et la disponibilité de vos applications mondiales en dirigeant les utilisateurs vers le point de terminaison le plus proche ou le plus rapide, qu’il s’agisse d’un environnement physique, virtuel ou cloud, grâce à la répartition globale de la charge des serveurs (GSLB) de F5.
Natif du cloud
Disponibles au format cloud natif sous forme de CNF, les services applicatifs F5 fonctionnent de la même manière dans les clouds publics et privés que dans le centre de données.
Éditions virtuelles
Les éditions virtuelles BIG-IP offrent les mêmes fonctionnalités que celles exécutées sur le matériel F5, et vous pouvez les déployer sur n’importe quel hyperviseur ou auprès de certains fournisseurs de cloud.
Matériel
La gamme d’appareils BIG-IP et le châssis VELOS sont tous deux des équipements puissants, spécialement conçus pour exécuter les logiciels F5.
Fonctionnalités principales
La solution DNS hyperscale et sécurisée de F5 accélère la navigation web et réduit la latence, améliorant ainsi l’expérience utilisateur, ce qui contribue à réduire le taux d’attrition et à augmenter les revenus. La visibilité sur le DNS et ces applications permet d’optimiser leur disponibilité, leurs performances et leur protection.
Performances DNS supérieures
Gère les réponses aux requêtes grâce à une évolutivité multicœur, afin d’absorber les pics de volume de requêtes DNS.
Sécurité DNS
Valide les requêtes, atténue les communications malveillantes, absorbe les attaques DDoS, assure le chiffrement de bout en bout avec SSL, et bien plus encore.
Rapports et analyses
Journalisation, rapports et analyses : données DNS et GSLB détaillées, statistiques et graphiques pour une analyse approfondie.
Répartition globale de la charge des serveurs
Répond aux exigences des applications dans les environnements de centre de données et cloud, tout en assurant leur disponibilité.
Surveillance continue et basculement automatique
Vous offre la flexibilité nécessaire pour rediriger le trafic vers un centre de données de secours et basculer l’intégralité d’un site, ou simplement gérer les applications concernées.
Moniteur d’intégrité DNS
Prise en charge native de la surveillance de l’état des applications.
Prise en charge des normes 3GPP 3G, 4G et 5G
Prend en charge les enregistrements DNS NAPTR et les services associés afin d’accélérer l’instanciation des services.
Prise en charge d’IPv6 et de DNS64
Traduit le trafic afin qu’il puisse être traité par des points de terminaison IPv4 ou IPv6.
Prise en charge des plateformes et intégrations
Alliances technologiques
Alliances technologiques
Les services applicatifs F5 s’intègrent aux principaux fournisseurs de cloud et sont disponibles directement sur leurs marketplaces, avec différentes options de consommation : paiement à l’usage (PAYG) ou licence perpétuelle à apporter (BYOL).
Plateformes privées que nous prenons en charge
Plateformes privées que nous prenons en charge
F5 prend en charge les fournisseurs de colocation et d’interconnexion lors de la mise en place de clouds privés. Un cloud privé utilisant les services applicatifs F5 est idéal pour accélérer le déploiement des applications, permettre des changements dynamiques dans le centre de données et adapter les services d’infrastructure aux charges de travail selon un modèle par application.
Ressources
À la une
Introduction à l’équilibrage de charge BIG-IP DNS
Jason Rahm présente la stratégie globale d’équilibrage de charge de BIG-IP DNS et explique en quoi elle diffère des options de BIG-IP LTM.
Études de cas
Les rapports DNS en quasi-temps réel atténuent les attaques DDoS ›
Présentation des solutions
Sécurité DNS F5 : transformer une dépendance négligée en avantage stratégique ›
BIG-IP DNS pour les fournisseurs de services ›
Un DNS, quatre expressions avec F5 ›
Maintenir la disponibilité des applications grâce à un service DNS basé sur le cloud ›
Noms de domaine complets dans BIG-IP DNS
Blogs
Renforcer la résilience et les performances du DNS grâce à une architecture hybride ›
Le DNS n’est pas la première chose qui vient à l’esprit en cas de crise ›