Détection des bots et sécurité : bloquez les attaques automatisées de bots
Les organisations se trouvent aujourd’hui à un tournant décisif : elles doivent s’adapter ou échouer. Neuf entreprises sur dix mettent en œuvre des initiatives de transformation numérique. Si elles en sont à différentes étapes de ce parcours, sept sur dix continuent de donner la priorité à l’amélioration de l’expérience client dans le cadre de leurs initiatives de transformation numérique. La principale menace pour leur réussite ? Les bots et autres attaques automatisées.
Connectez et protégez votre entreprise numérique
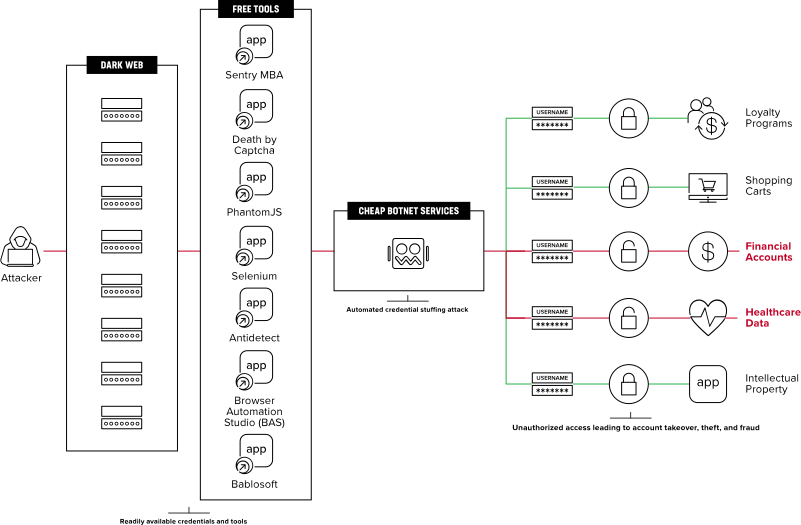
Les applications innovantes sont essentielles pour les entreprises qui souhaitent être les premières à se lancer sur le marché, à se démarquer et à générer des bénéfices. L’automatisation est le catalyseur qui leur permet de faciliter cette révolution applicative sur les plans technologique, organisationnel et humain. Malheureusement, les cyberattaquants ont eux aussi adopté l’automatisation pour attaquer les applications web et les API et en exploiter les failles. Des outils, des infrastructures et des données compromises facilement accessibles rendent ces attaques peu coûteuses à mener et très rentables, créant ainsi un modèle économique particulièrement lucratif pour les cyberattaquants. Les criminels disposent même de leur propre boutique d’empreintes numériques sur le darknet .
Les attaquants expérimentés sont motivés par le profit. Ils évaluent en permanence les cibles qui leur offriront le meilleur retour sur investissement.
“Les attaquants chevronnés sont motivés par le profit. Ils évaluent en permanence les cibles qui leur offriront le meilleur retour sur investissement.”
Les attaques sont faciles à mettre en œuvre et les gains potentiels sont astronomiques. Alors que la transformation numérique et l’utilisation d’applications et d’API pour faciliter le commerce en ligne continuent de s’accélérer, les attaquants adopteront l’automatisation et l’IA pour contourner les mesures de sécurité qui leur font obstacle.
Les mesures de protection courantes, comme les CAPTCHA et l’authentification multifacteur (MFA), sont conçues pour bloquer les bots, mais elles frustrent souvent les clients sans offrir le niveau de sécurité attendu, les poussant parfois même à abandonner leur transaction et à se détourner de la marque. Des attaquants déterminés peuvent contourner ces défenses ; celles-ci ne font que donner un faux sentiment de sécurité, ce qui peut entraîner de nombreux problèmes coûteux pour les organisations qui s’y fient.
Vous voulez une preuve ? Un client sur trois abandonnera une marque qu’il aime après une seule mauvaise expérience.
“Un client sur trois abandonnera une marque qu’il aime après une seule mauvaise expérience.”
Principaux avantages
Une visibilité inégalée
F5 fait fonctionner plus de la moitié des applications dans le monde, dans tous les types d’environnements, protège chaque jour plus d’un milliard de transactions contre les attaques applicatives visant les plus grandes entreprises et assure quotidiennement la sécurité de plus de 200 millions de transactions légitimes effectuées par des utilisateurs humains.
Une résilience inébranlable
Les solutions F5 se distinguent par leur efficacité durable et constante, grâce à une collecte de données télémétriques à l’épreuve de la falsification, à une IA hautement entraînée et à des opérations de sécurité de premier ordre.
Expérience client optimisée
Les solutions F5 réduisent le recours aux mécanismes d’authentification qui compliquent le parcours utilisateur, tels que les CAPTCHA et l’authentification multifacteur, voire les suppriment, améliorant ainsi l’expérience client.
Détecter les bots et prévenir la fraude et les abus
S’adapter à la logique économique des attaquants
Les attaques automatisées ne cessent d’évoluer, permettant aux acteurs malveillants de s’adapter et de contourner les protections de sécurité de base avec un investissement minime. Ces attaquants exploitent généralement des infrastructures facilement accessibles, telles que des bots et des boîtes à outils, à très faible coût.
La multiplication des architectures, le cloud et la complexité des chaînes d’approvisionnement logicielles ont élargi la surface d’attaque. Les vulnérabilités applicatives, telles que les injections et les attaques par script intersites (XSS), persistent malgré 20 ans de bonnes pratiques de sécurité éprouvées. Il n’est donc pas surprenant que les attaquants utilisent des bots et l’automatisation pour détecter et exploiter ces vulnérabilités, avec des conséquences potentiellement désastreuses, notamment des violations de données.
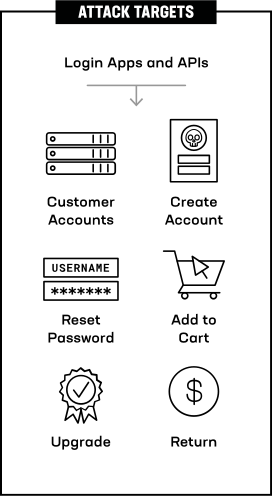
Les attaquants ciblent de plus en plus la logique métier critique qui sous-tend la présence numérique des entreprises, des paniers d’achat des clients aux réseaux d’API qui assurent les échanges commerciaux B2B. Les points de terminaison permettant notamment de se connecter, de créer un compte ou d’ajouter un article au panier sont submergés d’attaques automatisées, entraînant des prises de contrôle de comptes, des fraudes et une perte de confiance des clients. Ces attaques peuvent toucher aussi bien les applications web que l’infrastructure d’API back-end. Les attaquants effectuent des opérations de reconnaissance et adaptent leurs outils pour identifier leurs cibles et échapper à la détection.
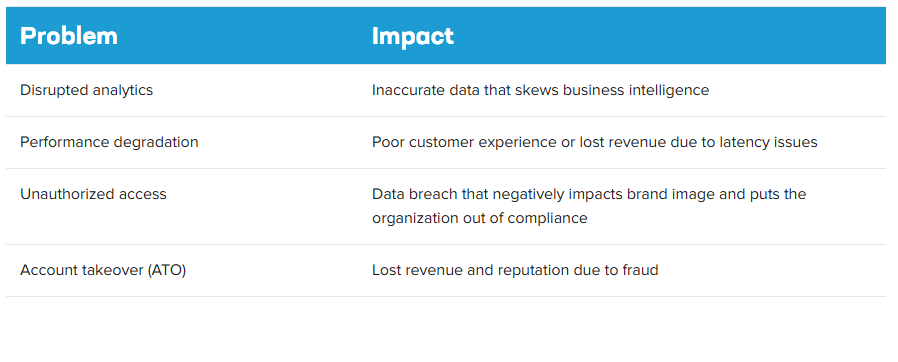
Une attaque réussie peut entraîner plusieurs problèmes aux conséquences graves pour l’entreprise :
Les bots sont couramment utilisés pour commettre des fraudes dans le commerce et la vente au détail. Le degré de sophistication des attaques varie, et celles-ci s’adaptent souvent aux mesures de sécurité mises en place. Par exemple :
- Automatisation utilisant des bots pour détecter les vulnérabilités des applications
- Attaques par credential stuffing utilisant des identifiants compromis et des outils pour prendre le contrôle de comptes
- Attaques par imitation utilisant des outils qui reproduisent le comportement humain pour contourner les protections contre l’automatisation
- Attaques manuelles qui exploitent des fermes à clics humaines, des empreintes numériques ou des proxys de phishing en temps réel pour échapper à la détection
Les attaquants investissent dans quatre axes d’attaque, souvent simultanément, jusqu’à parvenir à contourner les défenses mises en place par une organisation :
- Imitation du trafic réseau légitime
- Usurpation de l’identité de divers appareils et navigateurs légitimes
- Imiter le comportement humain réel
- Utilisation d’identifiants, de jetons et de données à caractère personnel volés
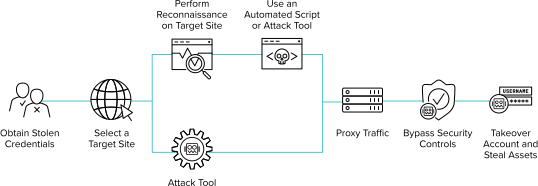
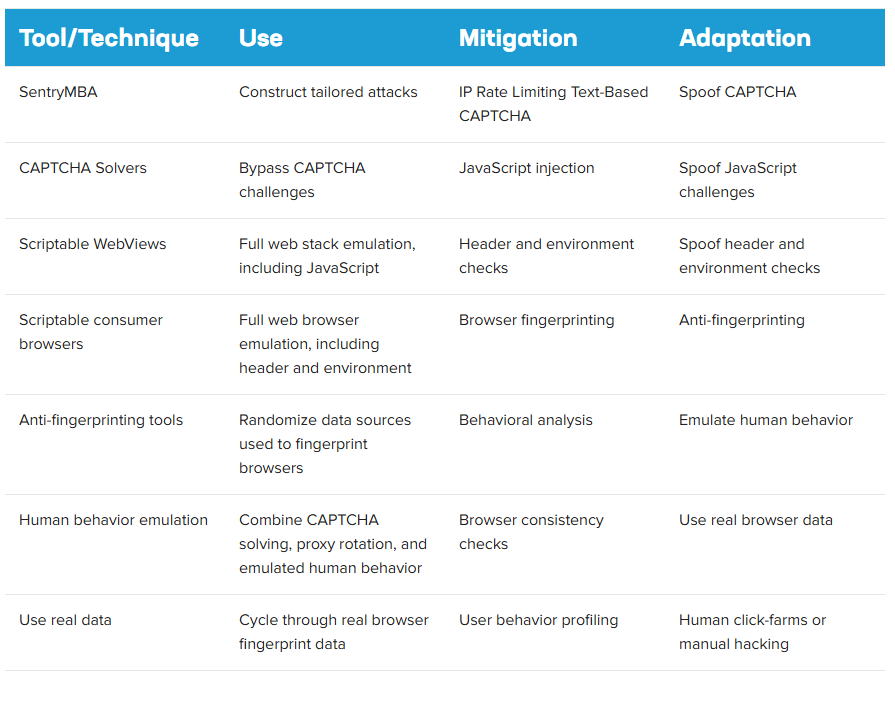
Une attaque peut recourir à divers outils pour s’adapter aux mesures d’atténuation et les contourner :
Principales fonctionnalités
Flexibilité de déploiement
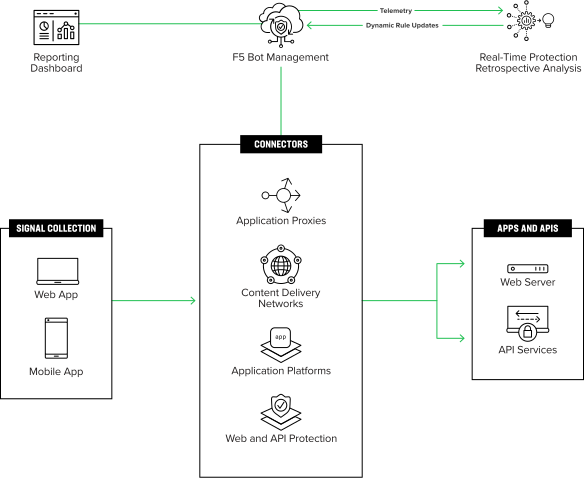
Les points d’intégration au niveau des proxys applicatifs, des plateformes applicatives et des réseaux de diffusion de contenu protègent rapidement l’ensemble de la logique métier critique.
Visibilité universelle
La visibilité sur l’ensemble des clouds et des architectures fournit aux modèles de machine learning des données d’entraînement issues du monde réel, permettant ainsi de concevoir des solutions adaptées aux menaces réelles.
Protection continue
Le renseignement sur les menaces en temps réel, l’analyse rétrospective fondée sur l’IA et la surveillance continue du SOC assurent la résilience nécessaire pour déjouer les cybercriminels et les acteurs étatiques les plus sophistiqués.
Efficacité prouvée
Des défenses éprouvées sur le terrain protègent les entreprises du Fortune 500 contre les attaques par credential stuffing.
Impact maximal
Une sécurité précise et adaptative réduit considérablement les pertes et accroît le potentiel de chiffre d’affaires en dissuadant la fraude et les abus, sans créer de friction dans le parcours client.
Contrôle granulaire
Des politiques flexibles pour gérer les agrégateurs et prévenir les attaques via des intégrations tierces.
Neutralisez les attaquants en détectant les bots et en limitant la fraude et les abus
Vos clients exigent de la simplicité. Vos applications sont complexes. Vos attaquants sont déterminés.
La sécurité doit s’adapter à l’évolution des moyens employés par les attaquants pour contourner les mesures de protection, quels que soient leurs outils, leurs techniques ou leurs intentions, sans frustrer les utilisateurs avec des demandes de connexion, des CAPTCHA et une authentification multifacteur (MFA). Cela implique une protection omnicanale des applications web, des applications mobiles et des interfaces API, des renseignements sur les menaces en temps réel et une analyse rétrospective fondée sur l’IA.
Une visibilité sur l’ensemble des clouds et des architectures, une télémétrie pérenne et obscurcie, associées à un réseau de défense collective et à des modèles d’apprentissage automatique rigoureusement entraînés, offrent une précision inégalée pour détecter les bots, les attaques automatisées et la fraude, ainsi qu’une résilience à toute épreuve pour les contrer. Les mesures de protection conservent ainsi toute leur efficacité lorsque les attaquants modifient leurs outils et s’adaptent aux contre-mesures, permettant de stopper même les cybercriminels et les acteurs étatiques les plus sophistiqués, sans frustrer vos clients légitimes.
Cette capacité à maintenir l’efficacité améliore considérablement les résultats clés de l’entreprise :
- Moins de fraude, moins de frictions, moins d’efforts
- Amélioration de la conversion, de la rétention et de la fidélité
- Augmentation du chiffre d’affaires
- Réduction des pertes nettes
- Complexité réduite
- Amélioration de l’efficacité opérationnelle
“Les bots sont couramment utilisés pour commettre des fraudes dans le commerce et la vente au détail.”
Détection des bots et sécurité pour bloquer les attaques automatisées
Les fournisseurs de solutions de sécurité doivent partir du principe que les attaquants expérimentés ont déjà contourné toutes les défenses ou y parviendront bientôt. Il est établi que les frameworks d’attaque exploitent des modèles d’IA entraînés (https://community.f5.com/t5/technical-articles/how-attacks-evolve-from-bots-to-fraud-part-1/ta-p/286685) pour contourner les dispositifs de sécurité. La seule défense viable est la dissuasion : perturber le modèle économique des attaquants en rendant la réussite de leurs attaques trop coûteuse et irréalisable.
Les solutions F5 s’intègrent à toute architecture applicative et protègent l’ensemble de la logique métier critique, tout en conservant une efficacité durable, quelles que soient les nouvelles techniques employées par les attaquants pour échapper à la détection. Elles permettent également de réduire ou de supprimer les contrôles de sécurité contraignants, notamment les CAPTCHA et l’authentification multifacteur (MFA), améliorant ainsi l’expérience client et l’efficacité globale de la solution.