Garantir la souveraineté des données pour les applications multicloud hybrides
Appliquez les politiques de résidence des données, de chiffrement et d’accès au niveau de la couche applicative dans les environnements multicloud hybrides.
Garantissez la souveraineté des données sans fragmentation opérationnelle
Naviguez dans la complexité des lois sur la souveraineté des données au sein des environnements hybrides et multicloud grâce à la F5 Application Delivery and Security Platform (F5 ADSP). En associant des services cloud tenant compte des exigences de souveraineté à F5 BIG-IP et NGINX gérés localement, F5 ADSP vous fournit les outils nécessaires pour garantir l’autonomie de vos charges de travail les plus sensibles dans le cloud, le centre de données et en périphérie. Maîtrisez l’emplacement de vos données, leurs déplacements, leur chiffrement et les personnes qui y ont accès, afin de faire respecter des exigences strictes de conformité sans compromettre l’uniformité de la sécurité ni les performances.
Appliquer les exigences de résidence des données au niveau de la couche applicative
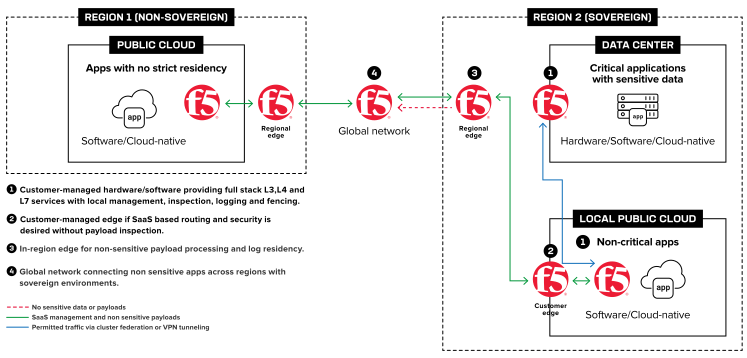
Appliquez les contraintes de résidence au niveau de la couche applicative afin que le trafic reste dans la juridiction dont il relève. Les décisions de routage sont prises localement. Les flux ne franchissent jamais de frontière pour atteindre un moteur de règles situé ailleurs, et les données sensibles restent dans la région où elles doivent être hébergées.
Choisissez où ont lieu l’inspection et le déchiffrement
Définissez les environnements qui effectuent l’inspection des charges utiles et ceux qui transmettent le trafic sans le modifier. Pour les charges de travail soumises à des exigences réglementaires, l’inspection approfondie reste confinée au périmètre privé. Les services à moindre risque acheminent le trafic via des points de présence régionaux partagés, sans exposer les données protégées ni les métadonnées.
Produisez des preuves de conformité
Obtenez des journaux cohérents et vérifiables pour vos déploiements sur site, dans le cloud et dans des clouds souverains. Les équipes chargées de la conformité peuvent montrer précisément où les informations ont été traitées, inspectées et stockées. Ces mêmes éléments de preuve attestent que vous êtes prêt à changer de fournisseur lorsque les autorités de réglementation ou les services des achats le demandent.
Opérez au sein du périmètre souverain
Maintenez la continuité de vos activités même lorsque les services externes ne sont pas fiables. Exécutez l’ensemble des contrôles de déploiement et de sécurité au sein de votre périmètre souverain, qu’il s’agisse d’options matérielles, logicielles ou SaaS, afin de réduire votre dépendance aux plans de gestion tiers ou aux mécanismes de type « coupe-circuit ».
Quand les contrôles de souveraineté rencontrent la livraison et la sécurité des applications
Les outils au service de la souveraineté des données
F5 fournit des contrôles cohérents de gestion du trafic et de sécurité dans tous les environnements, aidant ainsi les équipes à conserver les données dans la région requise tout en maintenant la visibilité et le contrôle opérationnel. Cette approche favorise la conformité des infrastructures critiques, les données restant sous le contrôle du client et relevant de sa juridiction.
Comment F5 peut vous aider
Résidence des données
Répartissez les charges de travail par région et décidez de ce qui peut franchir chaque frontière
F5 déploie des points d’application des politiques dans chaque région. Les applications et les données restent là où la réglementation l’exige. Les décisions de routage sont prises localement, afin que le trafic ne transite par aucun moteur de politiques à l’étranger.
Inspection et chiffrement des données
Inspectez le trafic lorsque cela est autorisé, et laissez les charges utiles sensibles chiffrées ailleurs
Avec F5, le déchiffrement relève d’une décision stratégique et n’est pas appliqué par défaut. Les flux de données réglementées ou sensibles ne sont pas inspectés. Les autres flux sont acheminés vers les outils de sécurité sans exposer le contenu protégé.
Application cohérente des politiques
Appliquez les mêmes règles de résidence des données et de sécurité, quel que soit l’environnement d’exécution de la charge de travail.
F5 applique les règles au niveau de la couche applicative, afin que les politiques suivent l’application. Un modèle unique couvre les environnements sur site, le cloud, le SaaS et les réseaux isolés. Aucune réécriture propre à chaque environnement, aucune dérive des politiques.
Flexibilité de déploiement
Choisissez le modèle pour chaque application, sans qu’aucun tiers étranger n’intervienne dans le processus
F5 vous permet d’appliquer les mêmes règles de sécurité dans les environnements SaaS, cloud natifs, matériels, logiciels et isolés du réseau. Adaptez chaque application à ses exigences de souveraineté sans fragmenter vos opérations.
Journalisation, auditabilité et contrôle des clés
Indiquez où les données ont été traitées et conservez les clés sur votre propre matériel
F5 génère des journaux vérifiables pour chaque déploiement, à des fins d’audit et de réversibilité. L’orchestration SSL s’exécute au sein de votre périmètre de gestion des clés et s’intègre à vos propres solutions HSM et KMS.
Prise en charge des plateformes et intégrations
Intégrez des contrôles de souveraineté à votre écosystème existant
Les exigences de souveraineté recoupent souvent les processus de sécurité, de conformité, de cloud et d’automatisation. F5 collabore avec des fournisseurs de technologies de premier plan pour aider les équipes à simplifier la gestion, à renforcer la sécurité et à accélérer les déploiements, tout en garantissant une application cohérente des politiques dans tous les environnements.
Ressources
À LA UNE
Digital sovereignty : gardez le contrôle sans fragmentation
Découvrez pourquoi la souveraineté devient une exigence en matière d’approvisionnement et comment garantir le contrôle, l’auditabilité et la résilience dans les environnements hybrides.
En savoir plusVidéos
F5 ADSP pour la souveraineté numérique ›
Blogs
Souveraineté opérationnelle : renforcer la résilience dans un monde imprévisible ›
Pourquoi la souveraineté numérique devient une priorité croissante ›
La portabilité numérique renforce la résilience ›
Articles
Sécurité de l’IA pour les réseaux isolés ›
Renforcer la résilience numérique pour favoriser la souveraineté numérique ›
Démêler les questions de souveraineté des données et de localisation des données ›
Solutions
Solutions de souveraineté pour le secteur public ›
Observabilité F5 Insights pour les opérations de souveraineté ›