Malgré l’adoption croissante du cloud, de nombreuses organisations continuent de s’appuyer sur des stratégies multicloud hybrides. Selon le Rapport 2026 sur l’état des stratégies applicatives, 93 % des organisations exploitent désormais des environnements hybrides, et 86 % déploient des applications sur des infrastructures sur site, de cloud public et de colocation.
Mais la combinaison d’environnements varie d’une organisation à l’autre. Dans les secteurs fortement réglementés tels que la banque, la santé et l’administration publique, ainsi que dans les régions soumises à des lois strictes sur la souveraineté des données, une part importante des applications et des données sensibles reste hébergée sur site, voire dans des environnements totalement isolés du réseau.
Les applications et les données ne migrent pas toutes vers le cloud
Pourquoi ? Un nombre croissant de préoccupations — notamment les exigences de conformité, la sécurité, la maîtrise des coûts et la résilience — incitent les organisations à conserver des architectures applicatives hybrides et sur site. Des cadres réglementaires tels que le règlement sur la résilience opérationnelle numérique (DORA), la directive 2022/2555 sur les réseaux et les systèmes d’information (NIS2), le règlement général sur la protection des données (RGPD), la loi sur la portabilité et la responsabilité en matière d’assurance maladie (HIPAA), ainsi que les nouvelles exigences nationales en matière de souveraineté, imposent une gouvernance stricte quant au lieu de stockage des données et à la manière dont elles sont contrôlées. Ces réglementations nécessitent souvent de stocker les applications critiques et les données sensibles dans des périmètres locaux où leur respect peut être garanti.
En outre, les organisations réévaluent la rentabilité du cloud. Des difficultés telles que la hausse des coûts d’utilisation, les frais de sortie des données et la complexité opérationnelle conduisent à rapatrier certaines charges de travail vers des environnements sur site ou de cloud privé afin de bénéficier d’une meilleure prévisibilité, d’un contrôle accru et d’une plus grande rentabilité.
Les charges de travail basées sur l’IA accélèrent encore cette tendance. À mesure que le volume des jeux de données augmente, les coûts et les risques liés au transfert de données entre différents environnements s’accroissent. La « gravité des données » rapproche les ressources de calcul des données déjà stockées sur site, renforçant ainsi les architectures qui privilégient la souveraineté, la gouvernance, les performances et la sécurité.
Sur site ne signifie pas « sécurisé »
Le fait de conserver les applications et les données sur site ou dans un environnement isolé n’élimine pas pour autant tous les risques de sécurité. En réalité, les API internes pâtissent souvent d’une gouvernance et d’une visibilité moindres, ce qui crée des vulnérabilités susceptibles d’être exploitées.
Les API internes sont les piliers essentiels des applications modernes (privées comme publiques), car elles relient les systèmes internes, les applications et les données. Cependant, contrairement aux API accessibles au public, les API internes peuvent passer inaperçues en l’absence d’une surveillance ou de protections suffisantes.
Cette lacune en matière de sécurité en fait des cibles de choix. Des acteurs malveillants, notamment des personnes mal intentionnées au sein de l’organisation ou des attaquants externes, peuvent exploiter des vulnérabilités telles que des contrôles d’accès insuffisants ou une authentification inadéquate, avec pour conséquences :
- Déplacement latéral au sein du réseau, permettant d’accéder à des systèmes et données sensibles.
- Élévation de privilèges, permettant aux attaquants de prendre le contrôle de ressources critiques.
- Des perturbations opérationnelles qui nuisent aux processus critiques.
- Vol à grande échelle d’informations sensibles, notamment de données à caractère personnel (PII) ou de propriété intellectuelle.
En assurant la circulation des données entre les applications et les systèmes, les API internes constituent l’épine dorsale des opérations numériques modernes et nécessitent une protection aussi rigoureuse que leurs homologues externes. Négliger ces API pourrait devenir le talon d’Achille d’une organisation, en permettant aux attaquants de se déplacer sans être détectés au sein de systèmes critiques, et d’accéder à des données sensibles puis de les exfiltrer sans éveiller le moindre soupçon.
Faire face aux risques cachés des API internes
F5 comprend les risques importants associés aux API internes, c’est pourquoi l’entreprise a développé une solution sur mesure : F5 API Security Local Edition.
Cette nouvelle solution logicielle déployable aide les organisations à découvrir les API et à analyser leur activité dans des environnements locaux, sans dépendre d’une connectivité externe ni de services cloud.
Cette solution offre une visibilité, une gouvernance et une supervision essentielles pour les API fonctionnant dans des environnements isolés, réglementés ou soumis à des contraintes liées au cloud. Les organisations disposant d’appliances ou de logiciels F5 BIG-IP déployés peuvent obtenir des informations exploitables sur leurs API, notamment sur les risques de sécurité potentiels, en s’appuyant sur les flux de trafic existants.
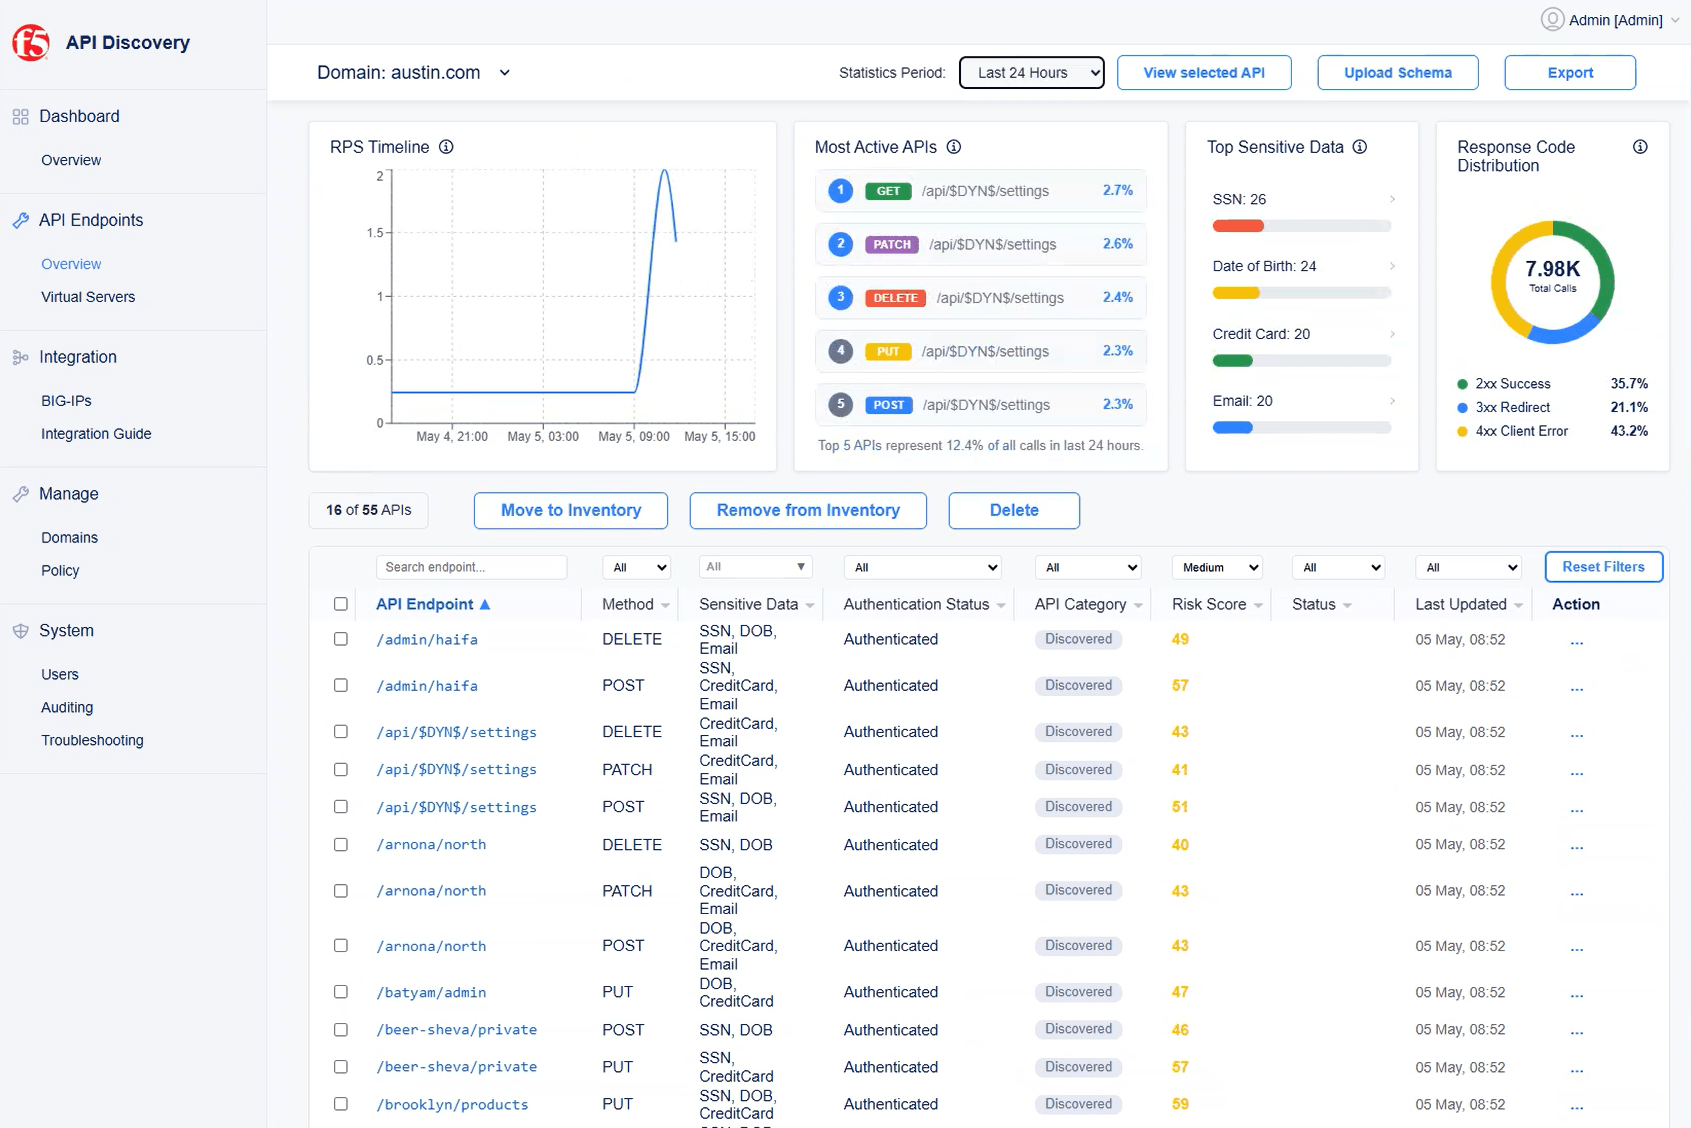
Conçue pour s’exécuter entièrement dans des conteneurs sur l’infrastructure propre à l’organisation, API Security Local Edition offre une découverte passive et légère des API, fondée sur des données d’API issues du trafic et échantillonnées à partir de BIG-IP. Elle est spécialement conçue pour les environnements isolés, avec un stockage, une analyse et un contrôle opérationnel en local, sans aucune connexion externe nécessaire à son fonctionnement. Elle fournit aux organisations des fonctionnalités essentielles de sécurité des API, déployables partout, que ce soit dans leurs centres de données, leurs clouds privés et/ou leurs environnements isolés. La solution leur apporte la visibilité et le contrôle indispensables pour protéger les API qui sous-tendent des systèmes et des workflows importants, ainsi que l’accès à des données sensibles ou leur transmission, réduisant ainsi les possibilités d’accès non autorisé, de déplacement latéral non détecté ou de vol de données au sein de leurs écosystèmes d’applications critiques.
Sécurisez et contrôlez les API internes
Dans les écosystèmes applicatifs complexes d’aujourd’hui, la sécurisation des API privées et internes n’est plus facultative : elle est essentielle. Les risques liés à la sécurité des API persistent même dans les centres de données sur site, les clouds privés et les environnements isolés du réseau. Tout comme les API externes/publiques, les API internes/privées négligées peuvent devenir des vulnérabilités cachées, mettant en péril vos systèmes les plus critiques et vos données sensibles.
Ne laissez pas le faux sentiment de sécurité associé à ces API devenir votre talon d’Achille. Découvrez comment API Security Local Edition permet aux organisations comme la vôtre de bénéficier d’une visibilité, d’une gouvernance et d’un contrôle indispensables sur l’activité des API dans ces environnements stratégiques.
Pour en savoir plus sur API Security Local Edition, consultez la présentation de la solution. N’oubliez pas non plus de consulter notre communiqué de presse.
À propos de l’auteur

Articles de blog associés

F5 rejoint le projet PQC du NIST pour contribuer à l’élaboration de normes résistantes aux attaques quantiques
En rejoignant le consortium du projet « Migration to PQC » du NIST, F5 contribue à élaborer des recommandations pratiques pour un monde résistant aux menaces quantiques.

La dernière version de F5 Distributed Cloud Bot Defense offre des fonctionnalités et des améliorations de nouvelle génération
Les mises à jour de la console de F5 Distributed Cloud Bot Defense améliorent la gestion des menaces automatisées et l’intégration dans des cadres de sécurité plus larges.

La nouvelle surface de risque liée à l’IA : invisible, autonome et déjà à l’intérieur
James White, vice-président de l’ingénierie chez F5 À mi-parcours de l’année 2025, le moment est bien choisi pour dresser un état des lieux de l’adoption de l’IA en entreprise et de la sécurité de l’IA. L’utilisation de l’IA générative est désormais la norme dans les entreprises De manière générale, les entreprises possèdent au moins une compréhension élémentaire de l’IA générative. Elles savent ce qu’elle est et où elle peut […]
Évaluation des LLM : renforcer la confiance grâce à la notation de sécurité
À mesure que l’adoption de l’IA s’accélère dans les entreprises, l’évaluation des LLM ne porte plus uniquement sur leurs performances, mais aussi sur la confiance qu’ils inspirent. Les équipes de sécurité doivent évaluer non seulement les performances d’un modèle, mais aussi la sûreté de son comportement. Pourtant, la plupart des cadres d’évaluation se concentrent sur des critères de précision, laissant les facteurs de sécurité et de risque dans le flou ou sans mesure.
Évaluer le niveau de préparation de votre organisation à la sécurité de l’IA
Dans un paysage de l’intelligence artificielle (IA) en constante évolution, il est non seulement important, mais impératif de savoir si votre organisation est prête à instaurer et à soutenir une culture de la sécurité de l’IA. À mesure que les technologies d’IA progressent, elles font émerger une multitude de nouveaux défis de sécurité qui, pour être gérés efficacement, exigent une approche réfléchie, globale et proactive […]
Déployer des LLM en entreprise : via une API dans un cloud privé
Pris isolément, sans mesures de protection spécialisées ni protocoles de sécurité en place, le déploiement de modèles d’IA générative (GenAI), en particulier de grands modèles de langage (LLM), à l’échelle de l’entreprise représente pour toute organisation une opportunité à haut risque, mais potentiellement très rentable. La manière précise dont votre organisation doit franchir ce grand pas dans l’univers de la GenAI nécessite une planification mûrement réfléchie. Peut-être serait-il […]