BIG-IP Advanced Firewall Manager
BIG-IP Advanced Firewall Manager (AFM)를 통해 대규모의 복잡한 DDoS 공격을 비롯한 외부 위협으로부터 네트워크를 보호하세요.
코어부터 엣지까지 네트워크 보안 강화
행동 분석으로 정확한 탐지 실현
ICSA 연구소 인증 방화벽인 BIG-IP AFM은 머신 러닝, 스트레스 모니터링, 동적 시그니처 및 공격 완화를 통해 정확한 탐지를 지원합니다.
- 머신 러닝 - BIG-IP AFM은 정상적인 트래픽 기준선을 학습합니다. 동작 모니터링 기능은 데이터를 수집하기 시작하여 “정상적인” 시스템 및 네트워크 활동을 파악하는 데 도움을 줍니다.
- 스트레스 모니터링 - 비정상적인 서버 스트레스를 감지하고 보호 대상 서버의 상태를 모니터링합니다. 정상적인 네트워크 활동에서 벗어난 징후를 바탕으로 서버에 스트레스 징후가 나타나면 완화 조치가 시작됩니다.
- 동적 시그니처 - BIG-IP AFM은 악성 트래픽과 악의적 행위자를 식별합니다. 탐지된 위협의 출처에 특화된 시그니처가 신속하게 생성되며, 서비스에 영향이 발생하기 전에 배포할 수 있도록 준비됩니다.
- 공격 완화 - 동적 시그니처가 적용됩니다. 피드백 루프의 일환으로 완화 조치의 효과를 확인하기 위해 서버 상태를 지속적으로 모니터링합니다. 공격이 충분히 해결될 때까지 필요에 따라 추가 시그니처가 생성됩니다.
일관된 보안과 실행 가능한 가시성 확보
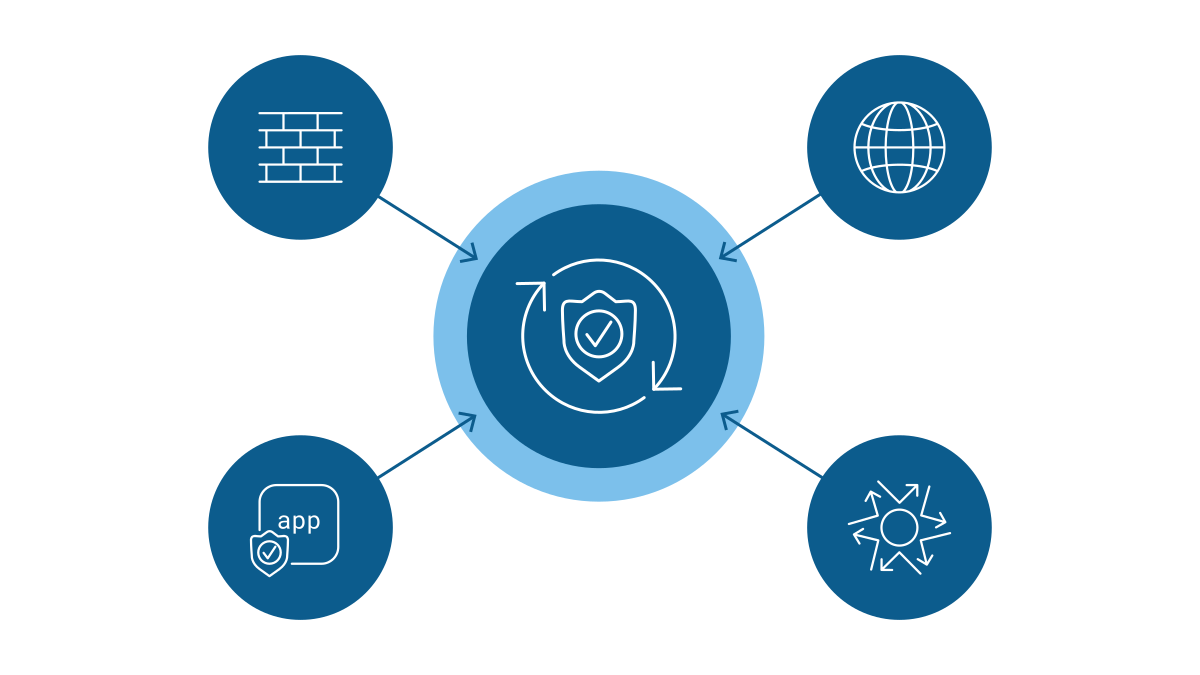
BIG-IP AFM은 방화벽, DDoS 완화, DNS 보안, 애플리케이션 침입 방지 시스템(IPS)이라는 네 가지 핵심 보안 요소를 결합한 F5 애플리케이션 보호 솔루션의 핵심 구성 요소입니다. 이러한 솔루션은 단일 BIG-IP 플랫폼에 통합할 수 있어 관리 복잡성과 오버헤드를 줄이는 동시에 뛰어난 성능과 확장성을 제공합니다.
- 컨테이너화된 애플리케이션을 위한 일관된 보호 - 플랫폼이나 위치에 관계없이 공격 탐지 및 완화 서비스를 통해 컨테이너 기반 애플리케이션을 보호하고 공격과 위험을 줄입니다. .
- 실행 가능한 보고 및 가시성 - 모든 이벤트 유형에 대한 인사이트를 제공하고 효과적인 포렌식 분석을 지원하도록 보고서와 차트로 맞춤 구성할 수 있는 풍부한 텔레메트리를 통해 보안 상태를 손쉽게 파악할 수 있습니다.
네트워크 가용성, 보안 및 확장성 보장
유연성을 저해하지 않으면서 네트워크 리소스를 보호하고 비용을 관리하는 일은 끊임없는 과제입니다. 독보적인 가입자 집선 용량을 갖춘 BIG-IP AFM을 통해 서비스 제공업체는 유연성을 유지하면서 네트워크 인프라를 통합하고 네트워크와 가입자를 보호할 수 있습니다.
- 전체 프록시 기능으로 보호 - 수신되는 모든 가입자 연결과 서버에서 클라이언트로 전송되는 응답을 검사하고, 전달하기 전에 보안 및 프로토콜 매개변수를 기반으로 위협을 완화합니다.
- SSL 세션 검사 - SSL 트래픽을 복호화하여 높은 처리 속도와 처리량으로 잠재적으로 숨겨진 공격을 식별합니다.
- 보안 배포 자동화 - 서비스와 프로토콜 중심의 보안 정책 및 효율적인 규칙·정책 GUI를 통해 구성을 간소화합니다.
제품 개요
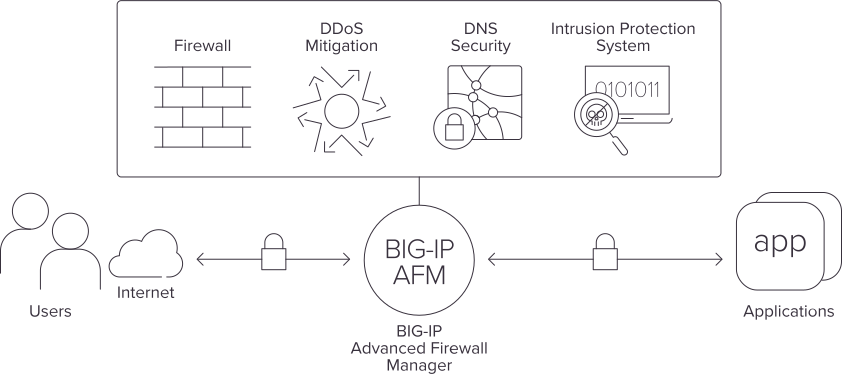
네트워크 코어부터 엣지까지 방어하고 서비스를 보호하세요
BIG-IP AFM은 가장 널리 사용되는 프로토콜을 통해 네트워크에 유입되는 위협으로부터 네트워크와 데이터 센터를 보호하도록 설계된 고성능 풀 프록시 네트워크 보안 솔루션입니다. 이 제품은 고유한 애플리케이션 중심 설계를 통해 네트워크 인프라 계층을 겨냥한 표적 공격을 더욱 효과적으로 방어합니다. 또한 조직은 BIG-IP AFM을 통해 100개 이상의 공격 시그니처로 보호받을 수 있습니다. 이는 다른 주요 방화벽 공급업체보다 많은 하드웨어 기반 시그니처를 제공하는 것이며, 이와 함께 탁월한 프로그래밍 기능과 상호 운용성, 위협 상황에 대한 가시성을 제공합니다.
하드웨어
BIG-IP 어플라이언스와 VIPRION 플랫폼은 빠르고 간편한 프로그래밍 기능, 멀티벤더 서비스 오케스트레이션, 소프트웨어 정의 하드웨어 및 회선 속도 성능을 제공합니다.
소프트웨어
BIG-IP 가상 에디션은 F5 전용 하드웨어에서 실행되는 제품과 동일한 기능을 제공하며, 주요 하이퍼바이저 또는 일부 클라우드 제공업체 환경에 배포할 수 있습니다.
핵심 기능
리소스
주요 콘텐츠
서비스 제공업체 주목: 네트워크 코어와 엣지를 방어하고 서비스 기반 수익을 보호하세요
비교할 수 없는 가입자 트래픽 집선 용량을 갖춘 BIG-IP AFM은 네트워크와 가입자를 보호하는 데 도움이 됩니다. 따라서 유연성을 저해하지 않으면서 네트워크 인프라를 통합하고 비용을 관리할 수 있습니다.
데이터시트 읽기
2023년 웹 애플리케이션 방화벽 부문 PeerSpot 어워드
F5는 웹 애플리케이션 방화벽 부문의 BIG-IP Advanced WAF로 2023 PeerSpot Award를 수상했습니다. 이 솔루션은 다양한 잠재적 위험을 차단하는 고급 확장형 보안 기능을 인정받았습니다.