A tecnologia tende a usar muitas palavras de forma intercambiável, como se nem mesmo diferenças sutis de significado fossem relevantes. Mas, em alguns casos, a diferença entre usar uma palavra ou outra é, na verdade, bastante profunda. Como a diferença entre defender e proteger.
Embora esses dois termos sejam essencialmente sinônimos, considere que a defesa costuma ser mais reativa; ela pressupõe que você esteja sendo atacado e defendendo a si mesmo (ou a outras pessoas). Por outro lado, a proteção remete a um sistema mais proativo, que está “lá fora, em algum lugar”.
defesa : a ação de se defender ou resistir a um ataque
Defesa implica que algo já está acontecendo. Nossa ação é reativa, em vez de proativa. Em muitos casos, isso significa que o invasor já está dentro do nosso perímetro.
proteção : o estado de estar a salvo de danos, perdas etc. : o estado de estar protegido
Proteção implica uma abordagem mais proativa, ou seja, já tomamos medidas para nos proteger. Não estamos sendo atacados ativamente; estamos apenas nos preparando para essa possibilidade.
Talvez eu esteja sendo pedante (não seria a primeira vez), mas essas diferenças sutis são importantes quando você começa a aplicá-las aos seus aplicativos (e, consequentemente, aos dados aos quais eles têm acesso). A realidade é que, devido à forma como os invasores estão intensificando os ataques multivetoriais, você precisa tanto proteger quanto defender os aplicativos. Os ataques volumétricos são projetados para saturar recursos: sua rede, seus roteadores e seus firewalls. Ataques específicos a aplicativos visam os recursos dos seus aplicativos, sobrecarregando os servidores (pois eles têm capacidade limitada de memória, E/S e disco) para paralisar completamente os negócios. A produtividade é prejudicada quando os usuários corporativos não conseguem acessar os aplicativos empresariais, cada vez mais baseados na nuvem, de que precisam para trabalhar; e os lucros são afetados quando os consumidores não conseguem navegar, comprar e, de modo geral, fazer negócios com você devido a aplicativos que não respondem ou estão indisponíveis.
É por isso que ele é chamado de ataque de negação de serviço. Ele impede que usuários internos e externos acessem os serviços ao saturar as redes e sobrecarregar os servidores. Na verdade, deveria ser chamado de ataque de negação de negócios porque, em última análise, é isso que esses ataques cada vez maiores estão fazendo.
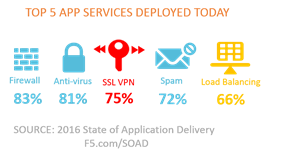
E você já conta com defesas; tem um firewall local, além de vários outros serviços relacionados à segurança. Sei que tem, pois nossos relatórios Estado da Entrega de Aplicações mostram que os serviços de segurança predominam entre os 10 ou mais serviços de aplicações que a maioria das organizações implementa para disponibilizar aplicações. Mas essas medidas são defensivas; o ataque já está às portas, por assim dizer, onde a largura de banda é limitada e os recursos digitais da empresa serão rapidamente consumidos. As proteções locais diante de um ataque massivo e multivetorial equivalem a calar baionetas quando os invasores rompem suas linhas.
A proteção baseada em nuvem, por outro lado, dispõe de muito mais largura de banda e recursos em geral para repelir invasores. Ela os mantém afastados, longe de todos os aplicativos e dados devidamente armazenados no ambiente local, impedindo que saturem sua conexão de rede mais rápido do que uma tempestade no deserto de Mohave.
Há uma razão para chamarmos isso de proteção contra DDoS, e não de defesa contra DDoS. Isso porque a proteção contra DDoS baseada em nuvem visa evitar a interrupção dos negócios, mantendo os invasores longe desde o início. Trata-se de interceptar os criminosos no fim da rua e mantê-los afastados, bem longe dos ativos mais valiosos da empresa: seus aplicativos e dados.
Diante do estado atual da Internet e da segurança, ninguém sugeriria seriamente abandonar a defesa em favor da proteção. Tampouco deveria sugerir o contrário. Considerando as graves consequências que uma violação ou interrupção de serviço pode trazer para a empresa (e para a marca, diga-se de passagem), é melhor proteger e defender os ativos e recursos essenciais para a continuidade dos negócios modernos. Afinal, hoje em dia, não são apenas os desastres que interrompem as operações.
Sobre o autor

Lori MacVittie é engenheira distinta e evangelista-chefe no Escritório do CTO da F5, com ampla experiência em entrega de aplicações, estratégia de automação e infraestrutura. Ela é conhecida por transformar complexidade em clareza, seja definindo diretrizes para agentes de IA, analisando arquiteturas multinuvem frágeis ou investigando os limites de sistemas escaláveis. Ela acumula mais de trinta anos de experiência no setor, abrangendo desenvolvimento de aplicações, arquitetura de TI e operações de redes e sistemas. Antes de ingressar na F5, atuou como editora de tecnologia e recebeu diversos prêmios. MacVittie tem mestrado em Ciência da Computação e é uma autora prolífica, com publicações que abrangem segurança, nuvem e arquitetura empresarial. Ela também é uma entusiasta de jogos de tabuleiro e videogames, além de ter opiniões assumidamente fortes sobre queijos.
Mais publicações de Lori Mac VittiePublicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...