Eu não dou a mínima para a minha reputação.
Joan Jett & the Blackhearts tiveram o privilégio de cantar esses versos a plenos pulmões antes da era moderna da internet, quando a contracultura era subversiva, descolada e ousada.
Hoje, a contracultura faz parte do mainstream. E nossa reputação on-line é tudo. Nossas personas digitais são cuidadosamente construídas, altamente visíveis e rigorosamente gerenciadas à medida que nos vinculamos cada vez mais aos dispositivos que carregamos no bolso.
Assim, quando contas são invadidas devido ao uso de preenchimento de credenciais e agentes mal-intencionados se aproveitam disso, as consequências podem ser devastadoras em um nível muito pessoal.
Pânico, constrangimento e vergonha.
Esses são sentimentos reais decorrentes de situações que acontecem em nosso mundo digital.
Isso é especialmente verdadeiro no caso da invasão de contas de redes sociais, que o Identity Theft Resource Center (ITRC) chamou de “epidemia de invasão de contas”.
De acordo com o ITRC, que, em 2021, foi contatado por quase 15 mil vítimas de crimes de identidade em busca de serviços de apoio (um recorde por si só), houve um aumento de 1.044% nas invasões de contas de redes sociais entre 2020 e 2021. Uma estatística impressionante.
Como acompanhamento, o ITRC realizou uma pesquisa com vítimas de invasão de contas em redes sociais e constatou que 66% relataram fortes reações emocionais ao perder o controle de suas contas em redes sociais: 92% se sentiram violadas, 83% preocupadas e ansiosas, 78% com raiva, 77% vulneráveis e 7% tiveram pensamentos suicidas.
No espírito do Dia Mundial da Saúde Mental, estas são estatísticas importantes a serem consideradas no âmbito da segurança cibernética. Embora algumas pessoas possam considerar o roubo de identidade nas redes sociais um mero inconveniente, esses números demonstram como a reputação online de uma pessoa está intimamente ligada ao seu bem-estar emocional.
Veja o caso de dois amigos meus, Trevor e Stacey, cujas contas nas redes sociais foram invadidas, provavelmente pelo mesmo ataque de preenchimento de credenciais, em julho de 2022. Nenhum dos dois havia configurado a autenticação de dois fatores.
Os dois amigos são profissionais bem-sucedidos que eram ativos nas redes sociais, e um deles era um entusiasta moderado de criptomoedas.
Os criminosos publicaram em seus stories do Instagram uma mensagem nada sutil sobre participar de um esquema de mineração de bitcoin. Era uma captura da tela de bloqueio de um iPhone que incluía uma foto do perfil deles (no caso de Trevor, uma foto dele com a esposa, retirada de seu perfil) e exibia uma mensagem de texto falsa do BofA, seguida por uma captura de tela de sua suposta conta bancária:
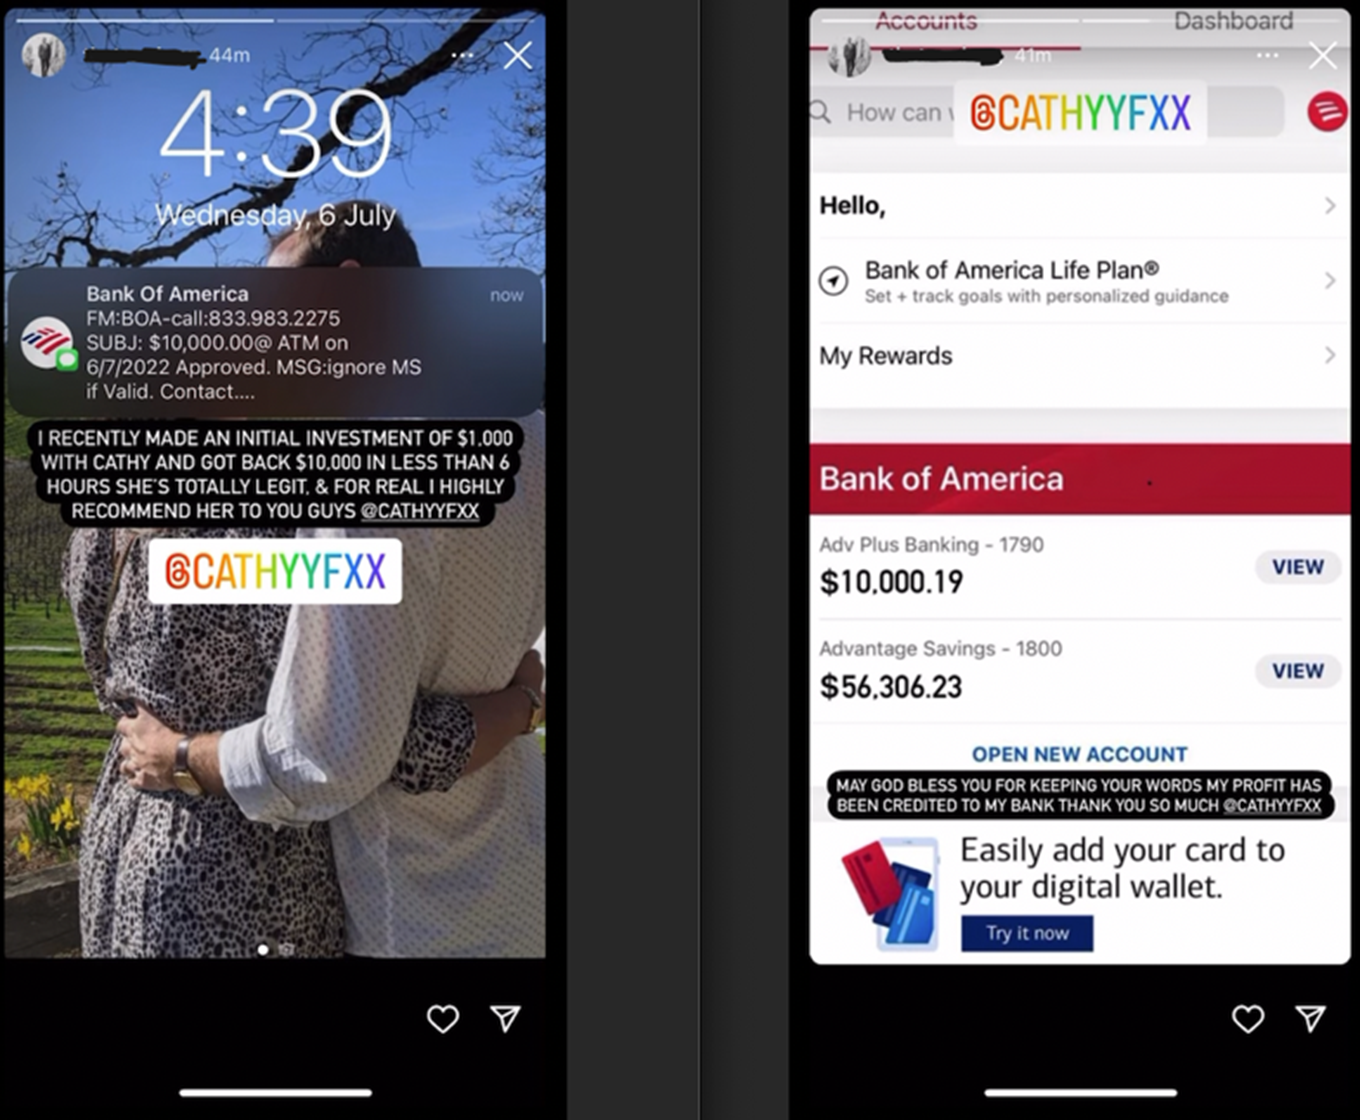
Embora não seja preciso ser especialista em segurança cibernética para perceber que se tratava de um golpe, essa ainda pode ser uma tática de phishing eficaz, pois vem da conta real de uma fonte confiável em um ecossistema social que não é conhecido por esse tipo de abuso.
Curioso para saber o nível de sofisticação desses invasores — e porque nunca deixo passar uma oportunidade de falar diretamente com nossos colegas de chapéu preto —, respondi ao story para ver o quanto a abordagem deles era eficaz:
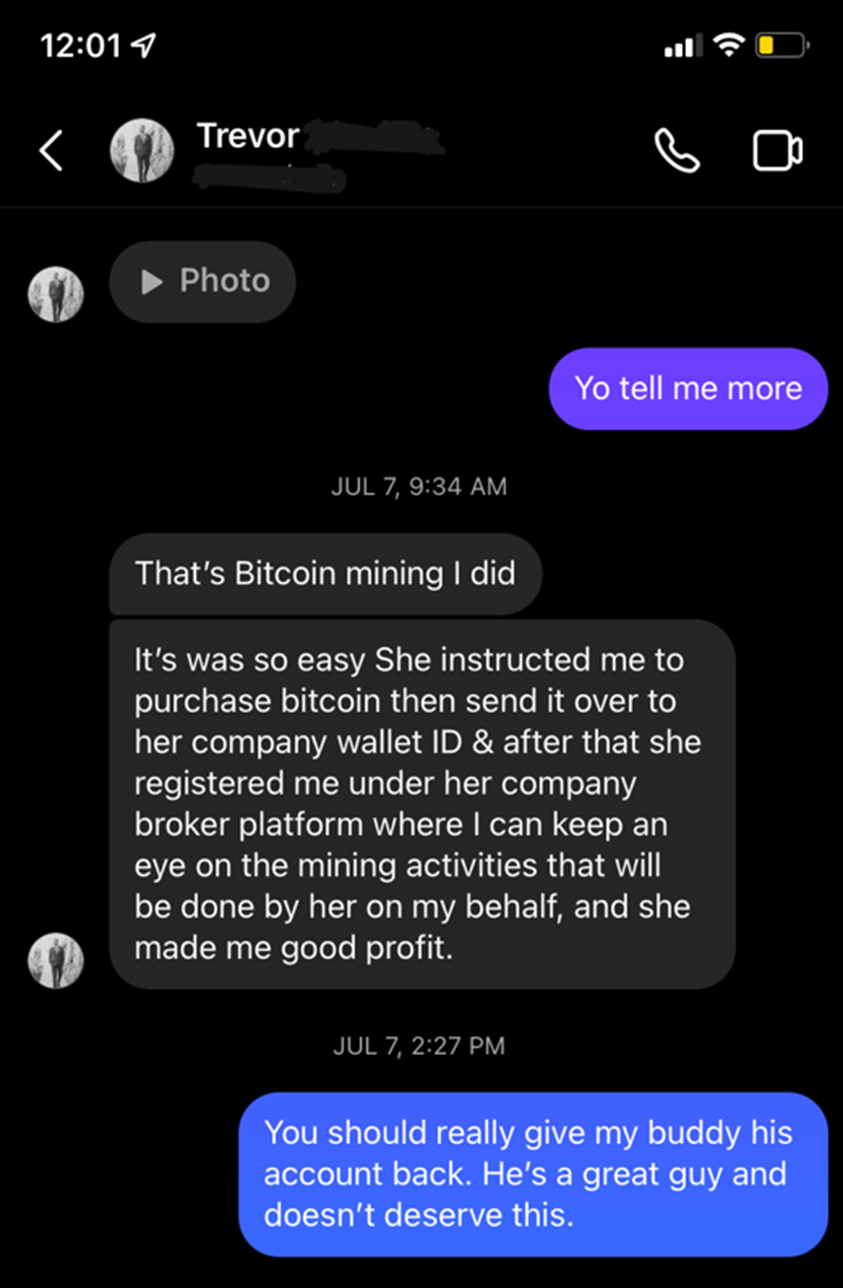
Eu sei, eu sei. Sou uma ótima amiga, não sou?
Foi uma experiência terrível para os dois. Trevor conseguiu usar o processo de verificação por reconhecimento facial do Instagram, que escaneia o rosto e o compara com a enorme biblioteca de fotos marcadas da plataforma. Ele conseguiu recuperar o acesso em até 27 horas e configurar a autenticação de dois fatores.
Stacey, por outro lado, abandonou de vez as redes sociais. A situação foi constrangedora demais e lhe causou tanta ansiedade que ela simplesmente resolveu sair. Decidiu que essa coisa de persona em um mundo digital não era para ela.
Isso não é incomum. Um estudo de 2020 sugere que 28% dos consumidores deixarão de usar um site se suas contas forem invadidas.
Pânico, constrangimento e vergonha.
Não é esse o tipo de sentimento que queremos que os usuários finais de nossos clientes tenham ao depender de nossos produtos. E, embora este exemplo possa ser específico das redes sociais, é um sentimento com o qual todos nós podemos nos identificar.
Seja em redes sociais, fintechs, comércio eletrônico ou qualquer outra organização com uma base de usuários que possa ser explorada, o preenchimento de credenciais é um jogo de gato e rato que veio para ficar — e com um impacto alarmante.
De acordo com a Javelin Strategy and Research, em seu Estudo sobre Fraude de Identidade de 2021, as fraudes de tomada de conta (ATO) resultaram em perdas totais superiores a US$ 6 bilhões em 2020. As empresas criam novas defesas, os hackers desenvolvem ferramentas para contornar essas proteções, e o ciclo continua.
Então, como as empresas podem reagir?
Em um relatório recente do Aite Group, executivos de risco de instituições financeiras, fintechs de crédito e empresas de comércio eletrônico foram entrevistados para entender como estão se protegendo do crescente volume de ataques de tomada de conta (ATO).
Entre as principais conclusões:
- A maioria dos consumidores usa o mesmo pequeno conjunto de nomes de usuário e senhas em diferentes sites, criando uma vulnerabilidade explorada por grupos do crime organizado.
- A superfície de ataque disponível continua a se expandir, tornando a detecção e a mitigação mais complexas.
- As organizações precisam de uma solução que utilize a análise de dados em tempo real para acompanhar o ritmo dos ataques automatizados e bloquear atividades maliciosas antes que afetem os negócios.
- Empresas com defesas robustas verão o volume de ataques diminuir à medida que os criminosos concentrarem seus ataques em alvos mais fáceis.
Além dos impactos financeiros evidentes dos ataques de tomada de conta (ATO), é importante lembrar que esses crimes têm um impacto real sobre as pessoas.
Impedir fraudes não se resume apenas a economizar dinheiro. Isso é igualmente essencial para evitar o tipo de trauma humano que está corroendo silenciosamente as bases fundamentais de um futuro digital mais promissor. Assim como no mundo físico, aquilo que desejamos exige proteção, segurança e confiança.
Sobre o autor

Publicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...