Hoje em dia, é praticamente impossível não ouvir alguém mencionar sua cadeia de ferramentas de suporte a DevOps. Todo mundo tem uma (sim, até nós), e todas elas são viabilizadas pela (outra) economia de APIs. Segundo a Wikipédia, uma cadeia de ferramentas de DevOps é “um conjunto ou uma combinação de ferramentas que auxiliam na entrega, no desenvolvimento e no gerenciamento de aplicações durante todo o ciclo de vida do desenvolvimento de software, de forma coordenada por uma organização que adota práticas de DevOps ”.
Isso se concentra principalmente no aplicativo, mas há também o lado da produção — onde o software geralmente passa boa parte de sua vida útil (pelo menos, é o que se espera). A mesma definição também se aplica a esse contexto, com a ressalva de que seu foco (na minha perspectiva) está no “provisionamento, na configuração e no gerenciamento de serviços de rede e de aplicativos durante todo o ciclo de vida do aplicativo, coordenados por uma organização que adota práticas de DevOps”. No contexto do DevOps tradicional, esse foco amplia a fase de “release” do ciclo e abrange “atividades relacionadas ao release”, incluindo o provisionamento e a implantação de software em produção. Isso necessariamente inclui (ou deveria incluir) os serviços de rede e de aplicativos necessários para permitir a entrega segura e protegida dos aplicativos aos usuários-alvo.
A questão é que nenhum fornecedor ou projeto de código aberto reúne todas as ferramentas necessárias para concretizar o sonho utópico da implantação contínua (que, aliás, corresponde ao lado de produção). Na verdade, algumas das mesmas ferramentas usadas no lado do desenvolvimento de aplicativos também são utilizadas no lado da produção. Cada vez mais, vemos uma convergência entre esses dois mundos, o que é um bom sinal para o “DevOps” em geral, pois demonstra certa harmonização entre duas áreas tradicionalmente muito arraigadas e que têm pouco em comum além do aplicativo.
Assim, você pode usar Puppet ou Chef em conjunto com VMware e Cisco para automatizar uma pilha completa de serviços de rede e de aplicativos, atendendo às necessidades de segurança, identidade e escalabilidade de um aplicativo. Você criou os modelos e scripts necessários para isso e verificou se estão corretos, talvez usando o Postman e seus recursos de criação de scripts para realizar testes na infraestrutura virtual do laboratório. Você decidiu que git é uma boa opção como repositório de artefatos de configuração, pois a equipe de desenvolvimento de aplicativos já o utiliza e pode oferecer orientação e talvez até realizar uma ou duas sessões de treinamento. E você pode ir ainda mais longe e começar a desenvolver um aplicativo (ou implantar uma solução OpenStack ) para orquestrar o processo e permitir o autoatendimento de serviços individuais. Em essência, você está definindo a cadeia de ferramentas de implantação.
E é aí que o Axioma do Elo Mais Fraco começa a mostrar sua face mais desagradável. Você já conhece a premissa: uma corrente é tão forte quanto seu elo mais fraco. A palavra “forte” é enfatizada aqui porque podemos substituí-la por outras características, como “confiável”, “segura” ou “escalável”, e o axioma continua igualmente válido. Isso é importante porque, à medida que você começa a definir o conjunto de ferramentas que dará suporte à implantação contínua, cada “elo” dessa corrente pode se tornar um ponto de falha, comprometendo a segurança, a escalabilidade ou a disponibilidade.
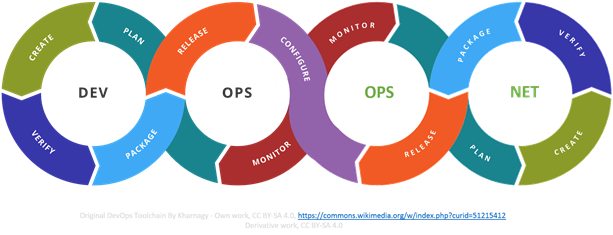
Assim como o planejamento, a verificação e o monitoramento são elos essenciais na cadeia de ferramentas de DevOps, eles também devem ser na cadeia de ferramentas de NetOps. Isso é especialmente importante para o monitoramento, que é onde os aplicativos e a infraestrutura (serviços de rede e de aplicativos) mais se cruzam em ambientes de produção. É por meio do monitoramento (visibilidade) que, em caso de falha, é possível obter uma visão abrangente de tudo, desde transações comerciais até solicitações e respostas individuais.
A configuração também necessariamente integra as cadeias de ferramentas, pois a configuração dos serviços de rede e de aplicativos pode ser (e muitas vezes é) específica de uma determinada aplicação.
Embora os mecanismos de empacotamento e lançamento possam utilizar ferramentas semelhantes, eles são aspectos distintos que muitas vezes apresentam necessidades bastante diferentes. Como os serviços de rede e de aplicativos podem ser implantados em uma infraestrutura compartilhada, ferramentas que pressupõem uma abordagem de sistema único podem não ser adequadas para NetOps. Por outro lado, o uso de modelos é cada vez mais comum para implantar rapidamente serviços padronizados em produção, mas raramente se aplica a DevOps, em que os aplicativos apresentam um alto grau de singularidade.
De qualquer forma, ambas as cadeias de ferramentas têm algo em comum: a fragilidade de um único elo compromete toda a cadeia. Mesmo que você dependa de implantações predominantemente manuais que utilizem scripts, ainda existe uma cadeia de ferramentas que representa o processo geral de entrega e implantação. As pessoas podem ser — e de fato são — elos nas cadeias de ferramentas que atualmente entregam e implantam software. E, quando falta um elo essencial — porque Bob está afastado com a gripe da vez —, o processo deixa de funcionar. A cadeia de ferramentas não consegue realizar a entrega (ou a implantação).
À medida que você avança em sua transformação digital interna, é importante reconhecer a relevância das cadeias de ferramentas de DevOps e NetOps e não negligenciar nenhum dos elos que as compõem. Deixar de dar atenção a apenas um desses elos enquanto avançamos rumo à implantação contínua enfraquecerá toda a cadeia. À medida que as empresas passam a depender cada vez mais dessas cadeias interligadas, um elo fraco compromete não apenas um processo, mas também o próprio negócio.
Sobre o autor

Lori MacVittie é engenheira distinta e evangelista-chefe no Escritório do CTO da F5, com ampla experiência em entrega de aplicações, estratégia de automação e infraestrutura. Ela é conhecida por transformar complexidade em clareza, seja definindo diretrizes para agentes de IA, analisando arquiteturas multinuvem frágeis ou investigando os limites de sistemas escaláveis. Ela acumula mais de trinta anos de experiência no setor, abrangendo desenvolvimento de aplicações, arquitetura de TI e operações de redes e sistemas. Antes de ingressar na F5, atuou como editora de tecnologia e recebeu diversos prêmios. MacVittie tem mestrado em Ciência da Computação e é uma autora prolífica, com publicações que abrangem segurança, nuvem e arquitetura empresarial. Ela também é uma entusiasta de jogos de tabuleiro e videogames, além de ter opiniões assumidamente fortes sobre queijos.
Mais publicações de Lori Mac VittiePublicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...