
A conclusão, pela F5, da aquisição da Volterra marca o início da próxima fase da computação de borda, inaugurando a era da Edge 2.0. Acreditamos que, na era da Edge 2.0, as empresas digitais de todos os setores adotarão plataformas de computação de borda para disponibilizar aplicações, bem como processar e analisar dados. A plataforma de borda será um componente essencial da experiência do usuário em todos os serviços digitais.
Neste artigo, explicarei a evolução da arquitetura de edge e abordarei a visão tecnológica da F5 para o paradigma Edge 2.0.
Edge 1.0
As tecnologias de borda existem em uma forma embrionária há muitos anos, mas com um foco diferente. No início do surgimento da Internet, o foco estava no conteúdo estático, e essa tecnologia era chamada de Rede de Distribuição de Conteúdo (CDN). Tim Berners-Lee, o inventor da World Wide Web, previu o desafio de congestionamento que os usuários da Internet enfrentariam devido à transmissão de grandes volumes de conteúdo da Web por conexões lentas: ele chamou esse problema de "World Wide Wait". Intrigado com esse desafio, o professor do MIT Tom Leighton investigou o problema por meio de pesquisas acadêmicas. Em 1998, ele e seu aluno Danny Lewin cofundaram a Akamai Technologies, que criou o paradigma de arquitetura de Rede de Distribuição de Conteúdo.
O paradigma de CDN concentrava-se, apropriadamente, na distribuição de conteúdo da Web relativamente estático ou de aplicações Web, aproximando-os dos usuários para atender à necessidade de velocidade e redundância. Essa necessidade levou a um conjunto de princípios arquitetônicos fundamentais, incluindo Pontos de Presença (PoPs) físicos próximos aos usuários finais, armazenamento de conteúdo em cache, previsão de localização, prevenção de congestionamentos, algoritmos de roteamento distribuído, entre outros. Embora as redes e os dispositivos tenham mudado, esses princípios de design ainda predominam nas arquiteturas fundamentais de CDN atuais.
Edge 1.5
Enquanto isso, o ecossistema de “conteúdo” da Internet evoluiu. As aplicações se tornaram a principal forma de conteúdo na Internet. Assim, a borda distribuída não poderia permanecer em seu estágio inicial: ela precisava evoluir junto com as arquiteturas das aplicações que disponibilizava, ao mesmo tempo que enfrentava uma pressão crescente para proteger uma economia digital em expansão. Como grande parte da economia global agora depende fortemente de aplicações voltadas ao comércio, os serviços de segurança rapidamente se tornaram um complemento essencial oferecido pelos provedores de CDN, cuja presença já estabelecida ao redor do mundo ficava mais próxima do usuário — e, portanto, neutralizava as ameaças mais cedo — do que a nuvem e os data centers tradicionais. Esses serviços foram desenvolvidos sobre a infraestrutura implantada para distribuir conteúdo e, por isso, representam ambientes fechados e proprietários. Os serviços oferecidos por um fornecedor de CDN não são compatíveis nem podem ser transferidos para outro.
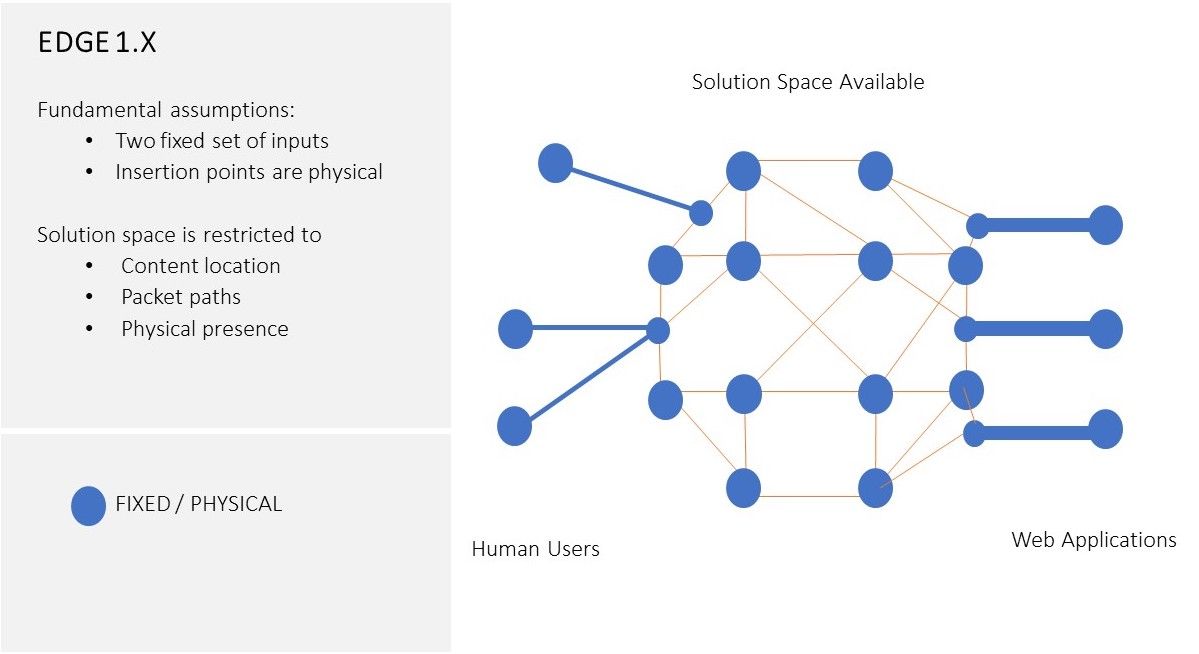
Além disso, os princípios fundamentais de design do paradigma original da arquitetura de CDN — voltados a solucionar o desafio inicial da Internet, o "World Wide Wait", identificado por Tim Berners-Lee — pressupunham que os dois conjuntos de endpoints (os usuários e o conteúdo que eles acessam) fossem entidades relativamente passivas e delegavam a solução do problema principalmente a uma camada intermediária: nesse caso, uma CDN. A evolução do ecossistema da Internet, especialmente a transição para aplicações de microsserviços baseadas em contêineres e para a computação inteligente do usuário final, invalidou completamente essa premissa. Consulte a Figura 1 para obter uma visão conceitual da esfera arquitetônica do Edge 1.x. Abordaremos ambos os fatores em mais detalhes na próxima seção.
Catalisadores da evolução da borda
Embora as empresas ainda precisem distribuir conteúdo estático, elas também esperam que a Edge desempenhe um papel mais significativo na arquitetura de suas aplicações. A pesquisa mais recente realizada pela F5 mostra que 76% das empresas pesquisadas planejam usar a Edge para diversos casos de uso, incluindo melhorar o desempenho, acelerar a coleta e a análise de dados, oferecer suporte à IoT e utilizar recursos de processamento em tempo real ou quase real. Isso inclui 25% das empresas que não preveem nenhum papel em sua infraestrutura para os serviços de uma função simples de CDN. Essas organizações estão criando aplicações altamente dinâmicas e distribuídas globalmente, com experiências de usuário seguras e otimizadas. Elas esperam que a Edge ofereça a presença e a flexibilidade de serviços de aplicações em vários locais, além dos componentes básicos consistentes de que precisam para fazer isso com sucesso.
Hoje, vemos que os serviços oferecidos por provedores de Edge presos a uma arquitetura centrada em CDN — como Akamai, Fastly e Cloudflare — não apresentam as características básicas necessárias para fornecer esses recursos centrados em aplicações. Por exemplo, em aplicações distribuídas baseadas em Kubernetes, a lógica da aplicação — empacotada em um contêiner — pode ser transferida dinamicamente para qualquer local de computação adequado que conte com uma stack Kubernetes. Isso pode ser feito para otimizar a experiência dos usuários, independentemente de o local de computação ser uma instância de IaaS em uma nuvem pública, um servidor físico pertencente à empresa ou uma máquina virtual no PoP do provedor de Edge. Dessa forma, as aplicações deixam de ser destinos "passivos" de roteamento da rede de entrega e passam a participar ativamente da solução de Edge. Isso contrasta diretamente com os princípios arquitetônicos sobre os quais foram desenvolvidas as soluções de Edge desses provedores de CDN. Em outras palavras, por terem suas raízes em uma época em que os conteúdos (ou aplicações) eram entidades estáticas associadas a locais físicos, suas soluções de Edge partiam do pressuposto de que somente a rede de entrega de conteúdo funcionava como a "plataforma inteligente" que conectava os usuários às aplicações, enquanto as aplicações (e os usuários) permaneciam como "endpoints" passivos dessa "plataforma inteligente". Essa abordagem já não é a melhor opção arquitetônica para conectar usuários a conteúdos ou aplicações.
Não são apenas as aplicações que evoluíram. Os usuários também. Sua sofisticação digital e seu interesse pelo engajamento digital não só estão anos-luz à frente do que eram quando a Akamai surgiu, em 1998, como a tecnologia também forçou uma mudança na própria definição do que é um usuário. Hoje, um "usuário" pode muito bem ser uma máquina, um script ou um serviço automatizado agindo em nome de uma pessoa. Pode ser um sensor coletando dados críticos em uma fábrica ou em uma área agrícola. Por um lado, esses "usuários" continuam refletindo os desejos de seus equivalentes humanos por velocidade, segurança e privacidade. Por outro, esses novos "usuários" — como endpoints inteligentes de IoT com pilhas de aplicações integradas — frequentemente participam do processamento dinâmico da lógica das aplicações e da análise de dados para proporcionar experiências digitais seguras e otimizadas. Eles próprios passaram a hospedar determinadas funções das aplicações para ajudar a otimizar as experiências digitais. Por exemplo, com o WebAssembly em execução em um dispositivo inteligente de usuário final, tornou-se possível que o endpoint participe mais ativamente de funções de segurança das aplicações (por exemplo, firewall de aplicações) ou da análise de dados das aplicações.
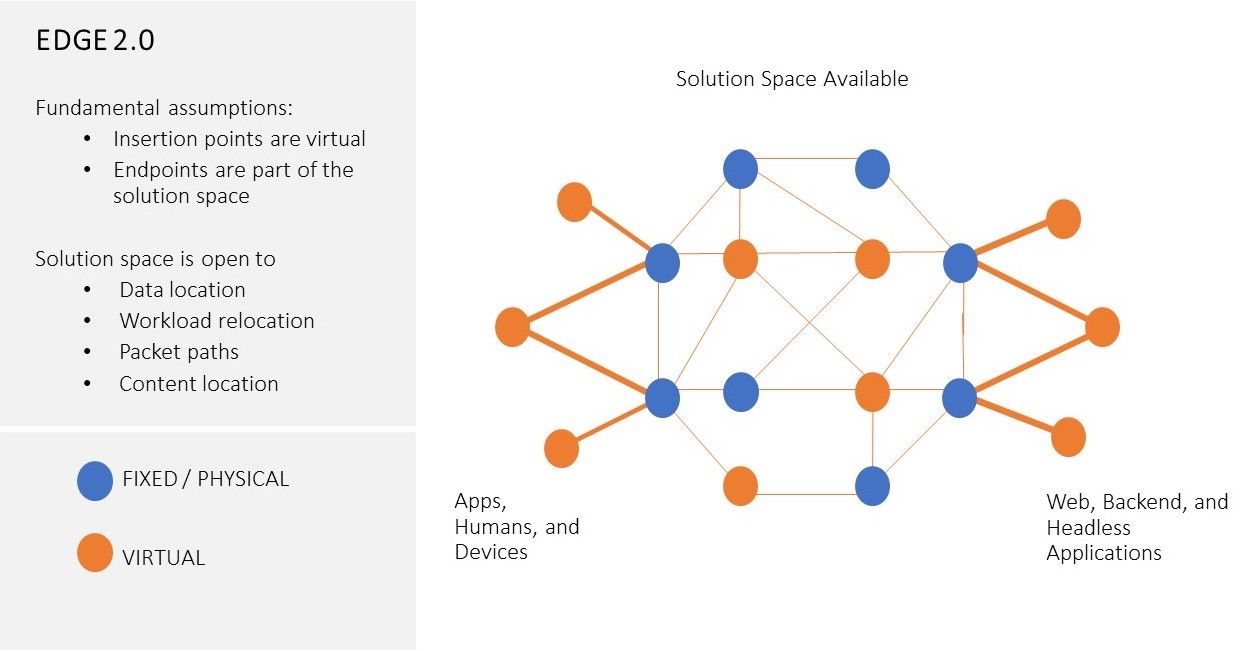
Essas duas megamudanças no setor — aplicações distribuídas modernas baseadas em contêineres e endpoints inteligentes — estão rapidamente se tornando parte das soluções avançadas de Edge, substituindo o uso isolado da antiga Rede de Distribuição de Conteúdo. Os princípios de arquitetura das soluções de CDN ou Edge 1.x centradas em conteúdo — concebidos para solucionar os desafios de distribuição de conteúdo associados ao ecossistema da Internet por volta do ano 2000 — já não são adequados para enfrentar os desafios das aplicações distribuídas globalmente e das experiências digitais do futuro. O setor precisa de um novo paradigma de Edge: o paradigma Edge 2.0. Consulte a Figura 2 para ver uma representação conceitual da esfera da arquitetura Edge 2.0.
Em termos de negócios, os atuais líderes de TI corporativa e de negócios digitais gostariam que a distribuição e a segurança de aplicações na borda se tornassem parte integrante de seu pipeline digital e processo de produção. Isso permitirá que suas aplicações sejam "criadas uma vez e distribuídas em qualquer lugar" globalmente, proporcionando a mesma experiência de usuário fluida, segura e otimizada. Os "serviços de aplicações" centrados em CDN oferecidos pelos atuais provedores de borda — Akamai, Fastly e Cloudflare — exigem que as empresas passem pelo trabalhoso processo de reformular a arquitetura de suas aplicações e adaptá-las ao projeto, às localidades, aos serviços e às ferramentas do provedor de borda centrado em CDN. As arquiteturas de aplicações resultantes não são facilmente integradas aos fluxos de trabalho de DevOps e TI da empresa, que orientam a implantação e a operação de suas cargas de trabalho. Dessa forma, esses "serviços de aplicações", baseados em sistemas e serviços fechados e centrados em CDN, criam mais um obstáculo operacional na busca da empresa por uma solução multinuvem integrada para a distribuição adequada e eficaz de aplicações.
Edge 2.0
Os principais desafios das aplicações que levaram ao surgimento da Edge — primeiro a velocidade e, depois, a segurança — ainda existem hoje. O que mudou foi a definição de aplicação (de uma instância estática em um local fixo para unidades de contêineres “móveis”), de usuário (de um usuário humano para uma “coisa” inteligente) e de localização (de um endereço IP para uma identificação lógica). A digitalização dos negócios, significativamente acelerada pela COVID e presente em todos os setores da economia, dá origem a uma nova classe de experiência digital que não pode ser viabilizada apenas aproximando o conteúdo do usuário. Ela exige um novo paradigma de Edge, centrado na distribuição holística de aplicações e baseado em um conjunto diferente de princípios de design tecnológico: o paradigma Edge 2.0.
O Edge 2.0 foi projetado tendo em mente os 'usuários' e as aplicações modernas. Ele combina os recursos disponíveis em nuvens públicas, na nuvem privada local ou nos data centers do cliente e até mesmo em máquinas bare metal ou dispositivos inteligentes em locais remotos, ampliando virtualmente sua presença elástica sob demanda. Ele adota metodologias modernas de desenvolvimento e implantação para oferecer gerenciamento integrado do ciclo de vida das aplicações e viabiliza o DevOps com observabilidade global. No que diz respeito à segurança das aplicações, o Edge 2.0 rejeita as abordagens tradicionais de defesa baseada em perímetro e, em vez disso, adota um sistema que integra a segurança à própria plataforma de Edge e fornece ferramentas incorporadas para proteger a privacidade. Ele separa o local de processamento e análise de dados daquele em que reside a lógica da aplicação, permitindo que tudo seja regido por políticas corporativas. O Edge 2.0 também reconhece quando as cargas de trabalho exigem processamento específico e as direciona adequadamente para aproveitar hardware especializado e obter a máxima eficiência. Tudo isso é gerenciado por um plano de controle unificado.
A plataforma TheEdge 2.0 baseia-se nos seguintes princípios fundamentais de design:
- Plano de controle unificado
A borda pode incluir qualquer ambiente, inclusive endpoints de usuários e nuvens públicas. Um plano de controle unificado garante a definição comum de políticas de segurança, políticas de localização de dados e gerenciamento de identidades de usuários em diferentes ambientes, além de assegurar sua aplicação por meio da integração com ferramentas de automação e orquestração. - Orientada a aplicações
A plataforma Edge 2.0 integra-se totalmente às ferramentas de gerenciamento do ciclo de vida das aplicações. As políticas de segurança das aplicações, as políticas de localização de dados, o gerenciamento de identidades e a orquestração de recursos são "declarados" por meio do plano de controle unificado e aplicados em qualquer ambiente no qual a plataforma seja executada. A Edge torna-se uma "propriedade declarada" da aplicação de destino (fazendo com que cada aplicação tenha sua própria Edge "personalizada") e é "executada" pela plataforma sem a necessidade de provisionamento manual. Assim, os desenvolvedores podem se concentrar apenas na lógica da aplicação, nas interações entre aplicações (APIs) e nos fluxos de trabalho de negócios, sem se preocupar com o gerenciamento da infraestrutura ou dos locais. - Segurança distribuída integrada à plataforma de Edge
Na plataforma Edge 2.0, as políticas de segurança de aplicações são definidas de maneira uniforme por meio do plano de controle unificado. Elas são distribuídas para aplicação em todos os ambientes nos quais a aplicação é executada. Os recursos de segurança integrados diretamente à plataforma (por exemplo, criptografia e detecção de bots de última geração) permitem que essas funções de segurança acompanhem a aplicação por padrão. - Processamento distribuído de dados e análise integrada
A plataforma Edge 2.0 torna-se uma malha global para a lógica de aplicações e para o processamento e a análise de dados. Todo serviço digital requer dados e lógica de aplicação, mas o local de armazenamento, processamento e transformação dos dados não precisa ser o mesmo em que reside a lógica da aplicação. A localização dos dados deve ser especificada de forma independente, por meio de um conjunto de políticas no nível da plataforma, determinadas por fatores como gravidade dos dados, regulamentações (PCI, GDPR etc.) e a relação entre preço e desempenho do processamento. Assim como ocorre com as políticas de segurança, as políticas de localização de dados devem ser "declaradas" pelos usuários por meio do plano de controle unificado e aplicadas pela plataforma em qualquer ambiente. A plataforma Edge 2.0 também desempenha um papel em outras políticas de gerenciamento de dados, como a linhagem de dados, armazenando esses detalhes nos dados como atributos incorporados, além de oferecer um conjunto de recursos operacionais integrados para observabilidade, transmissão de telemetria, ferramentas de ML e serviços de ETL. - Edge elástica definida por software
Na Edge 2.0, a "Edge" não é mais definida por PoPs físicos em locais específicos. Em vez disso, ela é definida dinamicamente pelo plano de controle da Edge 2.0 sobre recursos existentes onde quer que o cliente deseje: em nuvens públicas, hipervisores, data centers ou nuvens privadas, ou até mesmo em máquinas físicas em locais "remotos" específicos de sua empresa. Os recursos de conectividade de rede também são fornecidos de forma definida por software, sobrepostos à infraestrutura WAN privada ou pública, sem exigir um esforço hercúleo de montagem e configuração. Ela responderá à "declaração de intenção" da aplicação de destino fornecendo, mediante solicitação da aplicação, uma Edge elástica, personalizada e definida por software. A "Edge" — e tudo o que ela estabelece para a aplicação como parte dessa declaração — se tornará uma propriedade simples e fácil de usar da aplicação. - Computação otimizada por hardware
O avanço das tecnologias de processadores e chipsets — especificamente GPUs, DPUs, TPUs e FPGAs, cujas capacidades e desempenho estão em constante evolução — tornou viável o uso de computação especializada para otimizar significativamente a utilização de recursos em tipos específicos de cargas de trabalho. Uma plataforma Edge 2.0 fará a interface com sistemas que possuem esse hardware especializado para direcionar, alocar e executar cargas de trabalho específicas de aplicações que possam se beneficiar desse suporte. Por exemplo, ela encontrará e configurará recursos de GPU para cargas de trabalho intensivas de IA/ML ou localizará e integrará uma DPU para fornecer os serviços especializados de segurança e rede de que uma aplicação necessita. A capacidade do Edge 2.0 de reconhecer o hardware oferece benefícios promissores para a criação de “sistemas industriais” inteligentes, voltados a aplicações e desenvolvidos para finalidades específicas, além de possibilidades ilimitadas para implementar soluções atraentes de IoT que exijam processamento local em tempo real. Por exemplo, uma estação de recarga de veículos elétricos pode funcionar como um ponto de presença para a agregação dos grandes volumes de dados gerados pelos sensores dos veículos, enquanto um veículo autônomo equipado com Android OS pode operar como um data center móvel, executando continuamente autodiagnósticos assistidos por hardware. Nossa visão é que a plataforma Edge 2.0 seja capaz de oferecer suporte a todos esses sistemas inteligentes de finalidade específica e ajudar a proporcionar e aprimorar as experiências digitais globais de nossos clientes.
Conclusão
O Edge 2.0 foi desenvolvido com a visão de superar os desafios que as aplicações distribuídas do futuro enfrentarão, tendo em mente experiências digitais globais e integradas. Já não estamos em 1998. O ecossistema da Internet, a computação em nuvem e a transformação digital evoluíram muito além do que se poderia imaginar quando o modelo de arquitetura de CDN foi concebido. Ao reconhecer que este não é apenas um mundo multinuvem, mas também um mundo digital onipresente, o paradigma Edge 2.0 busca solucionar os desafios do futuro, descartando as premissas limitantes do passado. Ele promete viabilizar a verdadeira portabilidade das aplicações entre quaisquer ambientes, juntamente com os serviços de que precisam para operar com sucesso, segurança, rapidez e experiências de usuário integradas.
Com a recente aquisição da Volterra, a F5 está em uma posição ideal para liderar a criação desse paradigma Edge 2.0 centrado em aplicações.
Sobre o autor
Publicações relacionadas no blog

O estado da maturidade digital empresarial: a transformação digital ainda não terminou
Explore como a IA impacta as empresas, as aplicações da IA generativa, as estratégias para modernizar as operações de TI e os benefícios da maturidade digital com a F5.
Como a IA generativa acelera a transformação digital
Veja como a IA generativa impulsiona a transformação digital nas empresas, acelerando tendências como a integração de APIs, os desafios dos modelos operacionais de TI híbrida e a adoção de AIOps.
Seis capacidades técnicas para acelerar a transformação digital
As arquiteturas empresariais atuais carecem dos fatores necessários de agilidade, escalabilidade, segurança e observabilidade, essenciais para impulsionar a mudança tecnológica. No entanto, estas seis capacidades fundamentais ajudarão as empresas a gerenciar riscos e desafios ao longo de sua transformação digital.
Inverter a API é a transformação digital de que as empresas precisam para participar e competir em uma economia de APIs
As organizações detêm um valor latente — na forma de APIs internas — que precisam explorar para competir em uma economia de APIs. Embora os desafios técnicos e de segurança possam desestimular algumas delas, as empresas precisam reconhecer que inverter suas APIs permitirá liberar o valor da organização como plataforma.
A modernização da TI começa pela infraestrutura
O hardware e o software evoluíram rapidamente desde os primórdios da internet, mas, para aproveitar ao máximo os benefícios resultantes dessa evolução, as organizações precisam avaliar e modernizar sua infraestrutura e a entrega de aplicativos. Acelere os esforços de modernização com a nova F5 rSeries.