Os Web Application Firewalls (WAFs) continuam evoluindo e se tornaram uma ferramenta crítica e indispensável para empresas que enfrentam ameaças cibernéticas constantes.
O número de vulnerabilidades e ataques relacionados a aplicativos ou APIs continua aumentando. NIST.gov destacou que aproximadamente 18.378 vulnerabilidades categorizadas foram relatadas no ano passado; no entanto, o número total de vulnerabilidades em 2021 foi de 25.646 (claramente muito superior ao número relatado). No último ano, vimos vulnerabilidades como a Log4j afetarem muitas organizações — é nesse cenário que as soluções de WAF oferecem uma camada de proteção para aplicativos e APIs.
A KuppingerCole avaliou diversos fornecedores quanto aos principais recursos de WAF, proteção de APIs, gerenciamento de bots, proteção contra DDoS e suporte a administradores e DevOps. A F5 foi reconhecida no Leadership Compass como líder geral, líder de produto, líder em inovação e fornecedor líder.
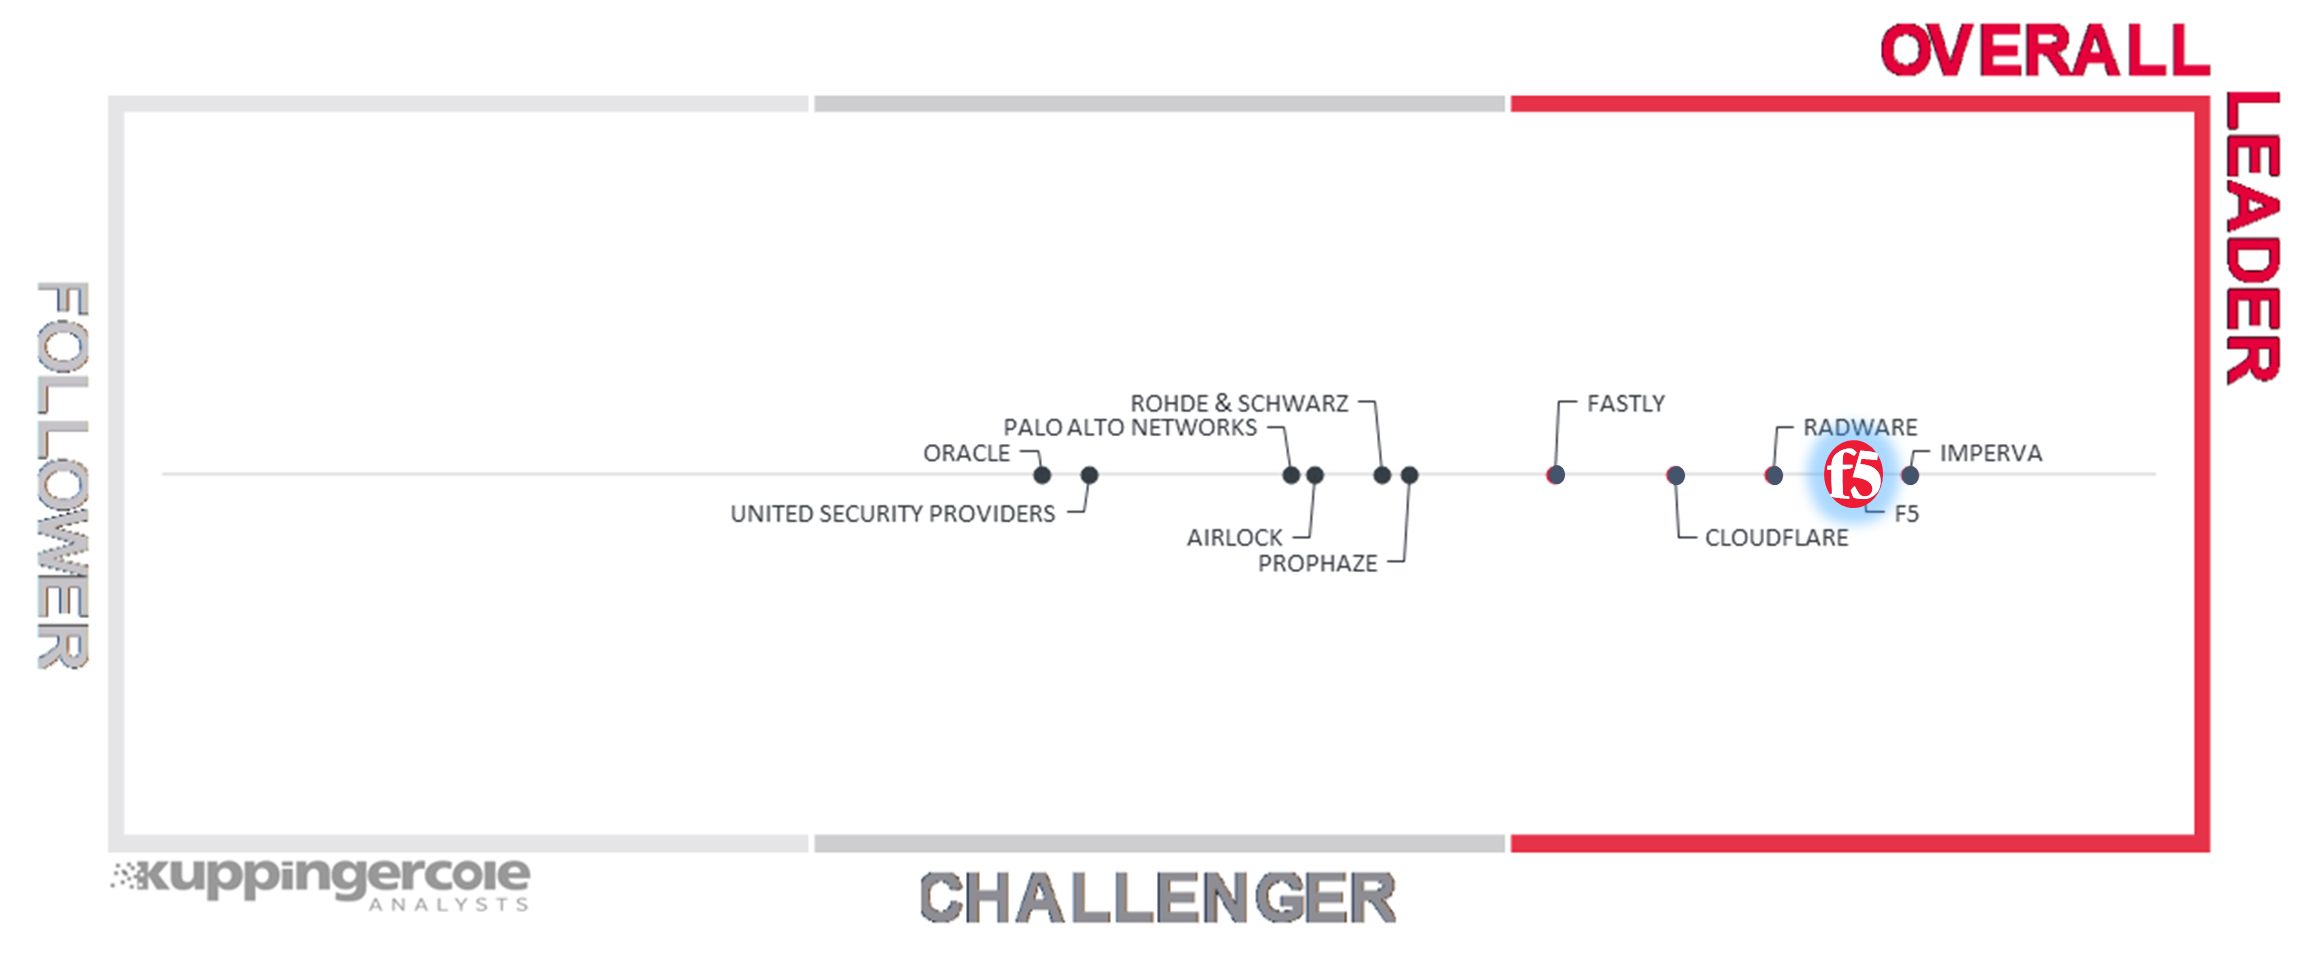
A F5 recebeu avaliações positivas em relação ao produto, à presença no mercado e à estratégia. A F5 obteve pontuações altas em atributos como proteção de APIs, principais recursos de WAF, gerenciamento de bots, proteção contra DDoS e suporte a administradores e DevOps.
O relatório reconheceu que a segurança de APIs da F5 é “capaz de proteger os protocolos de API REST/JSON, XML, GraphQL e GWT” e que o “BIG-IP Advanced WAF também fornece uma API declarativa ou JSON que pode ser incorporada a um pipeline de CI/CD para aplicar a abordagem shift-left à segurança”, aprimorando a segurança do desenvolvimento e das aplicações.
Os serviços de inteligência contra ameaças do Advanced WAF, como Threat Campaigns e Leaked Credential Check, também foram destacados pela KuppingerCole. O relatório ressalta: “A proteção de credenciais evita o roubo de credenciais associado à criptografia de credenciais no nível da aplicação.” Embora vulnerabilidades como a Log4j continuem sendo um problema em todo o setor, a F5 disponibilizou rapidamente campanhas de ameaças para explorações ativas da Log4j, apenas quatro dias após a divulgação da vulnerabilidade.
A KuppingerCole também destacou as diferentes opções de implantação da F5 para atender aos modelos operacionais e de consumo preferidos pelos clientes. O relatório menciona: “São oferecidas boas opções de modelos de implantação, pois o mesmo mecanismo de WAF é usado em outras soluções” e “A disponibilização do WAF inclui opções de contêineres e microsserviços, sem servidor, na nuvem e no local”.
A proteção contra DoS na camada de aplicação da F5 também recebeu avaliações positivas. A proteção contra DDoS da F5 monitora o nível de estresse das aplicações e se adapta às mudanças em tempo real, usando análise comportamental por meio de aprendizado de máquina e assinaturas dinâmicas para mitigar ataques automaticamente.
Entre em contato com seu gerente de contas para avaliar o modelo de entrega do F5 WAF que melhor atende às suas necessidades de segurança de aplicações e APIs.
Confira o comunicado à imprensa da F5 sobre o relatório ou consulte o relatório da KuppingerCole aqui.
Sobre o autor
Publicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...