Banco moderno pelo celular
Os dispositivos móveis estão rapidamente se tornando a ferramenta preferida dos usuários digitais, impactando também o setor financeiro. A nova geração precisa que os serviços bancários sejam compatíveis com dispositivos móveis. De acordo com as conclusões do Federal Reserve, o uso de serviços bancários móveis chega a 67% na faixa etária de 18 a 29 anos. A principal preocupação que impede a adoção de dispositivos móveis para operações bancárias é a segurança. Como a mobilidade é uma força imparável, as organizações precisam compreender esse vetor de risco para planejar adequadamente e mitigar ameaças. Este artigo aborda algumas das vulnerabilidades mais relevantes (e exploradas) no ambiente móvel.
O que é malware para dispositivos móveis?
Assim como qualquer malware, o malware móvel é um código criado para atacar um smartphone ou dispositivo semelhante. A história dos malwares móveis remonta pelo menos ao ano 2000, quando o primeiro malware móvel conhecido, “TIMOFONICA”, foi detectado por pesquisadores. Em 2016, malwares como o "Godless", capaz de obter acesso root em até 90% dos dispositivos Android, foram encontrados em circulação.
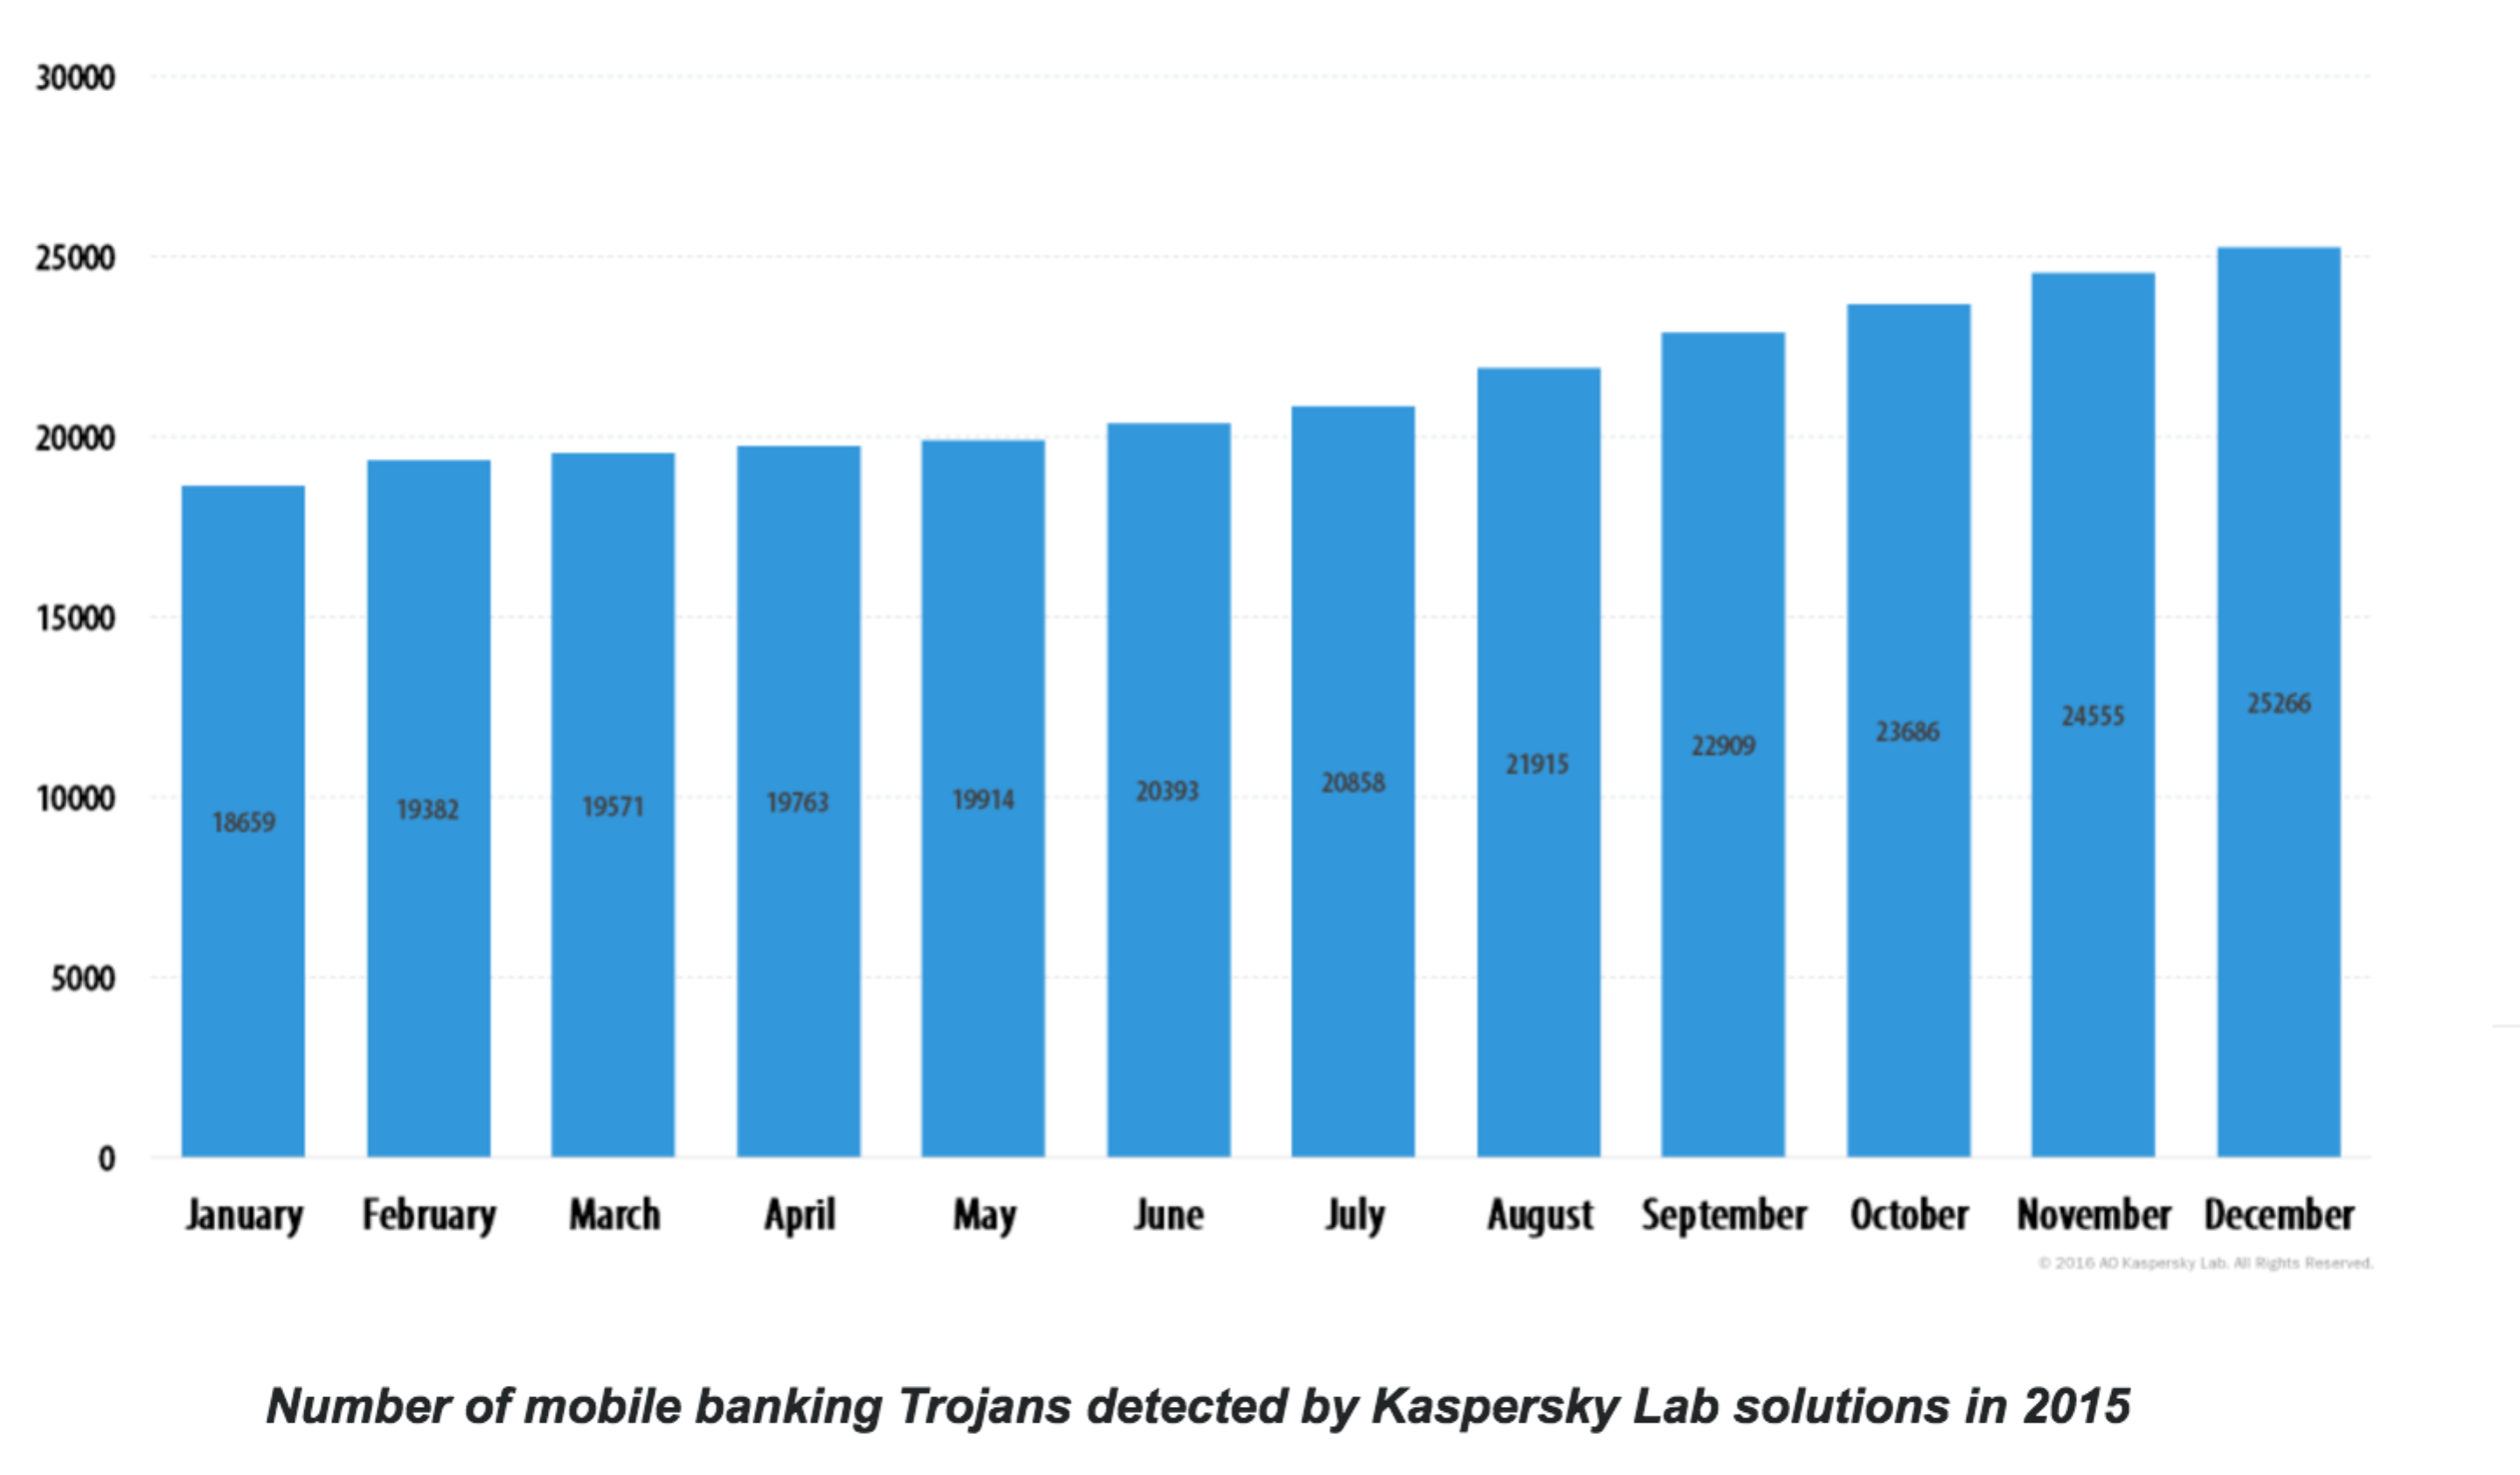
Uma rápida análise dos dados do laboratório da Kaspersky mostra que o número de trojans bancários para dispositivos móveis está aumentando. Cerca de 56.194 usuários foram atacados por trojans bancários móveis pelo menos uma vez durante o ano de 2015.
Tipos: spyware e adware, cavalos de Troia e vírus, aplicativos de phishing etc.
Os malwares atualmente ativos podem ser classificados como spyware/adware, cavalos de Troia e vírus, aplicativos de phishing ou processos de bots. Seu único objetivo é capturar informações pessoais valiosas e exfiltrá-las.
- Spywares e adwares disfarçados de aplicativos legítimos são conhecidos por coletar informações sobre o usuário e o dispositivo, que podem ser usadas em ataques futuros.
- Os cavalos de Troia sequestram dispositivos e enviam mensagens SMS premium não autorizadas. Os mais comuns conseguem sobrepor conteúdo às telas dos usuários e se passar por aplicativos legítimos para roubar informações confidenciais, como credenciais bancárias e senhas de uso único enviadas por um canal alternativo.
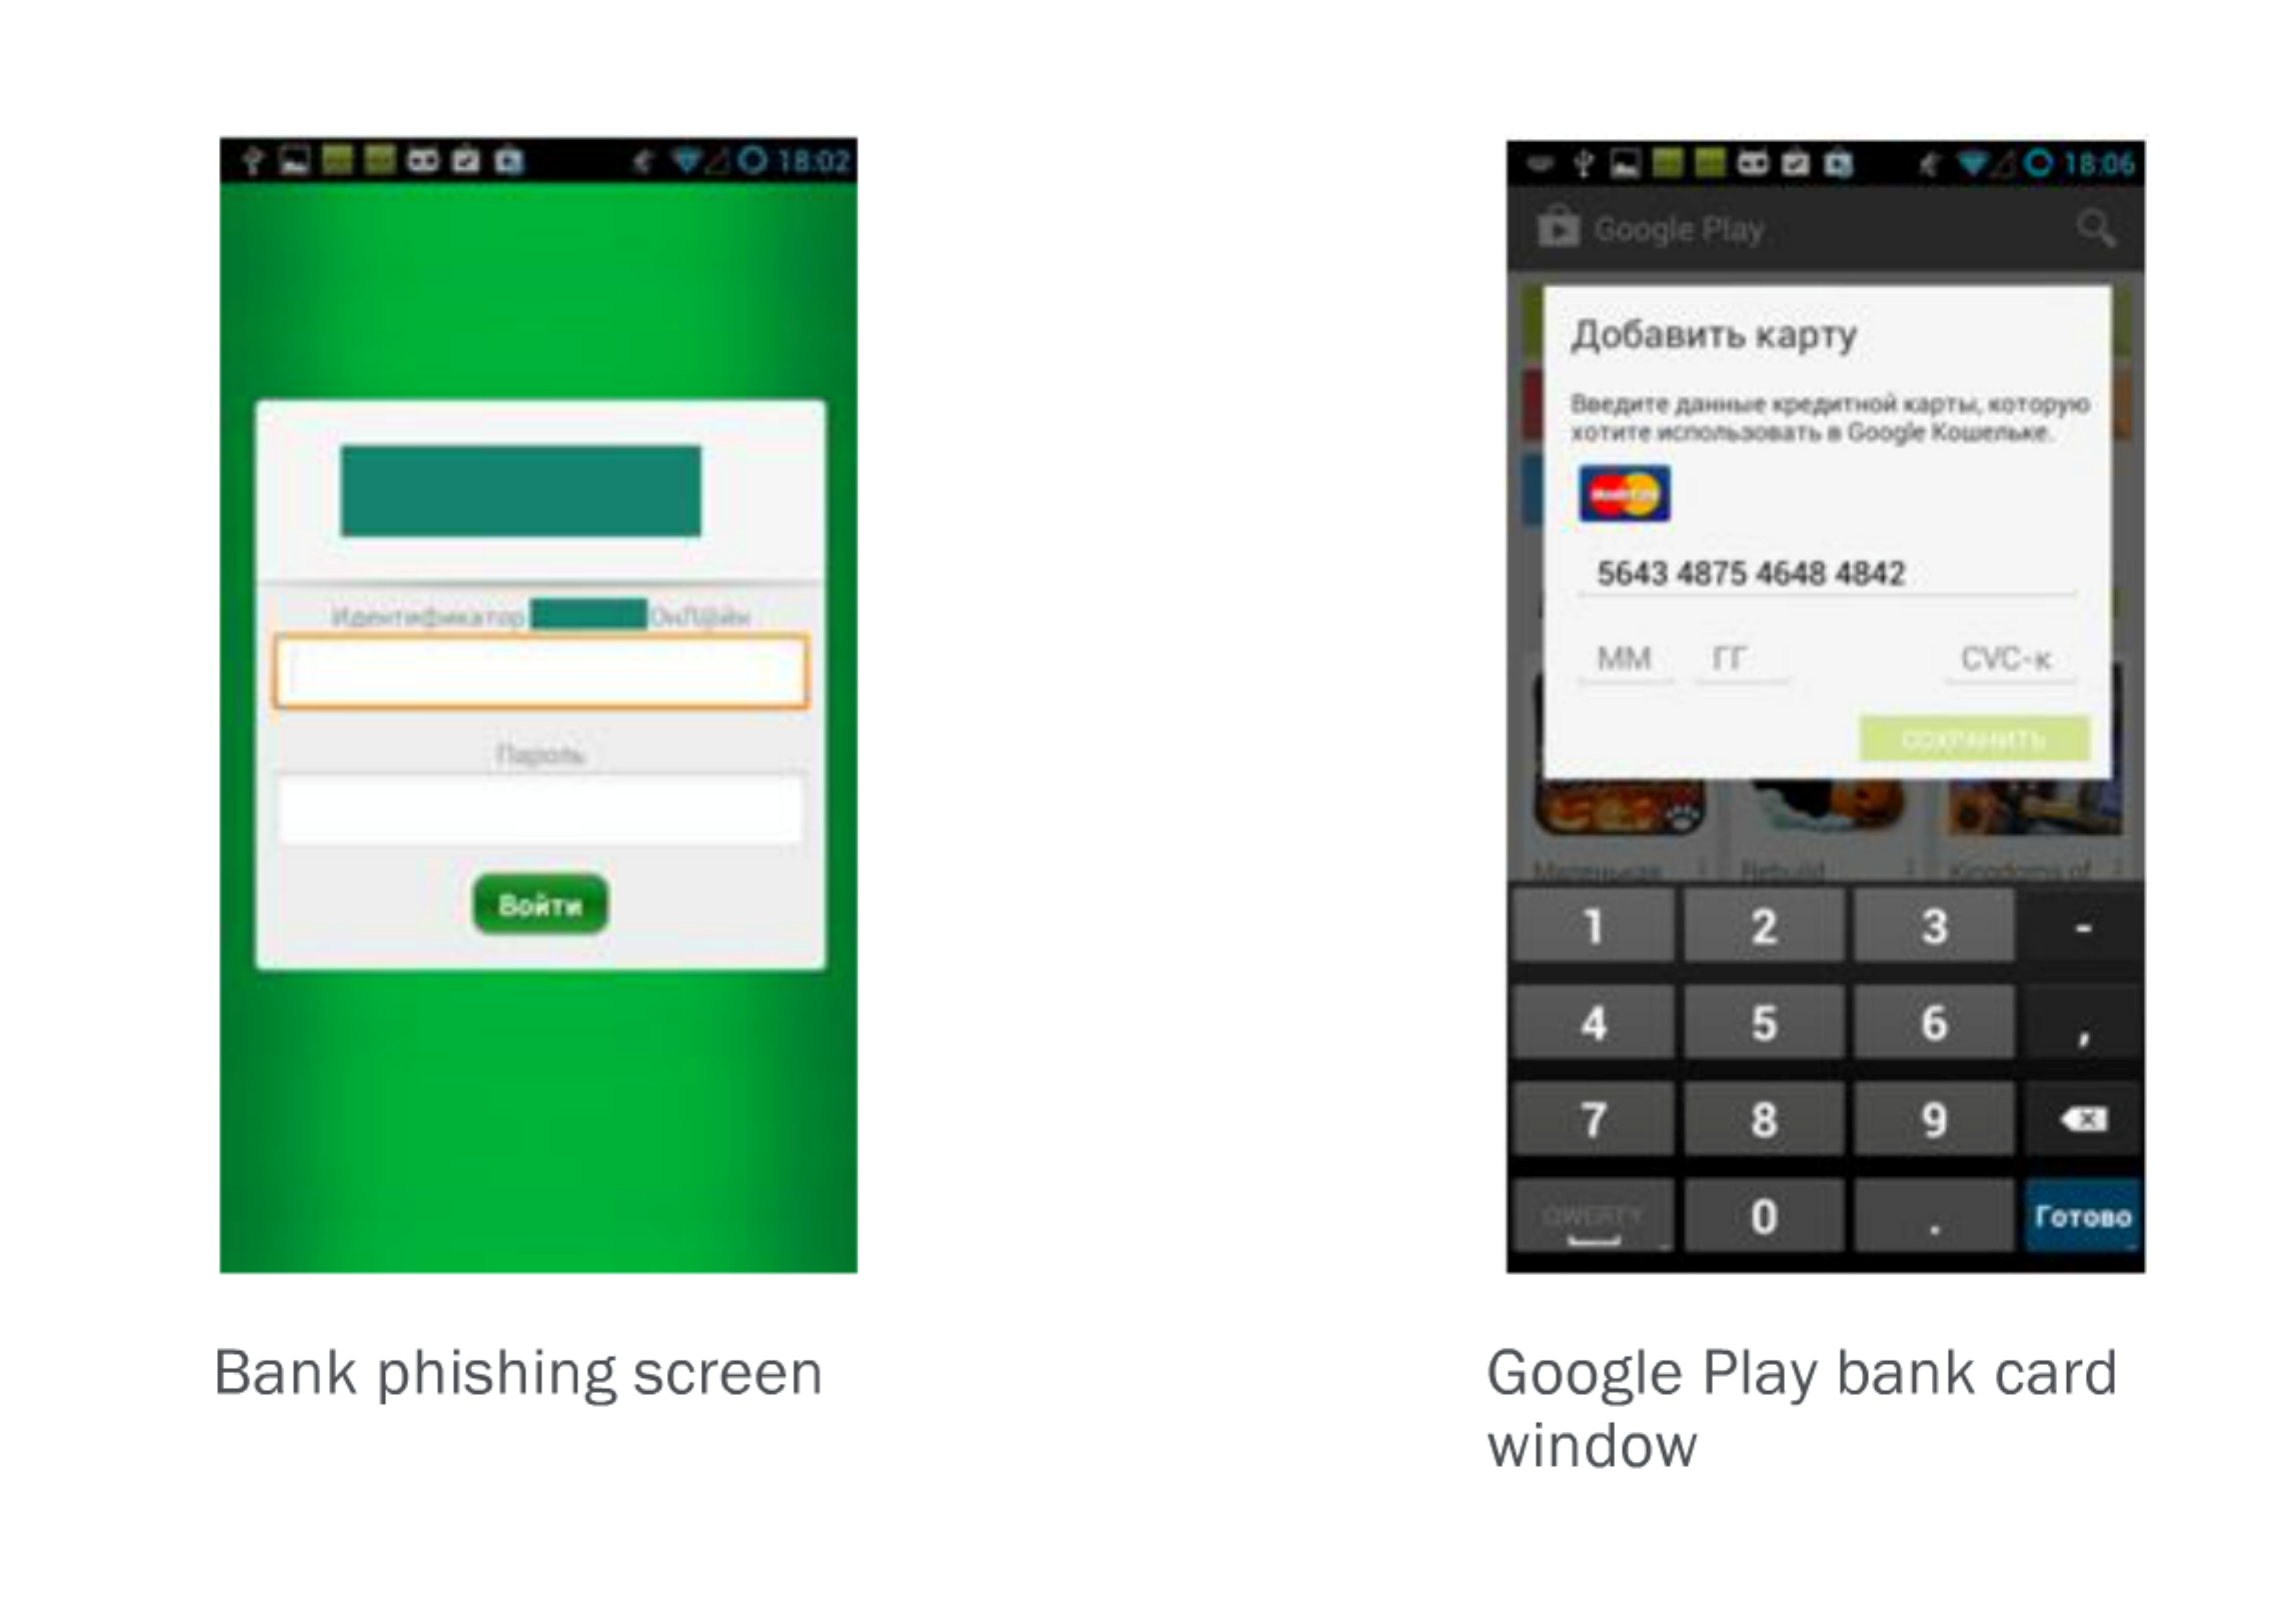
- Aplicativos de phishing utilizam aplicativos maliciosos ou refatorados para fornecer conteúdo malicioso ao usuário.
Vulnerabilidades e truques comuns utilizados por malwares móveis
Os dispositivos móveis são compatíveis com diversas plataformas, como iOS, Android, Windows etc. Como o iOS e o Android dominam o mercado, vamos analisar as principais vulnerabilidades exploradas:
- Dispositivos com root ou jailbreak: Fazer root/jailbreak em um celular concede acesso em nível de root ao sistema operacional móvel. Embora isso permita aos usuários modificar o comportamento padrão do dispositivo, também cria um risco extremo para os aplicativos, pois o processo compromete o modelo de segurança do dispositivo. Um dispositivo com root/jailbreak oferece o ambiente ideal para que malwares e aplicativos mal-intencionados infectem o sistema e exfiltrem dados.
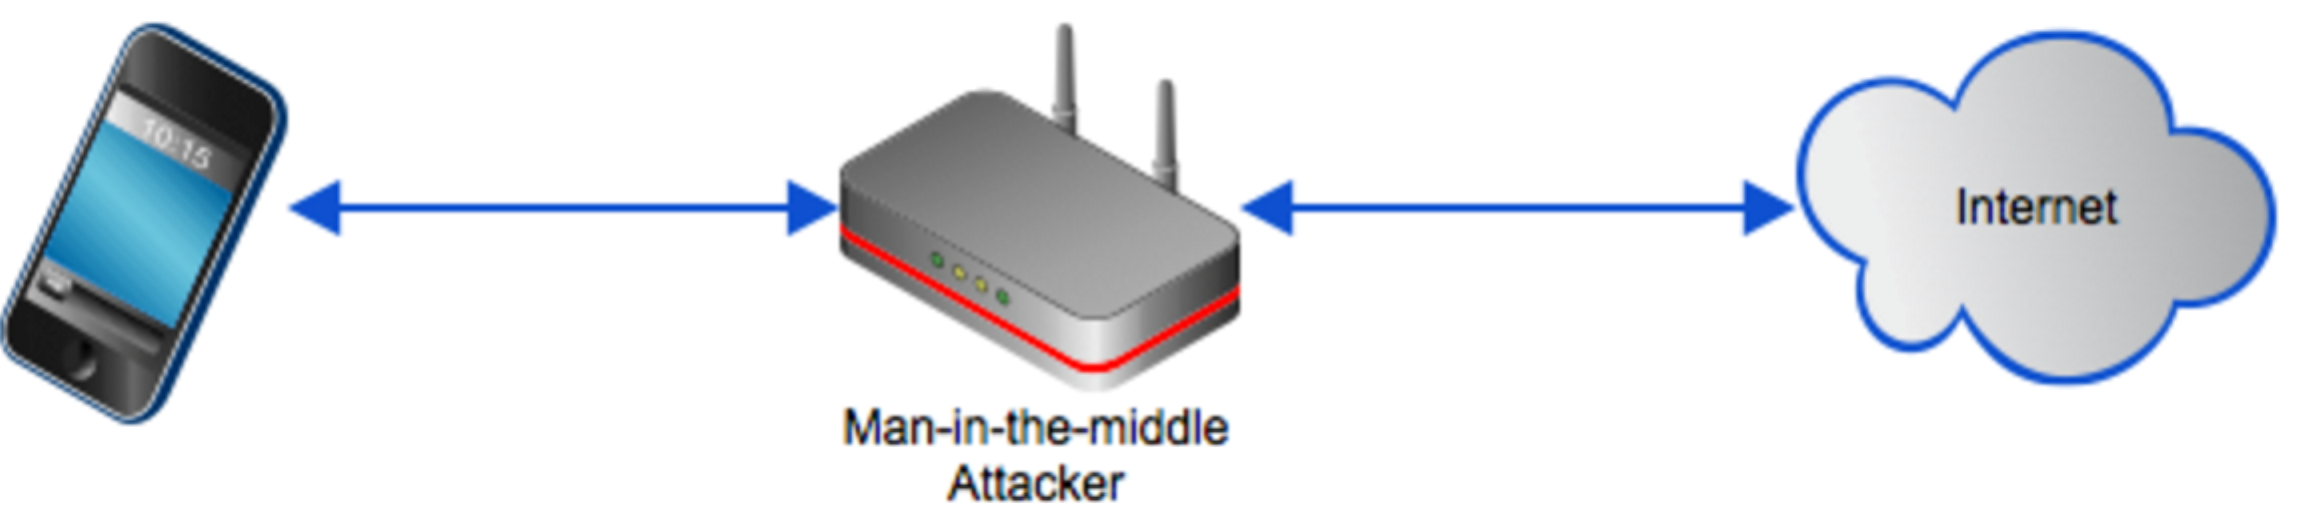
- Ataques Man-in-the-Middle: Esse vetor de ataque envolve um terceiro que intercepta a comunicação entre o dispositivo e o servidor, capturando e alterando os dados transmitidos. Em dispositivos móveis, os vetores de ataque são ampliados, pois as pessoas costumam se conectar a redes Wi-Fi gratuitas em hotéis, cafeterias e outros locais públicos,
Sistema operacional desatualizado: Esse problema afeta mais os usuários do Android do que os do iOS. Há uma grande fragmentação entre as versões dos dispositivos Android. Alguns dispositivos podem ainda estar executando uma versão antiga com vulnerabilidades conhecidas, tornando-se um terreno fértil para ataques de malware.Captura de SMS: As técnicas modernas de autenticação adaptativa utilizam autenticação por um canal alternativo, e o SMS parece ser um dos pontos de vulnerabilidade mais comuns. Um malware que infecta um dispositivo Android é capaz de roubar uma senha de uso único enviada ao aparelho. No Android 4.3 e em versões anteriores, o malware conseguia impedir que o SMS aparecesse na caixa de entrada, tornando o ataque completamente silencioso. Nas versões posteriores do Android, o malware não consegue impedir que o SMS apareça na caixa de entrada, alertando os usuários sobre a mensagem inesperada.Roubo de foco: O sequestro de atividades ou phishing móvel explora uma vulnerabilidade do Android na qual uma atividade maliciosa é iniciada no lugar da esperada. Por meio de uma tela semelhante à legítima, o usuário é induzido a fornecer suas credenciais ao malware. Esse vetor de ataque é comumente explorado por malwares financeiros. Ele afeta versões do Android anteriores à 5; nas versões posteriores, o Google implementou medidas para mitigá-lo.
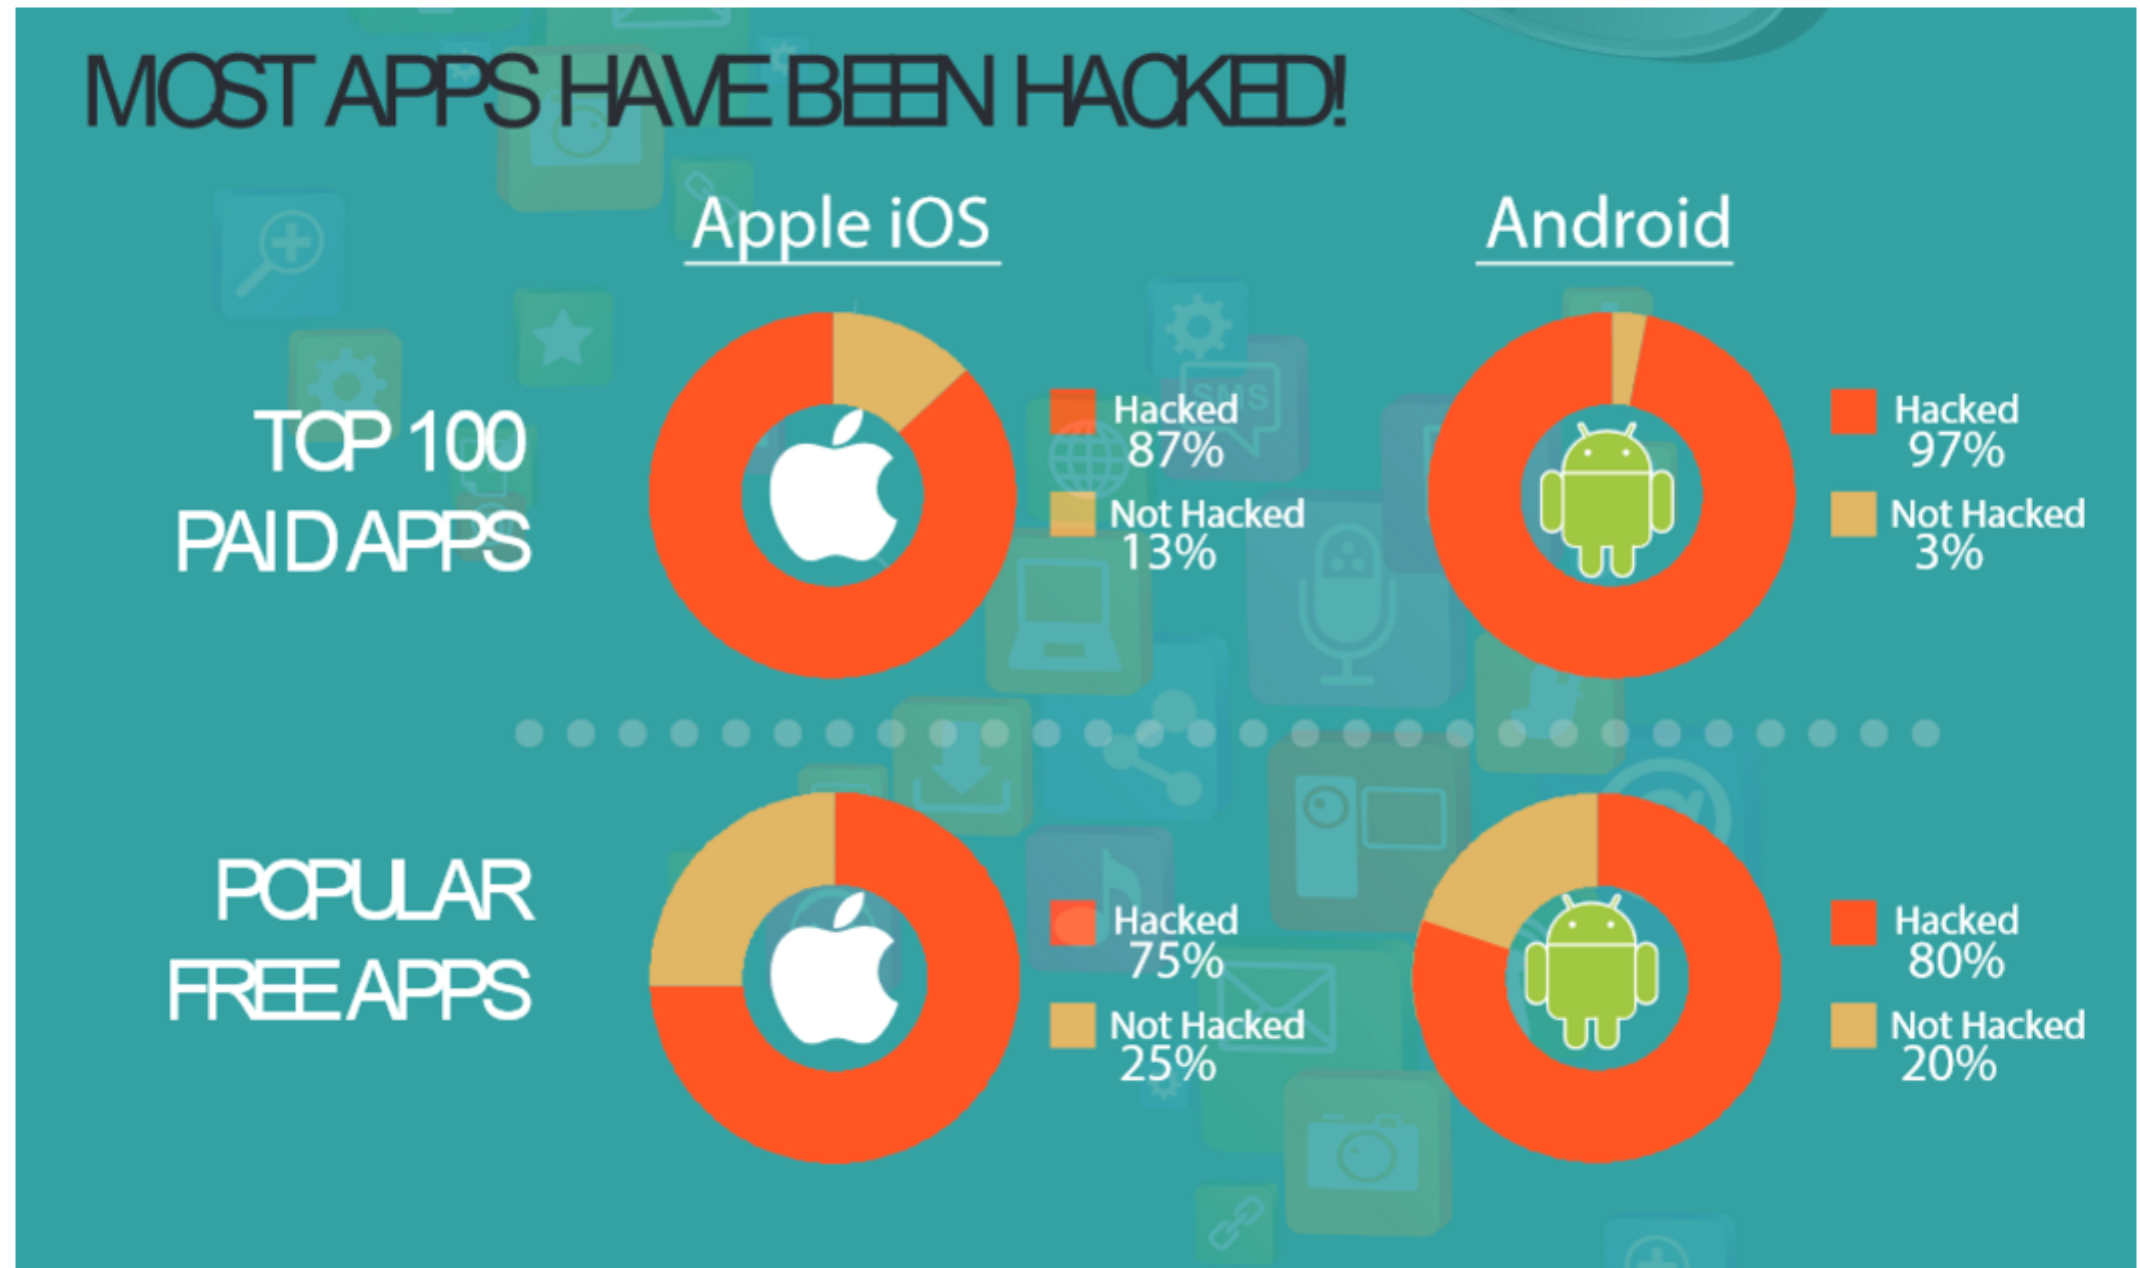
Aplicativos reempacotados: Os autores de malware obtêm aplicativos legítimos, reempacotam-nos com uma carga maliciosa e usam campanhas de spam. Em alguns casos, chegam até mesmo a enviar o aplicativo para a Play Store/App Store para distribuição em massa. Segundo um estudo realizado pela Arxan Technologies, 80% dos aplicativos populares para Android e 75% dos aplicativos para iOS foram adulterados:
- Malware para iOS sem jailbreak: foram detectadas novas variantes de malware (por exemplo, YiSpecter) capazes de infectar o iOS e explorar APIs privadas.
- E muitas outras... Os autores de malware estão constantemente inventando e desenvolvendo novas técnicas para comprometer dispositivos móveis.
A solução de proteção contra fraudes da F5 é a resposta
A proteção contra fraudes oferece às organizações abordagens preventivas e de detecção para mitigar riscos em aplicativos móveis modernos. Diversas técnicas são usadas para avaliar a integridade da segurança do dispositivo; essas informações são fornecidas ao aplicativo e compartilhadas com o mecanismo de risco da organização para mitigar e corrigir ameaças. Alguns dos principais recursos que ajudam a superar essas ameaças incluem:
- Detecção de falsificação de certificado: A verificação do certificado ajuda a prevenir ataques man-in-the-middle. Essa funcionalidade verifica a validade do certificado com base nas informações armazenadas.
- Detecção de falsificação de DNS: Protege contra ataques Man-in-the-Middle resolvendo nomes de servidores e comparando-os com as informações armazenadas.
- Detecção de jailbreak/root: Detecta dispositivos comprometidos verificando a existência de privilégios de root.
- Detecção de malware: Procura indicadores de comprometimento e realiza análises comportamentais para identificar malwares instalados no dispositivo.
- Detecção de sistema operacional sem patches/não seguro: O SDK é capaz de identificar a versão do Android/iOS e fornecer essas informações a um aplicativo.
- Detecção de roubo de foco: Esse recurso permite que o aplicativo detecte se um aplicativo mal-intencionado roubou o foco do aplicativo protegido. O MobileSafe gerará um evento de transmissão para que o aplicativo responda a essa ameaça.
- Detecção de reempacotamento: Para aplicativos Android, a solução verificará a assinatura para confirmar sua autenticidade. No iOS, a detecção de reempacotamento envolve o cálculo e a validação de hashes MD5.
Configurando o ambiente
A solução pode ser configurada habilitando o F5 MobileSafe em um ambiente WebSafe existente.
Crie/configure um perfil da Fraud Protection Solution usando predefinições voltadas para dispositivos móveis:
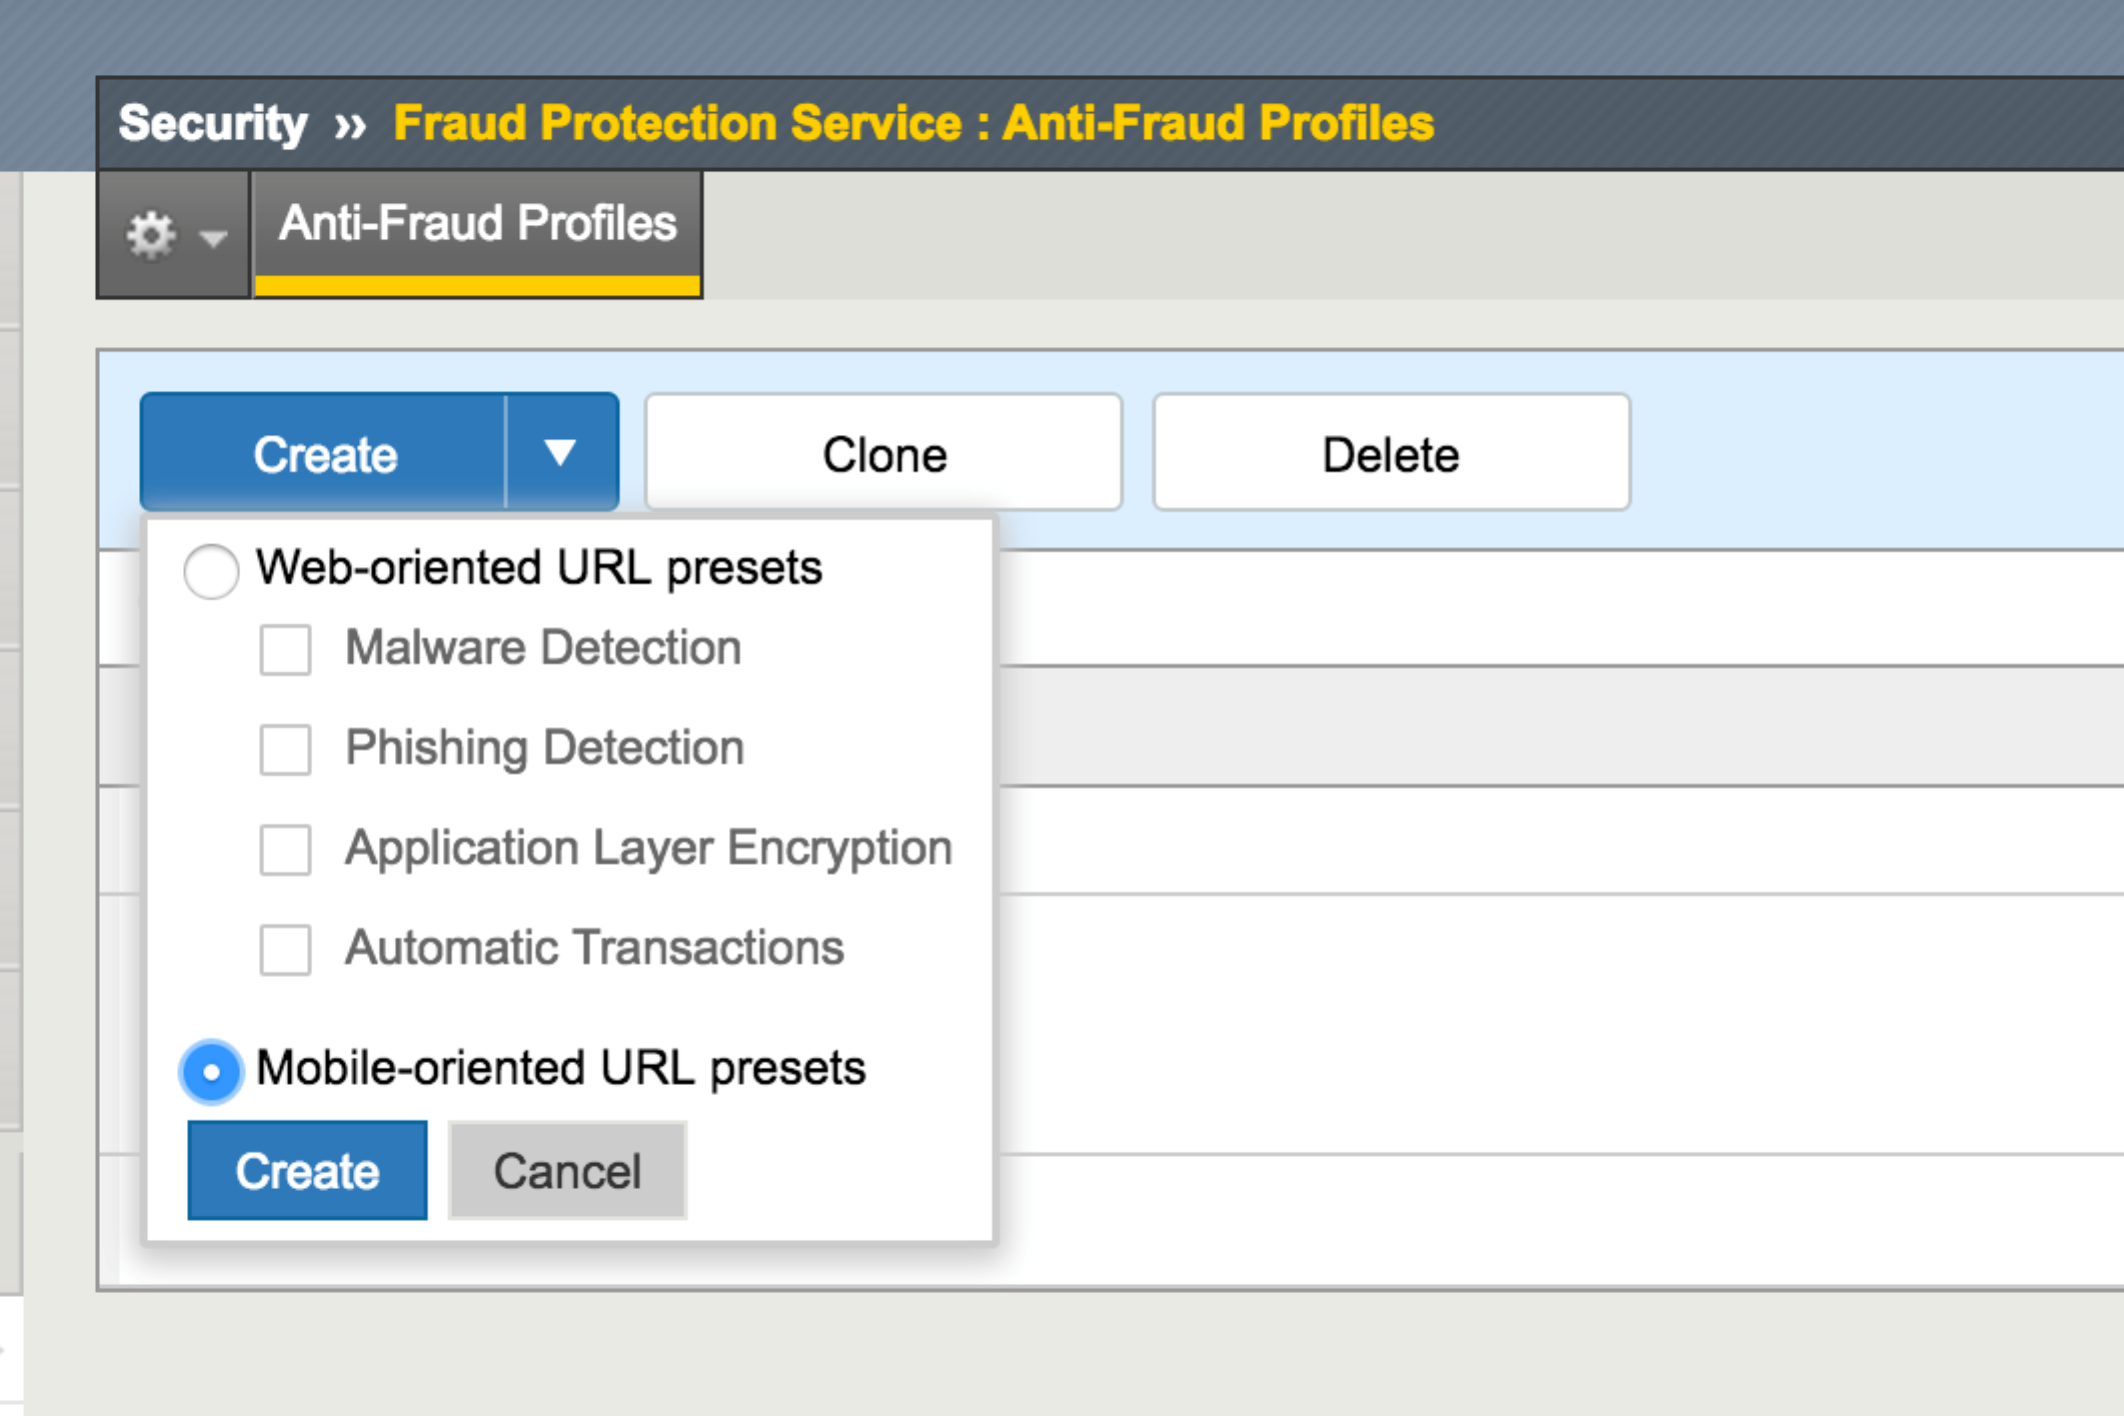
- Depois que o perfil for criado, os alertas ficarão disponíveis no Alert Server quando um usuário acessar as URLs para dispositivos móveis.
Conclusão
Os dispositivos móveis oferecem aos usuários acesso fácil e conveniente a serviços online, impulsionando uma adoção em massa. Os hackers tentam explorar ao máximo novos vetores de ataque devido ao conhecimento limitado sobre segurança nesse domínio. A solução de proteção contra fraudes da F5 proporciona às organizações visibilidade dos endpoints móveis e as protege contra ameaças modernas e sofisticadas.
Recursos
- Solução antifraude da F5: https://f5.com/products/modules/websafe
- Ataque man-in-the-middle em dispositivos móveis: http://www.information-age.com/technology/security/123461071/what-are-mobile-man-middle-attacks-and-how-dangerous-are-they
Sobre o autor
Shahnawaz Backer foi consultor principal de segurança na F5 Labs. Com grande interesse em desenvolvimento moderno de aplicações, identidade digital e vetores de fraude, ele se concentra em incorporar inteligência de segurança às soluções e acredita firmemente na defesa proativa automatizada.
Mais publicações de Shahnawaz BackerPublicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...