A IA desperta muitos sentimentos. Alguns acreditam que ela seja apenas mais uma de uma longa série de modismos, prestes a se juntar aos NFTs e às TVs 3D. Outros estão construindo bunkers para se preparar para entidades superiores de IAG malévolas que venham a adquirir autoconsciência. Em meio a todo esse exagero, há uma realidade que pode ser afirmada com certeza: a IA está conectada a uma enorme quantidade de dados.
Há muito alarde em torno da IA, o que deixa comentaristas empolgados, assustados ou céticos, mas, na F5, queremos saber como os profissionais que lidam com ela no dia a dia se sentem. Para compreender a realidade dos desafios e das preocupações atuais, realizamos uma análise abrangente de sentimentos na maior comunidade de profissionais de segurança da Internet, a comunidade do Reddit r/cybersecurity. A primeira parte do blog de Shawn Wormke sobre este estudo, “Como as equipes de SecOps se sentem em relação à IA?”, resumiu as conclusões gerais do estudo. Todas as citações foram extraídas diretamente de comentários de profissionais de segurança publicados entre julho de 2024 e junho de 2025. Aqui, analisaremos mais a fundo a principal preocupação do ano relacionada à IA: a segurança de dados.
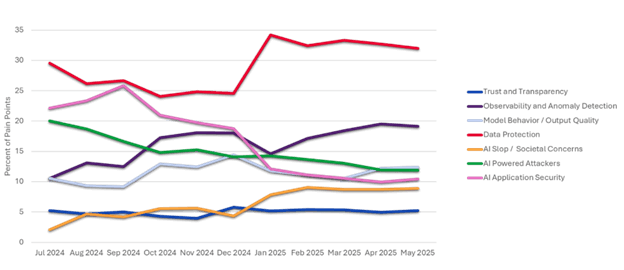
As preocupações se concentraram na divulgação de dados sensíveis, no uso não autorizado de IA e na conformidade
Muitos imaginam um cenário de ameaças de IA em que agentes mal-intencionados usam a tecnologia para executar ataques sofisticados de engenharia social e liberar hordas de bots inteligentes. Essas ameaças são reais, mas os profissionais de segurança descrevem um cenário muito mais ingênuo, igualmente prejudicial e bem mais disseminado. Nesse sentido, as preocupações das equipes de operações de segurança (SecOps) com o uso indevido interno da IA surgiram com uma frequência 2,3 vezes maior do que as relacionadas ao uso malicioso.
““Em um mundo com IAs extremamente poderosas, talvez outras pessoas sintam ansiedade em relação à IA, mas minha única preocupação são os clientes e colegas de trabalho usando IA para fazer coisas incrivelmente estúpidas, e não os adversários usando-a para fazer coisas incrivelmente inteligentes.” — Comentário no r/cybersecurity do Reddit”
Isso vai direto ao cerne do primeiro problema: a divulgação de informações confidenciais. Como resumiu um profissional da área: “Sejamos realistas: todo mundo está usando LLMs no trabalho e inserindo todo tipo de informação confidencial nos prompts.” À medida que os modelos passam a contar com janelas de contexto maiores e mais tipos de arquivo ficam disponíveis para uso com geração aumentada por recuperação (RAG), os funcionários aprenderam que a maneira mais rápida de obter uma resposta bem fundamentada é fornecer ao LLM todas as informações de que ele possa precisar. Isso contradiz diretamente o princípio do privilégio mínimo, um pilar essencial da confiança zero. Em poucas palavras, “sempre há uma tensão entre segurança e capacidade.”
As estratégias tradicionais de aplicação de políticas não estão funcionando
A medida lógica que a maioria das organizações adota para proteger o uso da IA é estabelecer uma política de uso aceitável (AUP). Há uma ampla variedade de estratégias, mas existe um consenso de que os métodos tradicionais de dissuasão e restrição são insuficientes.
““Proibir o uso de qualquer tecnologia parece ter o efeito contrário e apenas fazer com que ela seja usada fora do seu controle… simplesmente dizer ‘você não pode usar isso’ não impedirá as pessoas de usá-la… Quando você descobrir a violação e o RH da sua organização estiver em condições de demiti-las, elas já terão usado os dados da organização na IA que escolheram.” — Comentário no r/cybersecurity do Reddit”
Como descreve um usuário, ferramentas tradicionais, como firewalls de aplicações web (WAFs) e filtragem de DNS, apenas adiam o inevitável: “Ao bloqueá-los, você está basicamente forçando seus dados a migrarem para esses serviços gratuitos. Lidar com listas de bloqueio será sempre como um jogo de bater na toupeira.” Isso nos leva a um dos desafios mais discutidos do último ano: a IA paralela. Novos modelos são lançados diariamente, e interfaces para esses modelos são criadas por vibe coding a cada hora. Os usuários sempre encontrarão maneiras de contornar políticas que consideram obstáculos à execução bem-sucedida das prioridades de suas funções.
Essas duas principais preocupações — a IA paralela e a divulgação de dados confidenciais — se combinam para criar o pior cenário possível para as equipes de segurança: exposição desenfreada sem qualquer visibilidade. Os usuários podem recorrer a LLMs populares para reduzir o tempo de leitura, possivelmente enviando documentos confidenciais durante o processo. No entanto, com soluções de IA paralela, a equipe de SecOps poderia observar essas interações e implementar diversas medidas de mitigação de riscos. Poderia monitorar mais atentamente o indivíduo em questão em interações futuras ou restringir seu acesso a recursos críticos até que seu comportamento mude. Na ausência de uma solução de IA paralela, contramedidas tradicionais, como firewalls e bloqueio de DNS, apenas levam os usuários a interfaces pouco conhecidas dos mesmos modelos fundamentais, reduzindo a visibilidade sobre a natureza, a forma e o local dos comportamentos de risco.
A conformidade é onde todas as exposições culminam
Com a crescente adoção de normas de conformidade, como a Lei de IA da UE e o Regulamento Geral sobre a Proteção de Dados (GDPR), somadas às regulamentações setoriais já existentes, as organizações que não contam com uma governança adequada de dados de IA correm o risco de sofrer multas punitivas, responsabilização jurídica e perda da confiança pública.
““Ferramentas que não contam com logs de auditoria robustos ou que não permitem restringir o compartilhamento de dados dos usuários também são sinais de alerta. Algumas empresas simplesmente proíbem qualquer ferramenta que não esteja em conformidade com a SOC 2 ou o GDPR. Para muitas, tudo se resume à tolerância ao risco: se a ferramenta não puder garantir o controle sobre informações confidenciais, ela está fora.” — Comentário no r/cybersecurity do Reddit”
Os profissionais de segurança já viram muitas tecnologias em que o entusiasmo e o desejo de manter a competitividade se sobrepuseram às considerações de segurança. A computação em nuvem seguiu uma trajetória semelhante à da IA hoje: rápida adoção e expectativa diante de novas e empolgantes possibilidades, seguidas por configurações incorretas generalizadas, acesso excessivo e falhas no modelo de responsabilidade compartilhada. Parece familiar? A principal diferença é que, na nuvem, havia um grupo significativamente menor de partes capazes de contribuir para o risco geral. A nova fronteira da segurança de IA amplia o foco imediato: antes, os principais suspeitos eram arquitetos e engenheiros de nuvem; agora, é qualquer pessoa com acesso a dados confidenciais, incluindo os próprios modelos.
““Ainda há uma diferença bastante clara entre as empresas de IA que investem em segurança e conformidade e aquelas que esperam que os clientes fiquem tão empolgados com a tecnologia a ponto de ignorar essas etapas.” — Comentário no r/cybersecurity do Reddit”
Os profissionais entendem a missão
Nunca houve uma tecnologia que não trouxesse algum nível de risco, nem uma diante da qual o mundo inteiro dissesse em uníssono: “É arriscado demais, vamos todos parar imediatamente.” Os profissionais de segurança entendem que têm pela frente uma jornada importante e desafiadora.
““A cibersegurança trata de riscos, não de afirmações binárias de seguro/inseguro. A IA generativa apresenta muitos riscos… isso significa que ela é tão insegura que não se deve nem chegar perto? Não creio. Tudo se resume a ponderar os benefícios e os riscos para a empresa no contexto de seus objetivos e de sua tolerância a riscos.” — Comentário no r/cybersecurity do Reddit”
Garantir que as interações da IA com os dados contem com mecanismos de proteção eficazes e observabilidade contínua é uma tarefa desafiadora, mas um requisito necessário caso a adoção da IA continue no ritmo atual.
A F5 já está tomando medidas significativas para enfrentar esses desafios e continuará contando com as opiniões das equipes de SecOps para orientar nossas prioridades. Saiba mais aqui.
Sobre o autor

Publicações relacionadas no blog
Insights do modelo de segurança de IA do F5 Labs: quando agentes de IA expõem dados sem a presença de um invasor
Agentes tentando realizar tarefas inofensivas podem causar exposições inesperadas de dados e riscos para os negócios se os limites impostos a eles não forem rigorosamente aplicados.

Estratégias de segurança para IA multimodelo: duas medidas para tomar agora
Principais medidas que as empresas podem adotar hoje para melhorar a visibilidade da IA multimodelo e a segurança cibernética em meio ao crescimento explosivo da IA agêntica.

Como CISOs podem mensurar os riscos de segurança da IA
Saiba como o CASI, o ARS e a inteligência de ameaças do F5 Labs ajudam os CISOs a mensurar os riscos de segurança de IA em todo o ciclo de vida da IA.

Inferência: a parte mais importante da IA que você finge que não existe
Escalar a IA significa escalar a inferência. Saiba por que os servidores de inferência são essenciais para gerenciar desempenho, telemetria e segurança em cargas de trabalho de IA em produção.

O que o SecOps pensa sobre IA? Parte 2: Proteção de dados
A F5 realizou uma análise abrangente do sentimento de profissionais de segurança no Reddit sobre suas opiniões a respeito da IA.

IL5/6 não vai salvar você: a injeção de prompts ameaça LLMs somente leitura
À medida que os LLMs são integrados aos ambientes IL5/IL6 do Departamento de Defesa dos EUA, descubra como as soluções da F5 protegem os dados, evitam ataques de injeção e aprimoram os modelos de confiança zero.