Com as novas tecnologias, é fácil se empolgar. Todo mundo se lembra da sensação de enviar seu primeiro prompt a um modelo de linguagem de grande porte (LLM), de usar um navegador da web pela primeira vez ou de se deparar com a ideia maluca de que seus dados estão armazenados em uma “nuvem”. Mas, a cada nova inovação, há uma equipe de profissionais de segurança às voltas com a tarefa de descobrir como permitir que todos nós usemos essas tecnologias com segurança. Podemos facilmente nos deixar levar pelas manchetes e pelas possibilidades futuras — e a IA oferece muitas delas —, mas, ao definirmos o papel que a F5 desempenhará na segurança de IA, decidimos que era hora de dar um passo atrás e perguntar: o que a comunidade de segurança pensa sobre a IA?
Como somos obcecados por nossos clientes aqui na F5, analisamos todos os comentários relacionados à IA feitos no último ano (julho de 2024 a junho de 2025) pelos principais usuários da maior comunidade de profissionais de segurança da Internet, a r/cybersecurity do Reddit. Classificamos cada comentário e usuário por categoria de sentimento e identificamos os pontos problemáticos manifestos ou subjacentes de cada um.
As equipes de SecOps estão divididas meio a meio em relação à IA
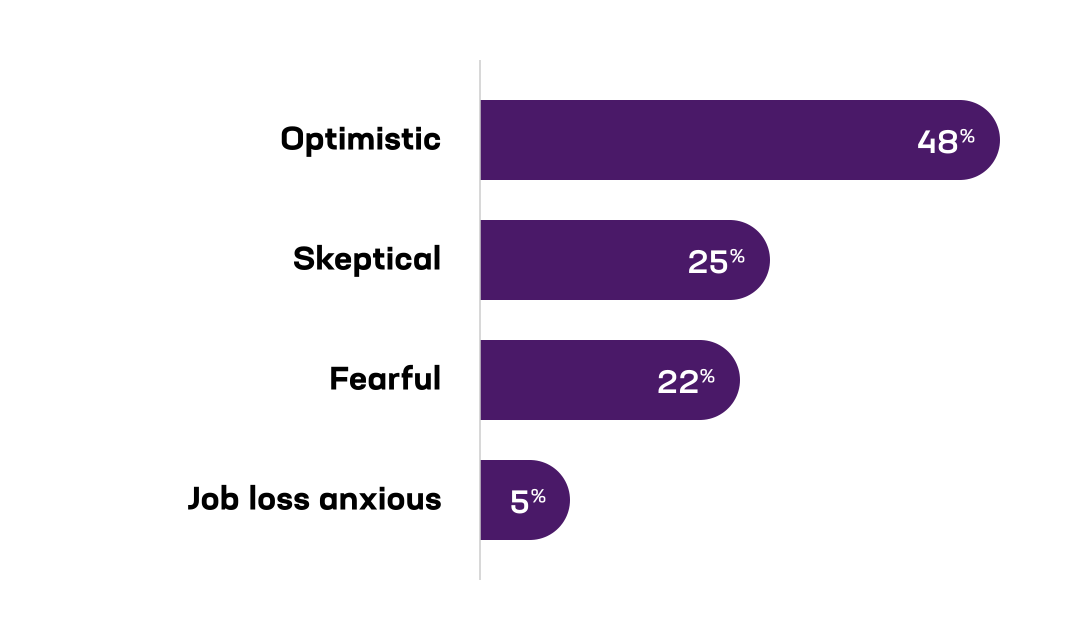
Metade dos comentários das equipes de SecOps demonstrou otimismo em relação à IA. Elas estão usando ferramentas com tecnologia de IA em suas stacks, automatizando tarefas repetitivas ou recorrendo a assistentes de IA para priorizar alertas.
“Fico impressionado com a eficiência dela em reconhecer novos padrões de intrusão.” “A IA veio para ficar; use-a como um recurso complementar, como uma assistente.”
Comentários no r/cybersecurity do Reddit
A outra metade dos comentários se dividiu entre o medo, decorrente da difícil tarefa de proteger os sistemas de IA, e o ceticismo de que a IA avançará muito além do que já avançou.
“IA = Aplicações que entendemos muito pouco, construídas sobre aplicações que há décadas fazemos um péssimo trabalho em proteger.”
Comentário no r/cybersecurity do Reddit
IA paralela e segurança de dados
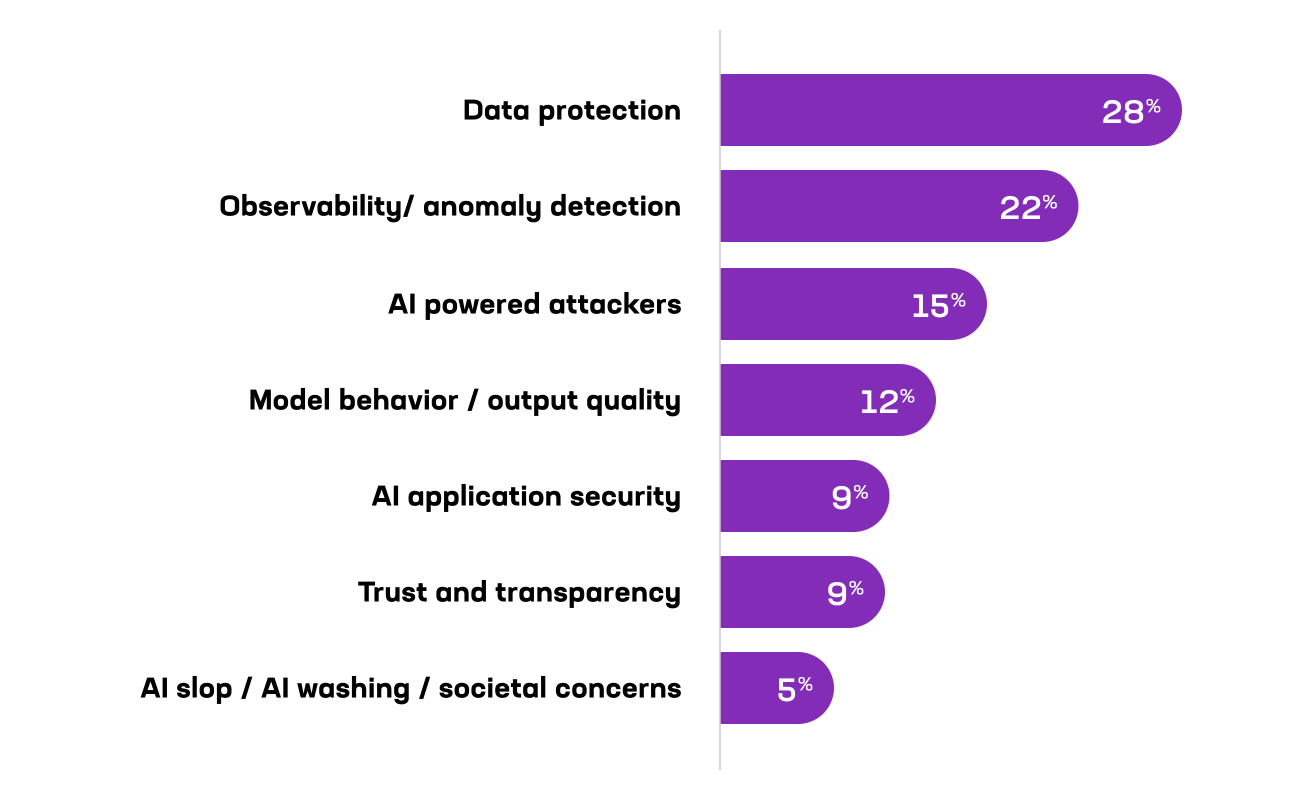
A tensão entre as demandas de dados da IA e os princípios norteadores da cibersegurança colocou a segurança de dados no centro do debate. Ela começou como a principal preocupação dos profissionais de segurança em 2025 e só se intensificou à medida que as empresas aceleraram a adoção da IA.
“O que torna a IA eficaz são os dados. Quanto mais dados ela puder acessar, mais eficaz será. Esse modelo entra em contradição direta com a proteção do acesso aos dados por meio de controles de acesso, segmentação de rede e princípio do menor privilégio. Quem adota IA em larga escala precisa, na prática, remover muitos dos controles de segurança que impediriam o acesso dos modelos de IA aos dados. Hoje, as empresas precisam escolher entre uma IA eficaz OU segurança.”
Comentário no r/cybersecurity do Reddit
O principal problema que surge nesse domínio é a IA paralela, ou seja, interações não autorizadas de usuários com sistemas de IA. Independentemente de uma organização estar no início da adoção da IA ou já ter alcançado um estágio avançado, esse problema persiste seja qual for o seu nível de maturidade em IA.
A observabilidade é um requisito fundamental, não uma funcionalidade
A segurança de dados pode dominar a discussão, mas a observabilidade e a detecção de anomalias são as outras principais preocupações relacionadas à IA em SecOps. À medida que os fornecedores fazem afirmações sobre o que a IA pode fazer para apoiar os fluxos de trabalho de segurança, os profissionais ressaltam a necessidade de equilíbrio: “Os agentes de segurança com IA têm limitações e devem sempre contar com supervisão humana.” Um analista compartilhou sua experiência com o uso de IA para automatizar a triagem de nível 1 dos alertas de EDR, reduzindo o MTTT de 45 minutos para menos de dois, mas fez uma ressalva: “Isso exigiu salvaguardas, salvaguardas e ainda mais salvaguardas.” A demanda é clara: criar visibilidade e rastreabilidade contínuas em todas as interações com a IA, automatizar o trabalho repetitivo e manter as decisões estratégicas sob responsabilidade humana.
Os manuais de ataque estão mudando
“A melhor maneira de pensar sobre a IA é imaginar seus invasores ganhando o reforço de dezenas ou centenas de funcionários… Hoje, eu estimaria que os 5% de invasores mais habilidosos aumentaram sua eficácia entre 50% e 300%.”
Comentário no r/cybersecurity do Reddit
Essa não é uma ameaça teórica, mas um multiplicador de força que aumenta a capacidade mínima dos oportunistas e amplia o potencial dos agentes de ameaças sofisticados. Na prática, essas mudanças são discutidas sob duas formas: novas técnicas de IA adversarial, como injeção de prompt ou ataques de jailbreak direcionados a sistemas de IA, e uma democratização maliciosa de ataques de engenharia social, como phishing e deepfakes. As preocupações com estes últimos só aumentaram à medida que modelos e agentes passaram a se conectar a mais ferramentas e dados.
O comportamento dos modelos precisa de salvaguardas
Outros 12% dos pontos problemáticos apontaram o comportamento dos modelos e a qualidade dos resultados como riscos à segurança. As principais preocupações incluíam alucinações, falhas de precisão e resultados prejudiciais, mas a maior delas era a elevação de privilégios — quando a IA acessa dados ou executa tarefas para as quais não tem permissão. É nesse ponto que vemos as equipes de SecOps defendendo proteções práticas: moderação de conteúdo ajustada aos riscos do negócio, alinhamento às políticas e permissões claras para modelos e agentes.
O que as equipes de SecOps esperam da segurança de IA
Lendo nas entrelinhas — e, às vezes, diretamente nas linhas —, as equipes de segurança esperam que os fornecedores atendam a um padrão mais elevado:
- Priorize a segurança dos dados: Prevenção contra perda de dados (DLP) para aplicação de políticas de IA e controles de acesso baseados no princípio do menor privilégio.
- Nada de “AI-washing”: Demonstre os recursos de segurança e conformidade com mais evidências concretas e menos promessas enganosas.
- Torne a observabilidade utilizável e pronta para auditorias: Simplifique e torne eficaz a integração com os fluxos de trabalho de SIEM/SOAR existentes e incorpore visibilidade a todas as interações.
- Flexibilidade para humanos no processo: Projete priorizando o impacto, não apenas a velocidade.
- Resiliência contra ataques adversários: A superfície de ataque da IA está em constante mudança, e as soluções precisam evoluir junto com ela à medida que surgem novas ameaças.
- Simplifique o gerenciamento de políticas. Alinhe-se às políticas de toda a empresa e às estruturas regulatórias sem sobrecarga manual.
Ouvimos o chamado
Priorize a proteção de dados, adapte a segurança às novas ameaças adversariais, faça da observabilidade um elemento fundamental em todas as interações e desenvolva soluções tendo em mente uma governança responsável de IA. Continuaremos compartilhando insights de testes realizados em cenários reais, publicando orientações práticas que as equipes de segurança possam aplicar e reforçando a transparência sobre como reduzimos os riscos.
Retomando o comentário do Reddit acima sobre uma IA segura OU eficaz, estamos ansiosos para trocar esse “ou” por um “e”.
Ouvimos o chamado; aqui está a nossa resposta.
Sobre o autor
Publicações relacionadas no blog
Insights do modelo de segurança de IA do F5 Labs: quando agentes de IA expõem dados sem a presença de um invasor
Agentes tentando realizar tarefas inofensivas podem causar exposições inesperadas de dados e riscos para os negócios se os limites impostos a eles não forem rigorosamente aplicados.

Estratégias de segurança para IA multimodelo: duas medidas para tomar agora
Principais medidas que as empresas podem adotar hoje para melhorar a visibilidade da IA multimodelo e a segurança cibernética em meio ao crescimento explosivo da IA agêntica.

Como CISOs podem mensurar os riscos de segurança da IA
Saiba como o CASI, o ARS e a inteligência de ameaças do F5 Labs ajudam os CISOs a mensurar os riscos de segurança de IA em todo o ciclo de vida da IA.

Inferência: a parte mais importante da IA que você finge que não existe
Escalar a IA significa escalar a inferência. Saiba por que os servidores de inferência são essenciais para gerenciar desempenho, telemetria e segurança em cargas de trabalho de IA em produção.

O que o SecOps pensa sobre IA? Parte 2: Proteção de dados
A F5 realizou uma análise abrangente do sentimento de profissionais de segurança no Reddit sobre suas opiniões a respeito da IA.

IL5/6 não vai salvar você: a injeção de prompts ameaça LLMs somente leitura
À medida que os LLMs são integrados aos ambientes IL5/IL6 do Departamento de Defesa dos EUA, descubra como as soluções da F5 protegem os dados, evitam ataques de injeção e aprimoram os modelos de confiança zero.