
Os aplicativos se tornaram essenciais em todos os aspectos do nosso dia a dia. Para citar alguns exemplos, eles nos permitem:
- Pedir comida — a forma como nos alimentamos está cada vez mais ligada aos aplicativos.
- Locomover-se — a forma como organizamos o transporte tem cada vez mais a ver com aplicativos.
- Conhecer pessoas — a forma como nos conectamos muitas vezes é viabilizada e impulsionada por aplicativos.
Embora essas mudanças tenham começado antes da COVID-19, a pandemia sem dúvida acelerou nossa dependência de aplicativos.
A forma como trabalhamos mudou para sempre com equipes híbridas ou totalmente virtuais. A forma como pagamos por produtos e serviços também mudou com tecnologias de pagamento por aproximação, como Apple Pay, Venmo, PayPal etc. Além disso, hoje, em muitos países, o acesso a serviços — restaurantes, aviões, cinemas — exige cada vez mais que tenhamos determinados aplicativos que, figurativa e literalmente, abrem portas. Como resultado, os aplicativos estão em plena expansão.
Vamos quantificar isso por um momento. Em 2019, já havia 1 bilhão de aplicações em uso em todo o mundo. Até 2025, espera-se que esse número aumente cinco vezes (IDC, Workloads Forecast, outubro de 2021).
O risco crescente de ataques cibernéticos
À medida que dependemos cada vez mais de aplicativos, tornou-se imprescindível mantê-los protegidos contra ameaças e ataques cibernéticos. Isso porque até mesmo uma única exploração de vulnerabilidade ou violação pode resultar em consequências graves, com altos custos pessoais, organizacionais e sociais.
Você já se sentiu frustrado com um aplicativo cuja capacidade de resposta diminuiu a ponto de atingir o tempo limite ou parar completamente de responder? Já passou pela infeliz experiência de ter suas credenciais pessoais roubadas e monetizadas?
Exemplos recentes de ataques cibernéticos estão bem documentados. Vimos marcas globais como Microsoft, Facebook, Walgreens, T-Mobile e outras sofrerem impactos negativos ou violações de segurança, afetando milhões de clientes.
Infelizmente, à medida que os aplicativos se modernizaram, protegê-los se tornou ainda mais difícil. Portanto, é importante entender a anatomia de um aplicativo, como ele evoluiu ao longo do tempo e por que o design dos aplicativos modernos amplia inerentemente a superfície de ataque.
Então, vamos juntos embarcar na jornada rumo às aplicações modernas.
A jornada rumo às aplicações modernas
Primeiro, volte mais de 25 anos no tempo, quando os aplicativos eram grandes softwares monolíticos constituídos por uma única peça. Eles eram instalados em um único servidor (um computador de grande porte que fornece os recursos necessários para o aplicativo) e em um sistema operacional como o Windows NT.
Anos depois, a virtualização possibilitou instalar e executar vários servidores de aplicações em um único equipamento físico e compartilhar seus recursos.
Em seguida, veio a ampla adoção da nuvem, que proporcionou acesso sob demanda a uma infraestrutura computacional ilimitada, sem a necessidade de investimentos iniciais intensivos em capital em data centers.
Apesar de todos esses avanços, os desenvolvedores de aplicativos exigiam maior agilidade e recursos de desenvolvimento mais granulares. Isso levou ao surgimento dos contêineres — a próxima evolução da virtualização. Um contêiner fornece uma parte pequena e leve da arquitetura geral do aplicativo para controlar e modularizar a virtualização do aplicativo.
Vamos usar como exemplo um aplicativo móvel típico do setor varejista. Do ponto de vista de quem desenvolve o aplicativo, o desenvolvimento pode ser dividido em componentes distintos — por exemplo, login e informações da conta, estoque, pedidos, relatórios e análises. Isso permite adicionar, substituir ou modificar uma parte do aplicativo sem precisar fazer alterações substanciais nele.
A aplicação como um todo é modularizada por meio de serviços — frequentemente chamados de microsserviços — disponibilizados em clusters. Além disso, o que conecta cada um desses componentes da aplicação, inclusive a aplicativos de terceiros, é uma interface de programação de aplicações (API), que facilita a comunicação entre serviços responsável por interligar as aplicações (falaremos mais sobre isso no quarto artigo desta série).
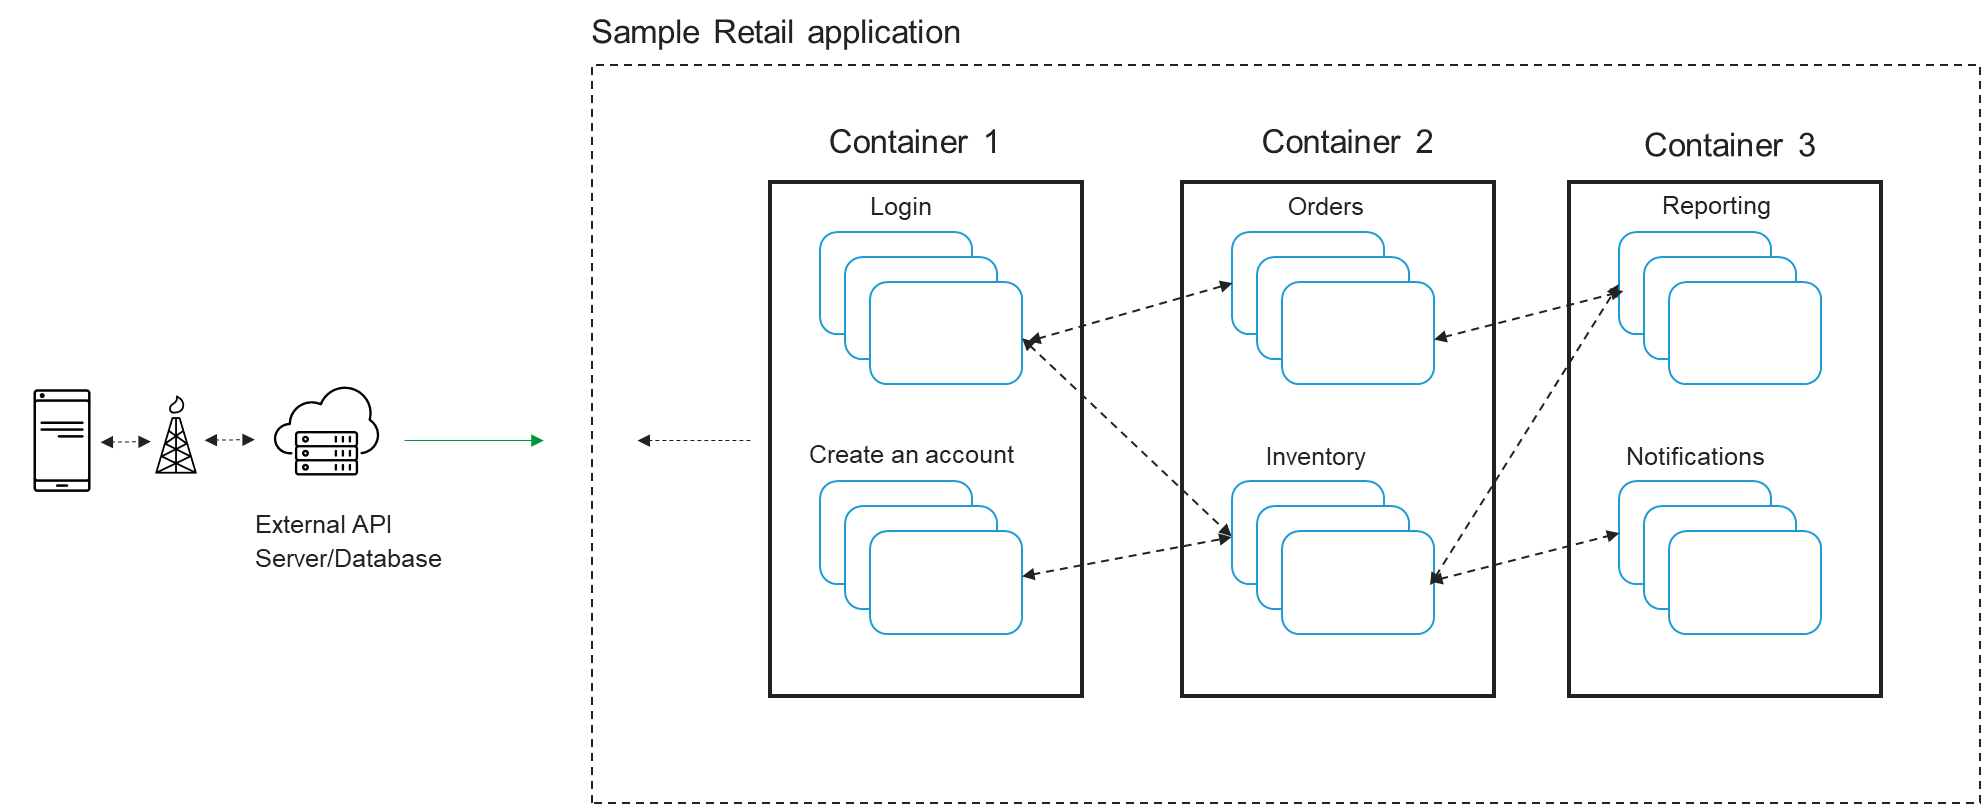
Enquanto isso, porém, à medida que a tecnologia e a arquitetura evoluíram para permitir um desenvolvimento e uma entrega de aplicativos mais ágeis, a complexidade tornou-se um problema.
Protegendo aplicativos e APIs em um mundo distribuído
Ao longo dos últimos 25 anos, evoluímos de um mundo de aplicativos monolíticos vinculados a um único equipamento em uma sala de servidores ou data center para aplicativos modernos baseados em contêineres e microsserviços, que são desenvolvidos e implantados em qualquer lugar — em um data center, em várias nuvens e na borda (para aproximar o processamento do aplicativo do usuário ou da fonte de dados e minimizar a latência).
Obviamente, uma abordagem de segurança baseada em perímetro não é mais viável. O processamento que antes ficava restrito a um único servidor agora ocorre literalmente em qualquer lugar. E, embora tudo isso precise de segurança (obviamente), aplicar uma ferramenta de segurança específica a cada componente é igualmente inviável. Seria quase como se uma empresa global permitisse que cada funcionário escolhesse seu próprio plano de seguro (e depois pagasse por cada um individualmente), em vez de oferecer um plano coletivo flexível ao qual os funcionários pudessem aderir.
O dilema resultante é que proteger aplicativos e APIs nunca foi tão desafiador. Em parte, é por isso que, atualmente, uma empresa média investe duas vezes mais em segurança do que em TI convencional (IDC, Workloads Forecast, outubro de 2021). Além disso, os riscos nunca foram tão altos, pois as violações podem ter efeitos devastadores tanto para as empresas quanto para os clientes.
Assista ao vídeo abaixo para saber como a F5 fornece às organizações uma tecnologia que garante a proteção dos seus aplicativos favoritos e a segurança constante das suas experiências digitais.
A seguir, nesta série de quatro partes para o Mês de Conscientização sobre Cibersegurança, exploraremos outros ataques e estratégias usadas por invasores para explorar aplicações e APIs, além de como as organizações e os usuários de aplicativos podem se manter protegidos.
Sobre o autor
Publicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...