A nuvem sempre teve como objetivo obter economias de escala. Com a transformação digital levando as organizações a buscar novas oportunidades para melhorar a produtividade (interna) e a lucratividade (externa) por meio de aplicações, o ritmo em que as operações e as aplicações precisam ganhar escala aumentou exponencialmente. A quantidade de aplicações e a frequência com que são atualizadas e aprimoradas tornaram-se impossíveis de gerenciar por meio dos métodos manuais tradicionais. A expansão das aplicações e operações atingiu um gargalo humano. Já não podemos simplesmente alocar mais pessoas ao problema e esperar os mesmos resultados. O custo por aplicação — por usuário, por cliente, por transação — aumenta muito mais rapidamente do que as receitas e as economias de custos obtidas. Esse desequilíbrio torna inviável continuar fornecendo aplicações da mesma forma que fazíamos no passado.
A nuvem sempre prometeu mudar essa equação ao introduzir o poder da padronização. Não se trata apenas de encher racks com cópias idênticas dos mesmos servidores white-box, mas de padronizar as operações. A nuvem pública consegue isso ao fornecer uma plataforma padronizada por meio da qual as operações podem interagir com os recursos. Ao padronizar o provisionamento e o gerenciamento desses recursos (serviços) essenciais e comuns — computação, rede e armazenamento —, é possível aplicar a automação (isso é DevOps) e obter maior economia de escala.
Mas as aplicações precisam de mais do que apenas serviços essenciais comuns. Elas precisam ser mais rápidas e seguras, e isso exige uma abordagem mais inteligente para fornecer os serviços, por vezes personalizados, de que necessitam, como segurança e desempenho.
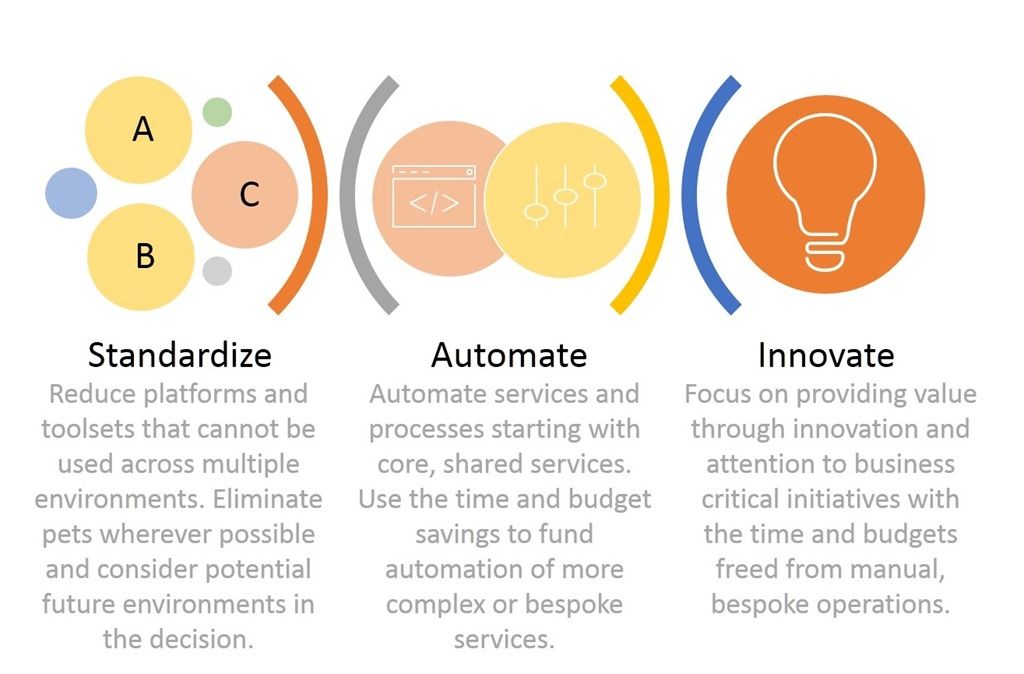
Padronize e depois automatize para inovar
Os aplicativos podem ter necessidades comuns de segurança e desempenho, mas o que é comum nem sempre é suficiente para proteger e impulsionar os aplicativos que os consumidores exigem hoje. Eles precisam de segurança padrão mais proteção contra ataques no nível da plataforma e do protocolo. Eles precisam de melhorias efetivas de desempenho que agreguem valor ao economizar o tempo gasto digitando senhas e gerando relatórios.
Mas você não terá tempo para esses recursos exclusivos ou configurações personalizadas se não tiver padronizado primeiro. Isso é nuvem — seja no local ou fora dele. A nuvem é o primeiro passo para liberar a atenção necessária para conquistar uma vantagem competitiva e encantar os consumidores com aplicativos rápidos e seguros para interagir com sua empresa.
Ainda assim, nem todo aplicativo é adequado para qualquer ambiente de nuvem. Alguns exigem a tranquilidade e a segurança de um ambiente corporativo. Outros só conseguem prosperar quando estão na esfera pública, em uma nuvem pública. Esse é um dos motivos pelos quais estamos observando o crescimento das estratégias e implementações multinuvem, bem como de novos ambientes (como colocation e interconexões) que ajudam a viabilizá-las. Afinal, assim como sempre trabalhamos com a premissa de usar a “ferramenta certa para cada tarefa”, hoje o equivalente digital é usar a “nuvem certa para cada tarefa”.
O uso de uma estratégia multinuvem torna a padronização mais desafiadora. Cada ambiente pode ser padronizado individualmente, mas não em relação aos demais. Ferramentas e frameworks ajudam a enfrentar esse desafio ao fornecer uma camada de “interface padrão” aos operadores responsáveis por gerenciar implantações fora das instalações. Trata-se de uma camada operacional que viabiliza a padronização em um mundo onde as nuvens são tão diferentes quanto flocos de neve.
Depois de padronizar os serviços essenciais comuns necessários para alcançar as economias de escala desejadas, você precisa considerar os serviços de aplicativos que oferecem segurança e também proteção, além do bom desempenho necessário para manter os consumidores engajados. Observou-se que os ataques a sistemas são a causa de interrupções em data centers que mais cresce, passando de 2% em 2010 para 22% das interrupções. E, embora ataques diretos a um aplicativo na nuvem talvez já não derrubem o data center, tirar do ar um aplicativo estreitamente ligado à sua marca pode ser devastador para sua reputação e seus resultados financeiros.
A mesma estratégia também é necessária aqui. Você precisa utilizar uma plataforma que ofereça uma “interface operacional” padrão aos operadores e arquitetos responsáveis por criar, implantar e gerenciar esses serviços de aplicativos. Essa interface padrão fornece aos serviços de aplicativos o mesmo tipo de camada operacional oferecido pelas ferramentas e estruturas que você usa para os serviços essenciais comuns.
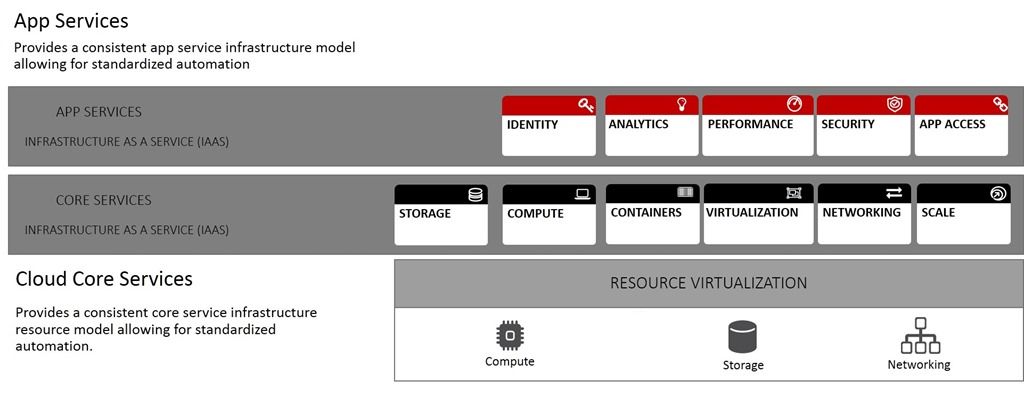
Depois de padronizar e estabelecer uma interface operacional compartilhada, você poderá automatizar. Você obterá grandes benefícios se automatizar os serviços e processos comuns e compartilhados primeiro, e depois usar a economia de tempo e orçamento resultante desse esforço para financiar serviços e processos mais avançados e possivelmente personalizados. Nesse caso, a interface operacional comum — a camada de operações — mostra seu valor ao incentivar a reutilização de scripts e código, além de aproveitar as competências existentes para alcançar o nível de automação necessário e acompanhar os desenvolvedores que fazem commits de código várias vezes ao dia e esperam implantações mais frequentes.
A automação é o ingrediente secreto para melhorar as economias de escala e reduzir a variação nos resultados (o que, na linguagem do Six Sigma/Lean, significa “eliminar defeitos e erros nos processos”). Estudos mostram que cerca de 22% das indisponibilidades são causadas por erro humano. Outros estudos indicam que a TI dedica aproximadamente 15,9% do seu tempo à solução de problemas e à correção de falhas, algumas das quais provavelmente são resultado direto desses erros humanos. A automação pode liberar tempo não apenas ao reduzir a parcela significativa da atenção da TI dedicada ao provisionamento, às atualizações, à aplicação de patches e ao gerenciamento de configurações, mas também ao diminuir o número de erros e o tempo gasto para encontrá-los — e corrigi-los.
Por fim, você liberou tempo e orçamento suficientes para se concentrar na inovação. Seja participando de forma mais ativa de sessões de ideação relacionadas aos negócios ou buscando novas oportunidades para otimizar a TI, tudo isso é inovação. E tudo isso é possível graças à automação, que só atinge seu verdadeiro potencial quando aplicada a um sistema padronizado.
Isso não é novidade; há mais de um século, as linhas de montagem e a automação vêm proporcionando as tão necessárias economias de escala. E tudo começa com as mesmas etapas: primeiro padronizar e depois automatizar, a fim de inovar aproveitando a economia de tempo e custos obtida. Existem inúmeras técnicas e especialistas nas artes obscuras de otimizar essa automação para alcançar benefícios ainda maiores, mas, antes de chegar lá, é preciso primeiro padronizar.
Para a TI, isso significa analisar as ferramentas, os frameworks e as plataformas dos quais você depende em todos os ambientes — externos e internos, na nuvem e tradicionais — e padronizá-los para que possa começar a automatizar e inovar.
Sobre o autor

Lori MacVittie é engenheira distinta e evangelista-chefe no Escritório do CTO da F5, com ampla experiência em entrega de aplicações, estratégia de automação e infraestrutura. Ela é conhecida por transformar complexidade em clareza, seja definindo diretrizes para agentes de IA, analisando arquiteturas multinuvem frágeis ou investigando os limites de sistemas escaláveis. Ela acumula mais de trinta anos de experiência no setor, abrangendo desenvolvimento de aplicações, arquitetura de TI e operações de redes e sistemas. Antes de ingressar na F5, atuou como editora de tecnologia e recebeu diversos prêmios. MacVittie tem mestrado em Ciência da Computação e é uma autora prolífica, com publicações que abrangem segurança, nuvem e arquitetura empresarial. Ela também é uma entusiasta de jogos de tabuleiro e videogames, além de ter opiniões assumidamente fortes sobre queijos.
Mais publicações de Lori Mac VittiePublicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...