Ao longo dos anos, vimos muitas tendências do setor surgirem e desaparecerem. Duas delas — a nuvem e a mobilidade — se enquadram no que poderíamos chamar de "megatendências". São movimentos que causaram grandes transformações no setor e acabaram mudando a própria natureza da computação.
A mobilidade veio primeiro e abriu os olhos dos consumidores para a possibilidade de usar a computação em qualquer lugar. Nossos celulares se tornaram nossos companheiros inseparáveis. No entanto, os aplicativos dos quais dependíamos para entretenimento e colaboração não tinham a mesma mobilidade.
A nuvem pública ofereceu uma solução para isso, disponibilizando novos locais e formas de implantar aplicações. Hoje, quase nove em cada dez organizações (87%) mantêm aplicações em várias nuvens públicas.
Com tantas aplicações na nuvem pública, os padrões de tráfego das aplicações mudaram. Nossos clientes agora observam um volume cada vez maior de tráfego direcionado a uma nuvem pública, seja ele gerado por funcionários ou pelos clientes deles.
O que não mudou foi a necessidade de proteger esse tráfego. Na verdade, essa necessidade talvez seja mais evidente agora do que nunca.
De acordo com a Sophos, em seu relatório State of Cloud Security 2020, "as organizações que utilizam várias nuvens relataram mais incidentes de segurança nos últimos 12 meses. Setenta e três por cento (73%) das organizações pesquisadas usavam dois ou mais provedores de nuvem pública e relataram mais incidentes de segurança do que aquelas que usavam uma única plataforma."
O desafio enfrentado pelas empresas atualmente é que o perímetro corporativo no qual os controles de segurança tradicionalmente operavam deixou de existir. Novos pontos de controle precisam ser implementados, pois a segurança não é opcional.
O desafio é combater a complexidade. Como alguns aplicativos permanecem no data center e outros migram para vários ambientes de nuvem, uma solução é implantar os controles de segurança adequados em cada nuvem e também no data center. Essas múltiplas implementações resultam em políticas inconsistentes, falta de visibilidade completa das ameaças à segurança e uma sobrecarga operacional significativa. Como resultado, muitas organizações abandonam essa estratégia, ficando vulneráveis a ataques.
Implantar esses novos pontos de controle de segurança em um local central onde usuários, nuvens públicas e dados convergem é uma estratégia vencedora. Isso proporciona maior visibilidade, controle consistente de políticas, menor sobrecarga operacional e uso mais eficiente dos recursos. Um desses locais é a Equinix, que oferece conexões ultrarrápidas e de latência ultrabaixa às nuvens públicas já utilizadas pela maioria das organizações por meio de sua solução de interconexão virtual, o Equinix Cloud Exchange (ECX).
Já demonstramos anteriormente os benefícios gerais do BIG-IP como um gateway de nuvem instalado no mesmo local que a Equinix. Hoje, conforme prometido, vamos analisar em detalhes o caso de uso específico do SSLO (Orquestração de SSL) para melhorar os resultados de negócios.
BIG-IP e SSLO na Equinix
O desafio que as organizações enfrentam com um portfólio de aplicações multicloud é significativo. Além disso, nossa pesquisa indica que, nos últimos três anos, o desafio mais urgente relacionado à multicloud tem sido aplicar políticas de segurança consistentes em todas as aplicações, onde quer que estejam. As preocupações com privacidade e segurança fazem com que quase todo o tráfego atual seja criptografado. Mary Meeker observa que a parcela de tráfego criptografado já era de 87% no início de 2019, e o relatório de transparência mais recente do Google mostra que quase 90% de todo o tráfego da Web usa criptografia.
Em média, a maioria das organizações usa dez serviços de aplicação diferentes para proteger, disponibilizar e otimizar aplicações. Escolher apenas um não é realmente uma opção. A segurança predomina entre os serviços implantados com mais frequência: DNSSEC, defesa contra bots e prevenção a fraudes. Não existe um único serviço de aplicação que ofereça todos os recursos de segurança de que uma organização precisa para proteger sua infraestrutura e suas aplicações contra ameaças existentes e emergentes. A necessidade desses serviços em todos os ambientes gera desafios significativos para integrá-los e orquestrá-los de forma simples, fluida e fácil de usar.
Embora seja possível encadear vários serviços de segurança, nem todos os aplicativos e tráfegos precisam ser avaliados pelo mesmo conjunto de serviços de segurança. O trabalho artesanal é ótimo para presentes, mas não tanto para gerenciar os fluxos de segurança de cada um dos seus aplicativos.
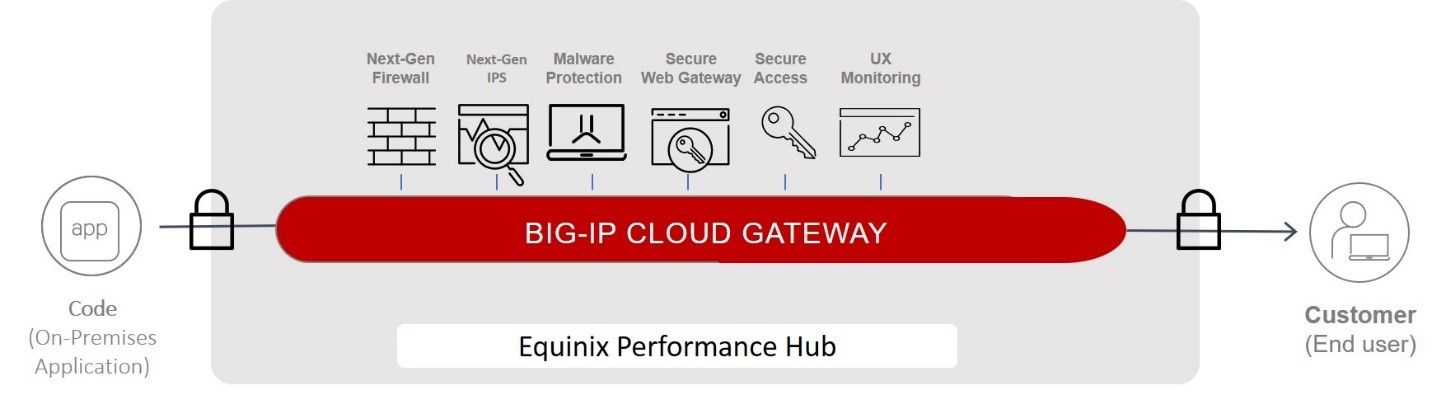
O uso do BIG-IP como um gateway de nuvem implantado na Plataforma Equinix permite que as organizações criem um ponto de controle de segurança e utilizem os recursos de vários serviços de aplicações de segurança, sem a sobrecarga operacional de integrar e orquestrar manualmente os serviços de segurança para cada aplicação. O BIG-IP SSL Orchestrator (SSLO) garante que o tráfego seja encaminhado corretamente aos serviços de segurança apropriados antes de ser considerado seguro para envio ao seu destino em uma nuvem pública ou no data center. O BIG-IP SSLO descriptografa o tráfego criptografado e, com base no tipo e na origem do tráfego, direciona-o aos serviços de segurança apropriados para inspeção. Isso significa um encadeamento dinâmico de serviços baseado em lógica, e não em instruções manuais. O resultado é uma maior visibilidade para mitigar ameaças, preservando os investimentos existentes em soluções de segurança contra malware e perda de dados, firewalls de última geração e outros dispositivos de segurança.
O BIG-IP SSLO também se integra ao Equinix SmartKeyTM, que oferece um módulo de segurança de hardware (HSM) na nuvem como serviço para garantir uma segurança multinuvem confiável para chaves criptográficas confidenciais.
Os benefícios de usar o BIG-IP SSLO na Equinix para aplicar políticas de segurança centralizadas incluem:
- Eficiência de custos otimizada. Os recursos de nuvem só são consumidos após o usuário e a solicitação serem inspecionados e considerados livres de conteúdo ou intenção maliciosa. Os custos de nuvem são mantidos sob controle ao negar o serviço a agentes mal-intencionados e bots.
- Operações simplificadas. Um único ponto de controle de segurança, aliado a um conjunto consistente de serviços de segurança, reduz a sobrecarga operacional causada por vários painéis, consoles, logs e linguagens de políticas.
- Melhores resultados de segurança. A centralização da segurança, aliada ao suporte a uma realidade multinuvem, permite a adoção de políticas de segurança consistentes que abrangem todos os aplicativos. A consistência das políticas e de sua aplicação é fundamental para melhorar a postura de segurança da empresa e evitar incidentes de segurança na nuvem tão comuns.
Há mais benefícios em utilizar um gateway de nuvem no ambiente da Equinix, e vamos explorá-los em mais detalhes nas próximas publicações, cada uma com foco em um recurso diferente — e nos benefícios — de um gateway de nuvem.
Se você não quiser esperar e quiser se aprofundar no assunto agora, confira alguns recursos para saber mais:
- Aliança Tecnológica da Equinix
- Equinix e F5: Assuma o controle da segurança da sua nuvem híbrida
- Aprimorando os resultados de negócios e as experiências com aplicações usando um gateway de nuvem na Equinix
Mantenha-se seguro e fique ligado para mais novidades!
Sobre o autor

Lori MacVittie é engenheira distinta e evangelista-chefe no Escritório do CTO da F5, com ampla experiência em entrega de aplicações, estratégia de automação e infraestrutura. Ela é conhecida por transformar complexidade em clareza, seja definindo diretrizes para agentes de IA, analisando arquiteturas multinuvem frágeis ou investigando os limites de sistemas escaláveis. Ela acumula mais de trinta anos de experiência no setor, abrangendo desenvolvimento de aplicações, arquitetura de TI e operações de redes e sistemas. Antes de ingressar na F5, atuou como editora de tecnologia e recebeu diversos prêmios. MacVittie tem mestrado em Ciência da Computação e é uma autora prolífica, com publicações que abrangem segurança, nuvem e arquitetura empresarial. Ela também é uma entusiasta de jogos de tabuleiro e videogames, além de ter opiniões assumidamente fortes sobre queijos.
Mais publicações de Lori Mac VittiePublicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...