Você reserva um lugar à mesa da transformação digital para o seu CISO? Deveria.
Diversas tendências estão levando a infraestrutura para os bastidores. A adoção generalizada da automação e de abordagens de infraestrutura como código para gerenciar a base das aplicações tem ofuscado a importância das inúmeras tecnologias de rede e de aplicações necessárias para disponibilizar e proteger as aplicações.
Os desenvolvedores não querem se preocupar com os detalhes da infraestrutura, principalmente no que diz respeito às redes. Há muito tempo, a computação em nuvem busca eliminar a necessidade de lidar com a infraestrutura, oferecendo APIs e ferramentas de configuração do tipo arrastar e soltar para ajudar quem não tem afinidade com redes e infraestrutura a evitar esse trabalho. O Kubernetes, criado por desenvolvedores para desenvolvedores, deixa habilmente as redes e a infraestrutura de lado, ocultando-as sob uma camada de configuração e a magia da orquestração.
Mas isso não significa que devemos ignorar a existência da infraestrutura ou o fato de ela ser um dos principais alvos de ataques.
Mais especificamente, três das dez principais vulnerabilidades monitoradas pela IBM X-Force em 2020 estavam relacionadas à infraestrutura.
Vou esperar enquanto você assimila isso.
Completando as dez primeiras posições estavam vulnerabilidades em plataformas e frameworks de aplicações, como você certamente esperaria. Mas três delas — incluindo a vulnerabilidade mais explorada — tinham como alvo a infraestrutura.
Enquanto houver necessidade de infraestrutura — e isso significa por todo o futuro previsível —, também haverá necessidade de protegê-la. A infraestrutura é o primeiro ponto de contato na maioria das arquiteturas, com firewalls, DNS e balanceadores de carga na linha de frente. Esses são componentes essenciais da infraestrutura que, quando atacados, podem derrubar toda a presença digital de uma organização. De fato, o Relatório Anual da Internet da Cisco observa: “As interrupções de infraestrutura também continuam sendo uma ameaça, com mais da metade das operadoras enfrentando esse problema.”
A relação entre infraestrutura e negócios continua morna. Para sermos justos, os líderes empresariais atribuem quase a mesma importância à proteção da infraestrutura, dos negócios e das aplicações. Ou seja, eles não demonstram muito entusiasmo em proteger, bem, coisa alguma.
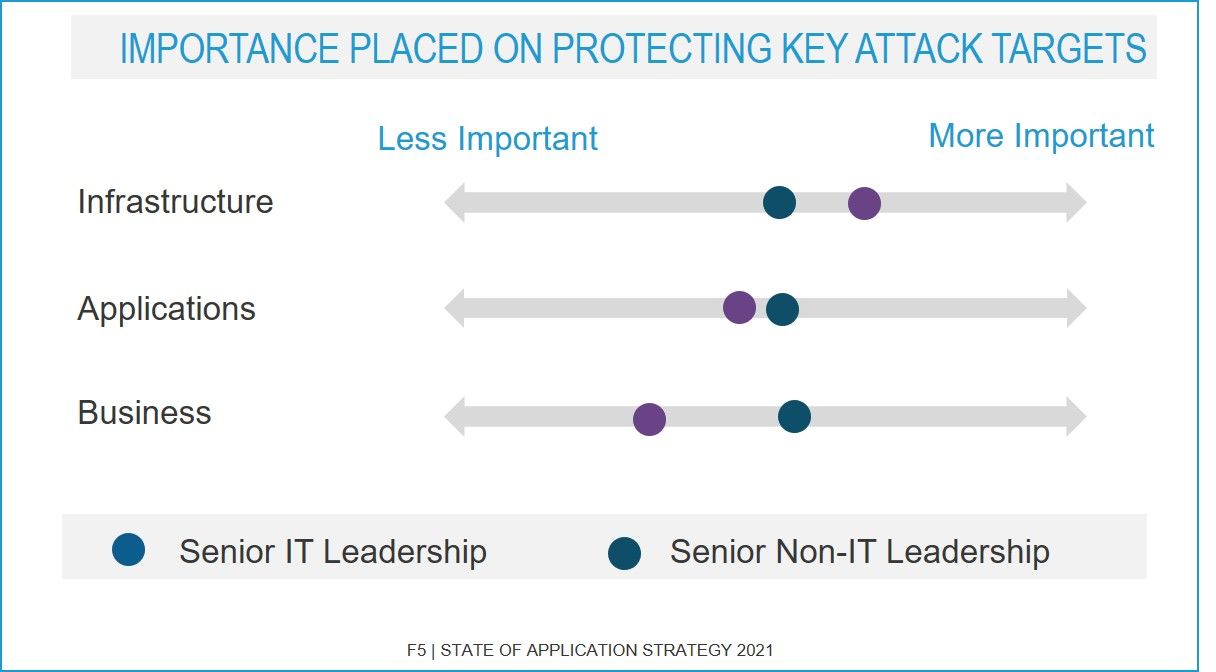
Escolhemos essas categorias por um motivo muito específico: juntas, elas formam a "pilha" dos negócios digitais. Os negócios digitais dependem de aplicações, e as aplicações dependem de infraestrutura. As três são inseparáveis no mundo atual, em que o digital é o padrão, mas ainda assim são claramente vistas como elementos distintos que devem ser protegidos — ou não — com base na percepção de sua importância para cada função na organização.
A disparidade evidente na importância atribuída à proteção dos principais alvos de ataques indica que a maioria das organizações ainda está amadurecendo em sua jornada de transformação digital. As áreas de negócios e de TI precisam atuar em conjunto, como parceiras em pé de igualdade, para operar e proteger os negócios digitais com eficiência. Isso significa que a TI precisa considerar a proteção dos negócios tão importante quanto a proteção da infraestrutura — e vice-versa.
Embora a jornada de transformação digital certamente tenha sido acelerada pela COVID-19 e pela corrida para “se tornar digital”, levará algum tempo para que a maturidade das práticas e das percepções acompanhe esse ritmo. Atualmente, a PWC relata que, como resultado da COVID-19, mais da metade das empresas está “mais propensa agora a considerar a segurança cibernética em todas as decisões de negócios — um aumento em relação aos 25% registrados em nossa pesquisa do ano passado”.
Esse é um bom começo.
Um dos caminhos para as organizações que ainda não adotaram essa prática é analisar quem participa das discussões sobre transformação digital. Embora seja comum falarmos da necessidade de garantir um lugar específico para o CIO, raramente mencionamos a importância crucial de incluir o CISO nessas discussões.
A função do CISO mudou ao longo do tempo, às vezes de forma abrupta. Em sua essência, essa função exige foco em segurança. À medida que as empresas passaram a adotar o digital como padrão, ela se tornou mais estratégica, envolvendo tanto operar com segurança quanto operar com agilidade. Isso significa que os CISOs precisam participar da transformação digital desde o início, com o objetivo de implementar as políticas e salvaguardas necessárias para que a organização proteja os dados dos clientes e da empresa, ao mesmo tempo que acelera os negócios digitais.
Se o seu CISO ainda não participa das discussões sobre transformação digital, é fundamental que passe a participar. A infraestrutura continua sendo um componente essencial dos negócios digitais e um vetor de ataque atraente — e protegê-la continua sendo uma responsabilidade do CISO.
Sobre o autor

Lori MacVittie é engenheira distinta e evangelista-chefe no Escritório do CTO da F5, com ampla experiência em entrega de aplicações, estratégia de automação e infraestrutura. Ela é conhecida por transformar complexidade em clareza, seja definindo diretrizes para agentes de IA, analisando arquiteturas multinuvem frágeis ou investigando os limites de sistemas escaláveis. Ela acumula mais de trinta anos de experiência no setor, abrangendo desenvolvimento de aplicações, arquitetura de TI e operações de redes e sistemas. Antes de ingressar na F5, atuou como editora de tecnologia e recebeu diversos prêmios. MacVittie tem mestrado em Ciência da Computação e é uma autora prolífica, com publicações que abrangem segurança, nuvem e arquitetura empresarial. Ela também é uma entusiasta de jogos de tabuleiro e videogames, além de ter opiniões assumidamente fortes sobre queijos.
Mais publicações de Lori Mac VittiePublicações relacionadas no blog

O estado da maturidade digital empresarial: a transformação digital ainda não terminou
Explore como a IA impacta as empresas, as aplicações da IA generativa, as estratégias para modernizar as operações de TI e os benefícios da maturidade digital com a F5.
Como a IA generativa acelera a transformação digital
Veja como a IA generativa impulsiona a transformação digital nas empresas, acelerando tendências como a integração de APIs, os desafios dos modelos operacionais de TI híbrida e a adoção de AIOps.
Seis capacidades técnicas para acelerar a transformação digital
As arquiteturas empresariais atuais carecem dos fatores necessários de agilidade, escalabilidade, segurança e observabilidade, essenciais para impulsionar a mudança tecnológica. No entanto, estas seis capacidades fundamentais ajudarão as empresas a gerenciar riscos e desafios ao longo de sua transformação digital.
Inverter a API é a transformação digital de que as empresas precisam para participar e competir em uma economia de APIs
As organizações detêm um valor latente — na forma de APIs internas — que precisam explorar para competir em uma economia de APIs. Embora os desafios técnicos e de segurança possam desestimular algumas delas, as empresas precisam reconhecer que inverter suas APIs permitirá liberar o valor da organização como plataforma.
A modernização da TI começa pela infraestrutura
O hardware e o software evoluíram rapidamente desde os primórdios da internet, mas, para aproveitar ao máximo os benefícios resultantes dessa evolução, as organizações precisam avaliar e modernizar sua infraestrutura e a entrega de aplicativos. Acelere os esforços de modernização com a nova F5 rSeries.