
O aprendizado de máquina (ML) é um subconjunto da inteligência artificial (IA) que permite aos sistemas computacionais reconhecer padrões em grandes volumes de dados, extrair insights, fazer previsões e automatizar a tomada de decisões. Em vez de serem programados explicitamente para cada nova tarefa, os modelos de ML identificam tendências ou anomalias para melhorar seu desempenho ao longo do tempo, adaptando-se a novas informações e dados de entrada sem a necessidade de intervenção humana.
A capacidade do ML de detectar estruturas e padrões ocultos nos fluxos de dados faz dele uma ferramenta valiosa de cibersegurança: ele pode automatizar a detecção de ameaças, reduzir os tempos de resposta e revelar riscos ocultos que estão além da capacidade de observadores humanos ou de sistemas de alertas de segurança baseados em regras predefinidas.
A incorporação do ML à segurança cibernética é especialmente importante hoje devido à crescente complexidade, escala e velocidade das ameaças cibernéticas modernas. As ameaças atuais, sobretudo explorações até então desconhecidas ou de dia zero, podem contornar políticas de segurança convencionais baseadas em regras estáticas e predefinidas e em assinaturas de ameaças desatualizadas. Além disso, as limitações de recursos de TI em muitas organizações estão sobrecarregando as equipes internas de segurança, o que resulta em tempos de resposta mais longos e em mais erros humanos na detecção de atividades relacionadas a ameaças cibernéticas. A natureza das ameaças à segurança também está em constante evolução e é dinâmica, com criminosos usando IA e automação para lançar ataques sofisticados que podem se desenrolar em segundos e se adaptar para contornar as defesas tradicionais.
O uso de ML e IA para reforçar a segurança cibernética está aumentando, de acordo com pesquisas realizadas para o Relatório sobre o Estado da Estratégia de Aplicações da F5 de 2025. Segundo os entrevistados:
- 59% das empresas usam IA para mitigar vulnerabilidades de dia zero por meio da inserção automática de regras de segurança.
- 51% querem usar IA generativa para ajustar automaticamente políticas, fluxos de trabalho e configurações de segurança em resposta a ameaças ou novas vulnerabilidades.
- 99% se sentem à vontade para usar a IA não apenas como apoio à tomada de decisões, mas também para automatizar pelo menos uma função operacional.
Este artigo explora como os modelos de ML funcionam e de que forma estão transformando o campo da cibersegurança. Ele examinará os principais benefícios que o ML traz para as operações de segurança, incluindo seu papel na detecção e prevenção de uma ampla variedade de ataques cibernéticos. Além disso, o artigo abordará desafios comuns e concepções equivocadas sobre ML, ajudando a esclarecer o que ele pode — e não pode — fazer para aprimorar as defesas de cibersegurança.
Como funciona o aprendizado de máquina?
Existem três tipos principais de modelos de aprendizado de máquina:
O aprendizado de máquina supervisionado learning envolve o treinamento de um modelo com dados que já foram analisados e rotulados por uma pessoa, para que ele possa aprender os padrões que preveem os rótulos e, em seguida, reconhecer esses padrões em novos dados. O aprendizado supervisionado é eficaz na classificação de dados e no reconhecimento de padrões específicos de determinados tipos de ameaças, como ataques distribuídos de negação de serviço (DDoS).
Aprendizado de máquina não supervisionado envolve o treinamento de modelos com dados não rotulados, permitindo que o modelo encontre por conta própria padrões, estruturas ou agrupamentos ocultos nos dados e defina esses conjuntos de características. Essa forma de aprendizado de máquina é eficaz na detecção de padrões de ataque novos e complexos, na identificação de anomalias no tráfego de entrada e na mitigação de ataques de dia zero.
O aprendizado de máquina por reforço usa tentativa e erro para aprimorar iterativamente a abordagem do modelo à tomada de decisões com base em recompensas e penalidades, testando continuamente novas abordagens para maximizar a recompensa. Esse modelo de aprendizado de máquina é eficaz na detecção de uma ampla variedade de ataques cibernéticos e melhora sua eficiência ao longo do tempo.
Como o aprendizado de máquina está transformando a cibersegurança
O aprendizado de máquina (ML) é cada vez mais aplicado a uma ampla variedade de funções de cibersegurança devido à sua capacidade de automatizar tarefas complexas, identificar padrões em grandes conjuntos de dados e detectar ameaças em constante evolução em tempo real.
Ela contribui significativamente para a inteligência de ameaças cibernéticas ao gerar insights acionáveis a partir de fontes de dados amplas e variadas, como logs, conteúdo da dark web e relatórios de ameaças, a fim de identificar tendências emergentes de ataques, comportamentos de agentes de ameaças e indicadores de comprometimento. Os modelos de ML se destacam na detecção de anomalias, pois aprendem o que constitui um comportamento normal para usuários, dispositivos ou aplicações e conseguem detectar desvios que podem indicar violações, ameaças internas ou configurações incorretas.
Da mesma forma, o aprendizado de máquina pode inspecionar os fluxos de tráfego de rede em tempo real para identificar padrões suspeitos, como comunicações de comando e controle, tentativas de exfiltração de dados ou movimentação lateral dentro da rede. Isso é fundamental para detectar ameaças persistentes avançadas que escapam à detecção baseada em assinaturas.
A pontuação de risco é outra tática de segurança cibernética viabilizada pelo aprendizado de máquina. Os algoritmos de ML podem avaliar e priorizar riscos analisando diversos pontos de dados — como o comportamento do usuário, a sensibilidade dos ativos e a probabilidade de ameaças — para gerar pontuações de risco dinâmicas e sensíveis ao contexto, com base no possível impacto da ameaça sobre uma organização. Isso é especialmente importante na detecção de bots e automações maliciosas, pois os invasores tentam falsificar sinais de telemetria para fazer com que suas campanhas pareçam tráfego legítimo. Por exemplo, eles podem alternar endereços IP, usar diferentes números de sistemas autônomos (ASNs), que são identificadores de redes da Internet, ou alterar as strings de agente do usuário do navegador para evitar a detecção. O ML ajuda a identificar essas táticas enganosas ao detectar padrões sutis e incomuns em diversos pontos de dados que poderiam passar despercebidos por pessoas ou sistemas baseados em regras.
O aprendizado de máquina também é extremamente valioso para a detecção de malware, pois oferece recursos dinâmicos que vão além dos métodos de segurança estáticos baseados em assinaturas. O ML permite identificar ameaças conhecidas e desconhecidas com mais rapidez, adaptabilidade e precisão, incluindo malwares não detectados anteriormente, como variantes de dia zero e polimórficas.
O aprendizado de máquina é cada vez mais usado para automatizar etapas dos testes de invasão, nos quais profissionais de segurança realizam ataques cibernéticos simulados para identificar vulnerabilidades em um sistema ou plataforma de computação. O aprendizado de máquina pode revelar possíveis caminhos de exploração, investigar vulnerabilidades ou simular o comportamento de invasores, com o objetivo de descobrir pontos fracos antes que invasores reais possam explorá-los.
Esses casos de uso de aprendizado de máquina se enquadram em três categorias principais:
- Detecção de ameaças com mais rapidez e precisão. As soluções de segurança que utilizam aprendizado de máquina aumentam a velocidade e a precisão da detecção de ameaças ao analisar grandes volumes de dados em tempo real para identificar anomalias, padrões suspeitos ou indicadores de comprometimento conhecidos. Os algoritmos de aprendizado de máquina aprendem o que constitui o comportamento normal de usuários ou sistemas e sinalizam desvios que possam indicar atividades maliciosas, permitindo que sejam tratados em tempo real.
- Identificar e corrigir proativamente vulnerabilidades de rede. Identificar pontos fracos antes que sejam explorados por invasores é fundamental para o gerenciamento proativo de ameaças. As ferramentas de segurança com suporte de aprendizado de máquina podem usar inteligência contra ameaças, simulação e modelagem para classificar e priorizar vulnerabilidades, permitindo uma rápida correção.
- Aprimoramento da eficiência de TI por meio da automação de tarefas repetitivas. Embora muitas operações de segurança cibernética sejam repetitivas e demoradas, o aprendizado de máquina pode ajudar a automatizá-las, aumentando a velocidade e a consistência das operações de segurança e permitindo que as equipes de segurança se concentrem no planejamento estratégico e na tomada de decisões.
Benefícios do aprendizado de máquina na cibersegurança
O principal benefício de incorporar modelos de aprendizado de máquina à segurança cibernética é a capacidade de analisar enormes volumes de dados diversos — como tráfego de rede, comportamento dos usuários, logs de sistemas e inteligência de ameaças — com velocidade e em uma escala muito superiores à capacidade humana. O aprendizado de máquina se destaca na identificação de padrões complexos, correlações e anomalias em tempo real, permitindo que os sistemas de segurança detectem e respondam às ameaças nos estágios iniciais do ciclo de vida de um ataque, muitas vezes antes que ocorram danos significativos. Além disso, os algoritmos de aprendizado de máquina melhoram continuamente à medida que processam mais dados, tornando a detecção mais inteligente e adaptável ao longo do tempo.
Para as empresas, isso significa posturas de segurança mais robustas, pois as soluções baseadas em ML podem ajudar a automatizar as atualizações das políticas de segurança, revelar pontos fracos existentes, corrigir vulnerabilidades de forma proativa e reduzir a possibilidade de erros humanos introduzirem uma fragilidade ou configuração incorreta. As soluções de segurança que utilizam ML também permitem que as empresas se adaptem mais rapidamente ao cenário de ameaças cibernéticas em constante evolução, detectando novas ameaças com rapidez e ajustando proativamente os sistemas de defesa. O aumento da produtividade de TI é outro benefício da incorporação de ML aos sistemas de segurança cibernética. Ao automatizar a maior parte dos esforços de detecção e mitigação de ameaças, esses sistemas liberam os profissionais de TI para atuar de forma estratégica e aprimorar suas táticas com insights em tempo real e inteligência sobre ameaças.
Desafios do aprendizado de máquina
Para aproveitar todo o impacto e os benefícios que o aprendizado de máquina pode trazer à segurança cibernética, é necessário ter acesso a dados e telemetria de alta qualidade, pois eles são o combustível que impulsiona modelos precisos, adaptáveis e eficazes. Sem acesso a fontes automatizadas de dados, os sistemas de aprendizado de máquina não conseguem continuar aprendendo, melhorando ou fornecendo insights relevantes. Para muitas organizações, disponibilizar esses fluxos automatizados de dados é um desafio.
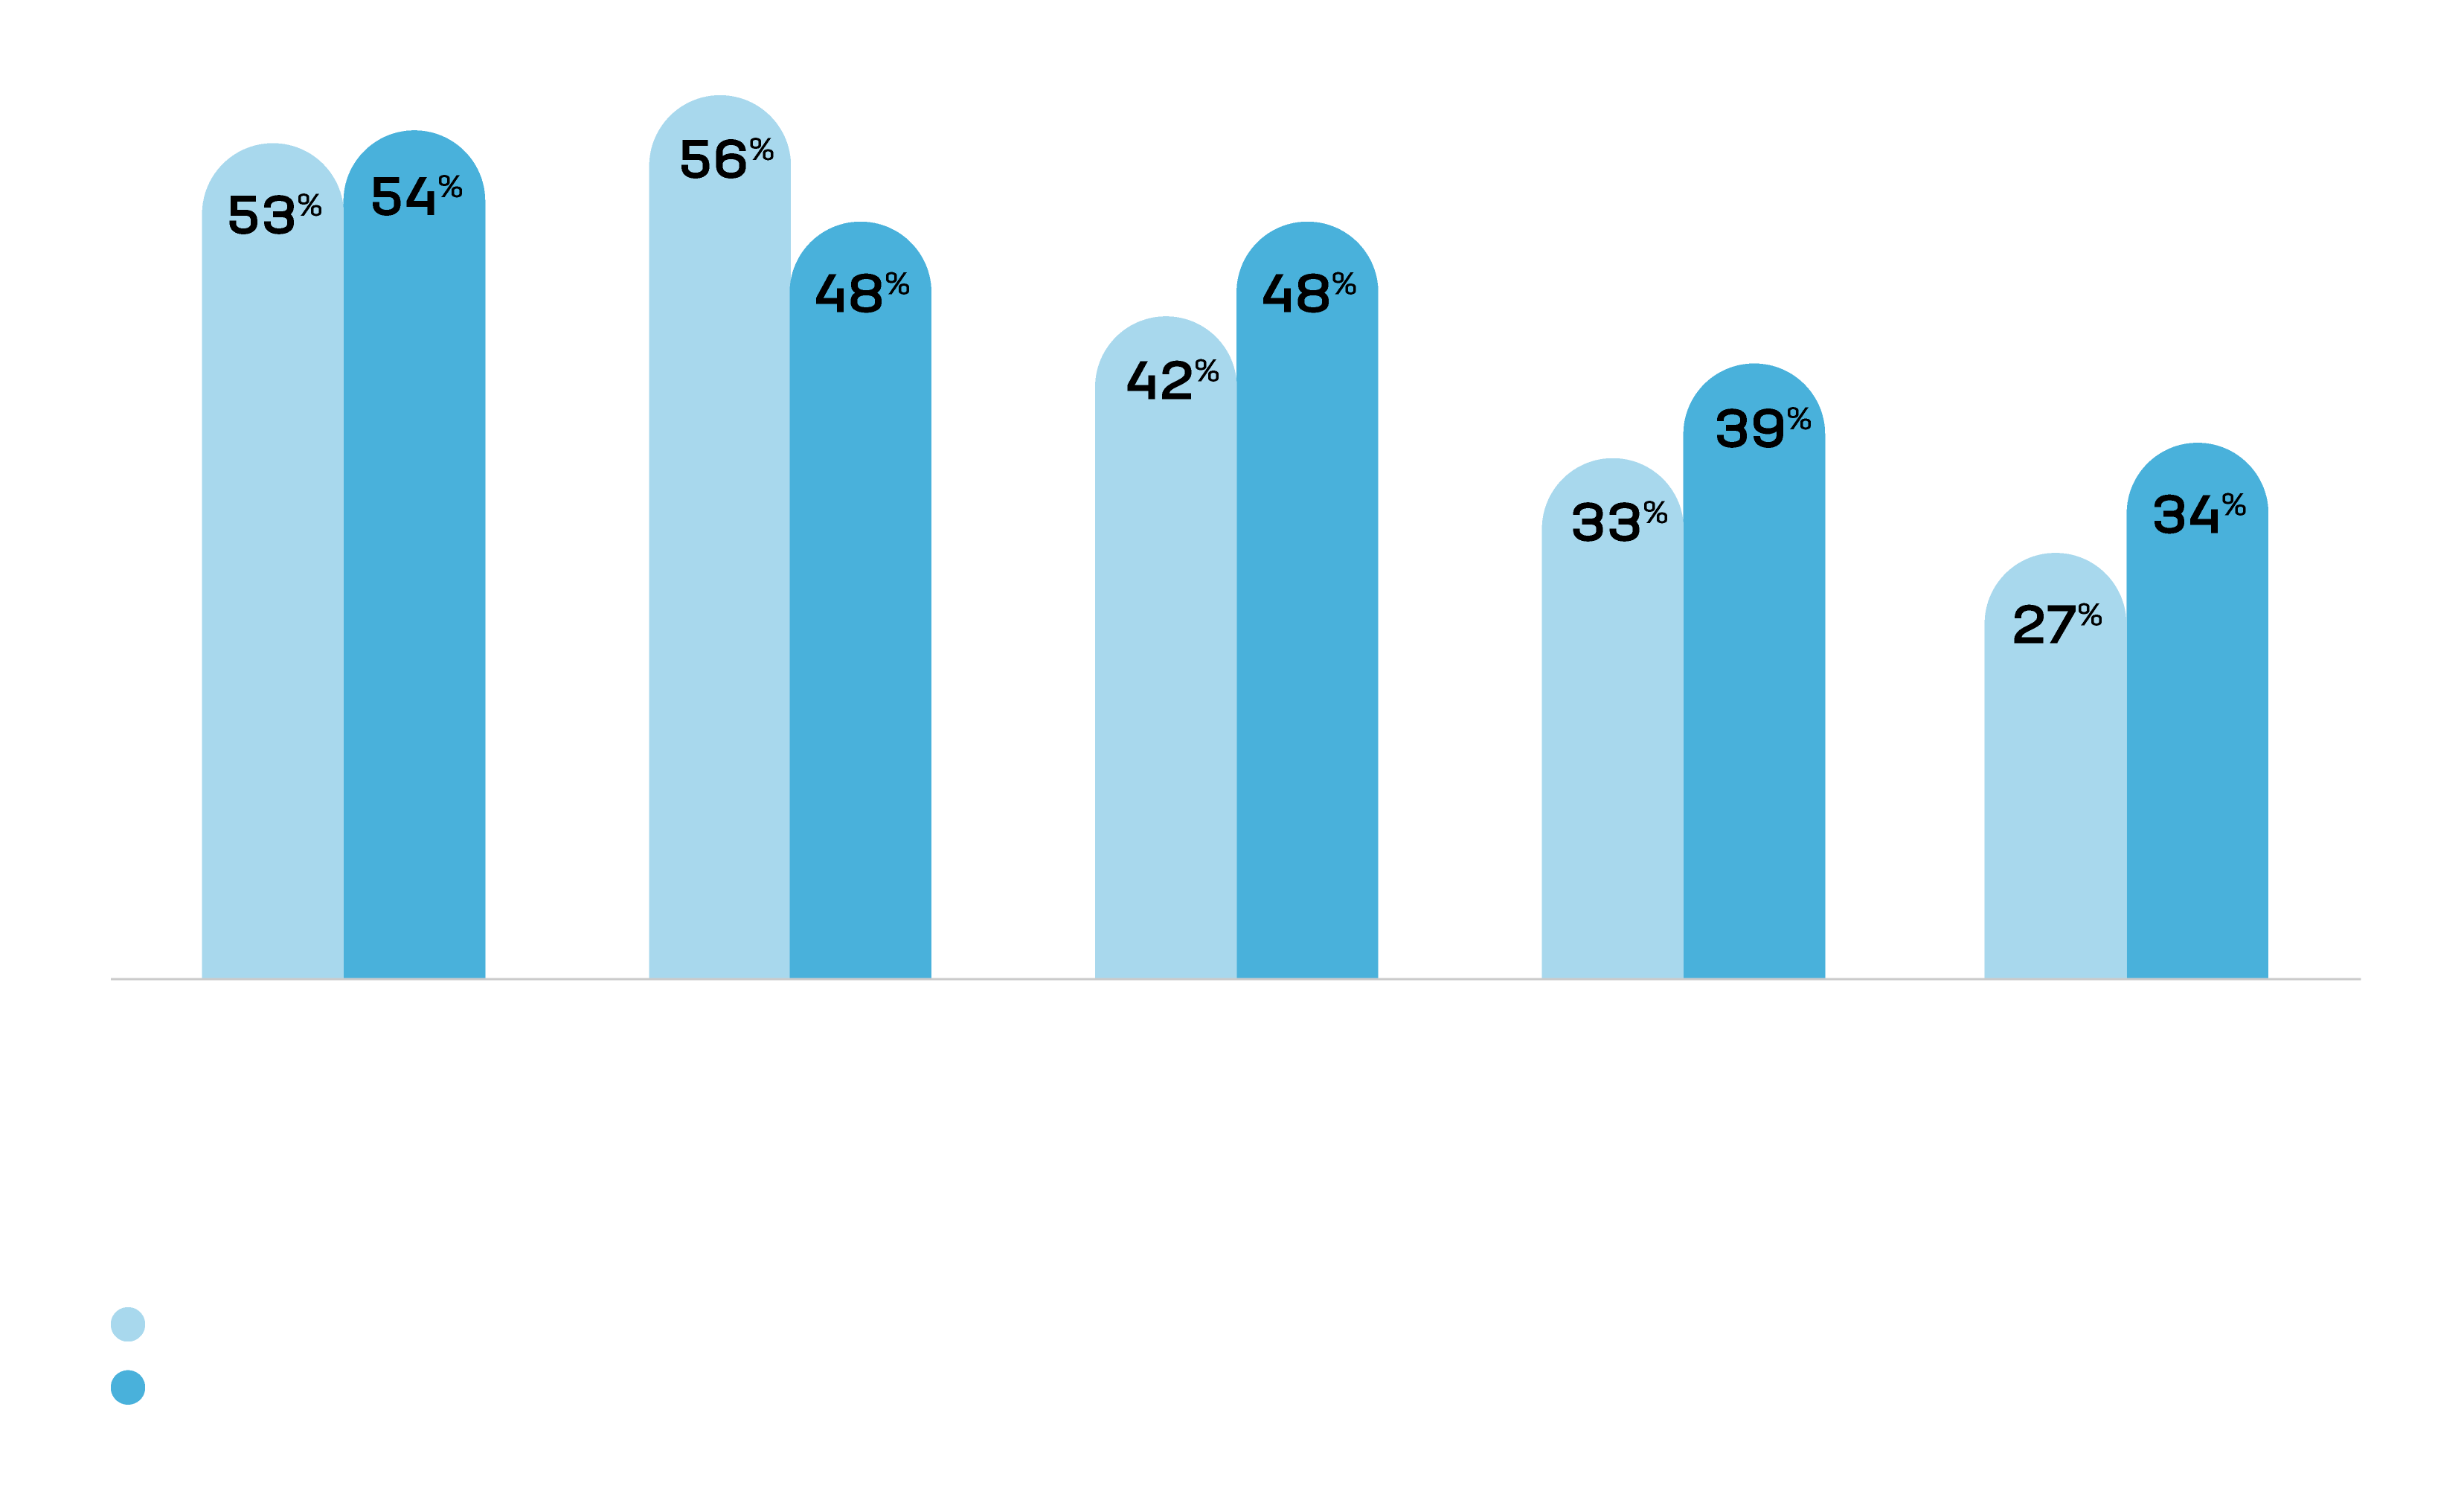
Desafios que as organizações enfrentam ao implementar IA (do Relatório F5 sobre o Estado da Estratégia de Aplicações de 2025)
De acordo com o Relatório do Índice de Maturidade das Empresas Digitais da F5 de 2024, uma das principais medidas da capacidade de automação é o grau em que uma empresa digital é orientada por dados, com o mínimo de intervenção humana. No entanto, apenas cerca de 45% das empresas pesquisadas no relatório automatizaram a segurança de rede, e 40% automatizaram as funções de segurança de aplicações e APIs. Portanto, o relatório conclui que há uma enorme oportunidade para aprimorar a automação de dados e a segurança.
Quase 50% dos entrevistados no Relatório sobre o Estado da Estratégia de Aplicações da F5 de 2025 afirmam que os problemas de qualidade dos dados estão entre os principais desafios para a adoção da IA, pois o treinamento de modelos de aprendizado de máquina exige grandes volumes de dados, e muitas organizações não dispõem de dados suficientes. O custo foi citado como outro grande desafio para a adoção da IA. Embora o aprendizado de máquina possa gerar ganhos de eficiência no futuro, sua implementação exige custos iniciais significativos.
O maior desafio que as empresas enfrentam na adoção do aprendizado de máquina, segundo 54% dos entrevistados do Relatório sobre o Estado da Estratégia de Aplicações, é a falta de profissionais qualificados para implementar e gerenciar implantações de IA com sucesso. A manutenção de modelos de aprendizado de máquina e o conhecimento necessário para interpretar os resultados são requisitos para incorporar o aprendizado de máquina à segurança cibernética, mas ainda há uma escassez significativa de talentos, com cerca de 3,5 milhões de vagas não preenchidas na área de segurança cibernética em 2025.
Mitos sobre aprendizado de máquina
Assim como acontece com muitos assuntos populares e em alta, há muitos equívocos sobre IA e ML:
- Mito 1: O aprendizado de máquina pode automatizar qualquer tarefa. Na realidade, o aprendizado de máquina não é uma tecnologia que serve para todos os casos. Ele exige grandes conjuntos de dados de alta qualidade e treinamento contínuo do modelo para permanecer eficaz. Sem dados suficientes e contínuos, o desempenho de um modelo pode se deteriorar ao longo do tempo. Além disso, o custo e o esforço necessários para desenvolver e manter um modelo de aprendizado de máquina podem não se justificar em tarefas de segurança de baixo valor ou escopo restrito, nas quais os sistemas tradicionais baseados em regras podem ser mais práticos e eficientes.
- Mito 2: As soluções baseadas em machine learning substituirão completamente os analistas de segurança humanos. O machine learning é uma ferramenta poderosa, mas não consegue operar de forma eficaz sem supervisão humana. Profissionais qualificados de cibersegurança continuam sendo essenciais para interpretar resultados, fornecer contexto e tomar decisões que os modelos de ML não conseguem tomar. Analistas humanos são necessários em situações que exigem pensamento crítico, experiência e intuição — capacidades que as máquinas não possuem.
- Mito 3: O aprendizado de máquina tornará as defesas de cibersegurança impenetráveis. Embora o aprendizado de máquina possa aprimorar significativamente a cibersegurança, os invasores também estão adotando IA e aprendizado de máquina para desenvolver técnicas mais sofisticadas e evasivas. Além disso, os modelos de IA não são imunes a ataques cibernéticos, como o envenenamento de dados, em que agentes mal-intencionados manipulam os dados de treinamento para induzir o modelo ao erro. À medida que as ameaças continuam evoluindo, as defesas de cibersegurança precisam ser constantemente monitoradas, atualizadas e complementadas pela experiência humana para permanecerem eficazes.
Primeiros passos com ML em cibersegurança
O aprendizado de máquina traz velocidade, escalabilidade e adaptabilidade proativa à segurança cibernética, tornando-se um componente essencial das estratégias modernas de segurança digital, especialmente para aplicações e fluxos de trabalho que envolvem grandes conjuntos de dados.
Ao avaliar soluções de cibersegurança, pergunte aos fornecedores como eles utilizam o aprendizado de máquina (ML) em suas plataformas — não apenas se o utilizam, mas também como ele é implementado, quais tipos de dados são necessários para um processamento ideal e quais resultados ele proporciona. Verifique se os modelos de ML são treinados com dados diversificados de ameaças reais e com que frequência os conjuntos de dados são atualizados.
Há quase duas décadas, a F5 emprega aprendizado de máquina em seus produtos de segurança e entrega de aplicações. Por exemplo, F5 Distributed Cloud Bot Defense usa modelos de ML supervisionados e não supervisionados para analisar bilhões de sinais por dia e atualizar dinamicamente as estratégias de mitigação de bots.
Por fim, não presuma que o aprendizado de máquina resolverá todos os seus desafios de segurança cibernética. Sua organização sempre precisará de profissionais qualificados nessa área, portanto, continue investindo neles e apoiando-os. Diante da escassez de talentos no setor de TI, você não vai querer perder as competências que já possui.
Para obter mais informações sobre práticas recomendadas e tendências emergentes em segurança cibernética, leia esta entrada do glossário. Além disso, confira todas as novidades mais recentes da F5 sobre IA em nossa página Acelere a IA.
Publicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...