À medida que as organizações migram e expandem suas aplicações para infraestruturas nativas da nuvem, elas introduzem riscos. De acordo com o Relatório sobre o Estado da Estratégia de Aplicações, da F5, 88% das organizações continuam gerenciando uma combinação de aplicações modernas e legadas. A realidade é que muitas empresas têm um catálogo de aplicações que abrange várias gerações de arquiteturas. Para proteger essas aplicações legadas e modernas em ambientes híbridos e multinuvem, as organizações implantam e ajustam constantemente diversos controles de segurança. Como as aplicações são tão seguras quanto a infraestrutura em que são executadas, a segurança precisa abranger toda a pilha arquitetônica, desde aplicações e APIs até a infraestrutura nativa da nuvem subjacente.
Os controles de segurança tradicionais não foram projetados para proteger arquiteturas dinâmicas e altamente distribuídas. As organizações não têm a visibilidade e o controle necessários para identificar diversas ameaças à segurança que podem surgir de uma única campanha de ataque coordenada. As empresas recorrem a seus provedores de infraestrutura em nuvem para suprir essa lacuna, mas cada provedor adota diferentes modelos de responsabilidade, posturas de segurança e ferramentas nativas da nuvem. Além disso, migrar aplicativos para a nuvem não elimina os riscos e pode nem sequer reduzir a complexidade. Na realidade, a superfície de risco de um ambiente heterogêneo que abrange o data center e vários provedores de nuvem provavelmente aumentará, pois a infraestrutura nativa da nuvem muitas vezes não oferece observabilidade e segurança suficientes, criando pontos cegos significativos e oportunidades para invasores, o que pode resultar em períodos de inatividade, interrupções e incidentes de segurança devido a posturas de segurança inconsistentes.
À medida que as empresas inovam, os invasores também inovam
Inevitavelmente, a exploração de vulnerabilidades continuará à medida que agentes mal-intencionados inovarem seus arsenais e estratégias de ataque. A ampla superfície de ameaças não pode ser completamente mitigada com uma única ferramenta, nem mesmo com um firewall de aplicações web (WAF). Cadeias complexas de suprimentos de software, a proliferação de software de código aberto e a automação por meio de pipelines de CI/CD introduzirão riscos imprevistos, tornando a detecção e a correção precoces essenciais para proteger com eficácia aplicações web e APIs.
Por exemplo, a famosa vulnerabilidade log4j2 pode ser explorada de várias maneiras, dificultando a correção, especialmente quando a possível exposição abrange componentes em várias nuvens. Para agilizar a correção, são necessários indicadores de vulnerabilidade e integração entre a porta de entrada (aplicativos), as janelas (APIs) e a fundação (infraestrutura) da casa digital. Ampliar a proteção de aplicações web e APIs (WAAP) para proteger infraestruturas e cargas de trabalho nativas da nuvem ajuda a conter ameaças, detectando componentes vulneráveis e comportamentos potencialmente maliciosos em tempo real — e fornecendo insights essenciais a controles de segurança, como um WAF — nos quais as políticas podem ser atualizadas para proteger serviços essenciais de aplicações. A vulnerabilidade log4j2 serve de alerta aos líderes de segurança sobre o risco de uma complexidade insustentável e os ataques devastadores que ainda estão por vir, mas também representa uma oportunidade para as organizações reavaliarem suas posturas de segurança e adotarem uma estratégia de segurança abrangente que inclua uma proteção robusta da infraestrutura.
Protegendo toda a sua estrutura digital
Operar e proteger aplicações com sucesso à medida que são modernizadas exige observabilidade abrangente em toda a arquitetura, que está cada vez mais descentralizada e distribuída, para proporcionar uma visão completa das ameaças tanto no nível das aplicações quanto no da infraestrutura.
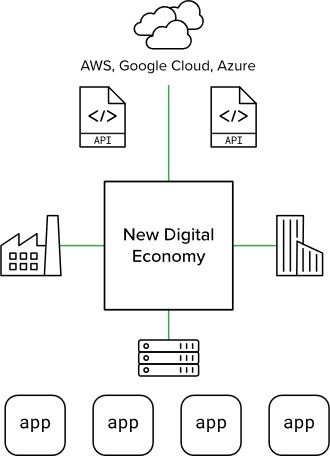
À medida que as organizações adotam conjuntos de ferramentas de diferentes provedores de nuvem e desenvolvem arquiteturas multinuvem para garantir redundância, a observabilidade se torna um desafio crítico que compromete os esforços de governança para manter uma postura de segurança consistente. Os modelos de segurança em nuvem variam, e essa inconsistência aumenta os riscos ao ampliar a superfície de ataque — algo que os invasores conhecem e exploram.
A F5 garante a proteção abrangente de todos os componentes de arquitetura dos quais os aplicativos e as APIs dependem, proporcionando resiliência e agilidade para que as organizações possam modernizar seus aplicativos e aproveitar a eficiência da infraestrutura nativa da nuvem, ao mesmo tempo que protegem proativamente os serviços essenciais que sustentam seus negócios na nova economia digital.
Protegendo todo o ambiente digital
Recentemente, lançamos o F5 Distributed Cloud App Infrastructure Protection (AIP), um serviço de proteção de cargas de trabalho na nuvem que oferece telemetria abrangente e detecção de intrusões altamente eficaz para cargas de trabalho nativas da nuvem, executado na plataforma F5 Distributed Cloud (F5 XC), a fim de aprimorar a detecção e a mitigação de campanhas de ataque cada vez mais complexas. O F5 XC AIP combina telemetria, regras e aprendizado de máquina para detectar ameaças em tempo real em toda a pilha de infraestrutura.
Uma solução abrangente que protege aplicativos, APIs e a infraestrutura subjacente oferece vários benefícios:
- Maior visibilidade – Observabilidade multicloud por meio da análise aprofundada da telemetria das cargas de trabalho na nuvem, onde quer que estejam implantadas.
- Detecção eficaz – Proteção em tempo real com análise retrospectiva de bilhões de pontos de dados coletados diariamente, além de contexto e fluxos de trabalho que ajudam a acelerar a correção.
- Proteção automatizada – Ciclo simplificado de proteção, da análise à aplicação de políticas, que neutraliza ameaças onde quer que elas surjam e independentemente de como se propaguem.
- Integração com o ecossistema – Interoperabilidade com ferramentas de segurança existentes, SIEMs e plataformas de provedores de nuvem para compartilhar insights acionáveis e um contexto abrangente.
A F5 tem o prazer de oferecer proteção à infraestrutura de aplicações aos nossos clientes, ajudando-os a continuar modernizando suas aplicações e, ao mesmo tempo, gerenciar riscos com eficácia. Quando combinada com a WAAP, essa solução oferece aos clientes uma abordagem de detecção em profundidade que ajuda a corrigir ameaças à segurança de aplicações, APIs e da infraestrutura nativa da nuvem na qual elas são executadas.
Para saber mais, acesse: www.f5.com/solutions/protect-app-infrastructure
Sobre o autor
Publicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...