Nossa compreensão da tecnologia e de como ela funciona está passando por uma transformação fundamental em várias frentes. Para entender como as organizações estão lidando com essas mudanças, a F5 firmou uma parceria com a SlashData, uma empresa líder em pesquisa de mercado com foco em tecnologia, para entrevistar centenas de líderes e profissionais de TI, segurança e desenvolvimento de software em diversos setores e regiões do mundo.
Entre os participantes estavam usuários de projetos de código aberto do NGINX, do NGINX Open Source e de produtos comerciais do F5 NGINX. O que aprendemos confirmou o senso de urgência manifestado pelas organizações que buscam implementar mudanças imediatas em conteinerização, segurança, plataformas para desenvolvedores e IA. Abaixo estão as principais conclusões da nossa Pesquisa Anual do NGINX de 2025.
Tendências emergentes: o futuro agêntico e sem CPU
O F5 NGINX se consolidou como a principal porta de entrada padrão para a infraestrutura de IA, sendo adotado pelos principais fornecedores de hardware e software de IA como proxy reverso e controlador de entrega principal ou recomendado para aplicações de IA. Os resultados da pesquisa revelaram um forte movimento entre os usuários do NGINX — e a comunidade mais ampla de entrega de aplicações — em direção a um futuro impulsionado pela IA.
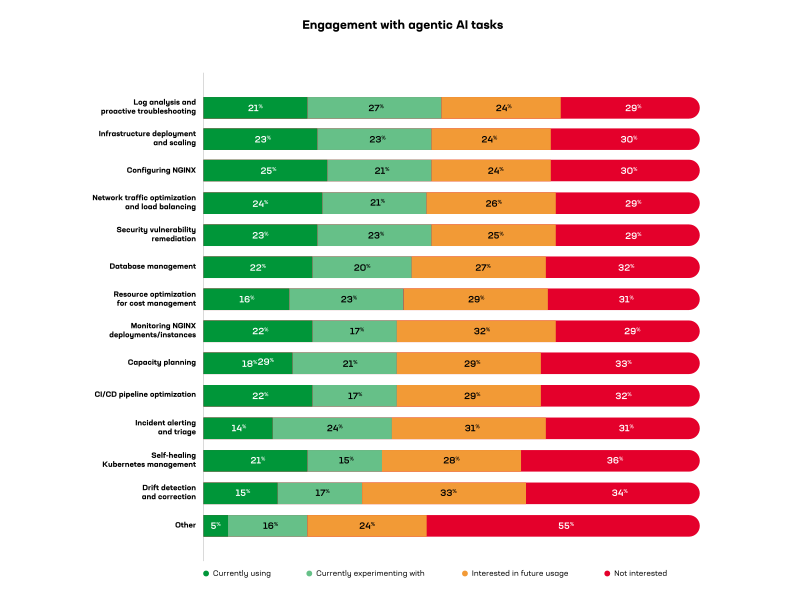
Uso de agentes de IA: Quando questionados sobre o uso de tarefas de IA agêntica (consulte a Figura 1), os participantes indicaram que “Configuração do NGINX” apresentou a maior taxa de adoção atual, com 25%, seguida de perto por “otimização do tráfego de rede e balanceamento de carga”, com 24%. “Implantação e escalabilidade da infraestrutura” — juntamente com “correção de vulnerabilidades de segurança” — são usadas atualmente por 23% dos participantes.
Engajamento combinado: Ao combinar as respostas dos participantes que atualmente usam e experimentam a IA agêntica, “análise de logs e solução proativa de problemas” lidera com 48%. “Configuração do NGINX” e “implantação e escalabilidade da infraestrutura” aparecem empatadas, cada uma com 46%, enquanto “otimização do tráfego de rede” vem em seguida, com 45%.
Maior interesse futuro: “Detecção e correção de desvios” despertou o maior interesse futuro, com 33%, seguida por “monitoramento de implantações do NGINX”, com 32%, e “alertas e triagem de incidentes”, com 31%.
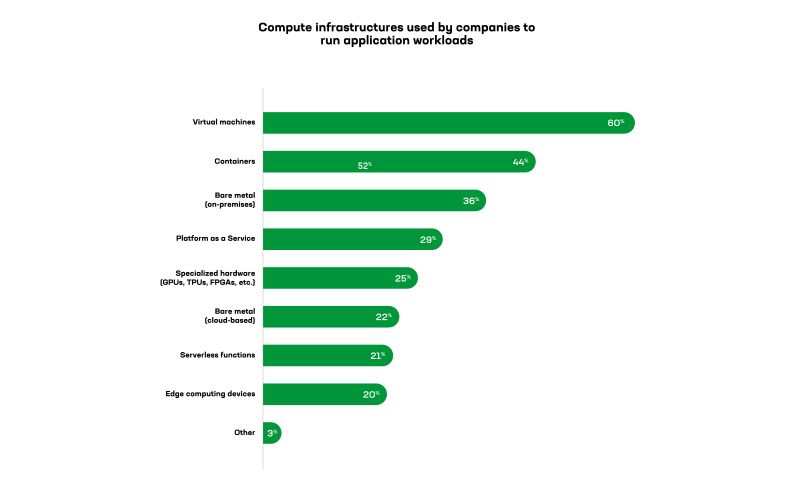
Hardware especializado: 25% dos participantes da pesquisa executam cargas de trabalho em GPUs, TPUs ou FPGAs — um dado relevante para uma infraestrutura tradicionalmente voltada à computação de uso geral (veja a Figura 2). Esperamos que esse percentual continue aumentando devido a vários fatores importantes, incluindo os avanços em modelos menores de IA, a facilidade de executar esses modelos em infraestruturas nativas da nuvem, como Docker e provedores de nuvem em hiperescala, e a transferência de processos de entrega de aplicações para hardware especializado (como criptografia e processamento de SSL transferidos para NPUs e FPGAs, inferência de IA implantada em GPUs e TPUs etc.)
Principais barreiras: Os participantes da pesquisa apontaram as preocupações com segurança (26%) e a falta de confiança na precisão (24%) como as principais barreiras à integração da IA. A complexidade da integração, as restrições regulatórias e de conformidade e o conhecimento limitado sobre os recursos dos agentes ficaram todos em 17%.
A abordagem nativa da nuvem é onipresente, mas ainda está em evolução
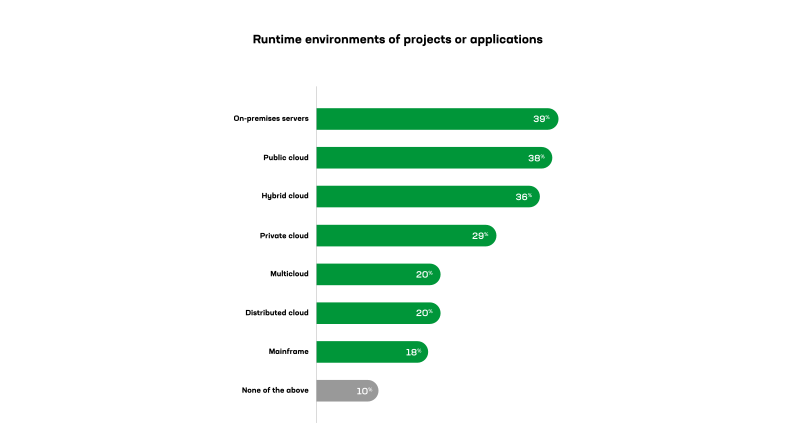
A revolução nativa da nuvem continua ganhando força mais de uma década após ter começado com contêineres e Kubernetes. Para os principais elementos da abordagem nativa da nuvem, mesmo que a adoção seja quase universal, a penetração total ainda está distante (veja a Figura 3).
Especificamente, nossa pesquisa constatou que:
- A realidade de múltiplos ambientes já chegou para valer aqui: 66% das organizações usam pelo menos uma opção de nuvem, mas a infraestrutura local ainda lidera entre os locais de implantação, com 39%, contra 38% da nuvem pública e 36% da nuvem híbrida. Isso reflete a natureza complexa e distribuída da infraestrutura moderna, em vez de uma simples história de "migração para a nuvem".
- A adoção de contêineres ainda tem muito espaço para crescer: Apenas 42% dos entrevistados executam cargas de trabalho em contêineres, e a adoção de microsserviços está em apenas 31%. As máquinas virtuais predominam, com 60%, o que sugere que muitas organizações ainda estão nos estágios iniciais da transformação nativa da nuvem.
- Fragmentação do Kubernetes: Embora o Kubernetes (autogerenciado) lidere a orquestração de contêineres, com 24%, o Red Hat OpenShift representa 21% no total (autogerenciado e totalmente gerenciado), enquanto os serviços gerenciados da Amazon Web Services (21%), Microsoft Azure (17%) e Google Cloud Platform (17%) apresentam uma adoção significativa.
A lacuna na gestão da segurança de APIs e microsserviços é enorme
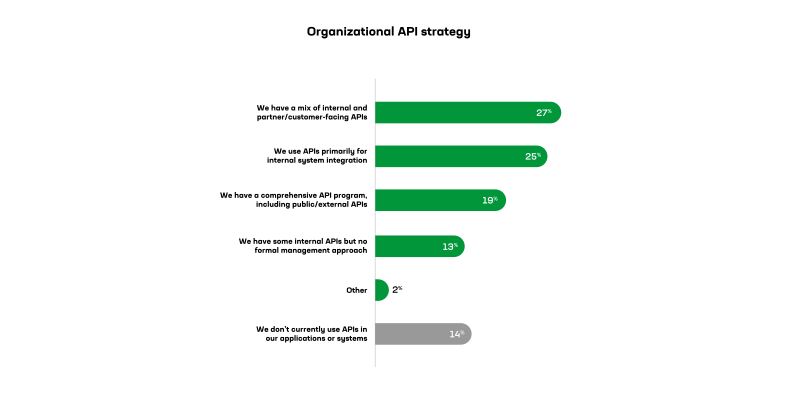
Na última década, muitas organizações de tecnologia passaram a adotar APIs como um mecanismo central de conexão para operações internas e externas. Em arquiteturas nativas da nuvem, a abordagem API-first é um princípio fundamental de design. Nesse contexto, 86% dos entrevistados utilizam gateways de API para gerenciar suas infraestruturas de APIs (veja a Figura 4).
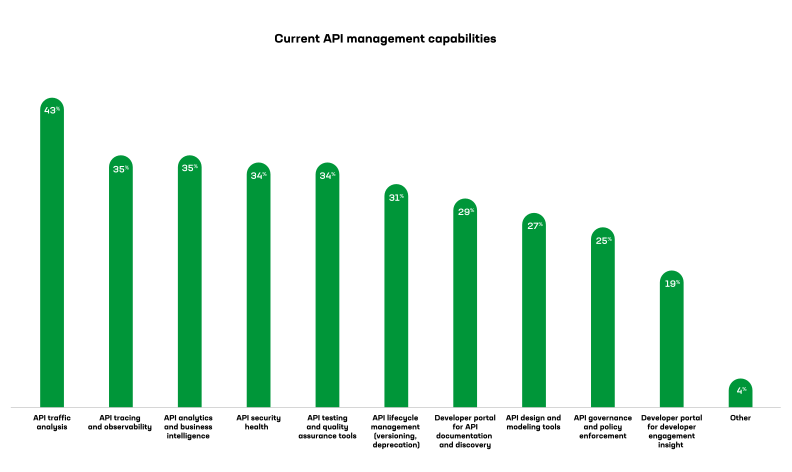
Apesar dessa ampla migração para APIs e da forte presença de gateways de API, a maioria das organizações ainda adota práticas pouco maduras de segurança de APIs (consulte a Figura 5). Embora 86% das organizações usem APIs, apenas 34% implementaram medidas de segurança de APIs. Isso representa uma enorme exposição na infraestrutura de aplicações modernas.
Menos da metade dos entrevistados se concentra na análise do tráfego de APIs (43%) e na observabilidade (38%), dois outros elementos essenciais da segurança de APIs. Essa lacuna provavelmente indica desafios para observar e gerenciar APIs de modo geral. Na verdade, 23% dos entrevistados usam diferentes abordagens de gerenciamento de APIs entre as equipes, uma fragmentação que provavelmente decorre das dificuldades de fazer com que toda a organização siga o clássico “caminho ideal” para o gerenciamento de APIs.
A engenharia de plataforma evoluiu, mas ainda é imatura
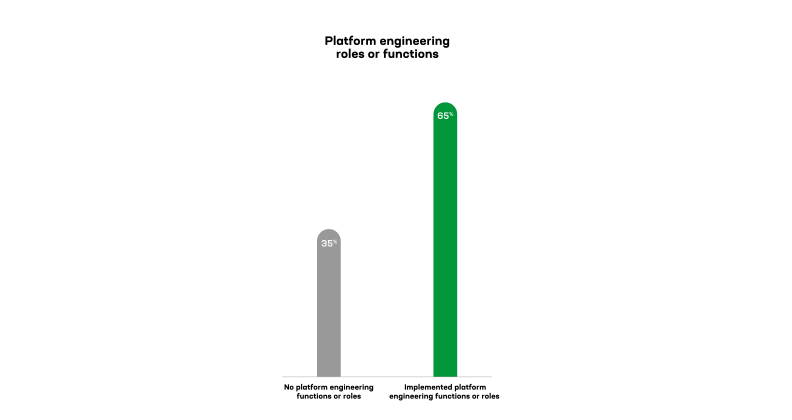
A engenharia de plataforma, antes apenas um termo da moda, tornou-se amplamente difundida. De fato, 65% dos entrevistados já começaram a implementar recursos e responsabilidades de engenharia de plataforma (consulte a Figura 6). Esse resultado abrange desde grandes organizações com equipes de plataforma dedicadas até equipes com um único integrante atuando como líder de engenharia de plataforma. Aproximadamente 27% têm equipes de engenharia de plataforma pequenas e dedicadas, enquanto 21% das organizações contam com uma função individual de engenharia de plataforma em suas equipes de desenvolvimento/operações. Outros 13% das organizações têm equipes de engenharia de plataforma grandes e dedicadas. Portanto, fica claro que a proposta de valor da engenharia de plataforma se disseminou e ganhou força.
Dito isso, considerando equipes de todos os tamanhos, as respostas às perguntas da pesquisa sobre os desafios das plataformas revelam dificuldades típicas dos estágios iniciais. Apenas 20% dos participantes relataram não enfrentar desafios significativos. Os demais indicaram que uma ampla variedade de desafios relacionados à engenharia de plataformas estava afetando ativamente suas organizações, incluindo questões de segurança e conformidade (18%), manutenção da documentação (16%), atualização contínua da tecnologia (16%) e limitações de recursos (14%).
A pesquisa identificou uma clara diferenciação entre equipes maiores e menores quanto às prioridades de entrega de serviços e à proposta de valor. Como era de se esperar, as equipes maiores se concentraram em áreas mais sofisticadas, enquanto o foco das equipes menores se assemelhou ao do DevOps tradicional. Equipes grandes e dedicadas de engenharia de plataforma têm maior probabilidade de oferecer serviços sofisticados, como Banco de Dados como Serviço (54%), observabilidade (52%), gerenciamento de APIs (51%), configuração e gerenciamento de firewalls (54%) e ferramentas para pipelines de CI/CD (50%).
Acompanhar a evolução (da nuvem, da IA e das APIs) é uma tarefa difícil
As empresas estão implantando tecnologias mais rapidamente do que conseguem gerenciá-las. A pesquisa mostra que as organizações estão ansiosas para adotar contêineres, APIs e engenharia de plataforma, mas ainda não estão preparadas para proteger e operar o que estão desenvolvendo. A falha mais crítica está na segurança das APIs. Quase todas as organizações utilizam APIs, mas dois terços não contam com proteção básica. Esse não é um risco futuro; é uma vulnerabilidade ativa presente nos ambientes de produção neste exato momento.
Enquanto isso, avanços concretos estão acontecendo em áreas específicas. Os agentes de IA estão prestes a executar tarefas reais de infraestrutura em larga escala, e não apenas demonstrações. GPUs e processadores especializados estão se tornando o padrão. Equipes de engenharia de plataforma existem na maioria das organizações, mesmo que ainda estejam definindo suas atribuições.
O que importa agora é a disciplina na execução. Nossas recomendações? Não adicione novos recursos até conseguir gerenciar adequadamente o que você já tem. Padronize suas práticas de segurança e gerenciamento de APIs. Implemente a observabilidade necessária para entender seus sistemas. Dê às equipes de plataforma responsabilidades claras e os recursos necessários para entregar resultados.
A tecnologia necessária para construir uma infraestrutura moderna e eficiente já existe. Agora é hora de realizar o trabalho pouco glamouroso, mas necessário, para torná-la segura e sustentável.
Para saber mais sobre os produtos F5 NGINX, acesse nossa página.
Sobre o autor
Publicações relacionadas no blog

Como o F5 NGINX One aprimora o gerenciamento e a observabilidade
Descubra como o F5 NGINX One aprimora o gerenciamento e a observabilidade de ambientes híbridos e multicloud ao oferecer um console web centralizado baseado em SaaS, com insights em tempo real, conformidade automatizada e gerenciamento simplificado de configurações.

Do OpenAPI ao NGINX como gateway de API usando uma API declarativa
Descubra como transformar uma definição de esquema OpenAPI em uma configuração NGINX totalmente funcional, operando como um API Gateway com a segurança de um Web Application Firewall e um Portal do Desenvolvedor, usando uma abordagem declarativa de API.

Como gerenciar picos repentinos de tráfego e sobrecarga do servidor
Picos de tráfego e sobrecarga de servidores são preocupações sérias para varejistas online em qualquer época, mas especialmente durante a “Cyber Season” de compras de fim de ano. Detalhamos como você pode aproveitar as soluções de entrega de aplicações de nível de produção da NGINX para se preparar para aumentos repentinos de tráfego.

Distribuição segura de chaves privadas SSL com o NGINX
Descrevemos três maneiras progressivamente mais seguras de proteger chaves privadas SSL ao configurar o NGINX para processar tráfego HTTPS: permitir acesso de leitura apenas ao usuário root, criptografar as chaves com senhas armazenadas separadamente e distribuir as senhas a partir de um repositório central.

Agrupando solicitações de API em lotes com NGINX Plus e o módulo JavaScript do NGINX
O módulo JavaScript do NGINX lançado com o NGINX Plus R15 oferece suporte a subsolicitações, possibilitando uma classe totalmente nova de casos de uso para o NGINX Plus. Este exemplo completo também usa a API do NGINX Plus e os módulos de chave-valor para converter solicitações de API dos clientes em solicitações separadas para as APIs dos microsserviços que compõem um aplicativo.
Como superar o esgotamento de portas efêmeras no NGINX e no NGINX Plus
Confira dicas para evitar o esgotamento de portas efêmeras com ajustes no kernel do Linux, conexões keepalive e conexões vinculadas dinamicamente a endereços IP locais.