A natureza distribuída das aplicações modernas em ambientes híbridos e multinuvem torna a garantia de uma segurança robusta e a manutenção da conformidade uma tarefa desafiadora para as organizações. As abordagens tradicionais de segurança e conformidade muitas vezes são insuficientes nessas arquiteturas complexas. Ao oferecer gerenciamento e visibilidade abrangentes, avaliações de vulnerabilidades em tempo real, gerenciamento simplificado de configurações e gestão automatizada de certificados, o F5 NGINX One oferece uma solução unificada que ajuda as organizações a implementar medidas de segurança e conformidade consistentes e robustas em toda a sua infraestrutura de entrega de aplicações.
Obtendo visibilidade e avaliando vulnerabilidades
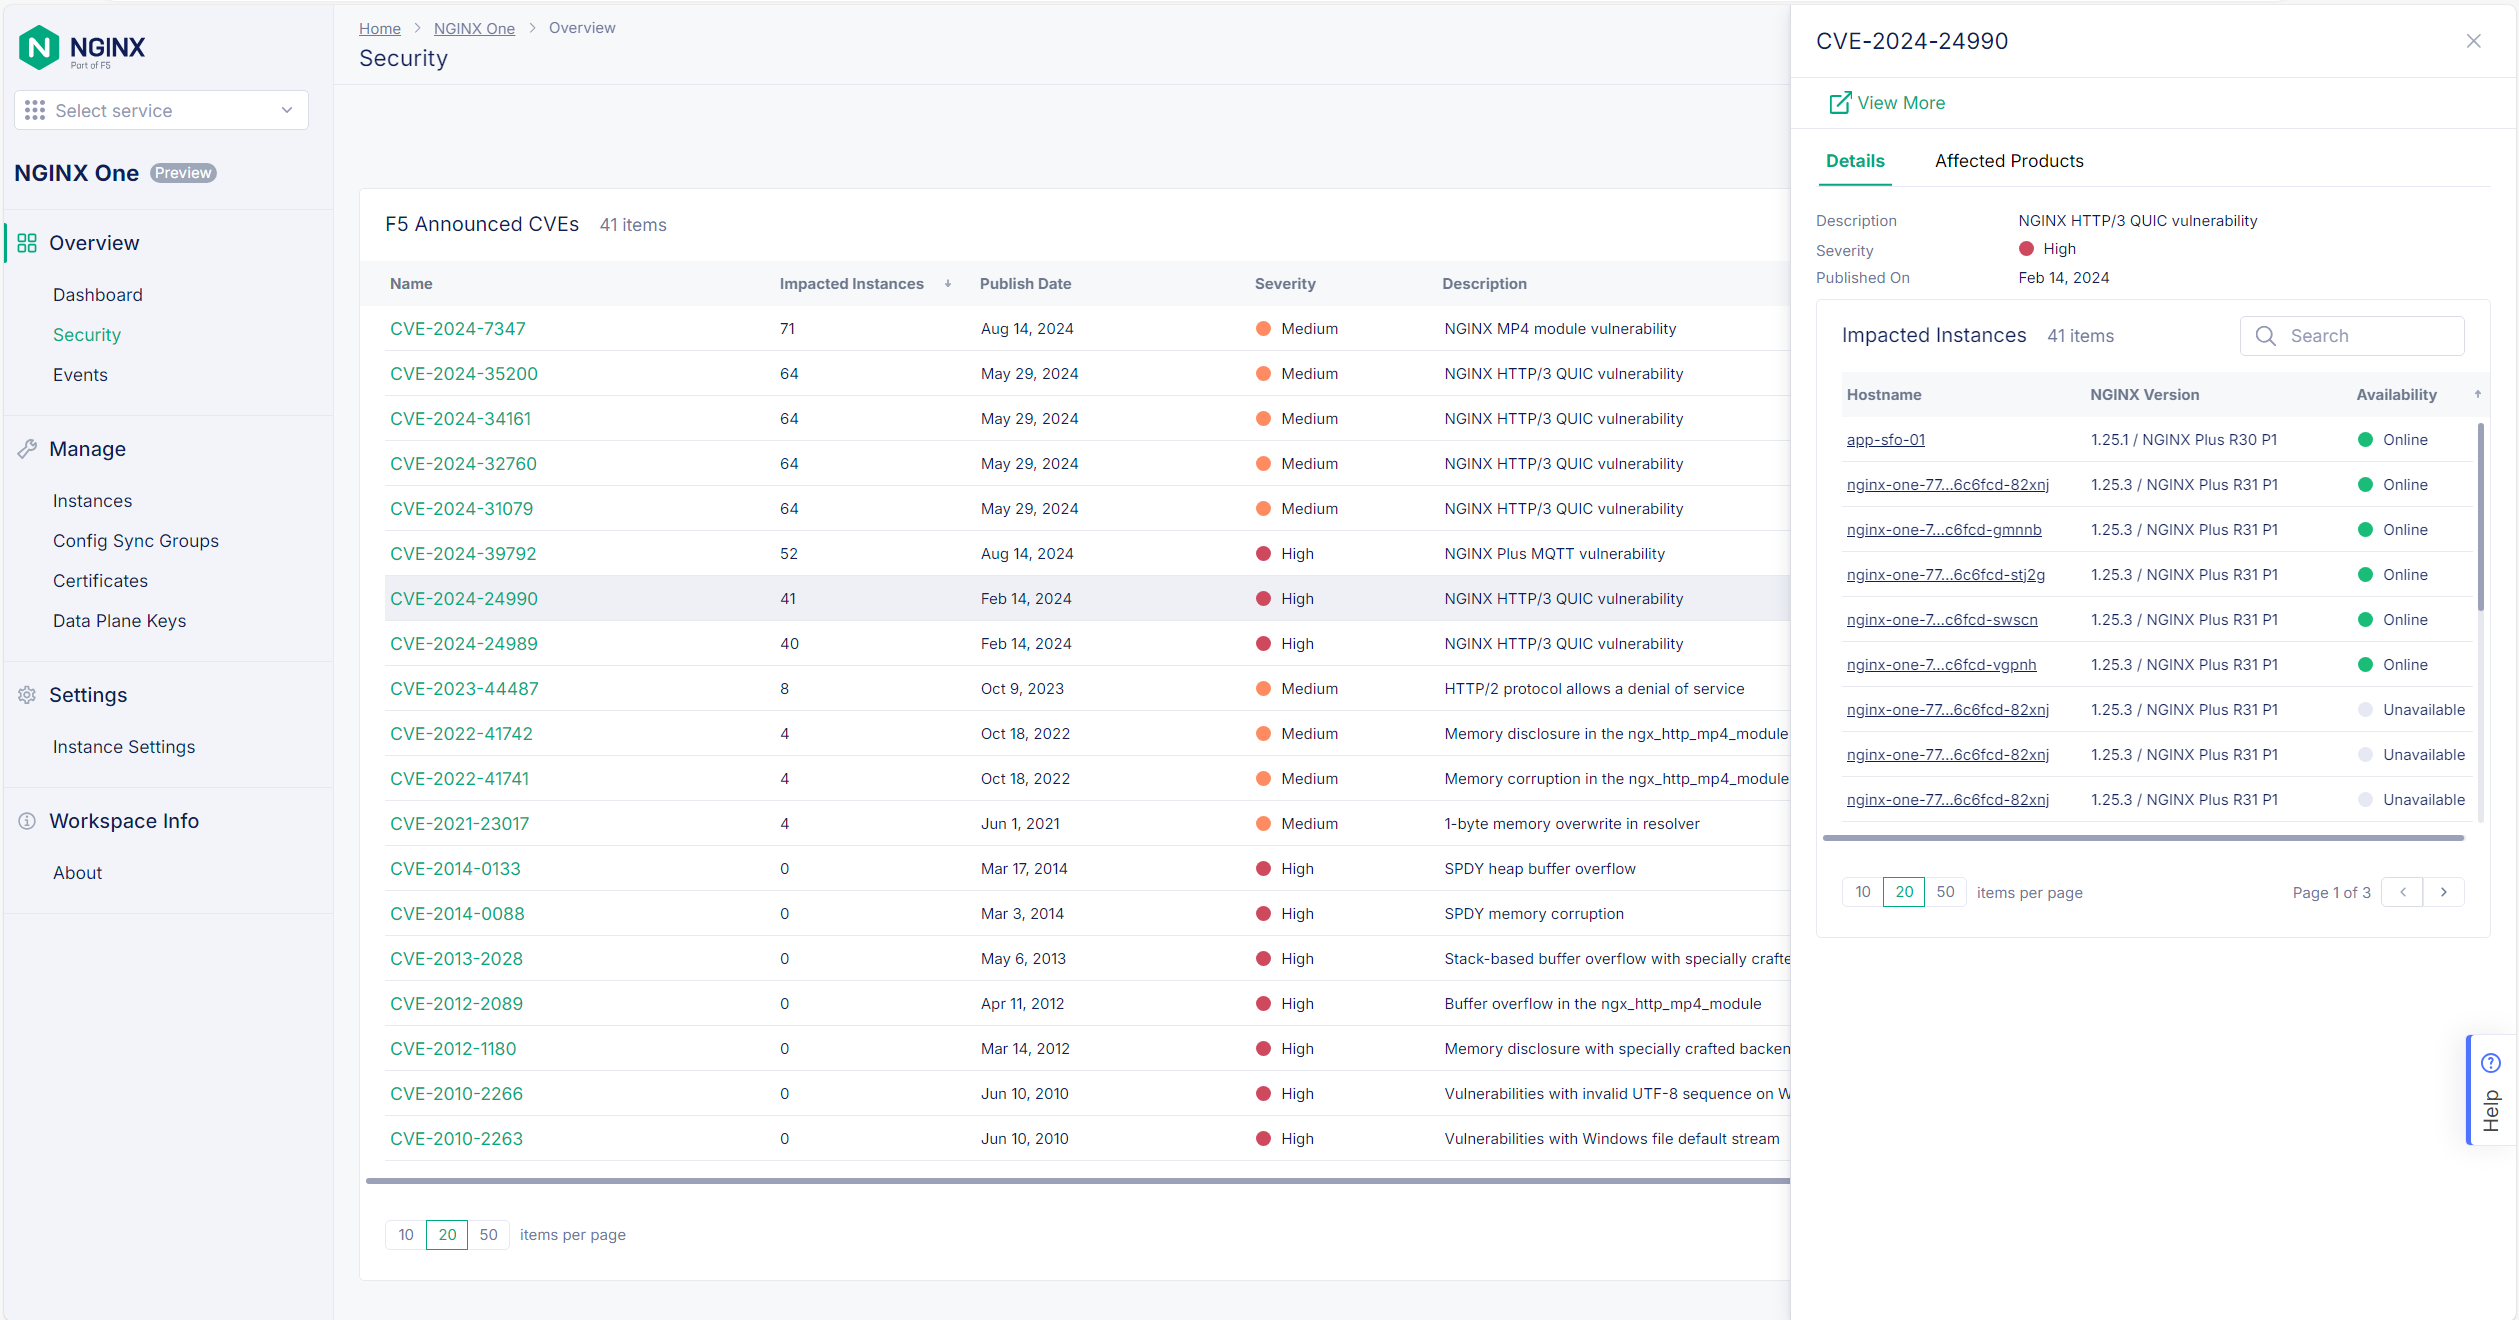
A primeira etapa para aprimorar a segurança e a conformidade é entender quais recursos você possui e onde estão as possíveis vulnerabilidades. O NGINX One oferece visibilidade abrangente de todas as instâncias do NGINX em seu ambiente, incluindo informações sobre versões e riscos de segurança associados.
Sem essa visibilidade, avaliar vulnerabilidades é um processo demorado e complexo, que muitas vezes envolve enviar e-mails manualmente às equipes, aguardar respostas ou depender de verificações periódicas realizadas por scanners de segurança de terceiros. Essas verificações são pouco frequentes, e os resultados podem estar desatualizados há meses, dificultando a manutenção de uma visão atualizada da sua postura de segurança.
O NGINX One facilita muito as avaliações de vulnerabilidades. A plataforma monitora continuamente suas instâncias do NGINX e fornece informações em tempo real sobre possíveis riscos de segurança. Isso permite identificar rapidamente quais instâncias estão executando versões desatualizadas ou sem as devidas correções e priorizar os esforços de remediação com base na gravidade das vulnerabilidades.
Simplificando o gerenciamento de configurações
Garantir configurações seguras é tão importante quanto executar as versões mais recentes dos softwares. Configurações incorretas podem introduzir vulnerabilidades, mesmo que o software subjacente esteja atualizado. O NGINX One simplifica o gerenciamento de configurações ao fornecer uma plataforma centralizada para preparar, testar e implantar alterações de configuração.
A visualização lado a lado das diferenças (diff) do NGINX One permite comparar facilmente as configurações atuais e propostas, garantindo que as alterações sejam minuciosamente revisadas antes de serem implantadas em produção. Esse processo simplificado reduz o risco de erro humano e ajuda a manter configurações consistentes e seguras em toda a sua frota NGINX.
Gerenciamento de vulnerabilidades em tempo real
O NGINX One eleva o gerenciamento de vulnerabilidades a um novo patamar ao fornecer insights em tempo real sobre possíveis riscos de segurança. A plataforma não apenas identifica instâncias com vulnerabilidades conhecidas com base em suas versões, mas também analisa a configuração real para determinar se essas vulnerabilidades podem ser exploradas ativamente.
Por exemplo, se uma instância do NGINX estiver executando uma versão com uma vulnerabilidade conhecida relacionada ao HTTP/2, o NGINX One verificará a configuração para determinar se o HTTP/2 está habilitado. Se estiver, essa instância será sinalizada como de alta prioridade para correção em relação a outras instâncias da mesma versão nas quais a vulnerabilidade não pode ser explorada ativamente.
Esse recurso de gerenciamento de vulnerabilidades em tempo real ajuda as organizações a priorizar seus esforços de correção e alocar recursos com mais eficiência. Ele garante que os riscos de segurança mais críticos sejam tratados primeiro, reduzindo a exposição geral da infraestrutura de entrega de aplicações.
Automatizando o gerenciamento de certificados SSL/TLS
O gerenciamento de certificados SSL/TLS é fundamental para garantir uma comunicação segura entre clientes e servidores. Certificados expirados ou configurados incorretamente podem causar vulnerabilidades de segurança e indisponibilidade das aplicações. O NGINX One automatiza o processo de gerenciamento de certificados, facilitando a manutenção da conformidade e a redução de riscos.
Com o NGINX One, você pode gerenciar e monitorar centralmente os certificados SSL/TLS em suas instâncias do NGINX. A plataforma oferece uma visão abrangente do status dos certificados, incluindo quais estão válidos, prestes a expirar ou já expirados. Essa visibilidade centralizada elimina a necessidade de acompanhamento manual e reduz o risco de expirações inesperadas de certificados.
O NGINX One também oferece suporte à geração e renovação automáticas de certificados usando o protocolo ACME, simplificando ainda mais o processo de gerenciamento de certificados e reduzindo o risco de violações de conformidade.
Ao fornecer visibilidade em tempo real, avaliações de vulnerabilidades, gerenciamento de configurações e gestão automatizada de certificados, o NGINX One permite que as equipes enfrentem proativamente os riscos de segurança e mantenham uma postura robusta de cibersegurança. À medida que as organizações continuam a lidar com as complexidades da entrega moderna de aplicações, o NGINX One desempenhará um papel crucial para ajudá-las a criar uma infraestrutura de entrega de aplicações mais resiliente, segura e em conformidade.
Para conhecer mais a fundo todos os recursos do F5 NGINX One, confira estes blogs e materiais relacionados: comece com uma introdução ao NGINX One. Saiba como o NGINX One otimiza o gerenciamento e a observabilidade e melhora a disponibilidade e o desempenho. Assista também a estas demonstrações no DevCentral para vê-lo em ação.
Sobre o autor
Publicações relacionadas no blog
Como o F5 NGINX One aprimora o gerenciamento e a observabilidade
Descubra como o F5 NGINX One aprimora o gerenciamento e a observabilidade de ambientes híbridos e multicloud ao oferecer um console web centralizado baseado em SaaS, com insights em tempo real, conformidade automatizada e gerenciamento simplificado de configurações.
Do OpenAPI ao NGINX como gateway de API usando uma API declarativa
Descubra como transformar uma definição de esquema OpenAPI em uma configuração NGINX totalmente funcional, operando como um API Gateway com a segurança de um Web Application Firewall e um Portal do Desenvolvedor, usando uma abordagem declarativa de API.
Como gerenciar picos repentinos de tráfego e sobrecarga do servidor
Picos de tráfego e sobrecarga de servidores são preocupações sérias para varejistas online em qualquer época, mas especialmente durante a “Cyber Season” de compras de fim de ano. Detalhamos como você pode aproveitar as soluções de entrega de aplicações de nível de produção da NGINX para se preparar para aumentos repentinos de tráfego.
Distribuição segura de chaves privadas SSL com o NGINX
Descrevemos três maneiras progressivamente mais seguras de proteger chaves privadas SSL ao configurar o NGINX para processar tráfego HTTPS: permitir acesso de leitura apenas ao usuário root, criptografar as chaves com senhas armazenadas separadamente e distribuir as senhas a partir de um repositório central.

Agrupando solicitações de API em lotes com NGINX Plus e o módulo JavaScript do NGINX
O módulo JavaScript do NGINX lançado com o NGINX Plus R15 oferece suporte a subsolicitações, possibilitando uma classe totalmente nova de casos de uso para o NGINX Plus. Este exemplo completo também usa a API do NGINX Plus e os módulos de chave-valor para converter solicitações de API dos clientes em solicitações separadas para as APIs dos microsserviços que compõem um aplicativo.
Como superar o esgotamento de portas efêmeras no NGINX e no NGINX Plus
Confira dicas para evitar o esgotamento de portas efêmeras com ajustes no kernel do Linux, conexões keepalive e conexões vinculadas dinamicamente a endereços IP locais.