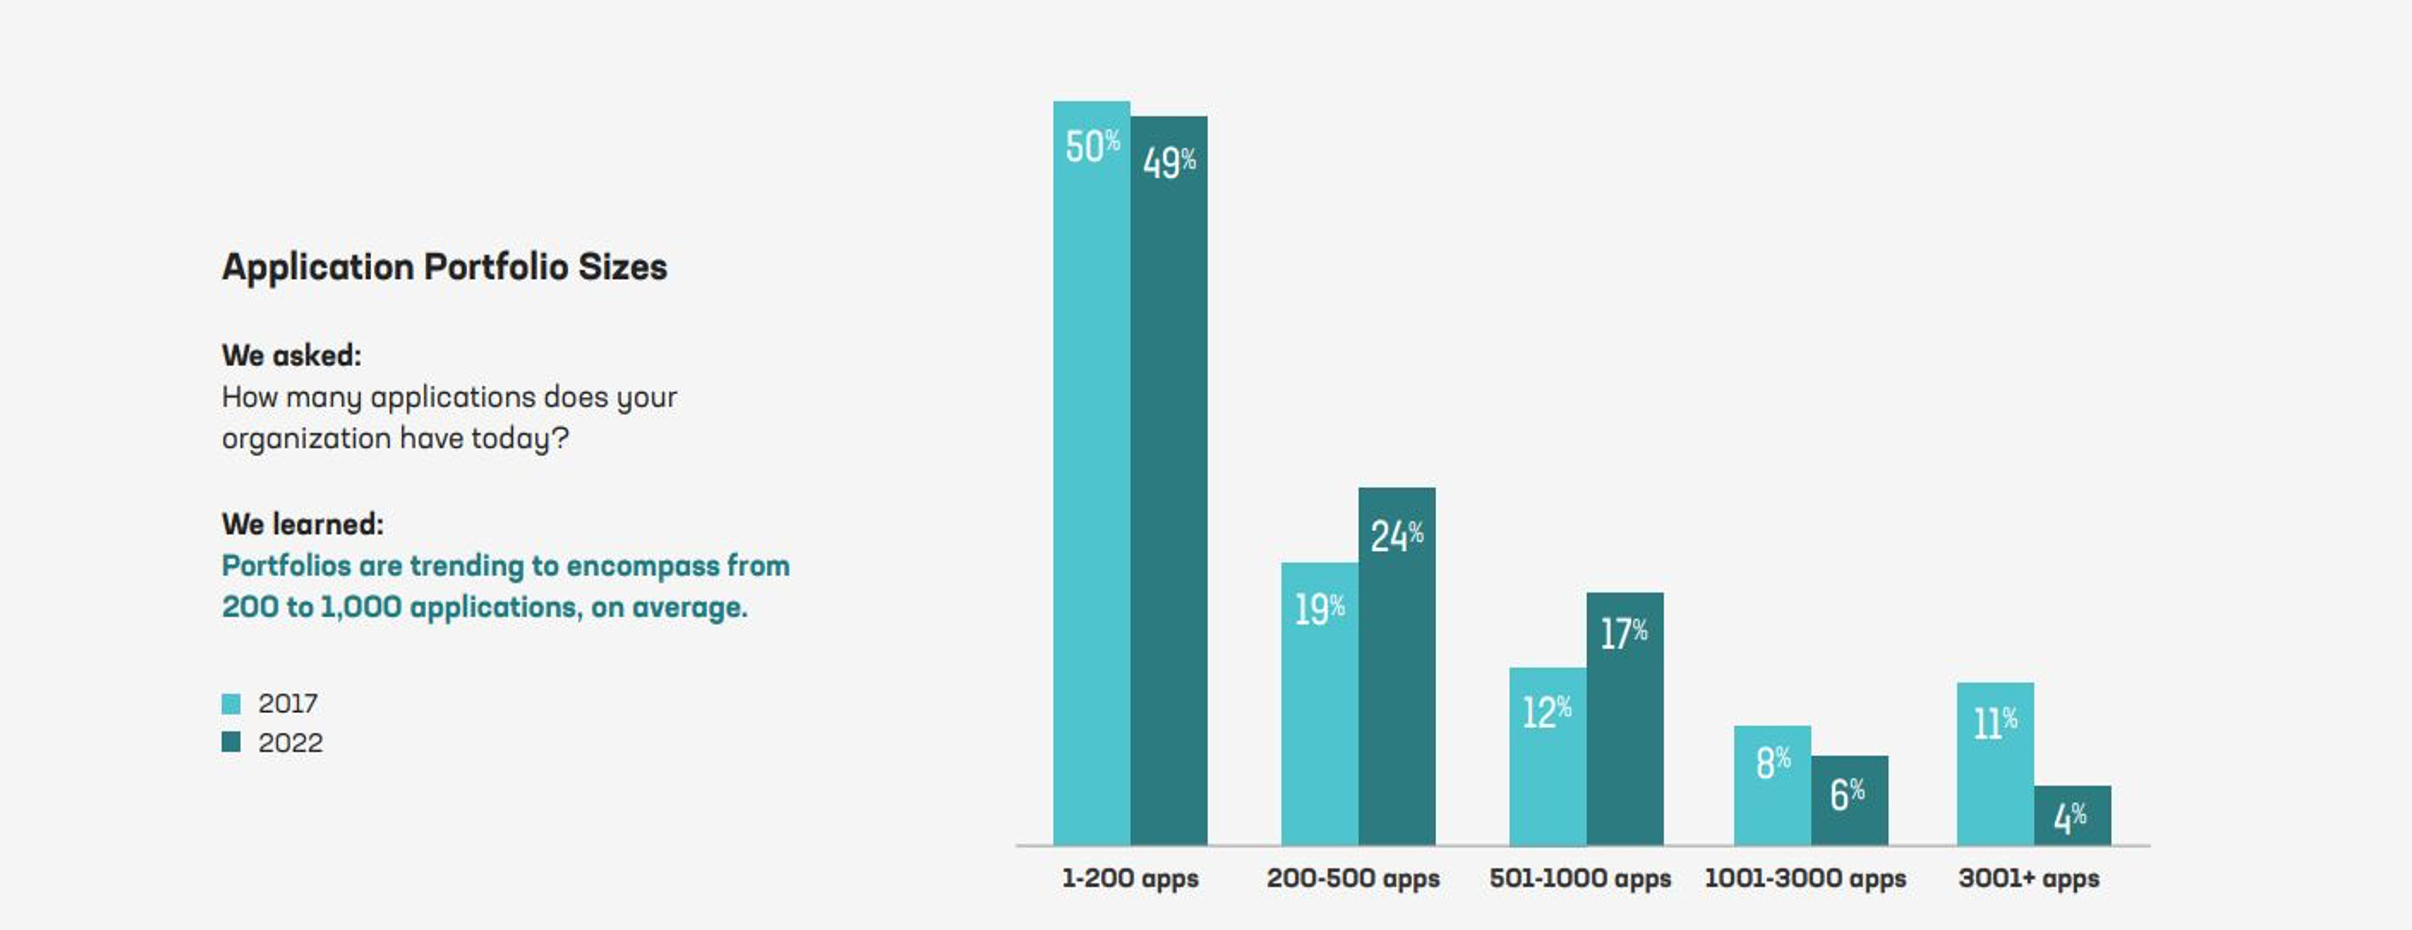
Atualmente, a maioria das organizações de grande porte usa, em média, entre 200 e 1.000 aplicações, conforme apontado no Relatório da F5 sobre o Estado da Estratégia de Aplicações (Figura 1, abaixo). Essas aplicações provavelmente estão distribuídas entre várias nuvens públicas e privadas e data centers, o que torna desafiador mantê-las disponíveis e seguras.
Somente no último ano, enfrentamos vulnerabilidades generalizadas e amplamente exploradas, como Log4j e Spring4Shell. As equipes de segurança trabalharam dia e noite, sete dias por semana, apenas para localizar e corrigir as vulnerabilidades nos aplicativos existentes, enquanto tentavam desesperadamente se proteger contra ataques e minimizar possíveis danos. Infelizmente, só ficamos sabendo das principais vulnerabilidades, pois nem todas são relatadas e categorizadas: o NIST.gov apontou que cerca de 28% das vulnerabilidades simplesmente não foram relatadas em 2021, de um total de 25.646 vulnerabilidades naquele ano.
Muitas organizações contam com programas maduros de gerenciamento de vulnerabilidades, nos quais é prática comum aplicar patches aos sistemas de produção pelo menos uma vez por mês. O grande problema, porém, é que vulnerabilidades críticas são divulgadas a cada 9 a 12 horas, de acordo com uma pesquisa da F5 Labs que também aponta que quase três vulnerabilidades críticas são divulgadas por dia. A preocupação com a exploração de códigos vulneráveis é abordada até mesmo no OWASP Top 10, o recurso padrão de conscientização para profissionais de DevOps e SecOps. “Componentes Vulneráveis e Desatualizados” aparece na lista mais recente do OWASP Top 10 (2021) e subiu na classificação de gravidade em relação à lista anterior (2017).
Muitas vezes, campanhas de ameaças direcionadas exploram vulnerabilidades conhecidas e já utilizadas para lançar ataques e campanhas coordenadas. Essas campanhas são sofisticadas e podem ser extremamente difíceis de detectar. Em alguns desses casos, uma organização pode reagir de forma exagerada, adotando políticas de segurança altamente restritivas na tentativa de bloquear ataques e campanhas de ameaças, correndo o risco de impedir até mesmo usuários legítimos de acessar os recursos necessários para realizar suas tarefas diárias. Esse pode ser um problema muito urgente, especialmente para equipes de segurança menores ou com falta de pessoal.
No entanto, há opções. Uma excelente abordagem capaz de mitigar a exploração coordenada de aplicativos e APIs por meio de códigos vulneráveis é implantar um firewall de aplicações web (WAF). Mesmo que sua organização demore para corrigir uma vulnerabilidade conhecida, um WAF pode proteger seus aplicativos mais críticos e APIs essenciais contra ataques e explorações de campanhas coordenadas de ameaças. Mas, é claro, os agentes mal-intencionados e criminosos que lançam essas campanhas são especialmente ardilosos e dissimulados, e dispõem de meios para mascará-las, mantendo-as ocultas até mesmo dos WAFs mais bem ajustados. Então, como um WAF pode lidar da melhor forma com ataques direcionados provenientes dessas ameaças avançadas sem bloquear usuários legítimos nem prejudicar sua experiência de trabalho?
A F5 oferece serviços inteligentes de proteção contra ameaças, incluindo o F5 Threat Campaigns. F5 Threat Campaigns é um complemento por assinatura do F5 BIG-IP Advanced WAF e está incluído no F5 Distributed Cloud WAF e no NGINX App Protect WAF. O F5 Threat Campaigns usa análises de segurança com aprendizado de máquina avançado e honeypots para proteger as organizações contra ameaças e explorações comuns. O F5 Threat Campaigns fornece insights sobre a natureza e a finalidade de uma campanha de ameaças ativa. Atualmente, as organizações precisam de inteligência de ameaças em tempo real e acionável, capaz de aumentar a eficácia dos controles de segurança existentes, incluindo WAFs, com controles que detectam e bloqueiam automaticamente campanhas de ameaças ativas. E é exatamente isso que o F5 Threat Campaigns faz.
Com o F5 Threat Campaigns e uma solução de WAF da F5, sua equipe de SecOps pode definir políticas de segurança com controles granulares para proteger sua organização, seus aplicativos e suas APIs. O serviço ajuda a proteger aplicativos e a infraestrutura de TI contra campanhas sofisticadas de ameaças, detectando e bloqueando ataques preventivamente. Usando aprendizado de máquina, o F5 Threat Campaigns consegue analisar feeds de ameaças que, a princípio, podem parecer distintos e correlacioná-los, identificando pontos em comum entre os diferentes ataques e explorações até revelar claramente uma rede de campanhas coordenadas de ameaças. Isso ajuda a equipe de segurança a identificar e mitigar ataques e explorações que se aproveitam de vulnerabilidades existentes.
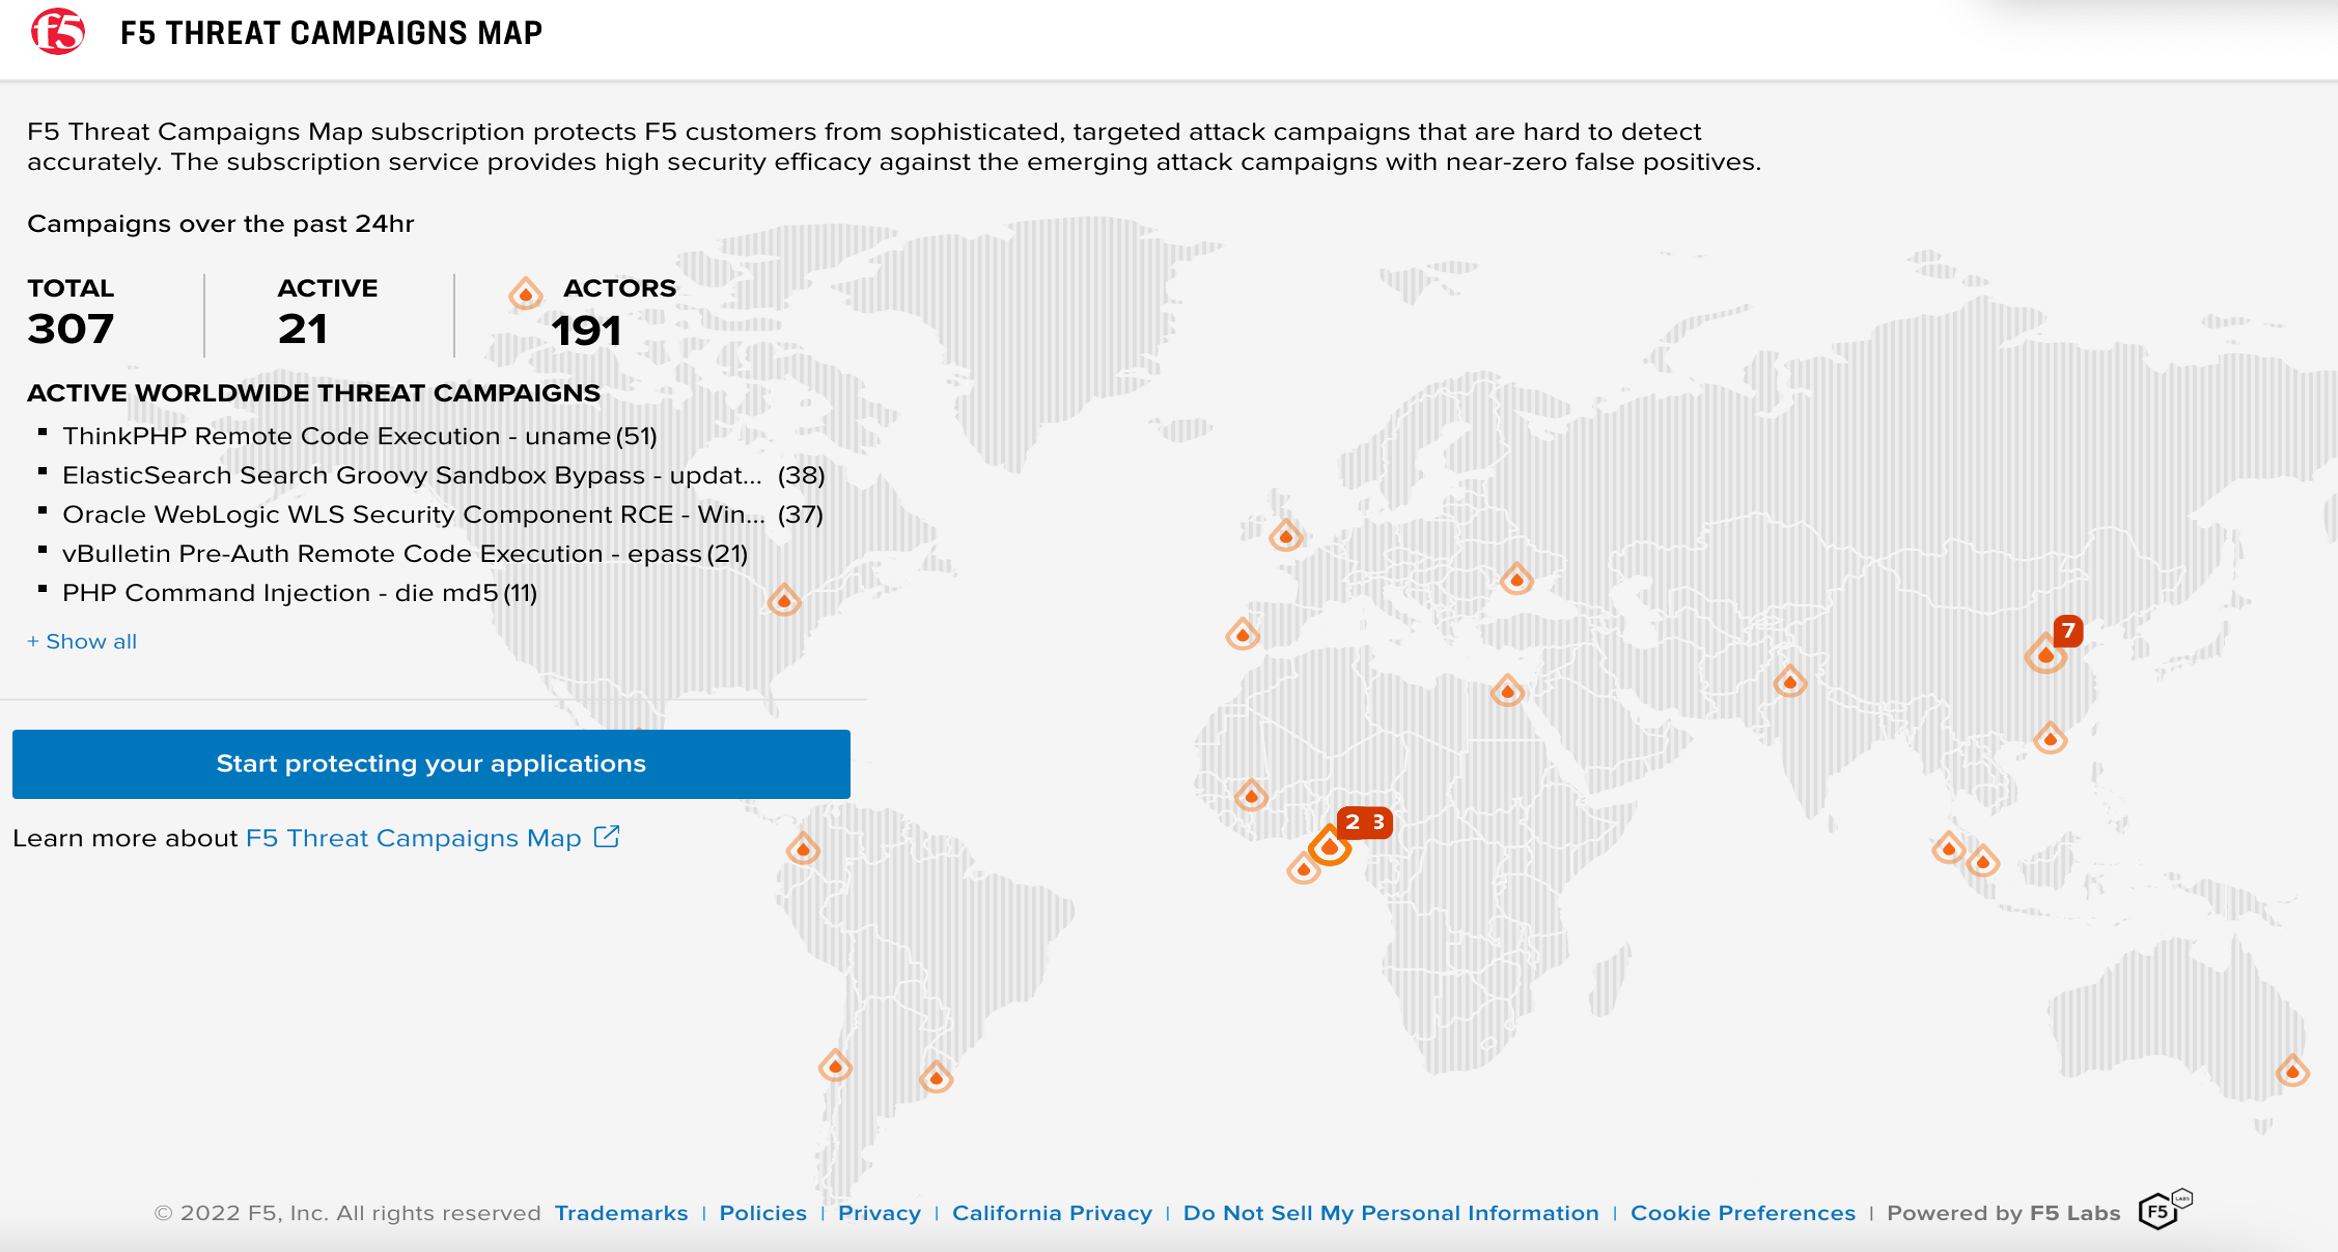
O recurso mais recente do arsenal do F5 Threat Campaigns, o mapa-múndi do F5 Threat Campaigns (Figura 2, abaixo), foi lançado há apenas alguns dias. Ele está disponível publicamente no F5.com para qualquer pessoa visualizar e usar, ajudando a proporcionar maior visibilidade das campanhas de ataques cibernéticos ao apresentar informações e telemetria em conjunto. Esse mapa pode ser visualizado em diferentes escalas, permitindo que os usuários explorem detalhadamente as campanhas de ameaças em andamento.
Além do novo Mapa de Campanhas de Ameaças da F5, o F5 Threat Campaigns inclui:
- Atualizações em tempo real com inteligência de ameaças acionável da F5
- Segurança aprimorada para aplicações web, com uma taxa de falsos positivos próxima de zero
- Mitigação de riscos com confiança e um modelo econômico
- Chega de caça a ameaças
- Visibilidade de feeds de ameaças precisos e relevantes
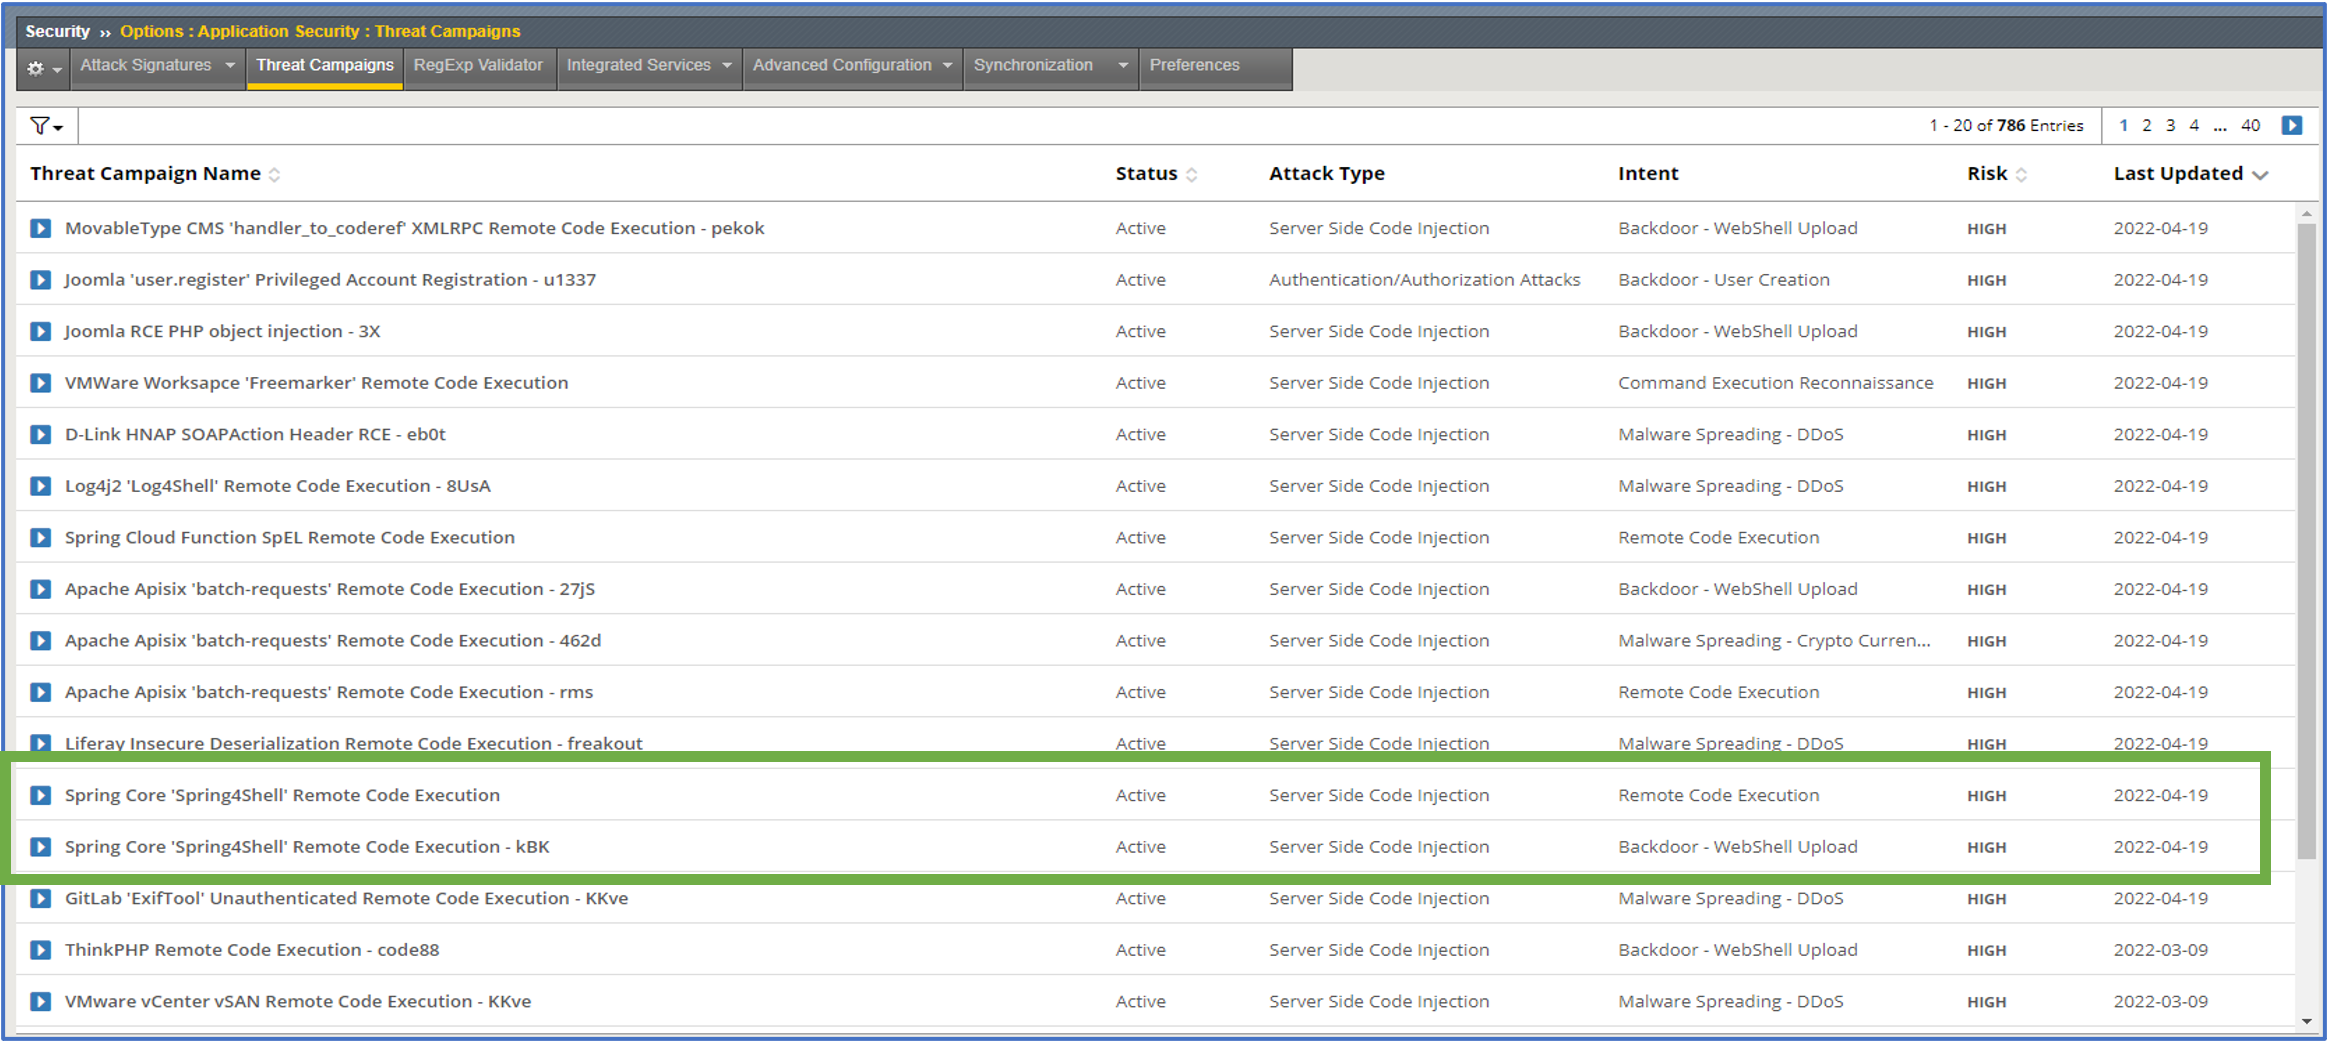
Durante os preparativos para solucionar e, por fim, mitigar a exploração da vulnerabilidade Log4j, a F5 lançou diversas proteções, regras e atualizações de políticas, além de manter uma comunicação ativa e frequente com os clientes e o público. Na mesma semana, a F5 também lançou o F5 Threat Campaigns para combater explorações ativas da vulnerabilidade Log4j. Os clientes do F5 Threat Campaigns também conseguiram detectar, em seu feed de ameaças, ataques que exploravam a vulnerabilidade Spring4Shell, bloqueando e mitigando a ameaça (Figura 3, abaixo).
Com acesso ao recém-lançado mapa do F5 Threat Campaigns, que conta com feeds em tempo real sobre campanhas coordenadas, ataques e explorações que se aproveitam de vulnerabilidades como Log4j e Spring4Shell, você também pode capacitar seu WAF para mitigar e combater ataques direcionados com os serviços de inteligência da F5 (incluindo o F5 Threat Campaigns).
Entre em contato com seu Parceiro de Canal ou Gerente de Contas da F5 para obter mais informações sobre como adicionar uma assinatura do F5 Threat Campaigns ao seu BIG-IP Advanced WAF ou começar hoje mesmo a usar o F5 Threat Campaigns em sua solução F5 Distributed Cloud WAF ou NGINX App Protect WAF.
Sobre o autor

Publicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...