Todo mundo sabe que o Kubernetes venceu a guerra dos contêineres. Só que o Kubernetes venceu, na verdade, a guerra dos ambientes de execução de contêineres. A guerra das imagens de contêiner, por sua vez, foi vencida pelo Docker. Isso fica evidente na estatística de que mais de 1 bilhão de contêineres Docker são baixados a cada duas semanas, de acordo com o Relatório sobre o Estado da Segurança do Código Aberto de 2019. O Docker Hub se tornou para as empresas o que a App Store da Apple e o Google Play são para os consumidores.
As imagens de contêiner abrangem desde sistemas operacionais básicos até pilhas de aplicativos, passando por bancos de dados, middleware e mecanismos de aplicativos compatíveis com node.js, Python e Go. Elas incluem até mesmo integrações de ecossistema para serviços de aplicativos.
Se você faz parte da maioria das organizações que implantam contêineres, provavelmente está implantando imagens do Docker em um ambiente Kubernetes.
E, se você está fazendo isso, provavelmente também está implantando imagens de contêiner vulneráveis. A pesquisa da Snyk mencionada anteriormente constatou que "cada uma das dez imagens padrão do Docker mais populares contém pelo menos 30 bibliotecas de sistema vulneráveis". Segundo o relatório, é comum "que bibliotecas de sistema estejam disponíveis em muitas imagens do Docker, pois elas dependem de uma imagem principal que geralmente usa uma distribuição Linux como base".
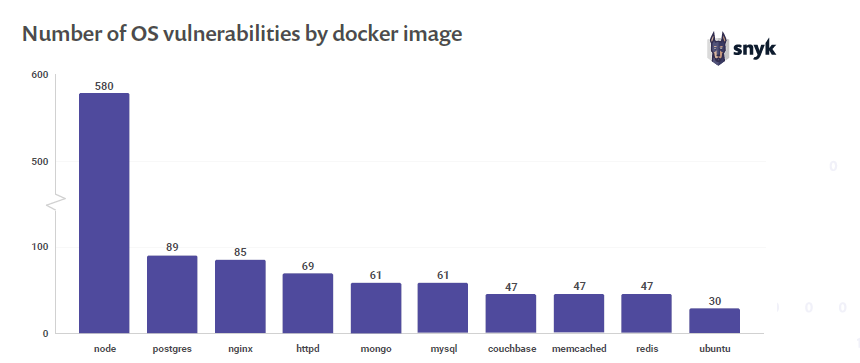
Portanto, temos uma grande quantidade de imagens vulneráveis sendo baixadas constantemente pelas organizações. Segundo a Snyk, o número de vulnerabilidades está aumentando de forma contínua nas três principais distribuições Linux.
Não é de surpreender, portanto, que o relatório State of Container Security 2019 da Tripwire tenha constatado que impressionantes 60% dos entrevistados haviam enfrentado um incidente de segurança de contêineres nos doze meses anteriores. Para quase um em cada cinco (17%), isso provavelmente ocorreu porque a organização estava ciente das vulnerabilidades, mas implantou as imagens mesmo assim. Isso apesar da constatação da Snyk de que, para 44% das imagens Docker que continham vulnerabilidades conhecidas, havia imagens-base mais recentes e seguras disponíveis. Em outras palavras, simplesmente baixar uma imagem atualizada teria reduzido o risco. Outros 22% dessas imagens com vulnerabilidades poderiam ter sido corrigidos simplesmente recriando a imagem.
Sério. Eu não consigo inventar uma coisa dessas.
Grande parte do foco em "deslocar a segurança para a esquerda" envolve tanto a implantação dos serviços adequados de segurança de aplicações (defesa contra bots, firewalls de aplicações web, gerenciamento de identidade e controle de acesso) quanto a incorporação de práticas seguras ao ciclo de vida de desenvolvimento e entrega. Essas práticas incluem a verificação de códigos e contêineres em busca de vulnerabilidades conhecidas e, em seguida, a correção delas.
Essa ênfase foi para os 17% de vocês que sabiam das vulnerabilidades em uma imagem de contêiner, mas fizeram a implantação sem corrigi-las.
Podemos fazer melhor do que isso. Sim, a velocidade é importante, mas velocidade sem segurança é perigosa — não apenas para a organização, mas também para os clientes que, no fim das contas, usam os aplicativos que você está lançando às pressas.
Se você ainda não adota práticas seguras de conteinerização, considere implementar estas medidas:
- Avalie o uso. Muitas organizações não têm consciência da real dimensão do uso de código-fonte e imagens de contêiner de terceiros e de código aberto. Compreender esse cenário é um primeiro passo importante. Não é possível corrigir vulnerabilidades em softwares que você nem sabe que está usando.
- Padronize. Tente encontrar pontos em comum entre as aplicações e as operações e padronize o menor número possível de imagens/componentes de contêiner. Isso distribuirá a responsabilidade pela segurança por toda a organização e, em última análise, resultará em mais segurança para todos.
- Revisões de código seguras. Se você estiver incluindo componentes ou scripts de terceiros (e é quase certo que esteja), revise-os e faça a entrega/compilação a partir de um repositório privado.
- Auditorias de segurança de contêineres. Se você utiliza imagens de terceiros, audite e certifique a segurança delas e, em seguida, disponibilize-as a partir de um repositório privado.
- Inscreva-se nos canais de segurança. Se você depende de uma imagem ou de um código-fonte, encontre e acompanhe os canais usados para comunicar possíveis vulnerabilidades. Afinal, estar informado já é meio caminho andado.
Sobre o autor

Lori MacVittie é engenheira distinta e evangelista-chefe no Escritório do CTO da F5, com ampla experiência em entrega de aplicações, estratégia de automação e infraestrutura. Ela é conhecida por transformar complexidade em clareza, seja definindo diretrizes para agentes de IA, analisando arquiteturas multinuvem frágeis ou investigando os limites de sistemas escaláveis. Ela acumula mais de trinta anos de experiência no setor, abrangendo desenvolvimento de aplicações, arquitetura de TI e operações de redes e sistemas. Antes de ingressar na F5, atuou como editora de tecnologia e recebeu diversos prêmios. MacVittie tem mestrado em Ciência da Computação e é uma autora prolífica, com publicações que abrangem segurança, nuvem e arquitetura empresarial. Ela também é uma entusiasta de jogos de tabuleiro e videogames, além de ter opiniões assumidamente fortes sobre queijos.
Mais publicações de Lori Mac VittiePublicações relacionadas no blog
Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...