
Na atual era da nuvem moderna, as empresas dependem cada vez mais de arquiteturas híbridas, multinuvem e de borda, tornando a conectividade e a segurança mais importantes do que nunca. O mais recente Relatório sobre o Estado da Estratégia de Aplicações da F5 revelou que 85% das organizações operam com diversas arquiteturas de aplicações e em vários locais. Muitos de nossos clientes aceleraram suas jornadas de transformação, e seus portfólios de aplicações incluem tanto aplicações tradicionais quanto aplicações modernas voltadas para a nuvem, o que gera diversos desafios para garantir que todo o seu ambiente de aplicações esteja sempre disponível, seguro e com bom desempenho.
Embora a conectividade de rede entre nuvens seja essencial, ela não atende à crescente necessidade de conectividade segura entre cargas de trabalho e microsserviços distribuídos por várias nuvens e sites de borda remotos. Embora os serviços de firewall de rede possam ser integrados às redes em nuvem por meio do encadeamento de serviços, sua operação é complexa e eles protegem apenas a rede subjacente, desconsiderando a segurança das cargas de trabalho e aplicações que residem nesses ambientes distribuídos.
A F5 está em uma posição privilegiada para oferecer uma solução abrangente de rede multinuvem segura que conecta tanto os ambientes de nuvem quanto as aplicações que neles residem. Hoje, temos o prazer de anunciar a disponibilidade de duas novas ofertas no portfólio do F5 Distributed Cloud Services: Distributed Cloud Network Connect e Distributed Cloud App Connect.
O Distributed Cloud Network Connect fornece serviços de camada 3/4 que permitem conectividade de rede segura entre vários locais de nuvem, em diferentes provedores de nuvem e com sites de borda. Isso é possível graças ao provisionamento e à orquestração automatizados de ferramentas nativas da nuvem, eliminando a necessidade de conhecimento especializado no domínio de múltiplas nuvens e simplificando as operações. Com recursos avançados de observabilidade, o Distributed Cloud Network Connect ajuda os administradores a identificar e resolver rapidamente possíveis problemas de rede que possam causar interrupções. Ele também aprimora a segurança da rede ao oferecer suporte à inserção do serviço de firewall de rede da Palo Alto Networks e à microssegmentação baseada em intenção. Isso permite que os clientes definam políticas granulares com base em intenções específicas, em vez de depender de identificadores de endereço IP.
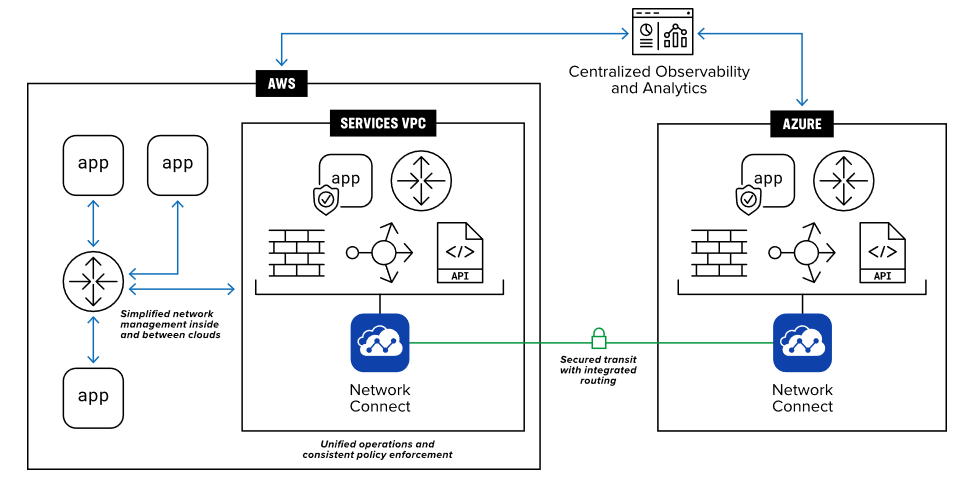
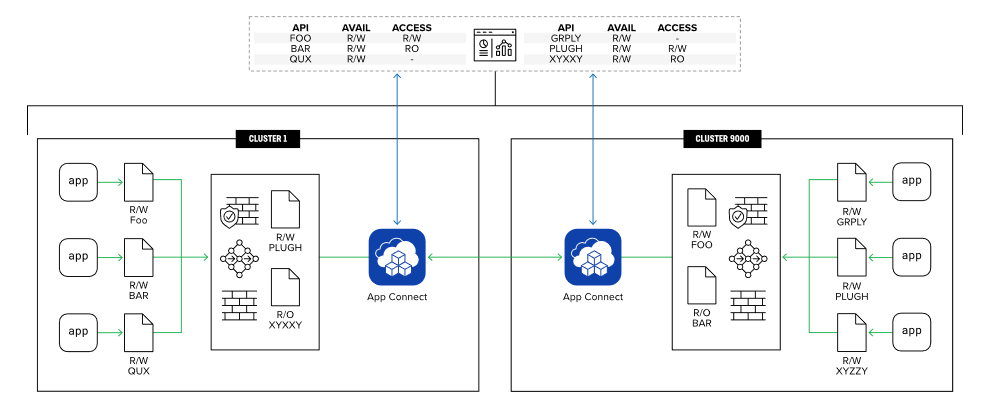
Distributed Cloud App Connect oferece serviços de camada 7 que permitem conectividade segura entre aplicativos baseados em VMs e microsserviços em clusters do Kubernetes (K8s), distribuídos entre diferentes nuvens e locais de borda. A solução oferece controle granular sobre os aplicativos anunciados e os endpoints de API, além de distribuir os serviços de segurança em nuvem para o local onde os aplicativos estão hospedados, sem expor a rede subjacente, reduzindo assim os riscos de segurança. Além disso, inclui serviços avançados de rede, como balanceamento de carga, controle de entrada e saída e visibilidade de ponta a ponta, minimizando a necessidade de ferramentas adicionais para dar suporte a implantações distribuídas. Distributed Cloud App Connect pode ser implantado diretamente no cluster K8s, permitindo controles de entrada e saída e estendendo a segurança e os serviços da plataforma a qualquer cluster K8s em qualquer nuvem.
O recurso de observabilidade do Distributed Cloud App Connect oferece benefícios operacionais, pois permite que os proprietários de aplicativos visualizem suas aplicações por meio de uma malha de serviços integrada. Isso proporciona uma visão abrangente de todo o tráfego entre o usuário e a aplicação, incluindo a comunicação entre microsserviços. Além disso, estatísticas e painéis fornecem uma visão detalhada do tráfego no nível de cada sessão, o que ajuda a avaliar a integridade geral da aplicação.
A abordagem da F5 para redes multinuvem aumenta a segurança ao fornecer conectividade privada de ponta a ponta por meio de seu backbone privado global, reduzindo os riscos do envio de informações confidenciais pela internet pública. Os serviços de proteção de aplicações web e APIs (WAAP) da F5 oferecem proteção avançada de cargas de trabalho para aplicações implantadas em vários ambientes de nuvem e locais de borda com apenas um clique. A vantagem em relação às ferramentas de segurança nativas da nuvem é a disponibilização de uma política de segurança comum que pode ser aplicada a todas as nuvens, garantindo políticas de segurança consistentes e a capacidade de responder rapidamente a vulnerabilidades de segurança em todo o portfólio de aplicações. Os clientes confiam na F5 para fornecer segurança de nível empresarial e suporte líder do setor, ajudando-os a proteger seus ativos digitais e sua infraestrutura.
Estamos entusiasmados com o caminho que temos pela frente, à medida que ajudamos nossos clientes a resolver problemas reais de redes multinuvem, nas quais a segurança em várias camadas é integrada de forma transparente e disponibilizada em todos os sites conectados.
Acesse f5.com/multi-cloud para saber mais.
Sobre o autor
Publicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...