
O estado das APIs
Nos últimos anos, muitas organizações vêm passando por uma transformação digital, um processo que se acelerou devido à pandemia de COVID-19.
E as APIs estão desempenhando um papel significativo nessa transformação. Como parte de sua transformação digital, muitas dessas mesmas organizações agora afirmam ser organizações “API-First”. Uma organização “API-First” é aquela que começa o desenvolvimento de uma aplicação projetando primeiro as APIs. Em seguida, usando as APIs como base, começa a projetar o restante da aplicação. O objetivo é que a aplicação utilize suas APIs fundamentais para se comunicar com outras aplicações e obter informações delas.
Essas organizações geralmente desenvolvem e consomem APIs para apoiar suas parcerias com organizações externas, reduzir o tempo e o custo de desenvolvimento e aprimorar a interoperabilidade entre sistemas, ferramentas e equipes internas.
Conforme declarado no relatório State of Application Strategy Report 2021 da F5 Labs, as APIs também são fundamentais para a modernização de aplicações, sendo utilizadas para auxiliar na adaptação e atualização de aplicações clássicas mais antigas, a fim de oferecer suporte a linguagens, ferramentas e plataformas de aplicações mais recentes e modulares. Além disso, as APIs — tanto as boas quanto as ruins — agora representam a grande maioria de todo o tráfego da Web.
Esse é o primeiro gume da “faca de dois gumes” das APIs.
O segundo gume da “faca de dois gumes” das APIs é que, segundo o Gartner, os abusos de APIs se tornariam o vetor de ataque mais frequente até 2022. Os invasores sabem que as APIs podem ser vulneráveis ou até mesmo deixadas desprotegidas por algumas organizações, pois dependem de um fluxo aberto de dados e informações compartilhados entre suas aplicações e outras aplicações. Em outros casos, trata-se simplesmente de um descuido, mas que oferece aos invasores um ponto de entrada rápido e fácil para comprometer uma aplicação. Essa situação exige um tratamento especial, como suporte nativo a todos os protocolos e tecnologias de API utilizados pelo setor.
APIs GraphQL
Uma tecnologia de API relativamente nova que cresceu rapidamente nos últimos anos e continua ganhando espaço é o GraphQL. Desenvolvido internamente pelo Facebook em 2012 e agora parte da Linux Foundation, o GraphQL está superando desafios significativos presentes nas APIs REST. As organizações estão recorrendo ao GraphQL para desenvolver APIs, em vez de usar REST ou SOAP.
Esses desafios incluem a obtenção insuficiente ou excessiva de dados, o desenvolvimento mais rápido do front-end sem a necessidade de novos endpoints de API (o GraphQL usa um único endpoint), excelentes análises de back-end por meio de consultas GraphQL e um esquema e sistema de tipos estruturados.
No ano passado, o GraphQL já havia alcançado mais de 22% de adoção no setor1, chegando aos Inovadores, aos Primeiros Adotantes e à Maioria Inicial do Ciclo de Adoção de Inovações.
Espera-se que o GraphQL se torne um dos principais padrões para APIs nos próximos anos.
Segurança do GraphQL
No entanto, o crescimento meteórico e a ampla adoção do GraphQL também atraíram rapidamente a atenção de agentes mal-intencionados, alguns dos quais já começaram a explorar vulnerabilidades no ecossistema GraphQL e a desenvolver ferramentas para atacá-las.
As técnicas de ataque a APIs que usam GraphQL incluem as já conhecidas injeções de SQL, além de novos tipos de ataque que exploram a especificação do GraphQL para revelar dados sobre a API e usá-los em benefício do invasor.
Além disso, foram introduzidos novos métodos de ataques de negação de serviço (DoS) que exploram APIs criadas com GraphQL e esgotam rapidamente os recursos do servidor.
A partir do Advanced WAF v16.1, a F5 passa a oferecer suporte nativo à segurança de APIs GraphQL.
Antes de mais nada, a F5 desenvolveu a análise nativa do tráfego GraphQL para permitir a aplicação das assinaturas de ataque do Advanced WAF.
Por um lado, essa abordagem detectará ataques nos locais corretos da carga útil (aplicando as assinaturas aos valores); por outro, evitará falsos positivos causados pela aplicação de assinaturas de ataque às partes incorretas das solicitações GraphQL.
Em segundo lugar, a F5 cria o modelo de política do GraphQL e o perfil de conteúdo como parte da Política de Segurança de Aplicações.
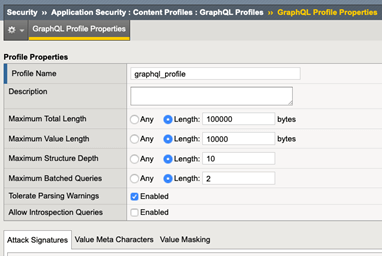
Nesse novo perfil de conteúdo, o usuário pode configurar o comprimento total e o comprimento dos valores dos parâmetros, limitando-os de acordo com sua política.
Além disso, o usuário pode configurar a profundidade máxima da estrutura, eliminando consultas GraphQL recursivas que podem levar a um ataque de DoS, e o número máximo de consultas em lote, limitando a quantidade de consultas GraphQL diferentes em uma única requisição HTTP.
As consultas de introspecção também podem ser restringidas, pois, caso contrário, podem ajudar invasores a entender a estrutura da API e aumentar suas chances de comprometer um aplicativo.
Para combater isso, a F5 também adicionou suporte à nossa configuração declarativa de políticas, à proteção contra ataques volumétricos de DoS usando nosso recurso Behavioral DoS e à filtragem de respostas com o recurso DataGuard no F5 Advanced WAF.
Em resumo, o GraphQL oferece novas maneiras de criar e gerenciar APIs, aprimorar a modernização de aplicações clássicas existentes e apoiar a transformação digital. Mas, como sempre, novas ameaças estão surgindo para explorar brechas em qualquer nova tecnologia, e você pode ser pego de surpresa.
Comece a proteger suas APIs GraphQL com o F5 Advanced WAF hoje mesmo!
Para mais informações, confira nossa publicação no DevCentral e nossa aula Lightboard no YouTube.
1 Relatório sobre o estado das APIs em 2020, Postman
Sobre o autor
Publicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...